Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CAPEsolo — स्टैंडअलोन Windows VM मैलवेयर सैंडबॉक्स जो capemon चलाता है, GUI ट्राइएज व्यूअर, YARA सिग्नेचर, IOC एक्सट्रैक्शन, नेटवर्क विश्लेषण, और VirusTotal/MalwareBazaar सैंपल डाउनलोड के साथ। | Kitploit
उपकरण/GitHubGitHub/capesandbox/capesolo
रक्षात्मक उपकरणसमझौता संकेतक (IOC) प्रबंधनगतिशील विश्लेषण (सैंडबॉक्सिंग)नेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगफोरेंसिकजानकारी एकत्र करनामालवेयर विश्लेषणउपयोगिताएँ और फ्रेमवर्कखतरा खुफिया
GitHub
6278812 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
capesandbox/capesolo

CAPEsolo

स्टैंडअलोन Windows VM मैलवेयर सैंडबॉक्स जो capemon चलाता है, GUI ट्राइएज व्यूअर, YARA सिग्नेचर, IOC एक्सट्रैक्शन, नेटवर्क विश्लेषण, और VirusTotal/MalwareBazaar सैंपल डाउनलोड के साथ।

रिपॉजिटरी देखें

capemon को स्टैंडअलोन VM में चलाने के लिए Python GUI। यह CAPE (Configuration And Payload Extraction) प्रोसेसिंग और परिणामों का एक उपसमुच्चय प्रदान करता है।
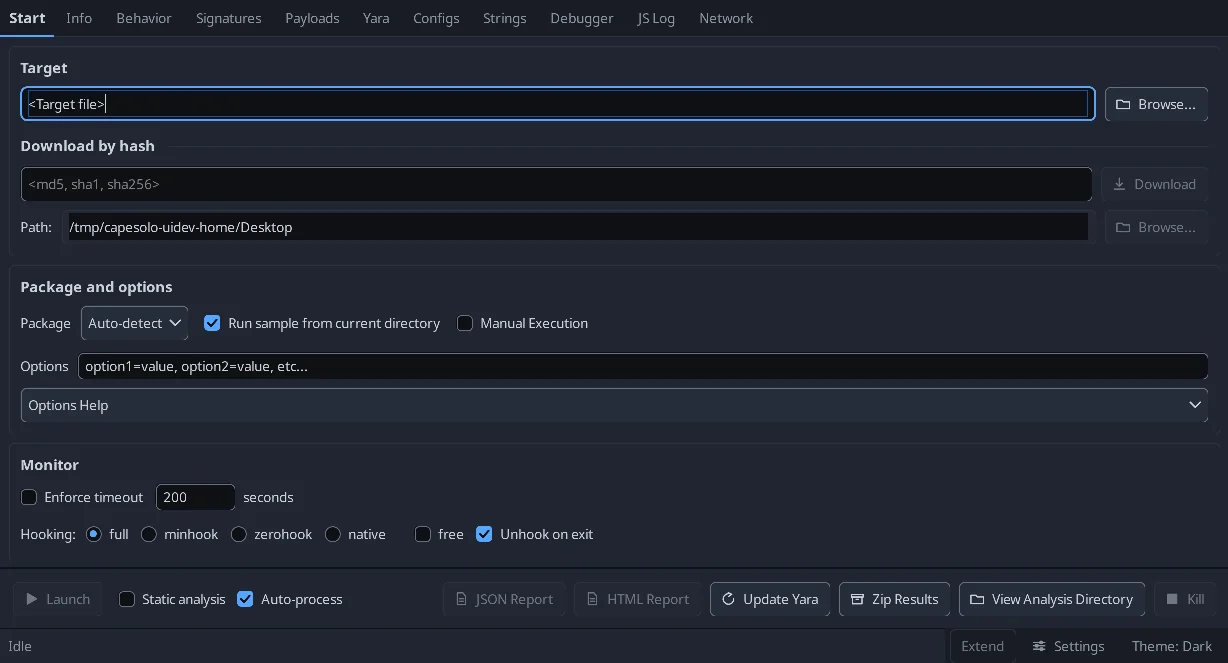
CAPEsolo, dark theme

इंटरफ़ेस

  • शीर्ष पर टैब: Start, फिर प्रत्येक परिणाम दृश्य के लिए एक (Info, Behavior, Signatures, Payloads, Yara, Configs, Strings, Debugger, JS Log, Network)।
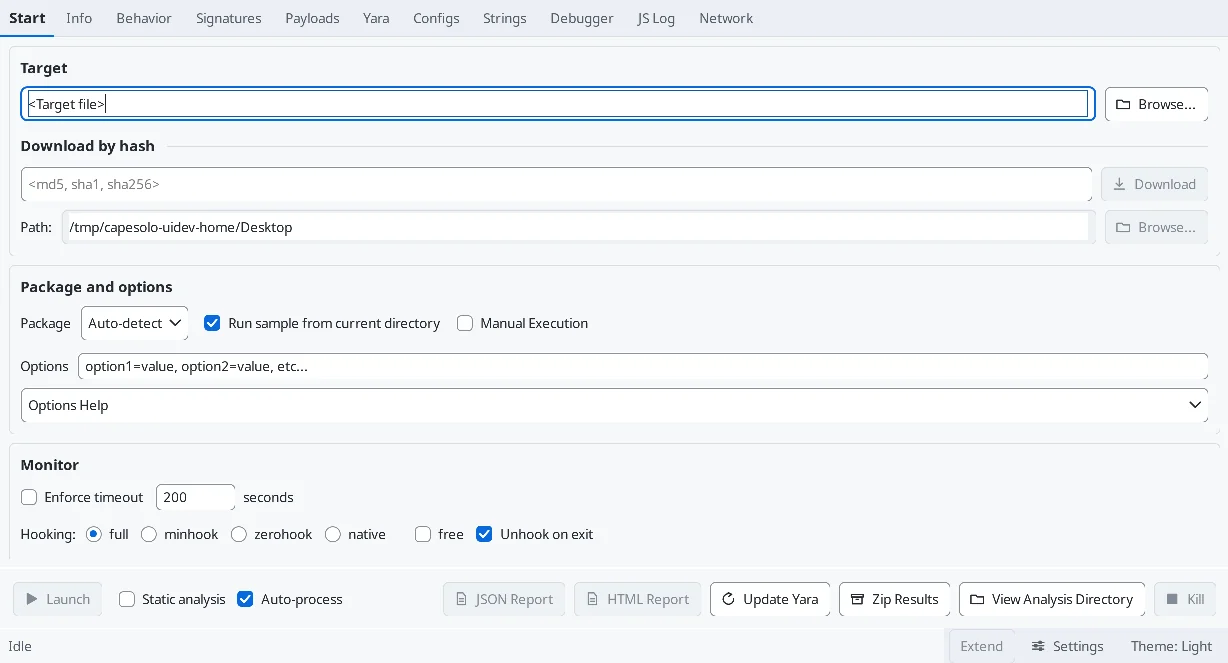
  • Start टैब लक्ष्य चयन, पैकेज विकल्प, मॉनिटर और लॉगिंग फ़्लैग को कार्ड में समूहित करता है; क्रियाएँ (Launch, Kill, रिपोर्ट, Zip Results) विंडो के निचले भाग में पिन रहती हैं, ताकि वे स्क्रॉल होकर दूर न चली जाएँ।
  • डार्क और लाइट थीम, जिन्हें नीचे दाईं ओर स्टेटस बार से या Settings से बदला जा सकता है। चयन cfg.ini में लिखा जाता है और अगली बार चलाने पर पुनर्स्थापित होता है।
  • Signatures से पहले Payloads और Configs को प्रोसेस करें। एक सिग्नेचर केवल वही देखता है जो चलने के समय परिणामों में होता है, और कई सिग्नेचर payload, config और yara डेटा पढ़ते हैं - पास को पहले चलाने से चुपचाप कम रिपोर्टिंग होगी, विफलता नहीं। Signatures बटन तब तक अक्षम रहता है जब तक वे टैब नहीं चल जाते और इसका टूलटिप बताता है कि कौन से शेष हैं।

CAPEsolo, light theme

UI पर काम करना

  • tools/uidev/ वास्तविक पैनलों को ऑफ़ स्क्रीन बनाता है और उन्हें PNG में लिखता है, ताकि लेआउट परिवर्तन का विश्लेषण शुरू किए बिना स्मोक-टेस्ट और स्क्रीनशॉट लिया जा सके। देखें tools/uidev/README.md।

  • वही स्क्रिप्ट हर पुल रिक्वेस्ट पर CI में, Windows रनर पर चलती हैं, और रेंडर को आर्टिफ़ैक्ट के रूप में अपलोड करती हैं।

  • मैलवेयर चलाने के लिए उपयुक्त Windows 10 (कोई भी) या Windows 11 23H2 VM बनाएँ।

    • स्क्रिप्टेड गेस्ट बिल्ड (ISO से, या मौजूदा VM को पैच करके) के लिए docs/guest_install.md देखें।
    • या मैन्युअल कॉन्फ़िगरेशन विवरण के लिए CAPEv2 गेस्ट गाइड का उपयोग करें।
    • https://capev2.readthedocs.io/en/latest/installation/guest/index.html
  • VM में Python इंस्टॉल करें, 64-बिट Python संस्करण 3.11, 3.12, और 3.12 पर परीक्षण किया गया। Python को path में जोड़ें।

  • दोनों Microsoft Visual C++ Redistributables डाउनलोड और इंस्टॉल करें:

    • https://aka.ms/vs/17/release/vc_redist.x86.exe
    • https://aka.ms/vs/17/release/vc_redist.x64.exe
  • CAPEsolo इंस्टॉल करें।

    • pip install CAPEsolo
  • अपने VM का स्नैपशॉट लें।

क्विक स्टार्ट

  • एक एडमिनिस्ट्रेटर कमांड विंडो खोलें।
  • चलाने के लिए capesolo टाइप करें।

वैकल्पिक रूप से, CAPEsolo.exe का शॉर्टकट बनाएँ, जो आपकी python.exe फ़ाइल के समान स्थान की Scripts उपनिर्देशिका में होगा।

  • Advanced के अंतर्गत, 'Run as administrator' चुनें
  • एक आइकन फ़ाइल CAPEsolo इंस्टॉल फ़ोल्डर में site-packages के अंतर्गत उपलब्ध है।

विश्लेषण परिणाम C:\Users\Public\CAPEsolo\analysis में मिलते हैं।

  • C:\Users\Public\CAPEsolo\cfg.ini में कॉन्फ़िगर किया जा सकता है
  • वहाँ की सेटिंग्स python-path\site-packages\CAPEsolo\cfg.ini में पैकेज्ड डिफ़ॉल्ट्स को ओवरराइड करती हैं, और pip install --upgrade CAPEsolo के बाद भी बनी रहती हैं, जो पैकेज्ड कॉपी को ओवरराइट करता है।
  • केवल वही कुंजियाँ शामिल करें जिन्हें आप बदलना चाहते हैं; बाकी पैकेज्ड डिफ़ॉल्ट्स पर वापस चली जाती हैं।

कम्युनिटी सिग्नेचर

  • CAPEsolo केवल अपने स्वयं के सिग्नेचर शिप करता है। CAPEv2 / CAPESandbox कम्युनिटी सिग्नेचर C:\Users\Public\CAPEsolo\signatures (cfg.ini के बगल में) में, बिना संशोधन के रखे जाते हैं। Update (नीचे) इसके community सबफ़ोल्डर को https://github.com/CAPESandbox/community से भर सकता है, या आप स्वयं वहाँ फ़ाइलें कॉपी कर सकते हैं।
  • सबफ़ोल्डर स्कैन किए जाते हैं; deprecated और linux छोड़ दिए जाते हैं। जोड़ी या संपादित की गई फ़ाइलें अगले सिग्नेचर पास पर उठाई जाती हैं, बिना रीस्टार्ट के।
  • वहाँ का एक सिग्नेचर समान नाम वाले शिप किए गए सिग्नेचर को प्रतिस्थापित करता है। community के बाहर आपका अपना सिग्नेचर भी इसके अंदर समान नाम वाले सिग्नेचर को हराता है।
  • जिस सिग्नेचर को CAPEv2 मॉड्यूल चाहिए जो CAPEsolo के पास नहीं है, वह छोड़ दिया जाता है, और विश्लेषण लॉग अनुपलब्ध मॉड्यूल का नाम बताता है। जो सिग्नेचर CAPEsolo द्वारा उत्पादित न होने वाले परिणाम अनुभाग (उदाहरण के लिए Suricata) को पढ़ता है, वह लोड होता है लेकिन कभी मेल नहीं खाता।
  • वे सिग्नेचर जिन डेटा फ़ाइलों को CAPEv2 के रूट के अंतर्गत खोजते हैं (extra/msft-public-ips.csv, data/dga.bloom), वे C:\Users\Public\CAPEsolo से पढ़ी जाती हैं।

YARA नियम

  • CAPEsolo अपने CAPE नियमों के साथ आता है। आपके अपने नियम C:\Users\Public\CAPEsolo\yara में जाते हैं, और कम्युनिटी नियम इसके community सबफ़ोल्डर में जाते हैं। दोनों को CAPE नियमों के साथ स्कैन किया जाता है। जहाँ दो फ़ाइलों का नाम समान हो: Desktop\custom जीतता है, फिर आपका फ़ोल्डर, फिर community, फिर पैकेज्ड नियम।
  • pip install --upgrade CAPEsolo पैकेज्ड नियमों को वापस लगा देता है।

अपडेट (Start टैब)

  • पूछता है कि क्या डाउनलोड करना है:
    • YARA नियम - CAPEsolo (डिफ़ॉल्ट रूप से टिक) और CAPEv2 पैकेज्ड नियमों (CAPE नियम और मॉनिटर नियम जो capemon गेस्ट में उपयोग करता है) को उनके टिक होने के अनुसार पुनर्निर्मित करते हैं। जहाँ दोनों में एक फ़ाइल हो, CAPEsolo की उपयोग की जाती है।
    • YARA नियम - Community yara\community को CAPESandbox/community के data/yara/CAPE से बदल देता है।
    • हस्ताक्षर - Community signatures\community को CAPESandbox/community के modules/signatures/windows और all से बदल देता है।
  • आपकी अपनी फ़ाइलें, और Debugger टैब का सहेजा गया नियम, कभी नहीं छुए जाते। कुछ भी बदलने से पहले सब कुछ डाउनलोड हो जाता है, इसलिए विफल अपडेट वही रखता है जो पहले था।
  • वही विकल्प capesolo --update_yara capesolo,capev2,community (कोई मान न होने का अर्थ है capesolo), capesolo --update_signatures, और MCP टूल capesolo_update_yara के रूप में उपलब्ध हैं।

रिपोर्ट (Start टैब)

  • Reports विश्लेषण पर एक पास से JSON और/या HTML रिपोर्ट (दोनों डिफ़ॉल्ट रूप से टिक) बनाता है। प्रत्येक को Desktop पर और विश्लेषण निर्देशिका में लिखा जाता है।

प्रत्येक विश्लेषण के बाद VM को रिवर्ट करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    395
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








