
 abraxas/gofilex
GoFile (gofile.io) डाउनलोड पासवर्ड के लिए Wordlist Bruteforcer

पासवर्ड-संरक्षित GoFile शेयर के विरुद्ध वर्डलिस्ट चलाने के लिए लेट-90s का IRC-क्लाइंट TUI।
यह केवल प्रलेखित REST API से बात करता है और रेट लिमिट को कठोर नियम मानता है: अनुक्रमिक अनुरोध, एक रूढ़िवादी डिफ़ॉल्ट अंतराल, 429 / error-rateLimit पर एक्सपोनेंशियल कूलडाउन, और बार-बार 429 आने पर स्वचालित विराम ताकि क्लाइंट IP बैन में न फँसे।
लेखक: @abraxas_null · github.com/abraxas · abraxaslabs.tech · [email protected]
रेपो: github.com/abraxas/GoFileX
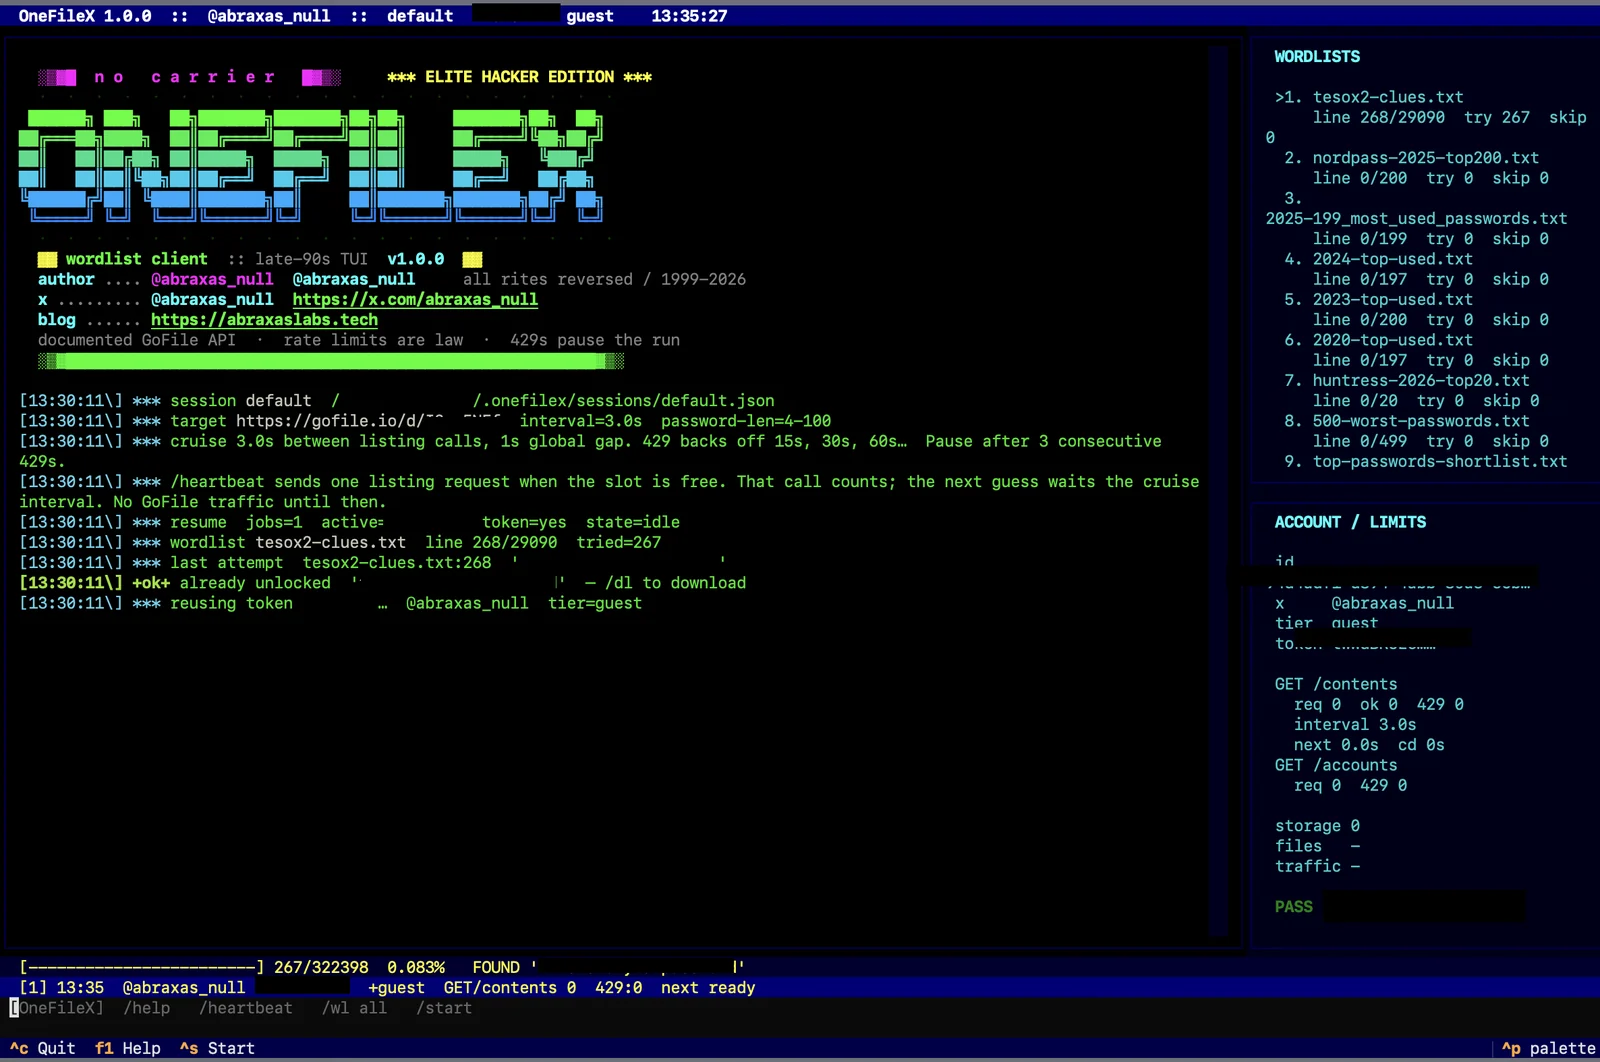
स्क्रीनशॉट एक लाइव सेशन है। शेयर id, API टोकन, अकाउंट UUID, और पाया गया पासवर्ड रिडैक्टेड हैं। जिस खोज से यह बना वह अभी भी जारी है; नोट्स और नीचे दी गई ब्लॉग श्रृंखला देखें।
@YogSoth0 ने TESO-श्रद्धांजलि ट्रेज़र हंट का प्रचार किया: पहले GoFile, फिर एन्क्रिप्टेड बाइनरी। GoFile परत एक पासवर्ड-गेटेड पब्लिक शेयर है। API उस गेट को GET /contents/{id}?password=<sha256-hex> के रूप में उजागर करता है। GoFileX वह क्लाइंट है जो मैंने लिखा ताकि मैं उस गेट को बिना अप्रकाशित लिस्टिंग कोटा को उड़ाए और IP बैन कमाए पार कर सकूँ।
राइट-अप (शेयर पासवर्ड रोका गया):
इस रेपो में सहायक नोट्स: docs/this-is-not-your-password.md.
इसे उन शेयरों के विरुद्ध उपयोग करें जो आपके स्वयं के हैं या जिन्हें परीक्षण करने की स्पष्ट अनुमति है। ट्रेज़र-हंट / CTF नियम भी अनुमति माने जाते हैं। GET /contents को तब तक टाइट-लूप करना जब तक GoFile आपका IP भूल न जाए, अनुमति नहीं है।
gofile.io/api और आधिकारिक वेब क्लाइंट (wt.obf.js, /myprofile) से:
| नियम | GoFileX कैसे व्यवहार करता है |
|---|---|
| एक अकाउंट, टोकन का पुनः उपयोग | प्रति सेशन एक बार POST /accounts; ~/.gofilex/sessions/ में संग्रहीत |
GET /contents/{id} Premium-बैज्ड है | वही X-Website-Token भेजता है जो आधिकारिक वेब क्लाइंट उपयोग करता है ताकि गेस्ट पब्लिक शेयर पढ़ सके। /myprofile से Premium टोकन प्रलेखित मार्ग है। |
| पासवर्ड पैरामीटर plaintext का SHA-256 hex है | प्रत्येक अनुमान मशीन छोड़ने से पहले हैश किया जाता है |
error-rateLimit / HTTP 429 → बैक ऑफ | लिस्टिंग कॉल के बीच डिफ़ॉल्ट 3s (फ्लोर 1.5s), किसी भी API कॉल के बीच 1s का अंतर। 429 एक्सपोनेंशियल कूलडाउन 15s × 2ⁿ (कैप 8 मिनट) का उपयोग करता है और क्रूज़ गति दोगुनी करता है; 3 लगातार 429 के बाद विराम |
| सटीक सीमाएँ अप्रकाशित हैं; बार-बार 429 IP-बैन कर सकता है | अंतराल फ्लोर 1.5s है। /rate इससे नीचे नहीं जाएगा। टाइमआउट /heartbeat तक विराम देता है |
GET /servers ≤ 1 / 10s | कॉल नहीं किया जाता |
पासवर्ड लंबाई स्थानीय रूप से प्रलेखित 4–100 वर्ण रेंज में फ़िल्टर की जाती है ताकि छोटी/लंबी पंक्तियाँ कभी लिस्टिंग कॉल न करें।
प्रोटोकॉल पर आगे पढ़ें:
Python 3.10+ (python.org)। github.com/abraxas/GoFileX से क्लोन करें:
git clone [email protected]:abraxas/GoFileX.git
cd GoFileX
python3 -m venv .venv
.venv/bin/pip install -r requirements.txt
.venv/bin/python -m gofilex
वैकल्पिक फ़्लैग:
.venv/bin/python -m gofilex \
  --session ctf1 \
  --target https://gofile.io/d/YOURSHARE \
  --wordlist ~/lists/high-signal.txt \
  --wordlist ~/lists/nordpass.txt
यदि सेशन में कोई टोकन नहीं है तो /guest पर एक गेस्ट अकाउंट बनाया जाता है। उस टोकन को रखें — गेस्ट के लिए यह अकाउंट में वापस जाने का एकमात्र तरीका है। यदि आपके पास पहले से GoFile अकाउंट है (विशेषकर Premium), तो gofile.io/myprofile से टोकन पेस्ट करें:
/token YOUR_API_TOKEN
कोई डिफ़ॉल्ट टारगेट नहीं है। /heartbeat या /start से पहले --target या /target के साथ क्लाइंट को किसी शेयर पर इंगित करें।
| कमांड | यह क्या करता है |
|---|---|
/help | कमांड सूची |
/heartbeat | एक GET /contents (लिस्टिंग बजट में गिना जाता है; कोई रिट्राई नहीं)। /probe एक उपनाम है |
/wl add FILE [FILE…] | वर्डलिस्ट कतार में डालें; वे क्रम में चलती हैं, सहेजी गई पंक्ति से फिर शुरू होती हैं |
/wl all | wordlists/custom/ फिर wordlists/public/ के अंतर्गत मिली प्रत्येक सूची को कतार में डालें |
/start /pause /resume /stop | कतार चलाएँ |
/try password | एकल प्रयास |
/rate 5 | लिस्टिंग कॉल के बीच सेकंड (न्यूनतम 1.5, डिफ़ॉल्ट 3) |
/stats | GET /accounts/{id} रीफ़्रेश करें (उपयोग / टियर) |
/dl [dir] | हिट के बाद फ़ाइलें डाउनलोड करें |
/session name | पुनः प्रयोग योग्य सेशन स्विच करें |
/target <url|id> | GoFile शेयर स्विच करें; प्रगति प्रति id रखी जाती है |
/targets | इस सेशन में संग्रहीत प्रत्येक GoFile id की सूची बनाएँ |
/quit | सहेजें और छोड़ें |
F1 = सहायता, Ctrl-S = शुरू, Ctrl-P = विराम।
जो कुछ भी मायने रखता है वह प्रत्येक पासवर्ड प्रयास के बाद ~/.gofilex/sessions/<name>.json में लिखा जाता है (एटॉमिक रिप्लेस, मोड 0600)। बिजली जाने या /quit पर वही चेकपॉइंट रहता है।
प्रत्येक सेशन संग्रहीत करता है:
idle / paused / running / found)python -m gofilex अंतिम सेशन (~/.gofilex/active.json) पुनः खोलता है। अलग खोज के लिए --session other या /session other उपयोग करें। /target किसी अन्य id पर एक नया जॉब बनाता है और वर्तमान वर्डलिस्ट पथ कॉपी करता है (प्रगति 0 से शुरू होती है)। वापस स्विच करने पर उस id की पंक्ति बहाल हो जाती है।
क्रैश के बाद लूप स्वतः शुरू नहीं होता (ताकि मृत GoFile IP पर हमला न हो)। /start सहेजी गई पंक्ति से जारी रखता है।
पिछले इंस्टॉल जिन्होंने ~/.onefilex/ लिखा था, पहले लॉन्च पर ~/.gofilex/ में माइग्रेट हो जाते हैं।
GoFileX वर्डलिस्ट शिप नहीं करता। अपनी लाएँ। सार्वजनिक स्रोतों के लिए wordlists/README.md देखें:
हाई-सिग्नल / OSINT सूचियाँ पहले रखें। /wl all wordlists/custom/ को wordlists/public/ से पहले कतार में डालता है। पूरी rockyou.txt 3s प्रति अनुमान पर वर्षों का API समय है; ऐसा न करें।






