Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
एपीआई सुरक्षा परीक्षण — उपकरण — पृष्ठ 3 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
270 परिणाम
httptoolkit preview

httptoolkit

GitHubhttptoolkit/httptoolkit

HTTP Toolkit एक सुंदर और ओपन-सोर्स टूल है जो Windows, Linux और Mac पर HTTP(S) के साथ डीबगिंग, परीक्षण और निर्माण के लिए है :tada: प्रतिक्रिया देने या…

general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
3.7k
8 महीने पहले
api-security-audit-action preview

api-security-audit-action

GitHub42crunch/api-security-audit-action

CI/CD में OpenAPI अनुबंधों की स्थैतिक API सुरक्षा ऑडिटिंग को स्वचालित करता है, प्रमाणीकरण, प्राधिकरण और डेटा बाधाओं के लिए 300+ जाँच चलाता है, तथा…

defensive-toolsstatic-analysisvulnerability-analysis+3
378 महीने पहले
mitmproxy_rs preview

mitmproxy_rs

GitHubmitmproxy/mitmproxy_rs

ट्रैफ़िक इंटरसेप्शन और रीडायरेक्शन के लिए Rust घटक, जो macOS, Windows और Linux पर WireGuard डिवाइस प्रॉक्सिंग और स्थानीय ऐप रीडायरेक्शन सक्षम करते…

web-proxies-interceptionmobile-app-pentestingapi-security-testing+2
45617 दिन पहले
wapiti preview

wapiti

GitHubwapiti-scanner/wapiti

Python3 में लिखा गया वेब भेद्यता स्कैनर

vulnerability-scannersweb-vulnerability-scannerspassword-attacks+11
1.9k15 दिन पहले
masq preview

masq

GitLabwattocyber/masq

Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.

reconnaissancestatic-analysisvulnerability-analysis+6
1 महीना पहले
HTB-TwoMillion-machine preview

HTB-TwoMillion-machine

GitHubabedallarawashdeh/htb-twomillion-machine

Hack The Box TwoMillion मशीन राइटअप — JWT/इनवाइट-कोड बायपास, IDOR, कमांड इंजेक्शन, और CVE-2023-0386 विशेषाधिकार वृद्धि।

privilege-escalationweb-application-exploitationapi-security-testing+4
2 महीने पहले
CVE-2026-34910-PoC preview

CVE-2026-34910-PoC

GitHubboreas37/cve-2026-34910-poc

CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)

vulnerability-analysisexploitationweb-application-exploitation+3
141 महीना पहले
pentest-mapper preview

pentest-mapper

GitHubportswigger/pentest-mapper

एप्लिकेशन पेनेट्रेशन टेस्टिंग के लिए एक Burp Suite एक्सटेंशन, जो फ्लो और कमजोरियों को मैप करता है।

vulnerability-analysisapi-security-testingweb-security+2
1222 साल पहले
api_wordlist preview

api_wordlist

GitHubchrislockard/api_wordlist

वेब एप्लिकेशन मूल्यांकन के लिए API नामों की एक वर्डलिस्ट

api-security-testingweb-securityfuzzing+2
9261 साल पहले
OAUTHScan preview

OAUTHScan

GitHubakabe1/oauthscan

OAUTHv2 और OpenID सुरक्षा को सत्यापित करने के लिए उपयोगी Burp Suite एक्सटेंशन

authentication-authorizationvulnerability-scannersapi-security-testing+6
1781 साल पहले
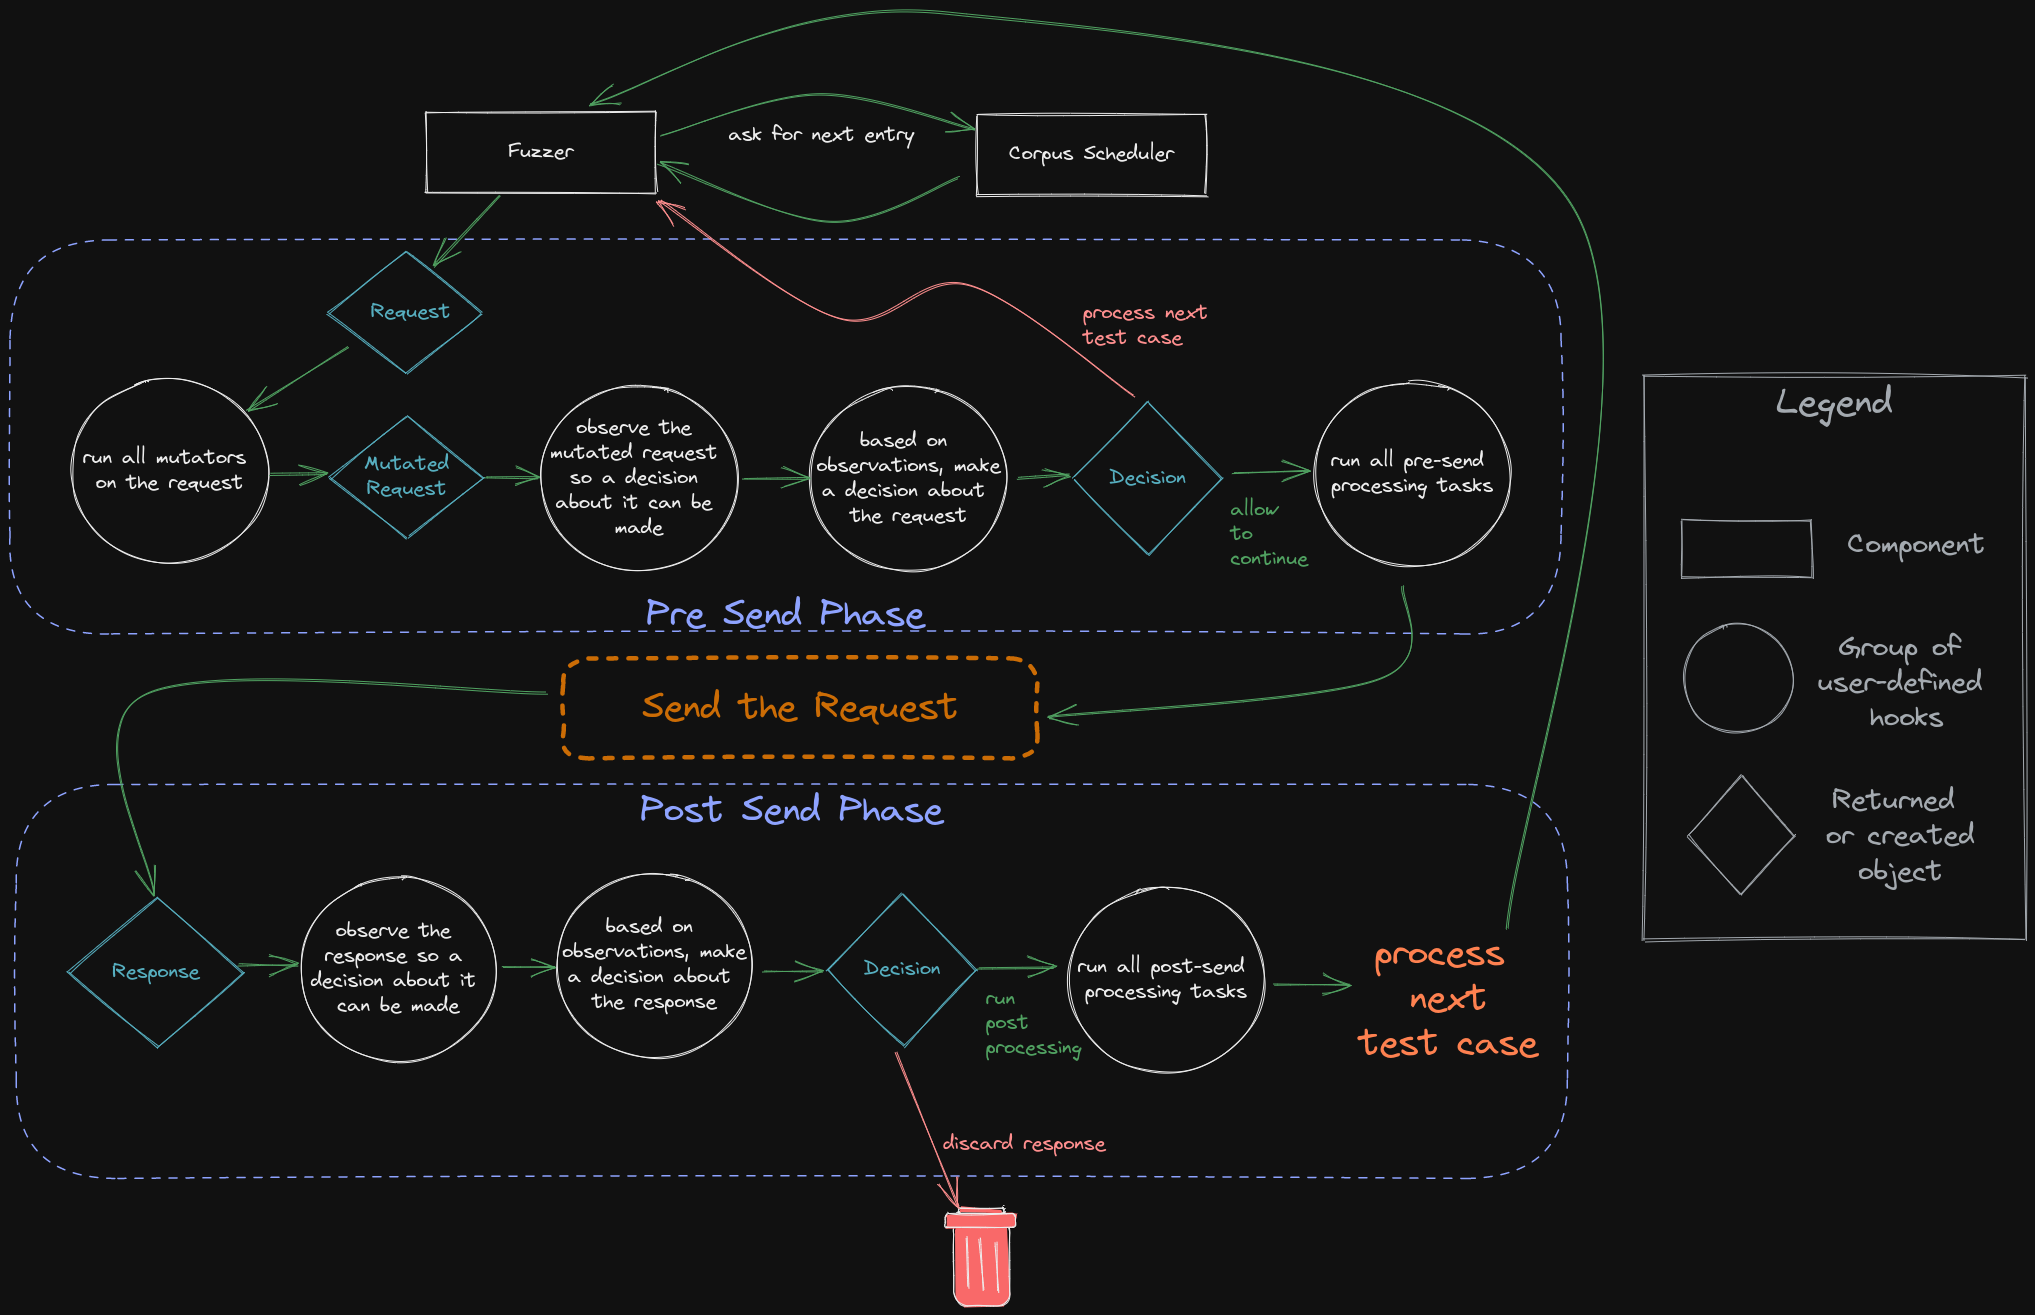
feroxfuzz preview

feroxfuzz

GitHubepi052/feroxfuzz

Rust में संरचना-जागरूक ब्लैक-बॉक्स HTTP फ़ज़र विकसित करें, जिसमें कस्टम वेब और API परीक्षण के लिए कंपोज़ेबल म्यूटेटर, शेड्यूलर, ऑब्ज़र्वर, डिसाइडर और…

api-security-testingweb-securityfuzzing+1
2239 महीने पहले
poc-h2-CVE-2026-71554 preview

poc-h2-CVE-2026-71554

GitHubsunandm/poc-h2-cve-2026-71554

PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)

vulnerability-analysisexploitationweb-application-exploitation+4
12 महीने पहले
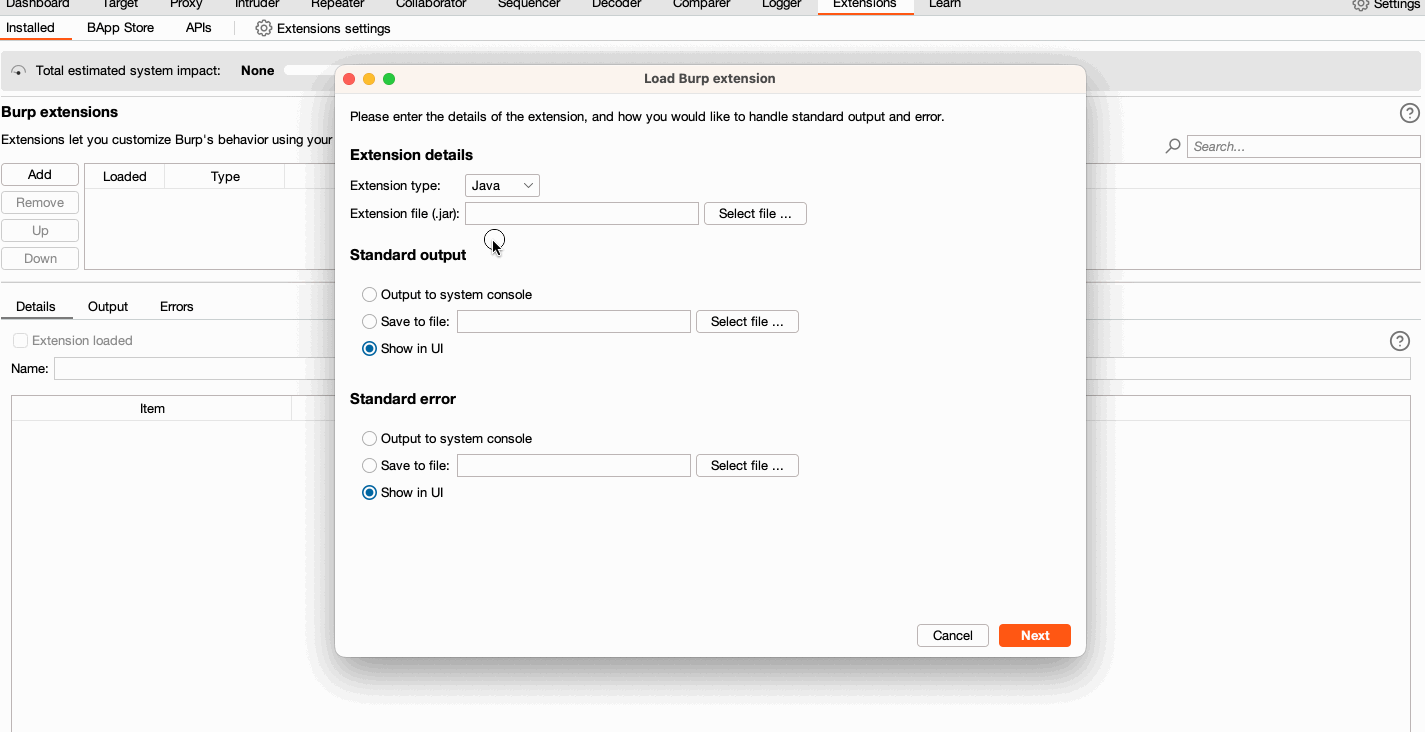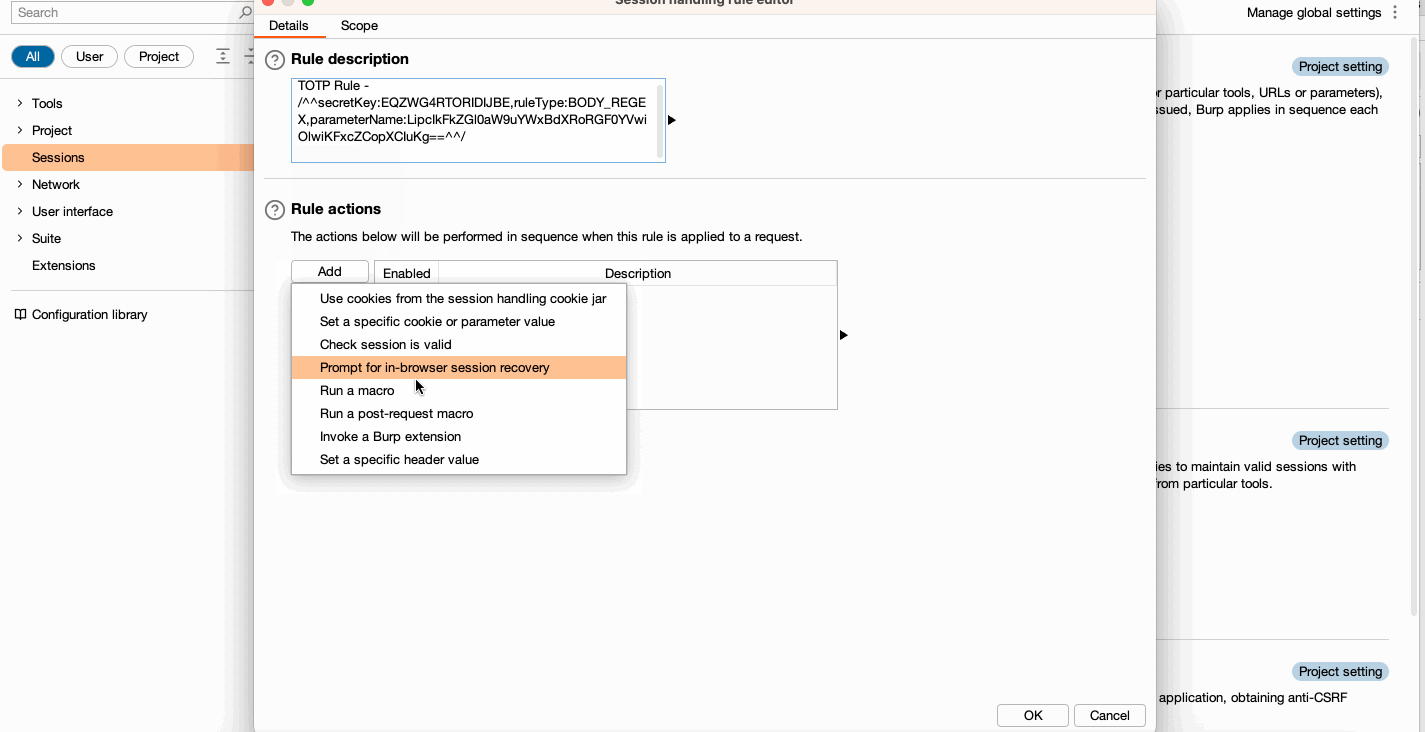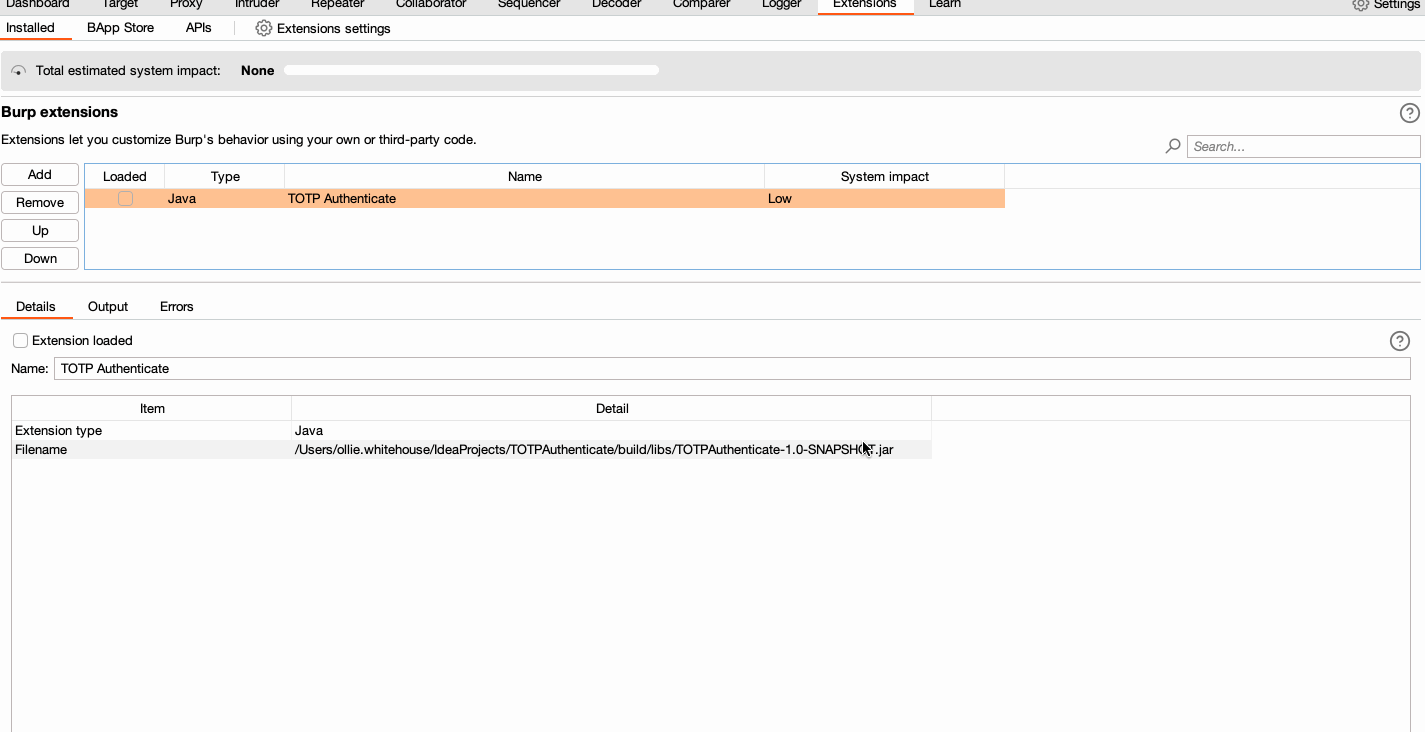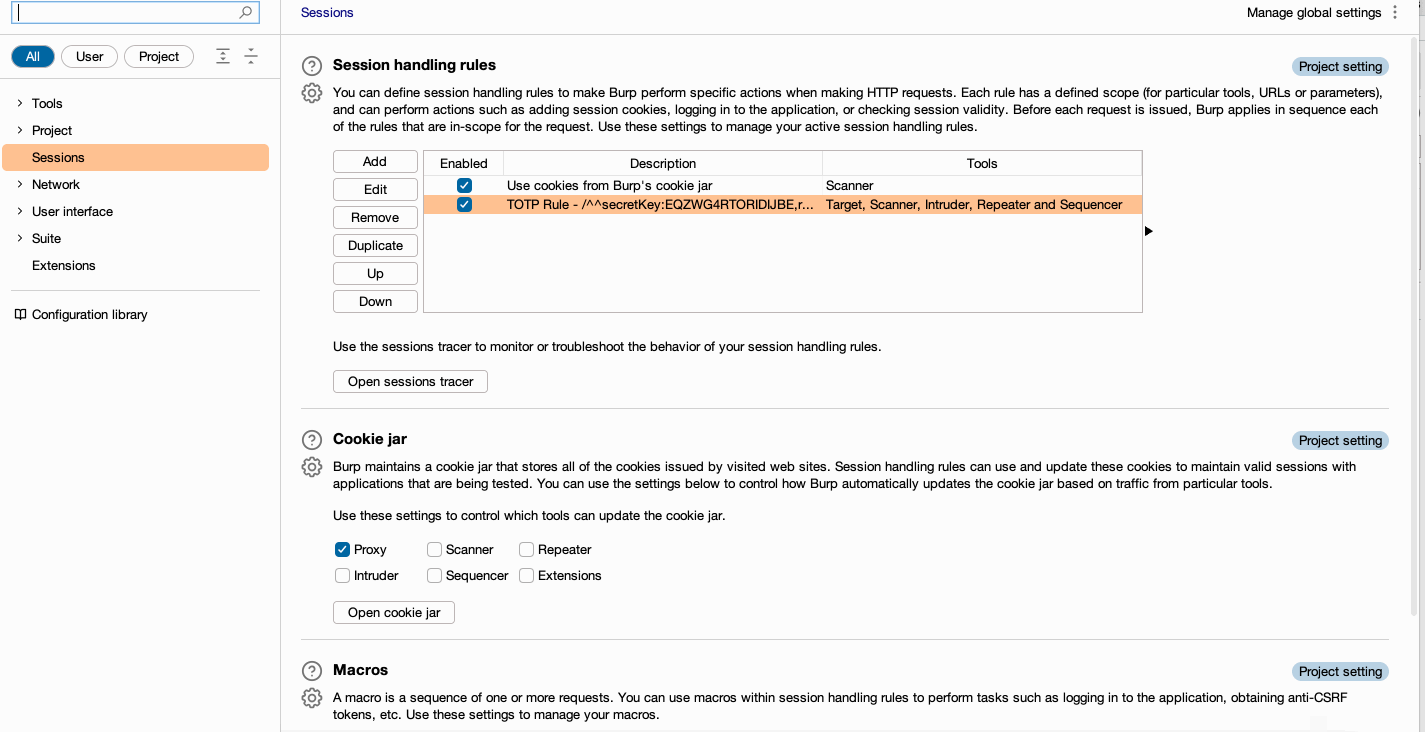
TOTPAuthenticate preview

TOTPAuthenticate

GitHubhannah-portswigger/totpauthenticate

यह एक्सटेंशन, Burp Suite Enterprise Edition के लिए, बाहर जाने वाले अनुरोधों को TOTP टोकन प्रदान करने हेतु सत्र हैंडलिंग नियमों का उपयोग करता है।

api-security-testingweb-securitypenetration-testing+1
92 साल पहले
poc_salesforce_lightning preview

poc_salesforce_lightning

GitHubmoniik/poc_salesforce_lightning

केवल शैक्षणिक उद्देश्यों के लिए। अतिथि विशेषाधिकार के साथ Salesforce Lightning पर हमला।

exploitationweb-application-exploitationapi-security-testing+4
1845 साल पहले
jsluicepp preview

jsluicepp

GitHub0x999-x/jsluicepp

jsluice++ एक Burp Suite एक्सटेंशन है जिसे CLI टूल jsluice का उपयोग करके JavaScript ट्रैफ़िक की passive और active स्कैनिंग के लिए डिज़ाइन किया गया है।

reconnaissancestatic-code-analysisapi-security-testing+3
3022 साल पहले
API-Wordlist preview

API-Wordlist

GitHubnet-hunter121/api-wordlist

API फ़ंक्शन नामों, क्रियाओं और संज्ञाओं की चयनित शब्दसूचियाँ, जो Burp Suite Intruder के साथ वेब एप्लिकेशन एंडपॉइंट्स को फ़ज़िंग करने के लिए हैं।

api-security-testinginformation-gatheringweb-security+3
2545 साल पहले
FlowAnalyzer preview

FlowAnalyzer

GitHubmanuelberrueta/flowanalyzer

FlowAnalyzer एक उपकरण है जो OAuth 2.0 फ्लो, जिसमें OpenID Connect (OIDC) शामिल है, के परीक्षण और विश्लेषण में सहायता करता है।

authentication-authorizationapi-security-testingweb-security+5
1822 साल पहले
WuppieFuzz preview

WuppieFuzz

GitHubtno-s3/wuppiefuzz

LibAFL के ऊपर विकसित एक कवरेज-निर्देशित REST API फ़ज़र

vulnerability-analysisapi-security-testingweb-security+3
2173 दिन पहले
पिछला1234…15अगला