
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/hannah-portswigger/totpauthenticate
एपीआई सुरक्षा परीक्षणवेब सुरक्षापेनिट्रेशन टेस्टिंगप्रमाणीकरण
GitHubhannah-portswigger/totpauthenticate

TOTPAuthenticate

यह एक्सटेंशन, Burp Suite Enterprise Edition के लिए, बाहर जाने वाले अनुरोधों को TOTP टोकन प्रदान करने हेतु सत्र हैंडलिंग नियमों का उपयोग करता है।

रिपॉजिटरी देखें
92522 साल पहलेअभी तक समीक्षित नहीं
साझा करें

TOTP Authenticate

============================

बाहर जाने वाले अनुरोधों में TOTP टोकन जोड़ने के लिए सेशन हैंडलिंग नियमों का उपयोग करता है।

Burp Suite Enterprise Edition के लिए

कृपया ध्यान दें कि एक्सटेंशन Burp के तृतीय-पक्ष उपयोगकर्ताओं द्वारा लिखे गए हैं, और PortSwigger उनकी गुणवत्ता या किसी विशेष उद्देश्य के लिए उपयोगिता के बारे में कोई वारंटी नहीं देता है।


उपयोग

  1. एक्सटेंशन बनाएँ
  2. एक्सटेंशन को Burp Enterprise में लोड करें, और अपने साइट विवरण पृष्ठ में एक्सटेंशन जोड़ें
  3. Burp Suite Professional में अपना सेशन हैंडलिंग नियम कॉन्फ़िगर करें
  4. स्कैन कॉन्फ़िगरेशन को Enterprise में आयात करें और अपने साइट विवरण पृष्ठ में स्कैन कॉन्फ़िगरेशन जोड़ें

Burp Suite Professional/Community में अपने सेशन हैंडलिंग नियम को कॉन्फ़िगर करना

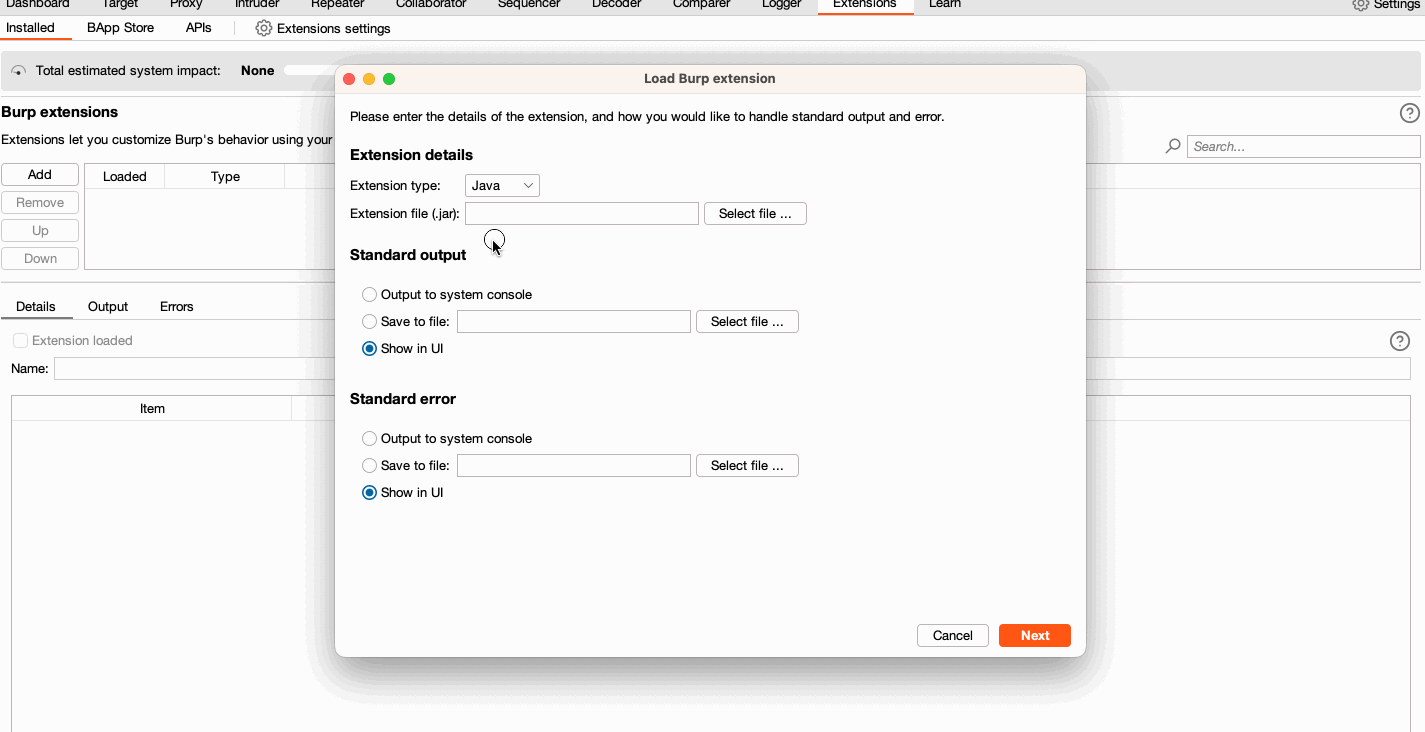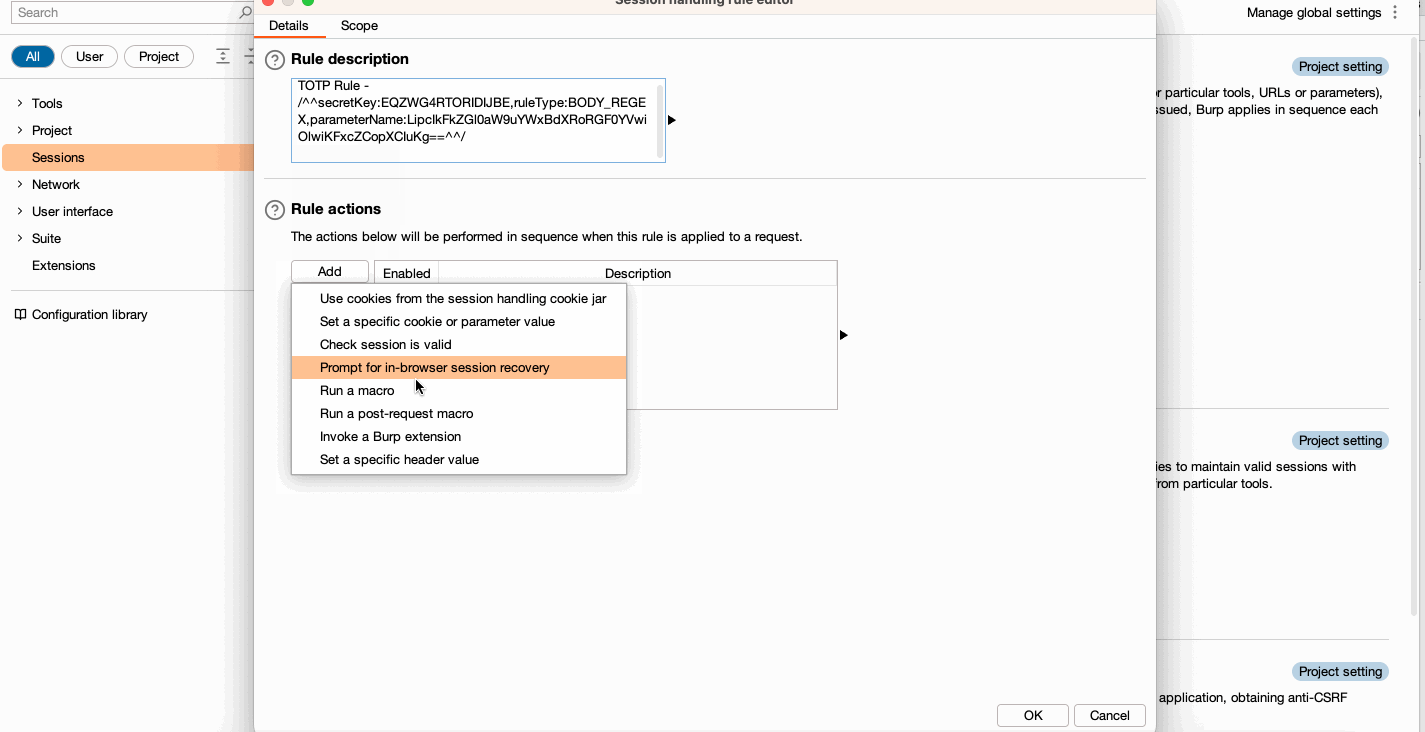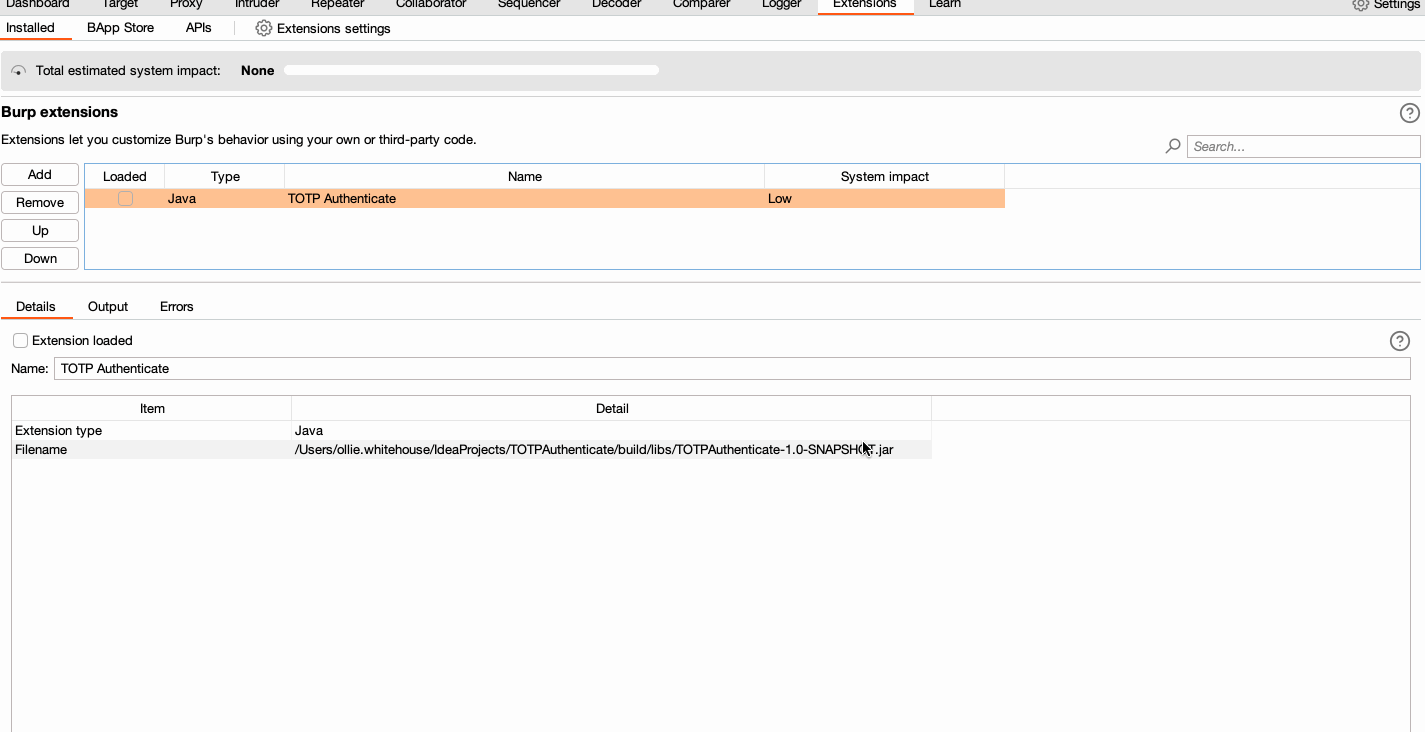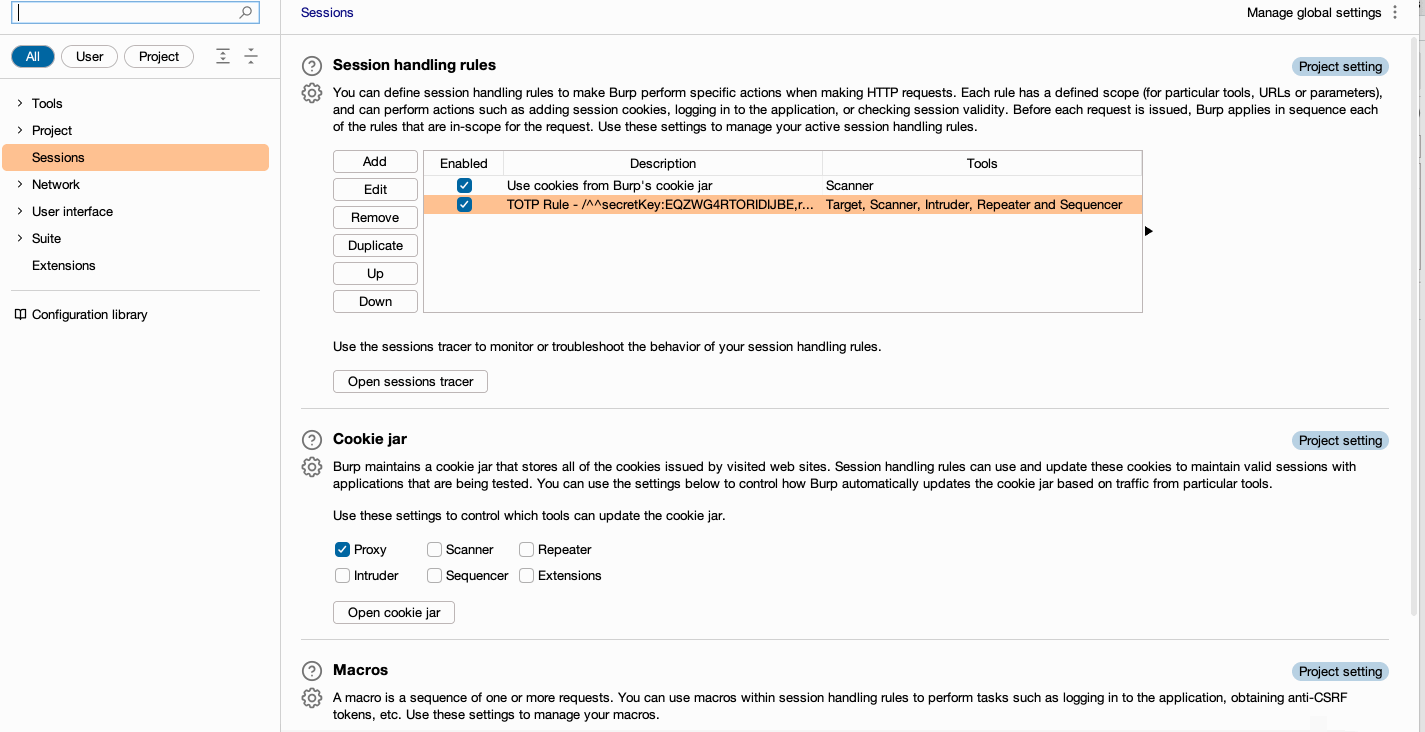
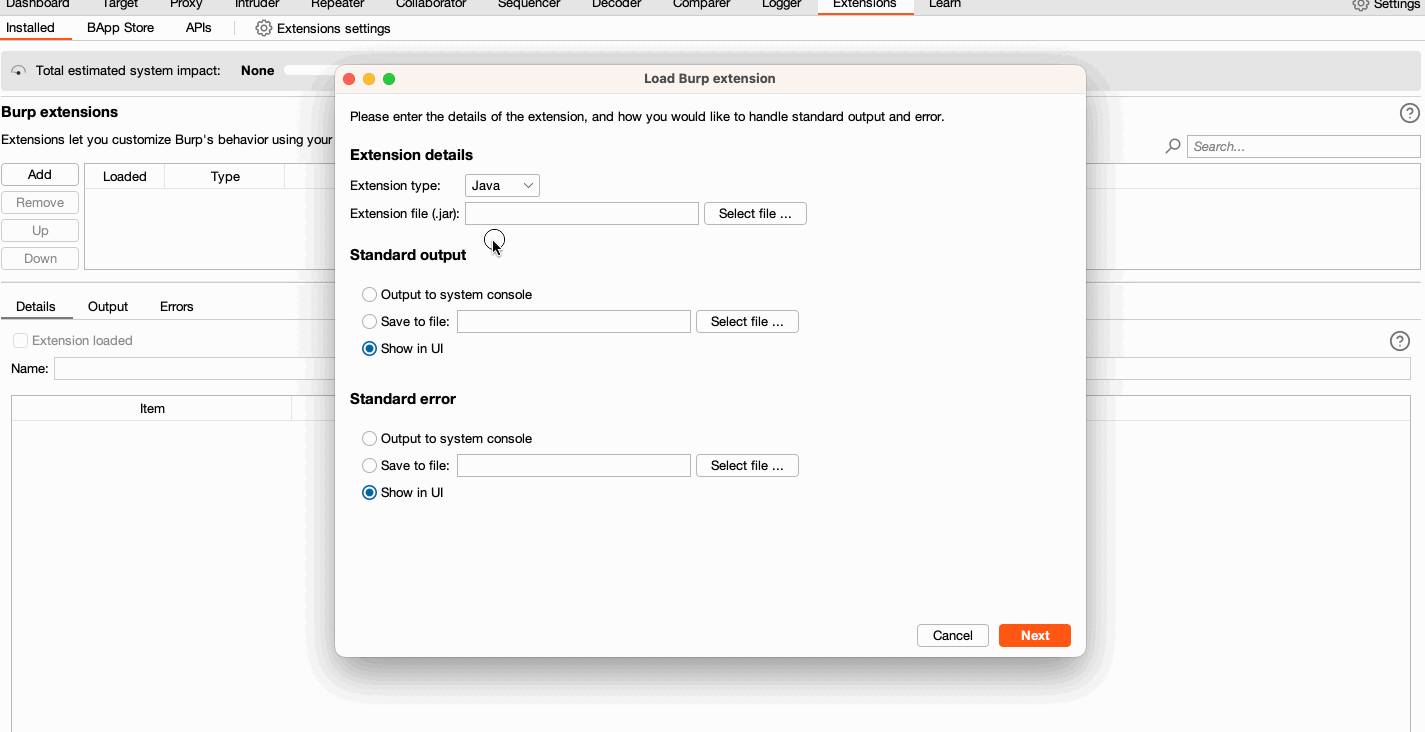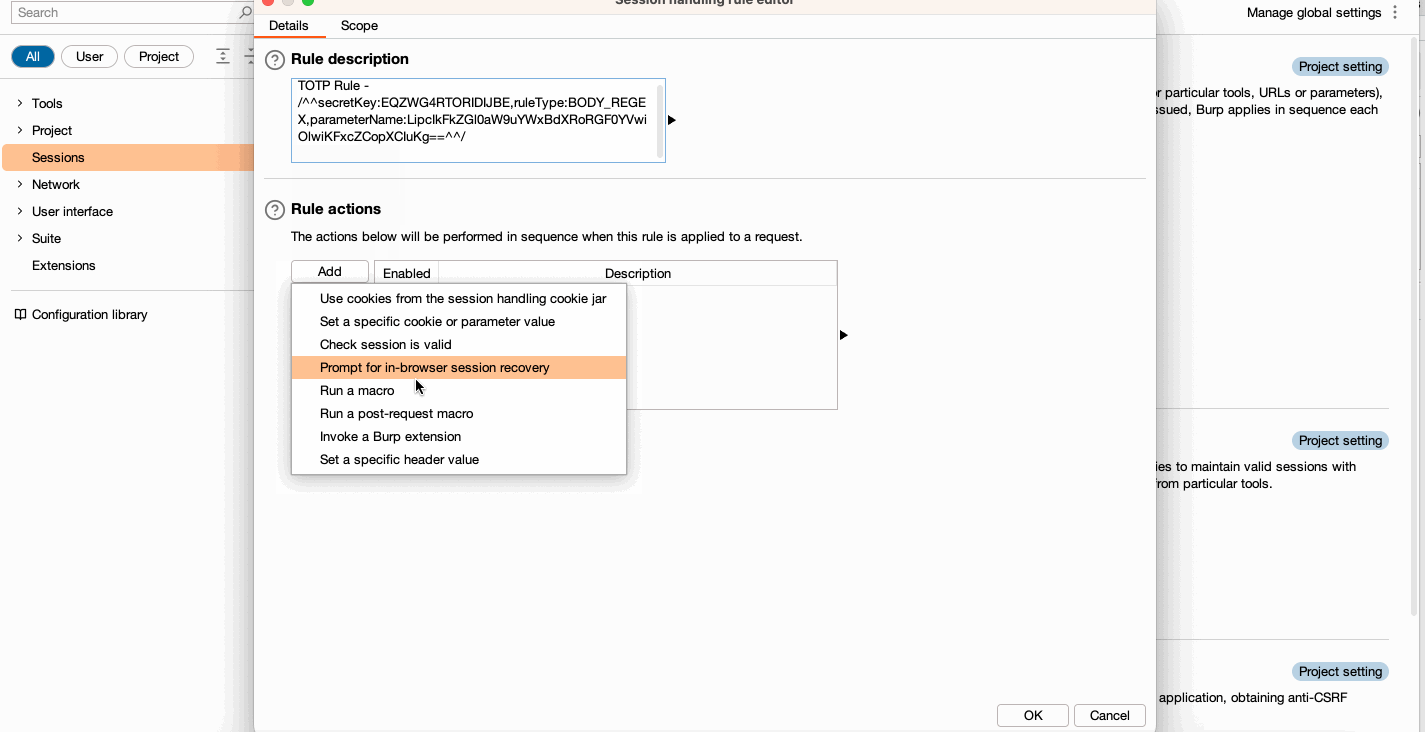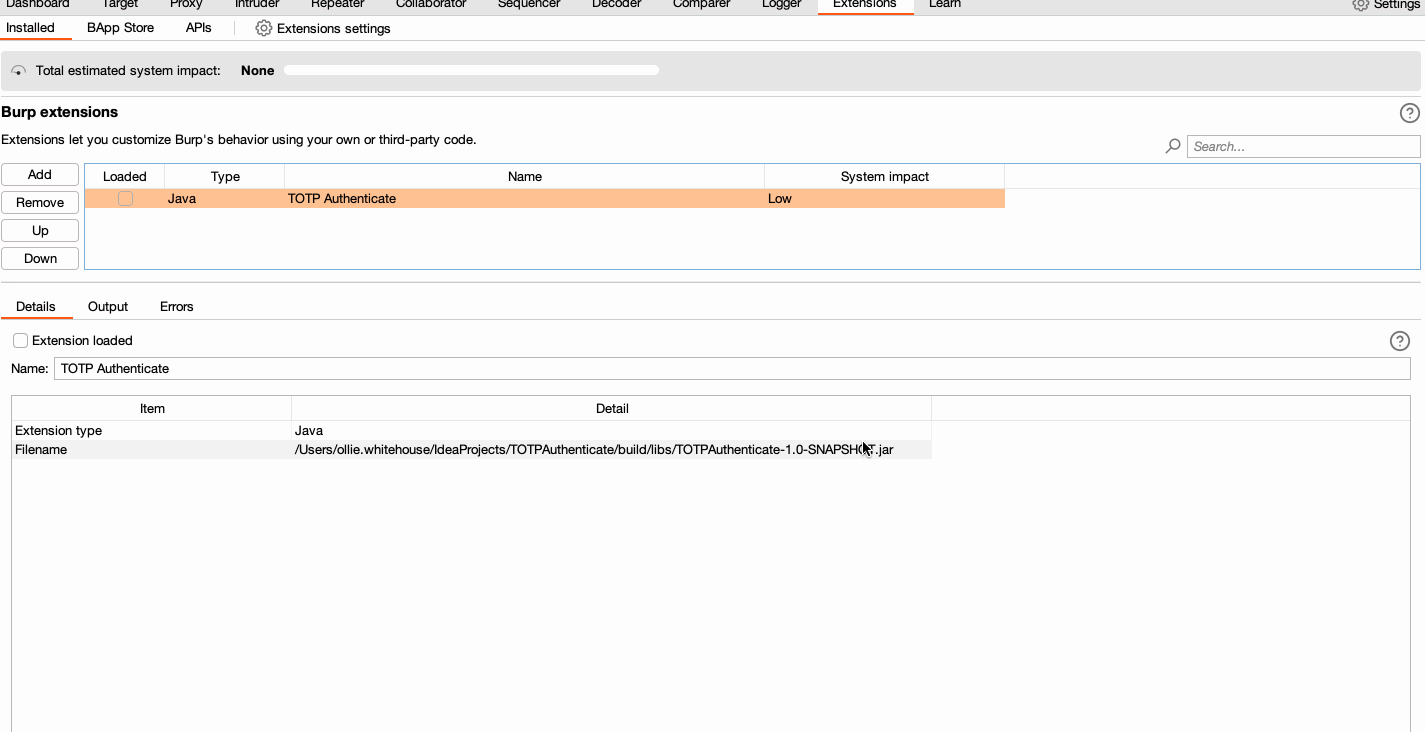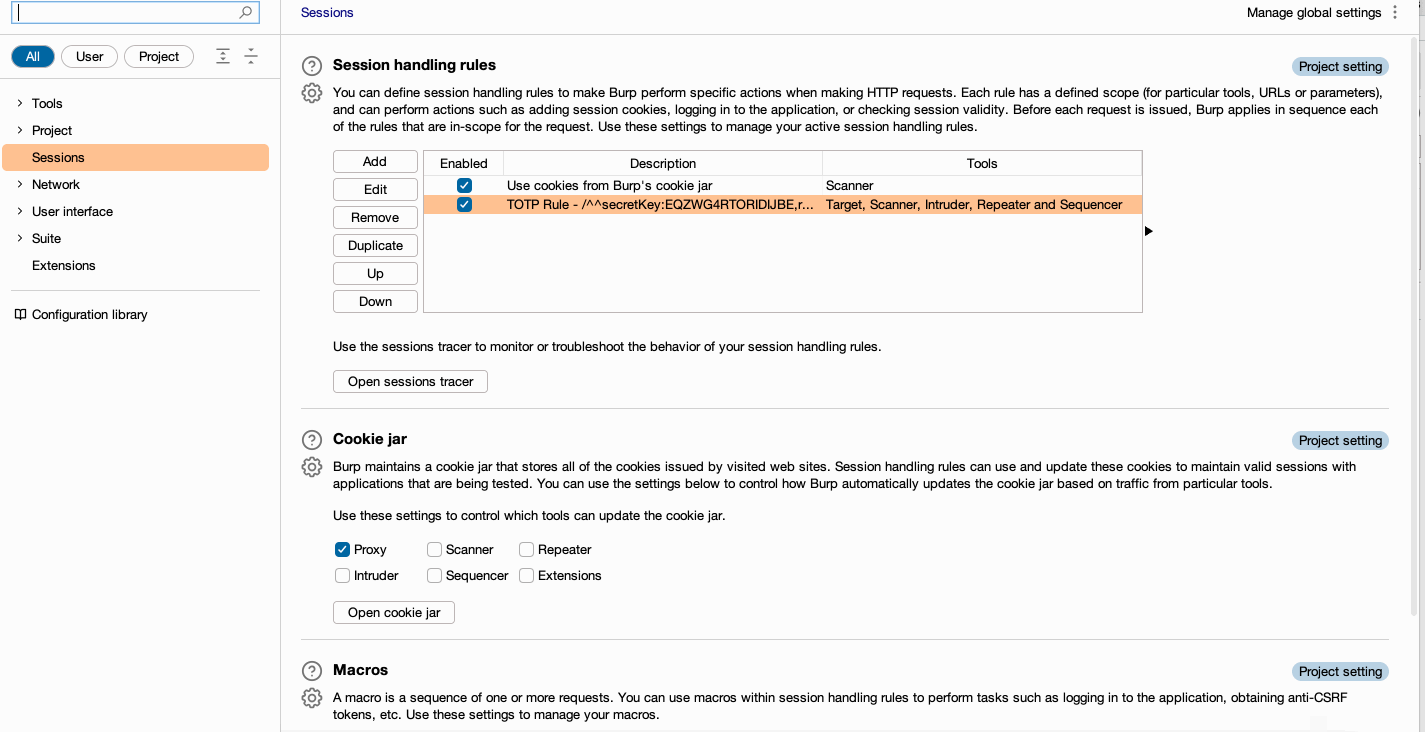
  1. Extensions > Installed > Add में एक्सटेंशन लोड करें
  2. Settings > Search > Sessions पर जाएँ
  3. Session handling rules के अंतर्गत, Add > Rule actions > Add > Invoke a Burp extension पर जाएँ, उपलब्ध ड्रॉपडाउन सूची से TOTP Authenticate चुनें और OK पर क्लिक करें
  4. अपना नियम विवरण सेट करें
  5. Scope टैब पर क्लिक करें, यह सुनिश्चित करते हुए कि Tools scope > Scanner बॉक्स चेक किया गया है
  6. अपने URL दायरे को उचित रूप से कॉन्फ़िगर करें
  7. OK पर क्लिक करें
  8. Extensions > Installed पर जाएँ और एक्सटेंशन को पुनः लोड करें (TOTP Authenticate "Loaded" चेकबॉक्स को अनचेक करें, और इसे फिर से क्लिक करें)
  9. Burp Suite Professional/Community में कोई भी परीक्षण करें
  10. Session handling rules > Cog button > Save settings पर जाकर सेशन हैंडलिंग नियम निर्यात करें
til

सीमाएँ

  • केवल पहला मौजूद नियम लागू किया जाएगा
  • कोई भी नियम परिवर्तन Burp Suite Professional या Community Edition में परीक्षण करते समय एक्सटेंशन को पुनः लोड करने की आवश्यकता होगी
  • Burp Scanner द्वारा लॉगिन की आवृत्ति के कारण, OTP का पुन: उपयोग हो सकता है, जिसके परिणामस्वरूप लॉगिन विफल हो सकते हैं। इससे बचने के लिए, आपको "Incy Wincy" मोड का उपयोग करने या अपने रिकॉर्ड किए गए लॉगिन अनुक्रम में देरी जोड़ने की आवश्यकता हो सकती है। कृपया ध्यान दें कि रिकॉर्ड किए गए लॉगिन अनुक्रम में देरी जोड़ने से स्कैन समय पर भारी प्रभाव पड़ेगा।

सेशन हैंडलिंग नियम प्रारूप

संरचना

/^^secretKey:BASE32,ruleType:TYPE,parameterName:NAME_OF_PARAMETER_VALUE_OR_BASE64_ENCODED_REGEX^^/

विवरण

  • /^^ नियम की शुरुआत को इंगित करने वाला सीमांकक
  • secretKey: BASE32 एन्कोडेड OTP सीड
  • ruleType: बताता है कि नियम कहाँ लागू करना है
  • parameterName:
    • BODY_REGEX के ruleType के लिए यह BASE64 एन्कोडेड रेगुलर एक्सप्रेशन है जो परिभाषित करता है कि कहाँ अपडेट करना है
    • HEADER, URL, COOKIE या BODY_PARAM के ruleType के लिए यह जोड़ने या अपडेट करने के लिए key:value युग्म का शाब्दिक नाम है
  • ^^/ नियम के अंत को संकेत देने वाला सीमांकक

नियम प्रकार

  • HEADER
  • URL
  • COOKIE
  • BODY_PARAM
  • BODY_REGEX

उदाहरण

BODY_REGEX रेगुलर एक्सप्रेशन के लिए उदाहरण

निम्नलिखित उदाहरण अपने parameterName के रूप में रेगेक्स .*\"AdditionalAuthData\":\"(\d*)\".* प्रदान करता है ताकि मैच एक्सप्रेशन की पहचान की जा सके और (\d*) को उत्पन्न OTP रोलिंग कोड से प्रतिस्थापित किया जा सके।

/^^secretKey:EQZWG4RTORIDIJBE,ruleType:BODY_REGEX,parameterName:LipcIkFkZGl0aW9uYWxBdXRoRGF0YVwiOlwiKFxkKilcIi4q^^/

HEADER रेगुलर एक्सप्रेशन के लिए उदाहरण

निम्नलिखित उदाहरण TEST नामक हेडर को उत्पन्न OTP रोलिंग कोड के मान के साथ जोड़ता या प्रतिस्थापित करता है।

/^^secretKey:EQZWG4RTORIDIJBE,ruleType:HEADER,parameterName:TEST^^/

सेशन हैंडलिंग स्कैन कॉन्फ़िगरेशन JSON का उदाहरण

{
  "project_options":{
    "sessions":{
      "session_handling_rules":{
        "rules":[
          {
            "actions":[
              {
                "action_name":"TOTP Authenticate",
                "enabled":true,
                "type":"invoke_extension"
              }
            ],
            "description":"My OTP rule: /^^secretKey:EQZWG4RTORIDIJBE,ruleType:HEADER,parameterName:TEST^^/",
            "enabled":true,
            "exclude_from_scope":[],
            "include_in_scope":[],
            "named_params":[],
            "restrict_scope_to_named_params":false,
            "tools_scope":[
              "Scanner"
            ],
            "url_scope":"all",
            "url_scope_advanced_mode":false
          }
        ]
      }
    }
  }
}

समस्या निवारण

हम अनुशंसा करते हैं कि Burp Suite Enterprise Edition में उपयोग से पहले इस एक्सटेंशन का Burp Suite Professional/Community में परीक्षण करें।

Enterprise में इस एक्सटेंशन का परीक्षण करने के लिए, आप यह सुनिश्चित करने के लिए Burp के माध्यम से एक अपस्ट्रीम प्रॉक्सी कॉन्फ़िगर कर सकते हैं कि आपका टोकन उचित रूप से जोड़ा गया है।

यदि निम्नलिखित कॉन्फ़िगरेशन का उपयोग कर रहे हैं, तो कृपया सुनिश्चित करें कि Burp Suite Pro/Community का एक इंस्टेंस चल रहा है और आप एक स्थानीय एजेंट का उपयोग कर रहे हैं।

{
  "project_options":{
    "connections":{
      "upstream_proxy":{
        "servers":[
          {
            "auth_type":"none",
            "destination_host":"*",
            "proxy_host":"127.0.0.1",
            "proxy_port":8080,
            "enabled":true
          }
        ],
        "use_user_options":false
      }
    }
  }
}

Gradle का उपयोग करना

  • यदि आपके पास Gradle पहले से स्थापित नहीं है, तो यहाँ दिए गए स्थापना निर्देशों का पालन करें।
  • Gradle स्थापित होने के बाद, इंस्टॉलेशन निर्देशिका से कमांड लाइन का उपयोग करके gradle fatJar चलाएँ।
  • सुनिश्चित करें कि आप Gradle का नवीनतम संस्करण उपयोग कर रहे हैं।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






