

secbox
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxRealización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
 affolter-engineering/xssearch
Escáner XSS basado en Rust con selección de payloads consciente del contexto, detección y evasión de WAF, crawling, callbacks de XSS ciego y análisis…
 affolter-engineering/snmpen
Herramienta de enumeración SNMP que consulta hosts SNMPv1/v2c para extraer información del sistema, conexiones TCP y acceso de escritura para pruebas…
 affolter-engineering/mqattack
CLI en Rust para pruebas de penetración MQTT: suscripción/publicación, fingerprinting de brokers, sondeo de ACL, enumeración de topics, fuerza bruta…
 joda32/adit
Reconocimiento de Active Directory y auditoría de seguridad de solo lectura sobre ADWS (net.tcp/9389), en Go
 kr0no/bloodhound-shell
Una shell interactiva de línea de comandos para la API de BloodHound.

 roccoammon/active-directory-health-check
Herramienta GUI de PowerShell que ejecuta 54 comprobaciones de seguridad y buenas prácticas contra Active Directory, señalando Kerberoasting, DCSync,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
Encuentra cada solicitud de API que realiza una aplicación web, desde el JavaScript que envía: método, URL, cuerpo, encabezados y operaciones…
 ripits-sec/couchpotato
Herramienta de escalada de privilegios en Windows que parchea ETW y AMSI y utiliza llamadas al sistema indirectas para abusar de…
 joda32/yowie
Encuentra los servicios SaaS a los que se suscribe una organización, utilizando únicamente datos observables externamente. Diseñado para el…
 nawaralseelawi/pvbrf-id
Código de simulación y resultados para un protocolo privado, verificable y robusto ante fallos bizantinos de detección de intrusiones federada que…
 cosmosyi/autocontrol-arena
Marco automatizado para la evaluación de seguridad de IA de frontera que sintetiza entornos de prueba ejecutables y ricos en presión para descubrir…
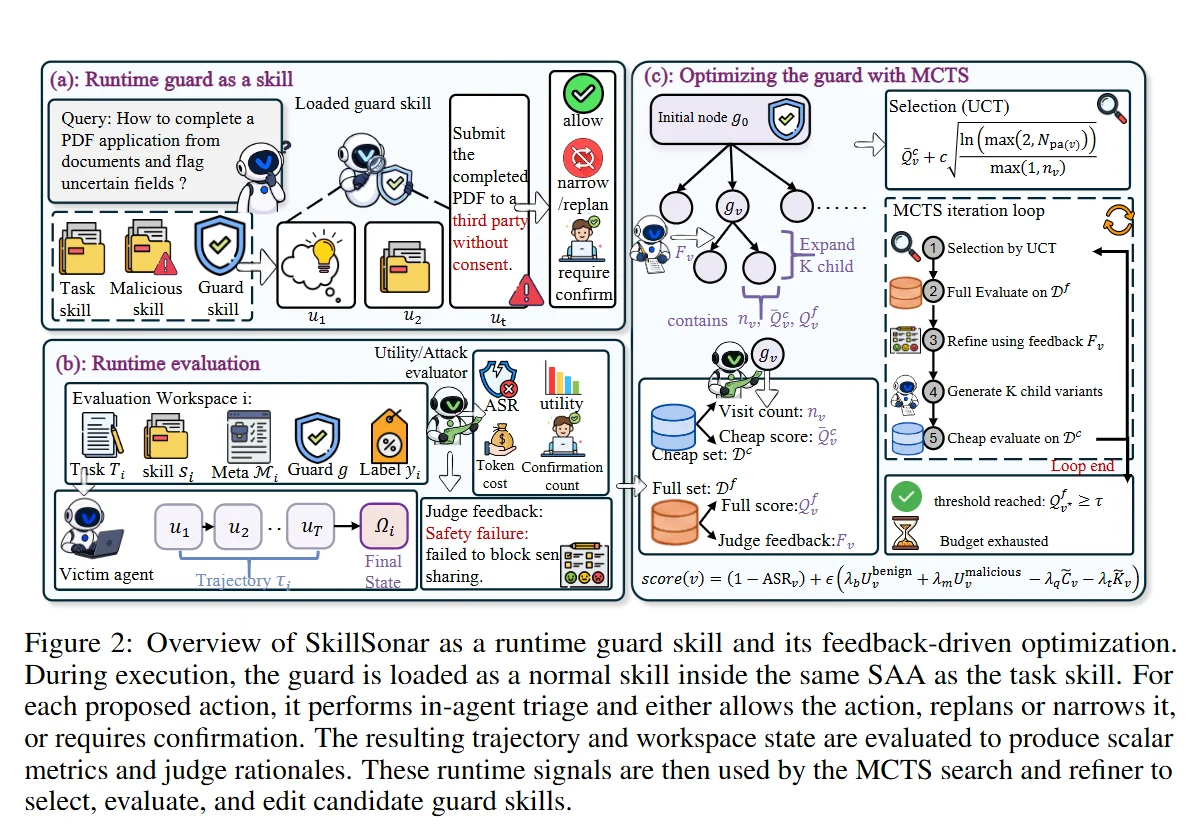 yxf203/defense-as-skill
Habilidad de protección en tiempo de ejecución que detecta y bloquea ataques maliciosos inducidos por habilidades en agentes aumentados con…
 yukibtc/redknife
Una navaja suiza para la seguridad ofensiva.
 bittersecurity/decepticon
Agente autónomo de red team basado en LLM que planifica y ejecuta cadenas de ataque completas —reconocimiento, explotación, escalada de privilegios,…
 perplexityai/numbat
Visibilidad de la actividad de los agentes de IA en los endpoints, con detección en el dispositivo, bloqueo opcional previo a la acción y…