

hades
 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
ids-ips-evasionshellcodeshellcode-generation
f1zm0/hadesCargador de shellcode en Go que combina múltiples técnicas de evasión
 f1zm0/acheron
syscalls indirectos para evasión de AV/EDR en ensamblador de Go
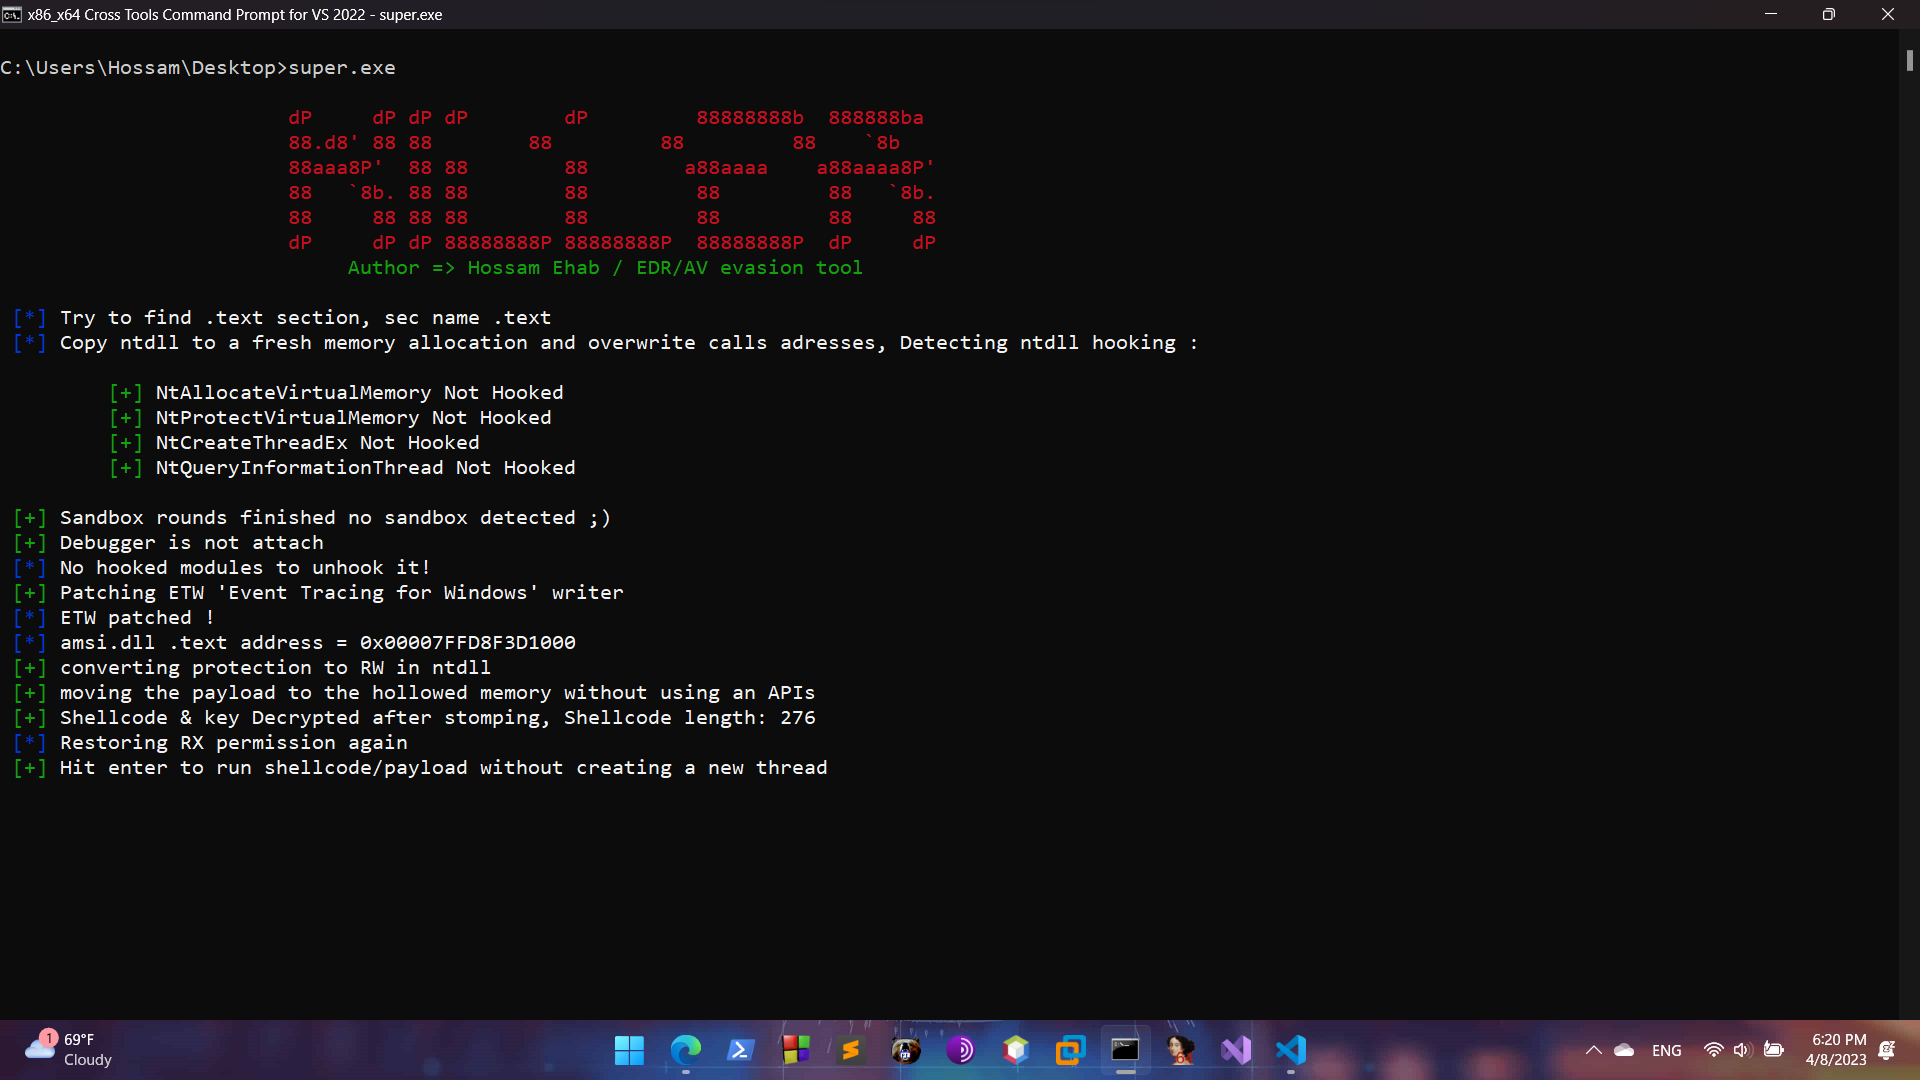 0xhossam/killer
Killer es una herramienta súper simple diseñada para eludir herramientas de seguridad AV/EDR utilizando varias técnicas evasivas y utilizada por el…
 blacknbunny/encdecshellcode
Cifrador y Descifrador de Shellcode mediante Cifrado XOR
 georgesotiriadis/chimera
Herramienta automatizada de sideloading de DLL con capacidades de evasión de EDR
 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
 0xsp-srd/mortar
técnica de evasión para derrotar y desviar la detección y prevención de productos de seguridad (AV/EDR/XDR)
 flopz-project/flopz
Kit de ensamblador en Python puro para crear código shell, parchear dinámicamente binarios e instrumentar imágenes de firmware para depuración y…
 ariary/volana
🌒 Ofuscación de comandos de shell para evitar sistemas de detección
 plackyhacker/shellcode-injection-techniques
Implementaciones en C# de técnicas de inyección de shellcode que incluyen inyección clásica, secuestro de hilos, vaciado de procesos y bombardeo de…
 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 chvancooten/nimpackt-v1
Empacador de ensamblador basado en Nim y cargador de shellcode para opsec y beneficio
 plackyhacker/shellcode-encryptor
Un simple encryptor/decryptor/executor de shell code para evadir antivirus.
 icyguider/nimcrypt
Cifrador de PE escrito en Nim
 gamozolabs/elfloader
Un aplanador de archivos ELF independiente de la arquitectura para shellcode
 allevon412/teamsimplant
Implante sigiloso de proxy DLL para Microsoft Teams que inyecta shellcode cifrado con AES mediante técnicas de unhooking, proporcionando acceso…
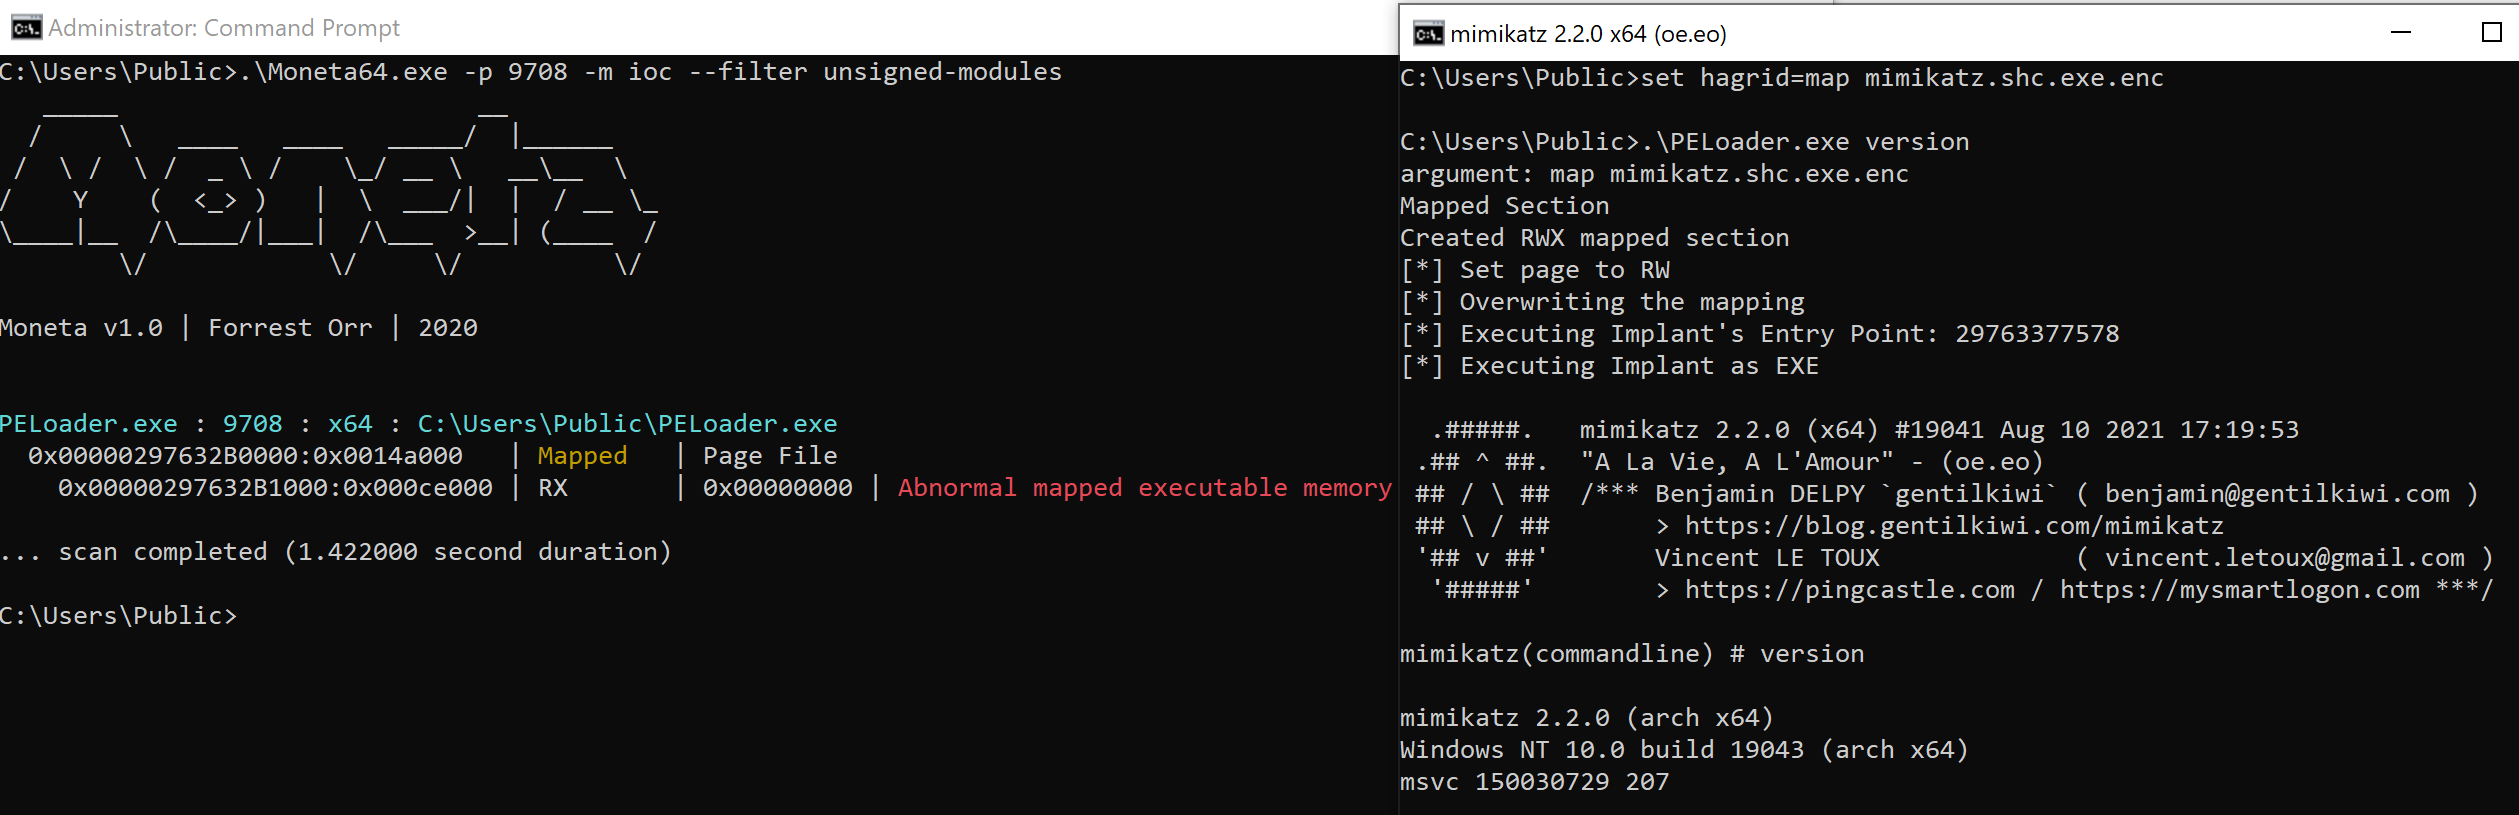 hagrid29/peloader
Cargador de PE con varias técnicas de inyección de shellcode