Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/f1zm0/hades
Evasión de IDS/IPSShellcodeGeneración de Shellcode
GitHubf1zm0/hades

hades

Cargador de shellcode en Go que combina múltiples técnicas de evasión

Ver Repositorio
3914659hace 3 añosRevisado por Kitploit
Compartir

Made with Go Go Reference project license project status Twitter Follow

Acerca de

Hades es un loader de prueba de concepto que combina varias técnicas de evasión con el objetivo de eludir los mecanismos defensivos comúnmente utilizados por los AV/EDR modernos.

Uso

La forma más sencilla es probablemente construir el proyecto en Linux usando make.

git clone https://github.com/f1zm0/hades && cd hades
make

Luego puedes llevar el ejecutable a un host Windows x64 y ejecutarlo con .\hades.exe [opciones].

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Uso:
  hades -f <ruta_archivo> [-t selfthread|remotethread|queueuserapc]

Opciones:
  -f, --file <str>        ruta del archivo de shellcode (.bin)
  -t, --technique <str>   técnica de inyección [selfthread, remotethread, queueuserapc]

Ejemplo:

Inyecta shellcode que ejecuta calc.exe con la técnica queueuserapc:

.\hades.exe -f calc.bin -t queueuserapc

Demostración

Bypass de hooks en modo usuario con ordenamiento de RVA de syscalls (NtQueueApcThread hookeado con frida-trace y manejador personalizado)
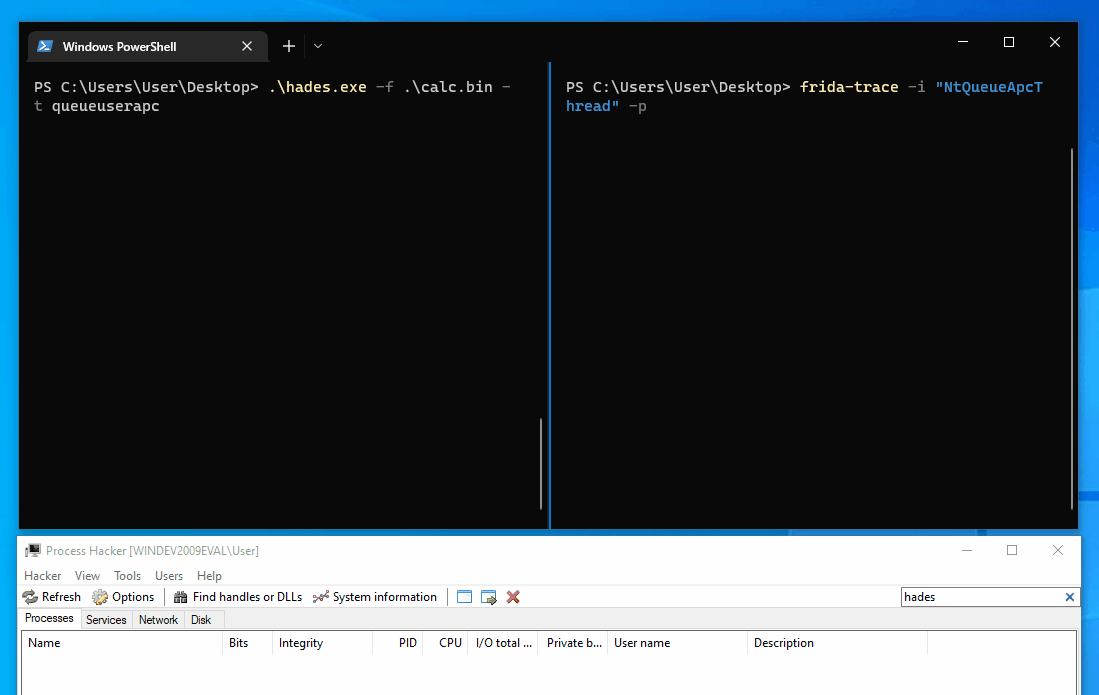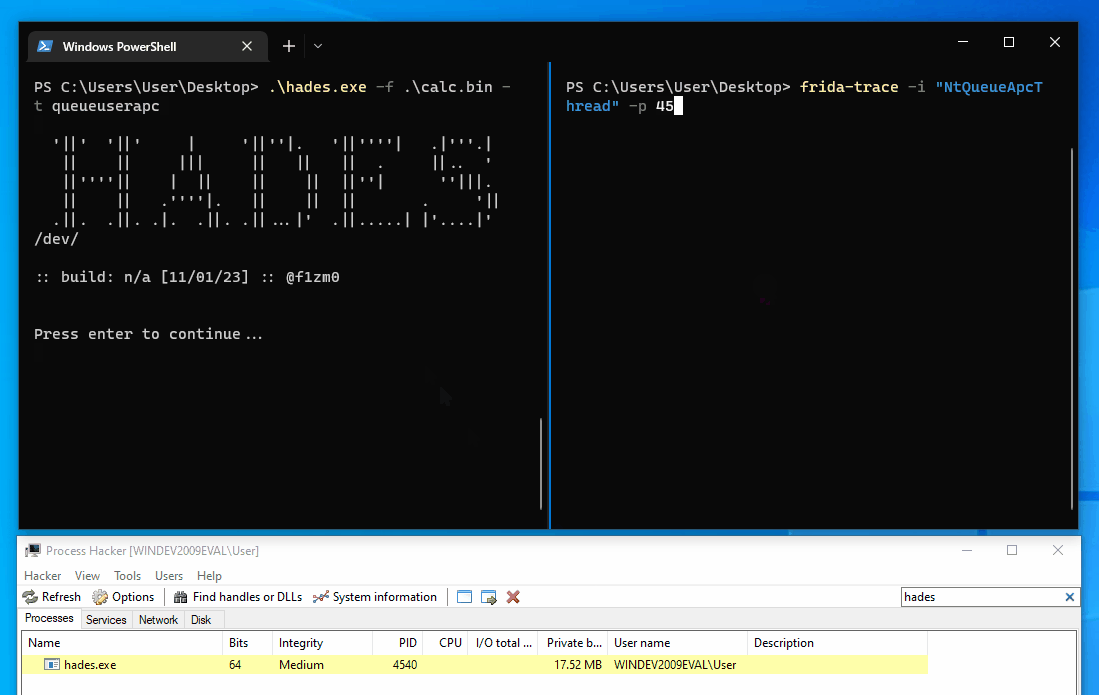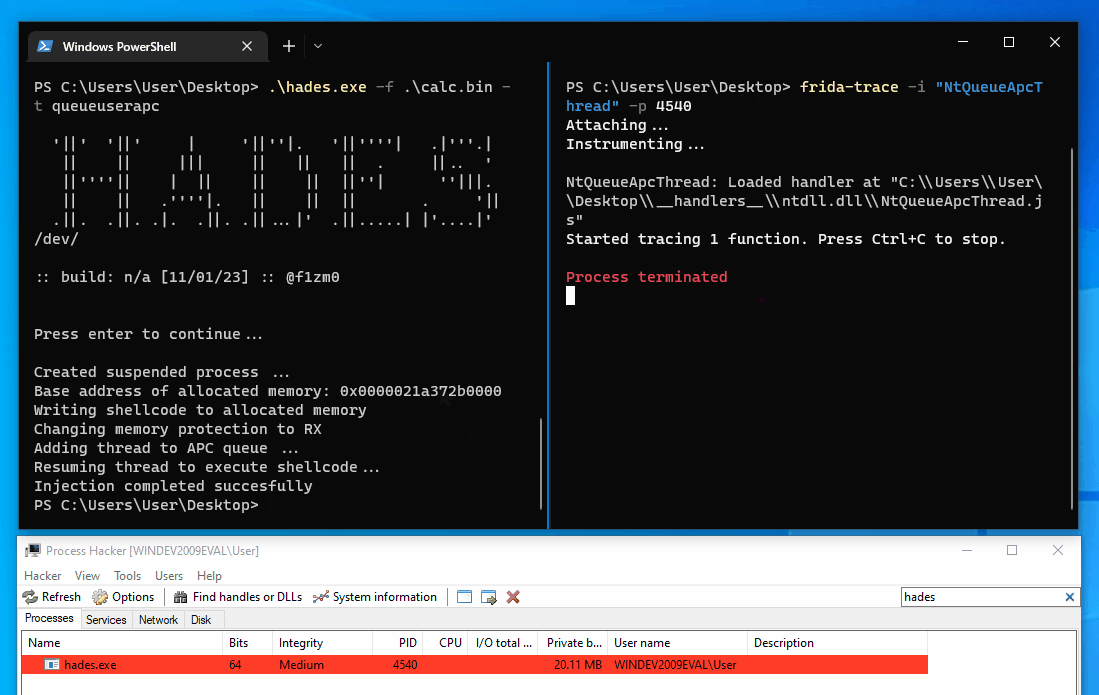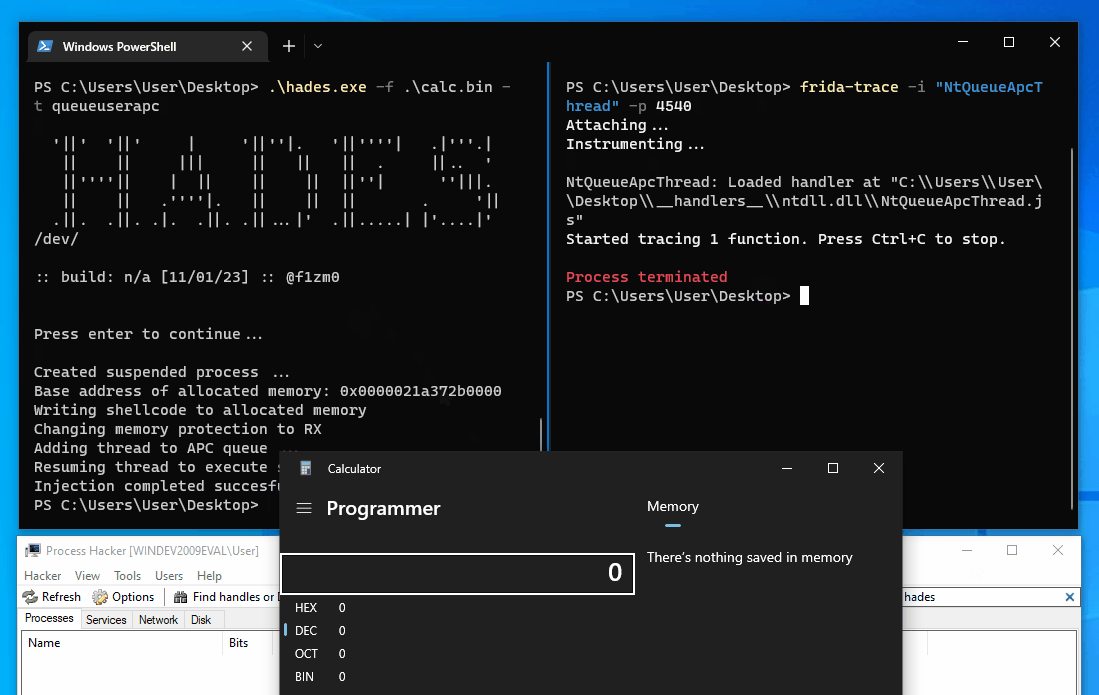
Interceptor de Frida para NtQueueApcThread

Bypass de callback de instrumentación con syscalls indirectas (la DLL inyectada proviene de syscall-detect por jackullrich)

Bypass de syscall-detect

Notas adicionales

Versión de syscall directa

En la última versión, las capacidades de syscall directa han sido reemplazadas por syscalls indirectas proporcionadas por acheron. Si por alguna razón deseas usar la versión anterior del loader que usaba syscalls directas, debes pasar explícitamente la etiqueta direct_syscalls al compilador, que determinará qué archivos deben incluirse y excluirse de la compilación.

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

Avisos legales

Advertencia
Este proyecto ha sido creado únicamente con fines educativos, para experimentar con el desarrollo de malware en Go y aprender más sobre el paquete unsafe y la extraña sintaxis de Go Assembly. No lo uses en sistemas que no te pertenezcan. El desarrollador de este proyecto no se hace responsable de ningún daño causado por el uso inadecuado de esta herramienta.

Créditos

Un agradecimiento a las siguientes personas que compartieron su conocimiento y código que inspiraron esta herramienta:

  • @smelly__vx y @am0nsec creadores de Hell's Gate
  • La excelente publicación de blog de @modexp Evadiendo hooks en modo usuario e invocación de syscalls en C
  • @ElephantSe4l creador de FreshyCalls
  • @C_Sto creador de BananaPhone
  • @winternl por esta publicación de blog sobre Hooking Nirvana y callback de instrumentación para detectar syscalls sospechosas desde modo usuario.

Licencia

Este proyecto está licenciado bajo la Licencia GPLv3 - consulta el archivo LICENSE para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →