

Stardust
 cracked5pider/stardust
Una plantilla moderna de implante independiente de posición de 32/64 bits
exploitationshellcodepost-exploitation+4
cracked5pider/stardustUna plantilla moderna de implante independiente de posición de 32/64 bits
 darthton/blackbone
Librería de hacking de memoria para Windows
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 aahmad097/badoutlook
Herramienta de prueba de concepto en C# que lee correos de Outlook a través de la interfaz COM, extrae shellcode codificado en base64 de líneas de…
 enkomio/brokenflow
Un simple PoC para invocar un shellcode cifrado mediante una llamada oculta
 byt3bl33d3r/offensivenim
Mis experimentos en el armamento de Nim (https://nim-lang.org/)
 boku7/bokuloader
¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…
 gildasio/wshlient
Una herramienta simple para interactuar con shells web y vulnerabilidades de inyección de comandos
 enelg52/kittystager
KittyStager es un simple C2 de etapa 0. Está compuesto por un servidor web para alojar el shellcode y un implante, llamado kitten. El propósito de…
 doudoudedi/hackembedded
Esta herramienta se utiliza para el cifrado de backdoors, shellcode, generación de proxies socks5, recuperación de información y organización de POCs…
 dec0ne/dllnotificationinjection
Una PoC de una nueva técnica de inyección de procesos “sin hilos” que funciona utilizando el concepto de DLL Notification Callbacks en procesos…
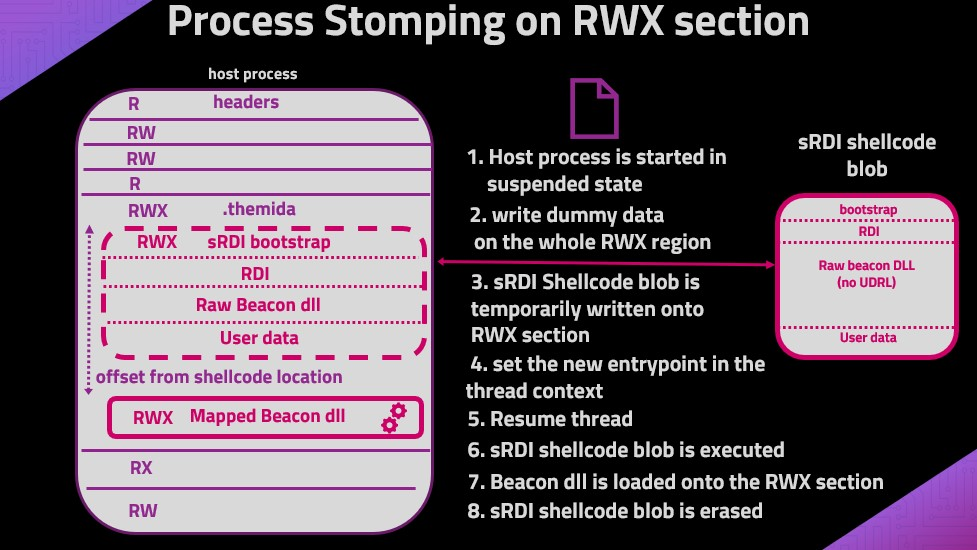 naksyn/processstomping
Una variación de ProcessOverwriting para ejecutar shellcode en la sección de un ejecutable.
 bw3ll/sharem
SHAREM es un framework de análisis de shellcode, capaz de emular más de 45,000 APIs de Windows y prácticamente todas las syscalls de Windows. También…
 bw3ll/rop_rocket
ROP ROCKET es un marco avanzado de ataque de reutilización de código, con amplias capacidades de generación de cadenas ROP, incluyendo para el…
 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 nickvourd/supernova
Cifrador y ofuscador de shellcode multi-cifrado con conversión automática de salida a C, C#, Rust, Nim, Python y más. Soporta ROT, XOR, RC4, AES,…
 redcode-labs/gosh
Generador de reverse/bind shell en Golang
 lem0nsec/shellghost
Una técnica de evasión basada en memoria que hace que el shellcode sea invisible desde el inicio hasta el final del proceso.