
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BadOutlook — Herramienta de prueba de concepto en C# que lee correos de Outlook a través de la interfaz COM, extrae shellcode codificado en base64 de líneas de asunto activadoras y ejecuta payloads localmente para operaciones C2 basadas en correo electrónico. | Kitploit
Herramientas/GitHubGitHub/aahmad097/badoutlook
Generación de PayloadsExplotaciónShellcodeComando y ControlRed TeamingSeguridad de Correo Electrónico
GitHubaahmad097/badoutlook

BadOutlook

Herramienta de prueba de concepto en C# que lee correos de Outlook a través de la interfaz COM, extrae shellcode codificado en base64 de líneas de asunto activadoras y ejecuta payloads localmente para operaciones C2 basadas en correo electrónico.

Ver Repositorio
1373688hace 5 añosRevisado por Kitploit
Compartir

Bad Outlook

Un PoC simple que aprovecha la Interfaz de la Aplicación de Outlook (Interfaz COM) para ejecutar shellcode en un sistema basado en una línea de asunto de activación específica.

Al utilizar el espacio de nombres Microsoft.Office.Interop.Outlook, los desarrolladores pueden representar toda la Aplicación de Outlook (o al menos según Microsoft). Esto significa que la nueva aplicación debería ser capaz de hacer cualquier cosa, desde leer correos electrónicos (sí, esto también incluye archivos, papelera, etc.) hasta enviarlos.

Basándose en los millones de cargadores de shellcode en C# preexistentes, se puede enviar un correo electrónico con una línea de asunto de activación y shellcode codificado en base64 en el cuerpo al host con una instancia armada de este programa. El programa leerá entonces el correo electrónico y ejecutará el shellcode incrustado en el mismo.

Notas Adicionales:

  • Esto puede usarse para construir un Framework C2 completo que dependa de correos electrónicos como medio de comunicación (donde el Implant nunca habla directamente con Internet)
  • Parece haber una advertencia de seguridad que informa al usuario de que una aplicación está intentando acceder a los datos de Outlook
    • Esto se puede desactivar cuando un administrador modifica el registro como se muestra aquí.
    • Pruebas menores mostraron que inyectar este proceso en un cliente de Outlook no provoca que aparezca la alerta (Se agradecerían muchas más pruebas <3)

PoC

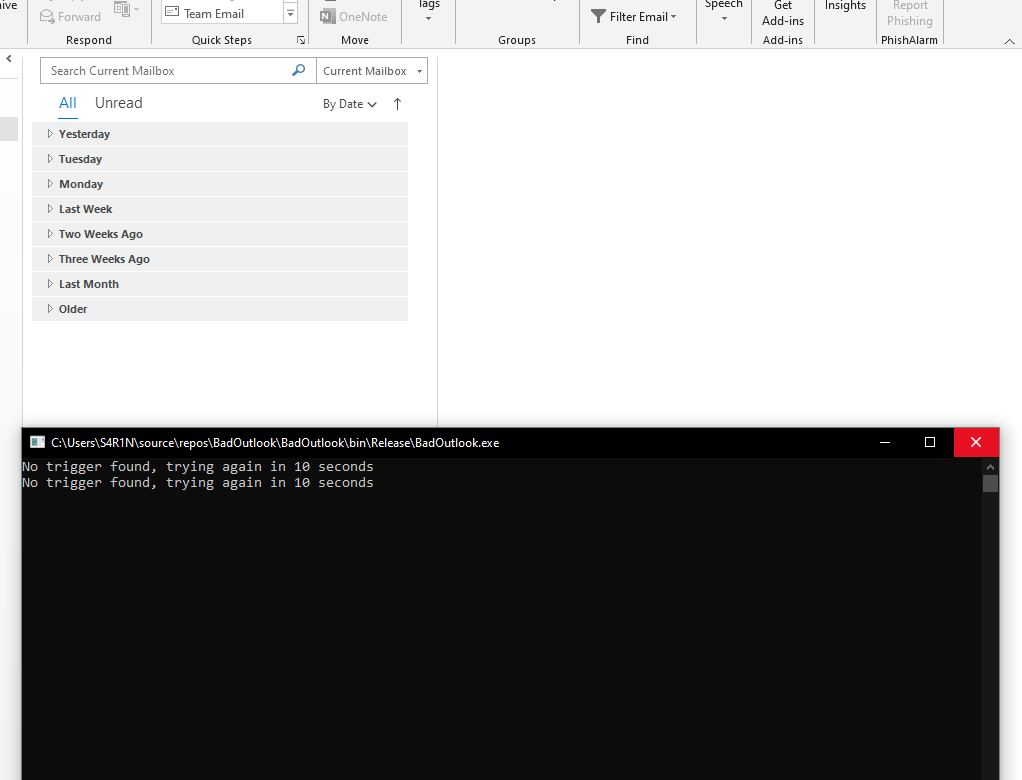
Aplicación sondeando Outlook en busca de activación

system schema

Correo de activación con creación de shellcode

system schema

Correo recibido por el cliente de Outlook

system schema

Ejecución de shellcode por la aplicación BadOutlook

system schema

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






