
SHGenOb
 oldboy21/shgenob
Herramienta basada en Python para generar Shellcode desde PIC C
encryption-decryption-toolspayload-generationexploitation+5
oldboy21/shgenobHerramienta basada en Python para generar Shellcode desde PIC C
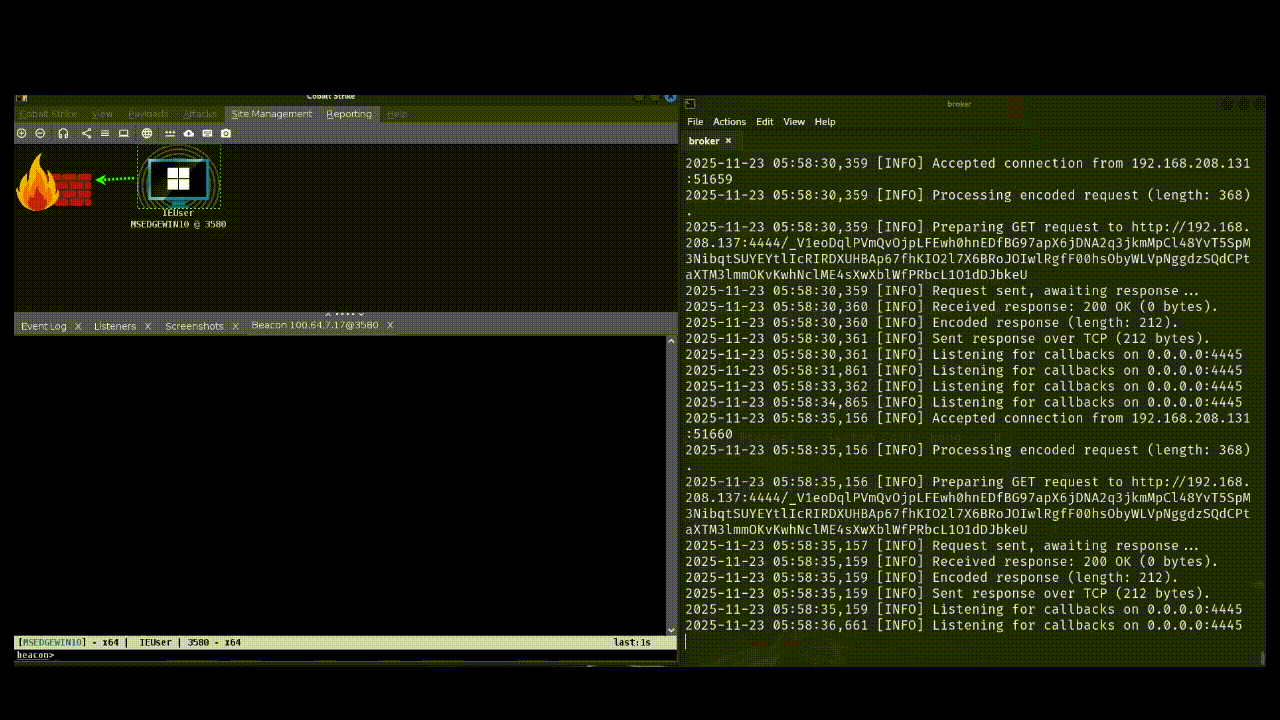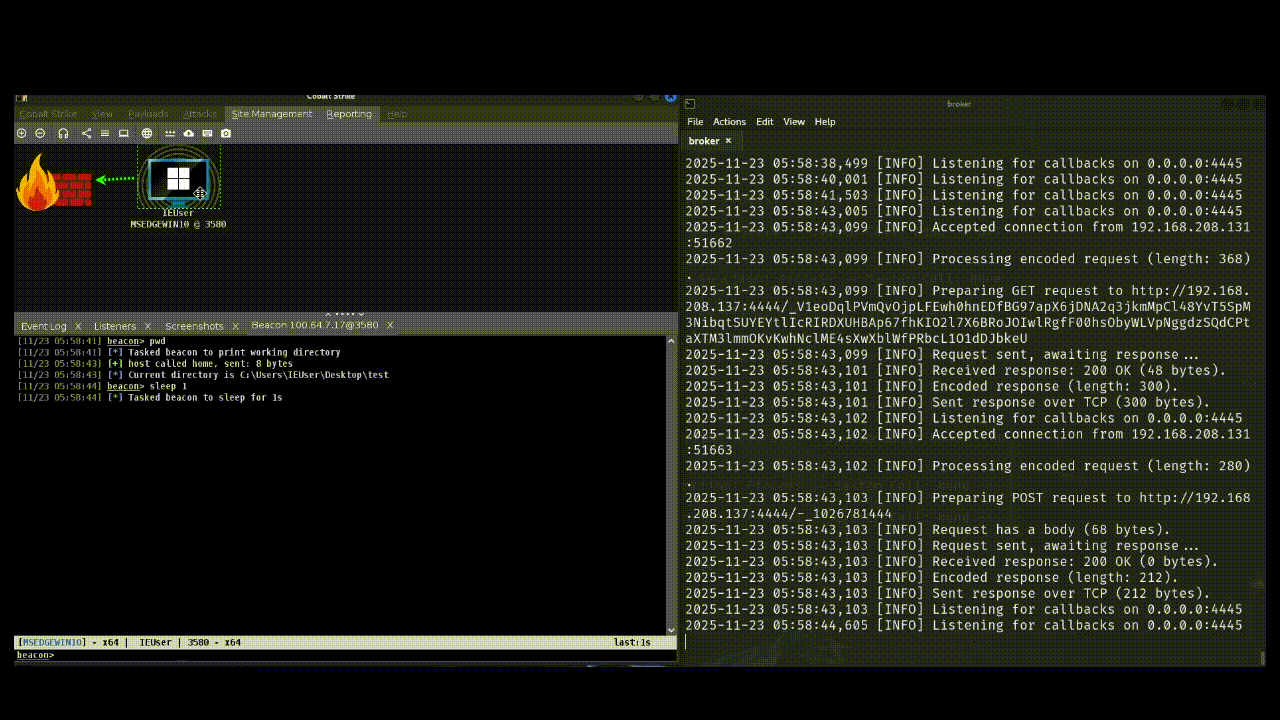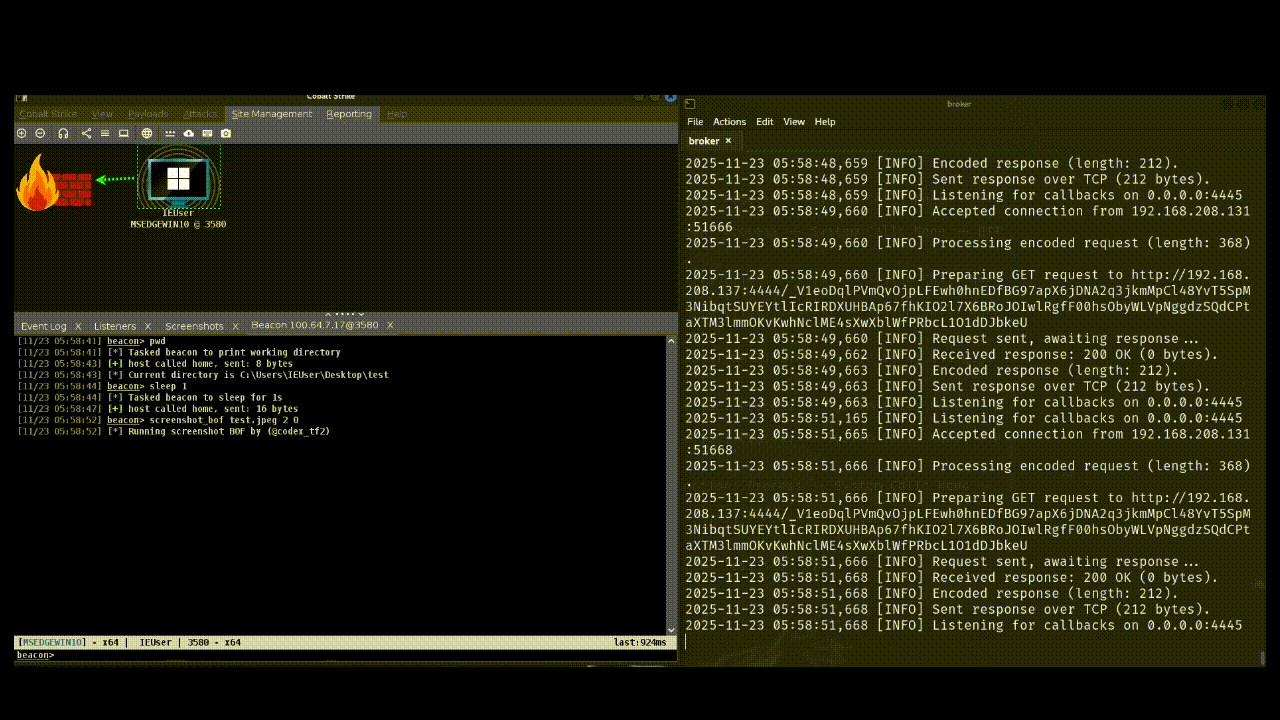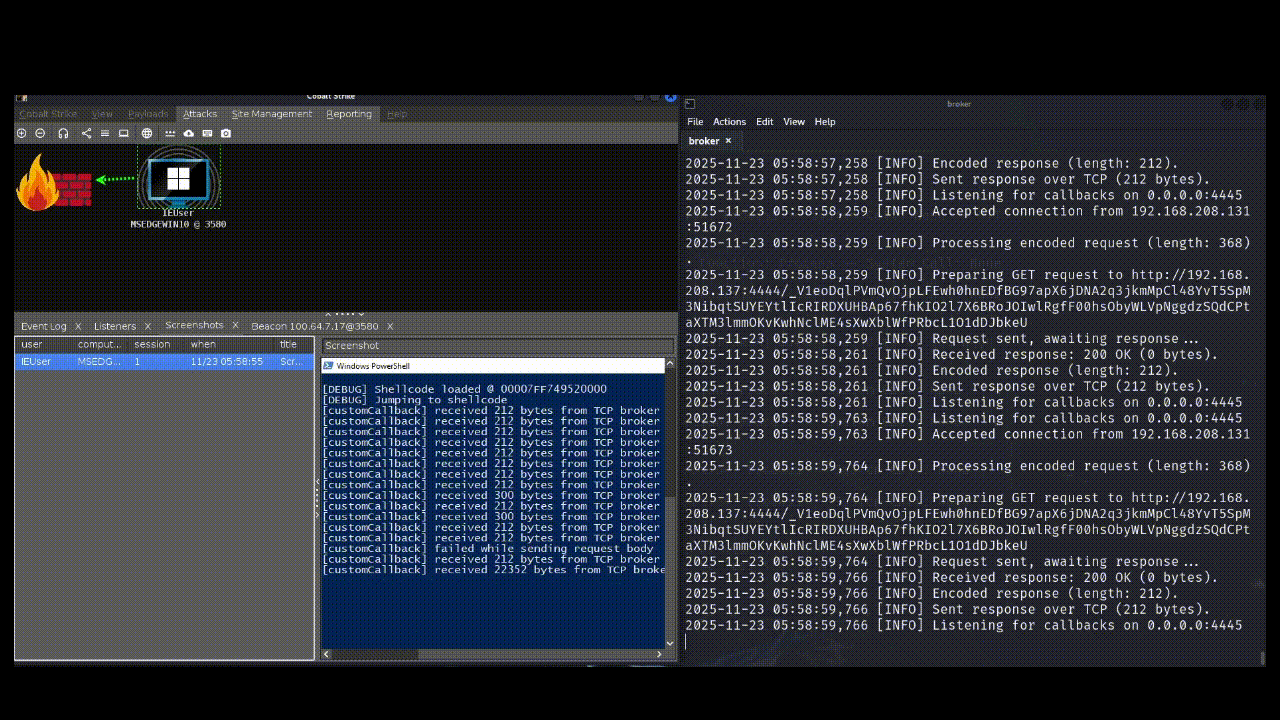 codextf2/customc2channeltemplate
plantilla para desarrollar canales C2 personalizados para Cobalt Strike usando ganchos IAT aplicados por un cargador reflectivo.
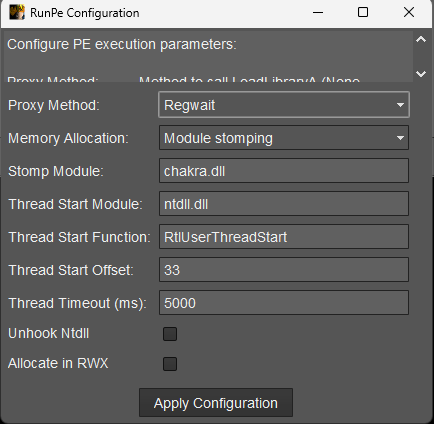 ntdallas/bof_runpe
BOF para ejecutar PE en Cobalt Strike Beacon sin crear consola
 checkpointsw/vectoredoverloading
Técnica de inyección de PE local usando puntos de interrupción de hardware y manejo de excepciones vectorizadas para manipular la carga de DLL y…
 ntdallas/bof_executeassembly
Archivo de objeto Beacon para Cobalt Strike que ejecuta ensamblados .NET en beacon con técnicas de evasión.
 pard0p/remote-bof-runner
Remote BOF Runner es un marco de extensión de Havoc para la ejecución remota de Beacon Object Files (BOFs) utilizando un cargador PIC creado con…
 dis0rder0x00/dbgnexum
Inyección de shellcode mediante la API de depuración de Windows
 umpolungfish/byvalver
toma los bad-bytes del shellcode y los elimina, devolviendo shellcode limpio con funcionalidades preservadas
 anasrami12/cve-2025-5548
Metodología para el análisis de vulnerabilidades y el desarrollo de exploits, abarcando análisis estático/dinámico, fuzzing, patch diffing e…
 struppigel/hedgehog-tools
Colección de scripts para análisis de malware, desofuscación y extracción de configuraciones. Soporta análisis estático, desempaquetado, conversión…
 stillbigjosh/neo
# El Framework NeoC2
 miscusi-peek/cheatengine-mcp-bridge
Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
 zx0cf1/shredder-rs
Un motor de mutación polimórfica de alta fidelidad para x86_64 centrado en la fragmentación a nivel de instrucciones y la preservación de contexto.
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
 qduarte-42/rainfall
Introducción a la explotación de binarios ELF.
 cobalt-strike/eden
Un PoC UDRL para Cobalt Strike construido con Crystal Palace que combina la técnica de streaming de páginas de Raphael Mudge con una puerta de…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
puerto/reimplementación de código abierto del Cargador BOF de Cobalt Strike tal cual