

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
byvalver — toma los bad-bytes del shellcode y los elimina, devolviendo shellcode limpio con funcionalidades preservadas | Kitploit
Herramientas/GitHubGitHub/umpolungfish/byvalver
ExplotaciónShellcodeAnálisis de MalwarePruebas de PenetraciónAnálisis de BinariosAprendizaje AutomáticoRed TeamingGeneración de ShellcodeDesarrollo de Payloads
GitHubumpolungfish/byvalver

byvalver

toma los bad-bytes del shellcode y los elimina, devolviendo shellcode limpio con funcionalidades preservadas

639104hace 8 mesesRevisado por Kitploit
Ver Repositorio
Compartir

byvalver (·𐑚𐑲𐑝𐑨𐑤𐑝𐑼)

EL DESTERRADOR DE BAD-BYTES DE SHELLCODE
byvalver banishes bad-bytes with extreme prejudice
C++ SHELLCODE SCRUBBING CROSS-PLATFORM ARCHITECTURES BUILD CLEAN GitHub stars GitHub forks SPONSOR ON gitHub SUPPORT ON ko-fi

Descripción general • Inicio rápido • TUI interactiva • Eliminación de bad-bytes dirigida • Perfiles de bad-bytes • Características • Arquitectura • Requisitos del sistema • Dependencias • Compilación • Instalación • Uso • Estrategias de ofuscación • Estrategias de denulificación • Entrenamiento de ML • Menagerie de agentes • Desarrollo • Solución de problemas • Licencia


Tabla de contenidos

  • Descripción general
  • Inicio rápido
    • Instalación
    • Uso básico
    • Verificación
    • Soporte multiarquitectura
    • Procesamiento por lotes
  • TUI interactiva
  • Eliminación de bad-bytes dirigida
  • Perfiles de bad-bytes
  • Características
    • Motor avanzado de transformación
    • Métricas de rendimiento
    • Capa de ofuscación
    • Selección de estrategias con ML
    • Opciones de salida
    • Suite de verificación
  • Arquitectura
  • Requisitos del sistema
  • Dependencias
  • Compilación
  • Instalación
  • Uso
  • Estrategias de ofuscación
  • Estrategias de denulificación
  • Entrenamiento y validación de ML
  • Menagerie de agentes
  • Desarrollo
  • Documentación
  • Solución de problemas
  • Licencia

Descripción general

byvalver es una herramienta CLI escrita en C para eliminar automáticamente (o "desterrar") los bad-bytes de shellcode x86/x64/ARM/ARM64 manteniendo una equivalencia funcional completa

NUEVO en v4.0: Soporte multiarquitectura

ArquitecturaMadurezEstrategiasNotas
x86 (Intel/AMD de 32 bits)Estable v4.2150+Probada en producción, cobertura completa
x64 (Intel/AMD de 64 bits)Estable v4.2150+Arquitectura predeterminada, probada en producción
ARM (32 bits)Experimental v0.17 principalesPruebas limitadas, solo instrucciones principales
ARM64 (AArch64)Experimental v0.1BásicaFramework listo, estrategias mínimas
  • Selección automática del modo Capstone mediante la opción --arch

Correcciones de errores v4.0.1:

  • Corregida la codificación de la instrucción ARM SUB (opcode correcto 0x2 con bit I=1)
  • Corregida la lógica can_handle de las estrategias ARM64 para estrategias de paso directo
  • Añadidas advertencias experimentales al seleccionar la arquitectura ARM/ARM64
  • Añadidas heurísticas de detección de desajustes de arquitectura
  • Mejorada la organización del código (includes movidos al ámbito de archivo)

NUEVO en v4.2: Soporte x64 mejorado

  • Capa de compatibilidad de estrategias x86/x64: más de 128 estrategias x86 ahora funcionan con shellcode x64
  • 5 nuevos archivos de estrategias específicas para x64: MOVABS, SBB, TEST, SSE Memory, LEA Displacement
  • Codificación extendida de registros: soporte completo de R8-R15 con manejo adecuado del prefijo REX
  • Utilidades de prefijo REX: is_64bit_register(), is_extended_register(), build_rex_prefix()
  • Resuelve la tasa de fallo del 100 % en muestras de shellcode solo x64

La herramienta utiliza el framework de desensamblado Capstone para analizar instrucciones y aplica más de 175 estrategias de transformación clasificadas para reemplazar el código que contiene bad-byte con alternativas equivalentes

El framework genérico de eliminación de bad-byte ofrece 2x modos de uso:

  1. Especificación directa: la opción --bad-bytes permite especificar bytes arbitrarios a eliminar (p. ej., --bad-bytes "00,0a,0d" para shellcode seguro con saltos de línea)
  2. Basado en perfiles: la opción --profile usa conjuntos de bad-bytes preconfigurados para escenarios de explotación comunes (p. ej., --profile http-newline, --profile sql-injection, --profile alphanumeric-only)

Soporta Windows, Linux y macOS

TECNOLOGÍA CENTRAL:

  • Implementación en C puro para eficiencia y control de bajo nivel
  • Capstone para un desensamblado preciso
  • NASM para generar stubs de decodificador
  • Patrón de estrategia modular para transformaciones extensibles (más de 153 implementaciones de estrategias)
  • Integración de redes neuronales para la selección inteligente de estrategias
  • Procesamiento bifásico: ofuscación seguida de denulificación

[!NOTE] Eliminación de bytes nulos (--bad-bytes "00" o predeterminada): BIEN PROBADA / Eliminación genérica de bad-bytes (--bad-bytes "00,0a,0d", etc.): RECIÉN IMPLEMENTADA
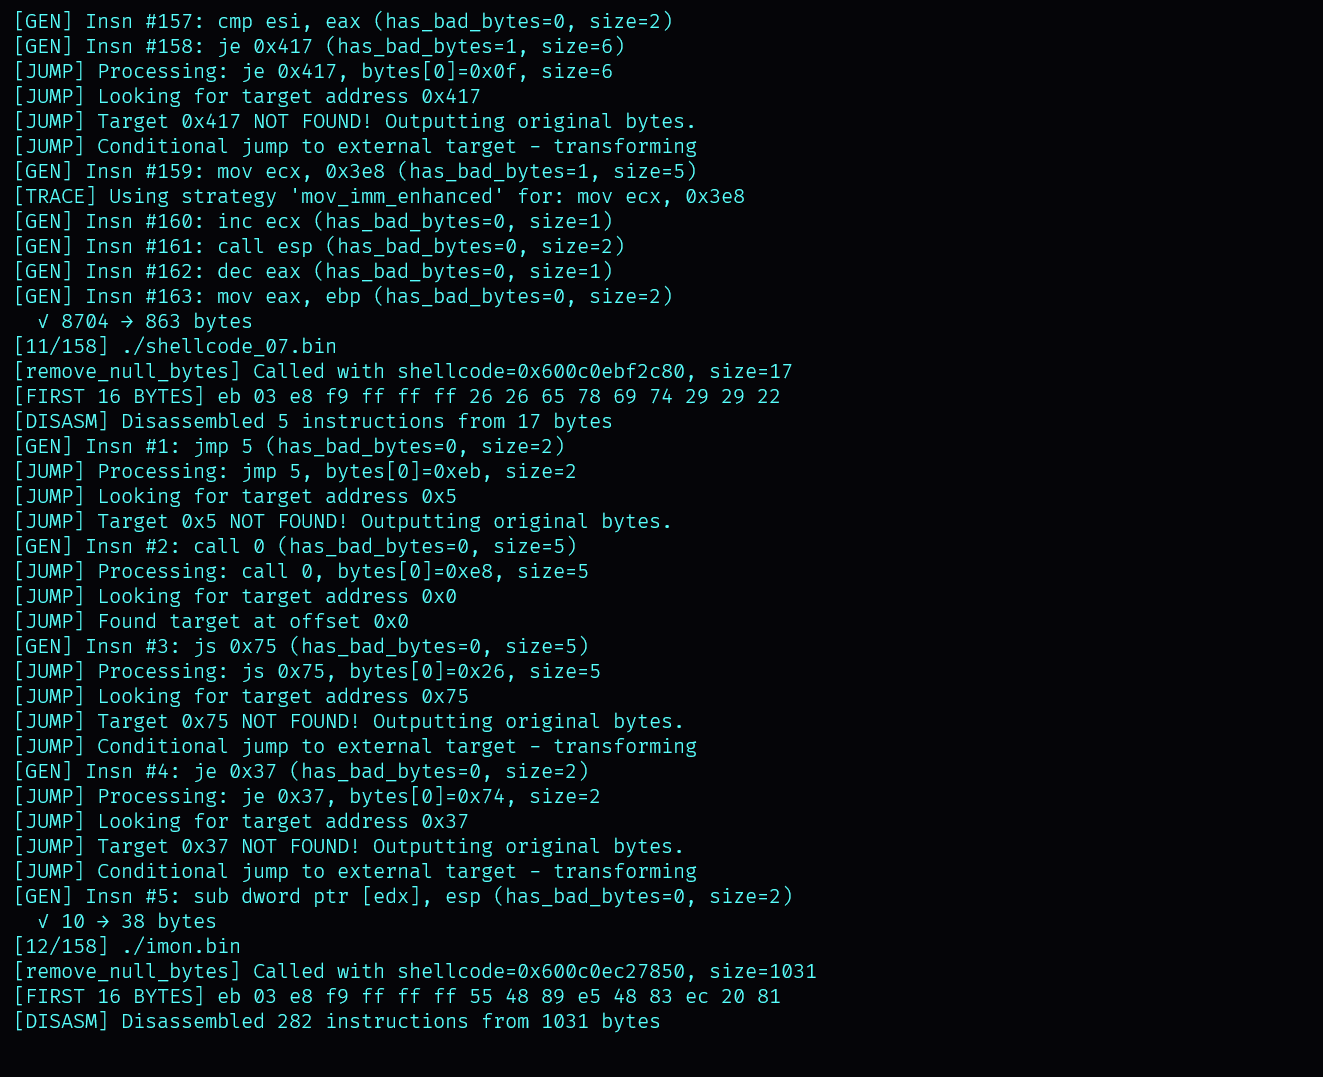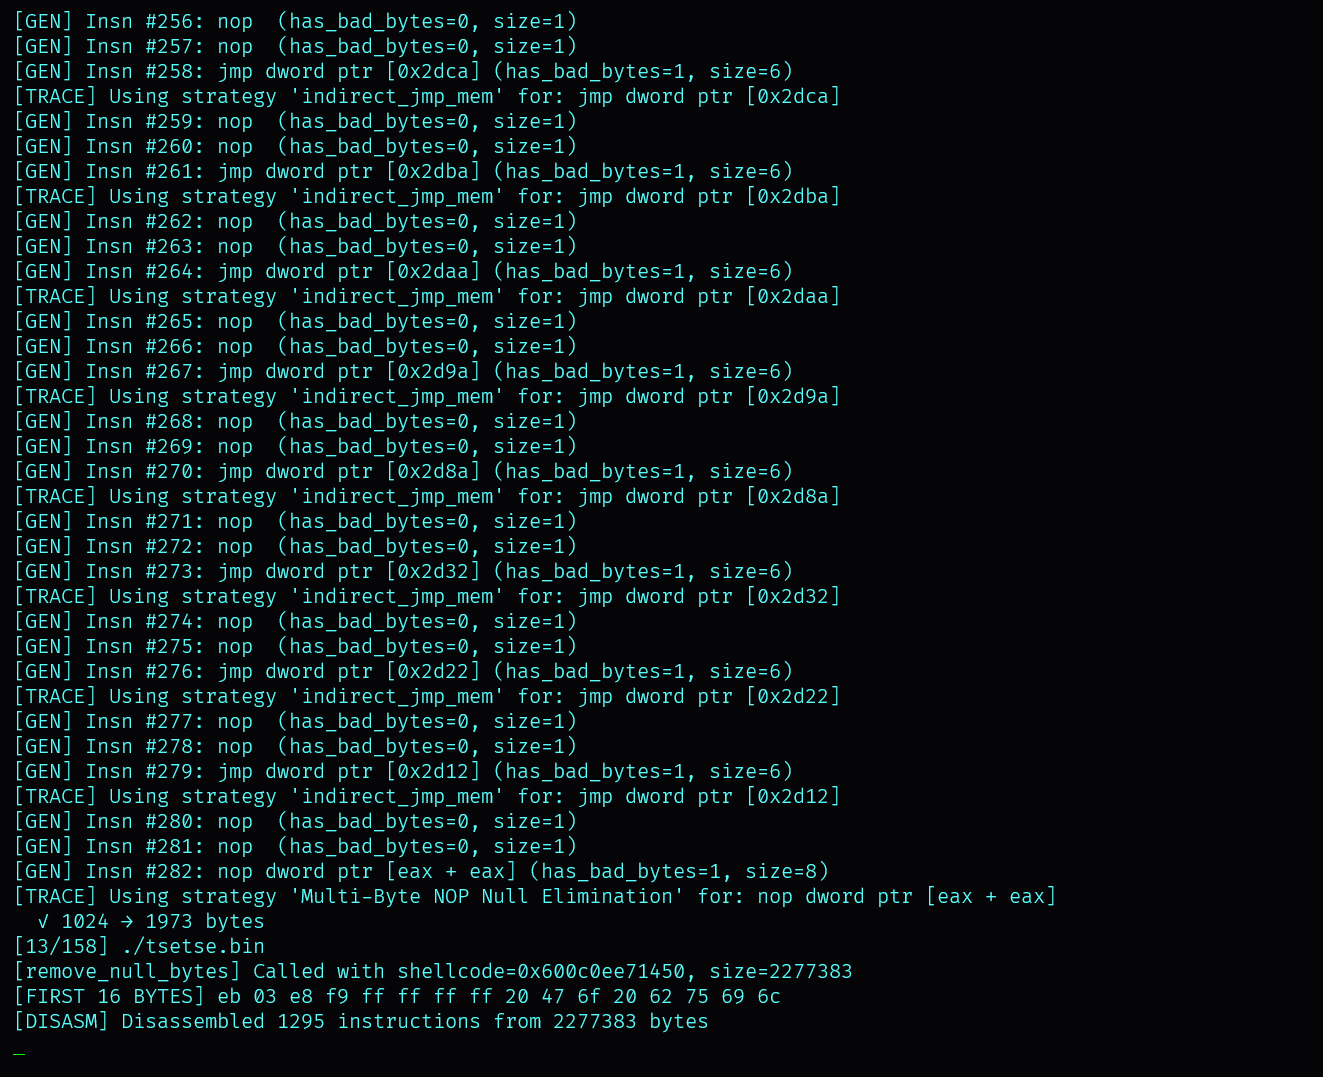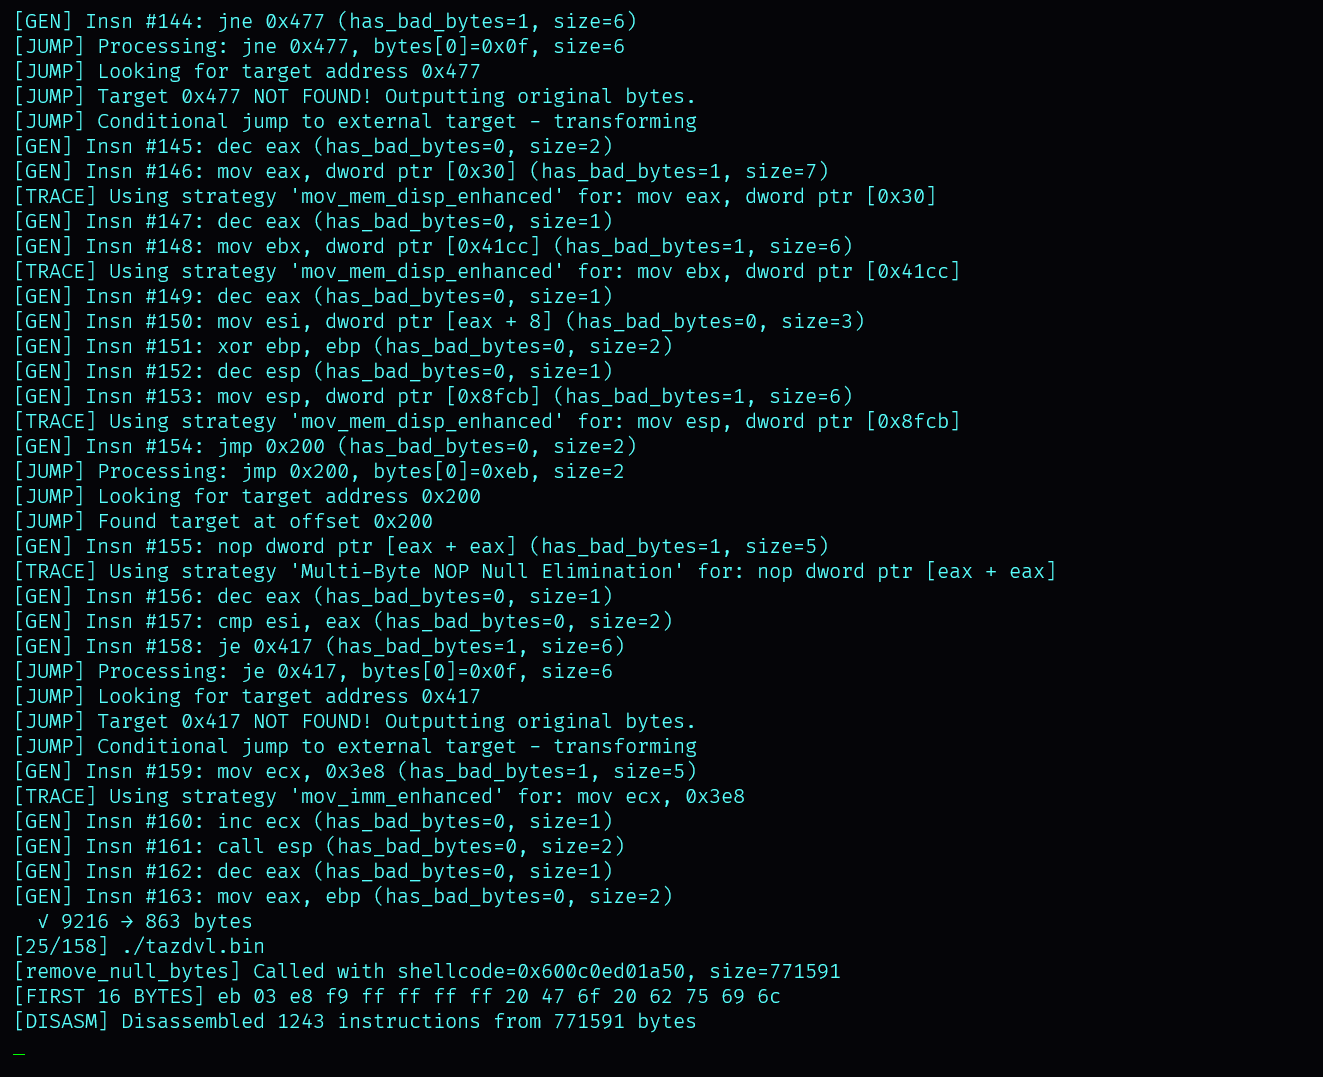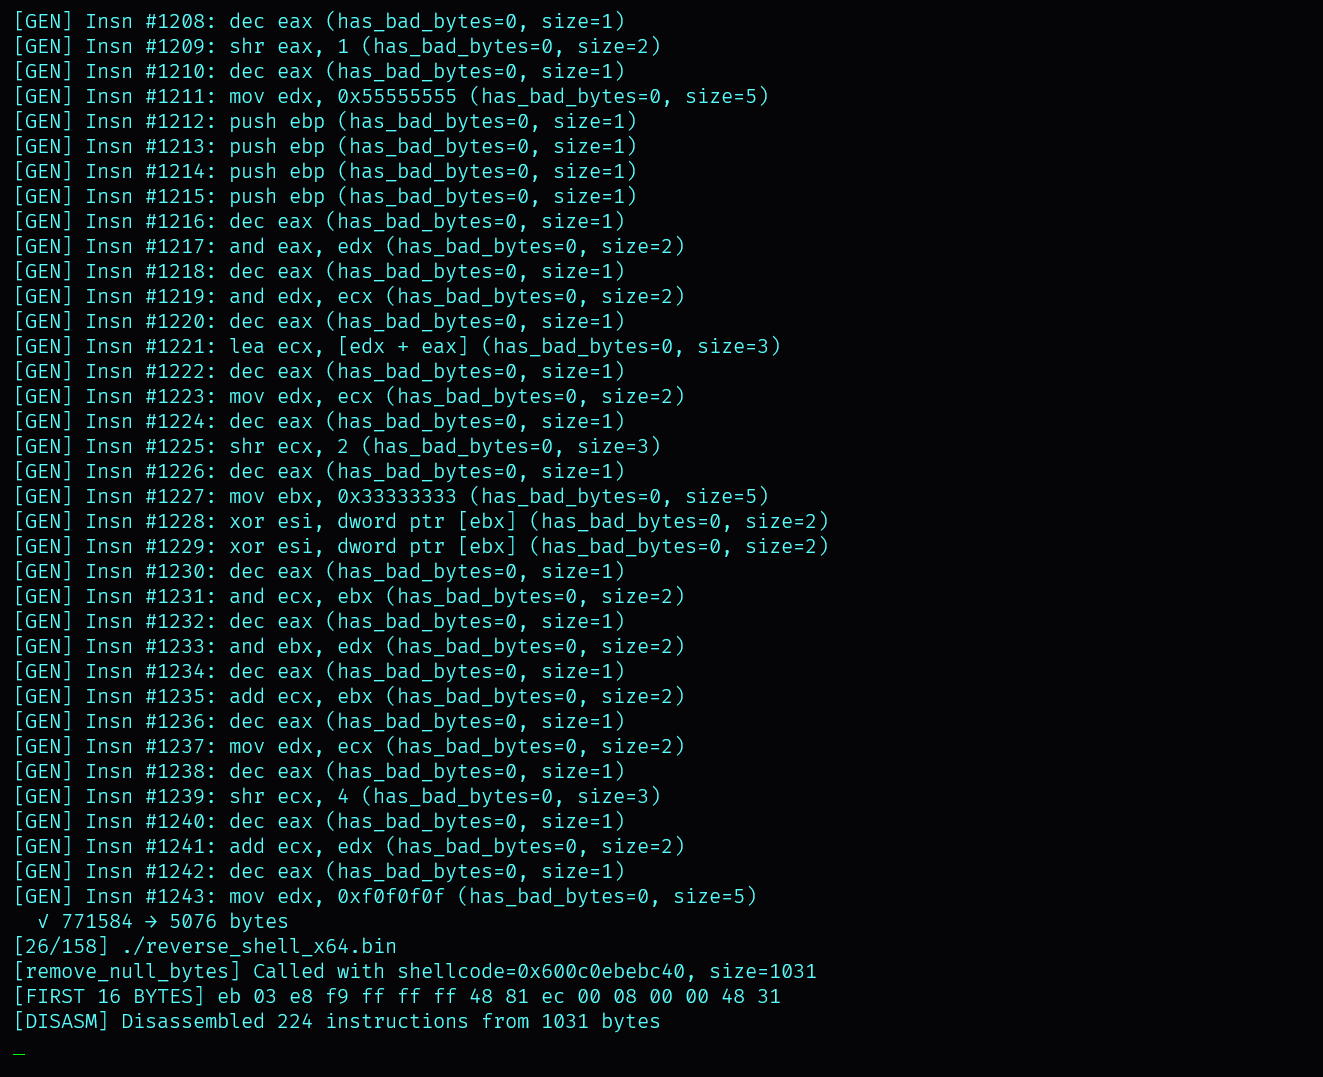
ELIMINACIÓN DE BAD-BYTES EN ACCIÓN

bad-byte banishment in action

INICIO RÁPIDO

Empieza con byvalver en minutos:

INSTALACIÓN

OPCIÓN 1: DESDE GITHUB (RECOMENDADA)```bash curl -sSL https://raw.githubusercontent.com/umpolungfish/byvalver/main/install.sh | bash

**OPCIÓN 2: COMPILAR DESDE EL CÓDIGO FUENTE**```bash
git clone https://github.com/umpolungfish/byvalver.git
cd byvalver
make
sudo make install
sudo make install-man  # Install man page

Uso básico

eliminar BYTES NULOS (PREDETERMINADO):```bash byvalver input.bin output.bin

**USANDO PERFILES DE BAD-BYTES:**```bash
# HTTP contexts (removes null, newline, carriage return)
byvalver --profile http-newline input.bin output.bin

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





