

RedditOSINT
 albertrg99/redditosint
OSINT de Reddit por nombre de usuario. Descubre publicaciones indexadas, comentarios, contenido eliminado y activo, patrones de actividad,…
osintreconnaissanceosint-social-engineering+7
34
albertrg99/redditosintOSINT de Reddit por nombre de usuario. Descubre publicaciones indexadas, comentarios, contenido eliminado y activo, patrones de actividad,…
 andresriancho/enumerate-iam
Enumera los permisos asociados con el conjunto de credenciales de AWS
 bsysop/servicenow
Escanea instancias de ServiceNow en busca de configuraciones incorrectas del plugin widget-simple-list que exponen datos a través de la API, con…
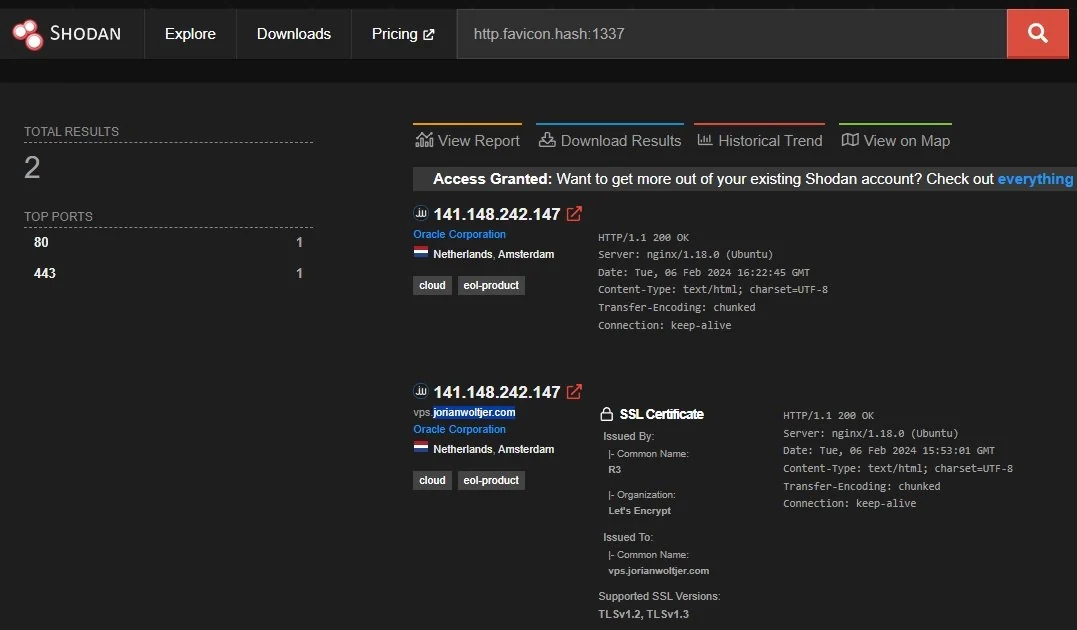 jorianwoltjer/shodan-favicon-preimage
Genera un favicon que resulte en cualquier hash objetivo en Shodan
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados

 vqkro/higernes
un kit de herramientas OSINT pasivo en python y c++ para nombres de usuario, correos electrónicos, dominios, ips, teléfonos, hashes. sin claves, sin…
 ankhcorp/nuke.sh
Script de reconocimiento pasivo basado en Bash + mapeo de superficie de ataque usando solo APIs públicas + herramientas estándar de Linux (curl, dig,…
 nu11secur1ty/cisco
Kit de auditoría de seguridad para dispositivos de red Cisco, centrado en la revisión de configuración, la detección de vulnerabilidades y las…
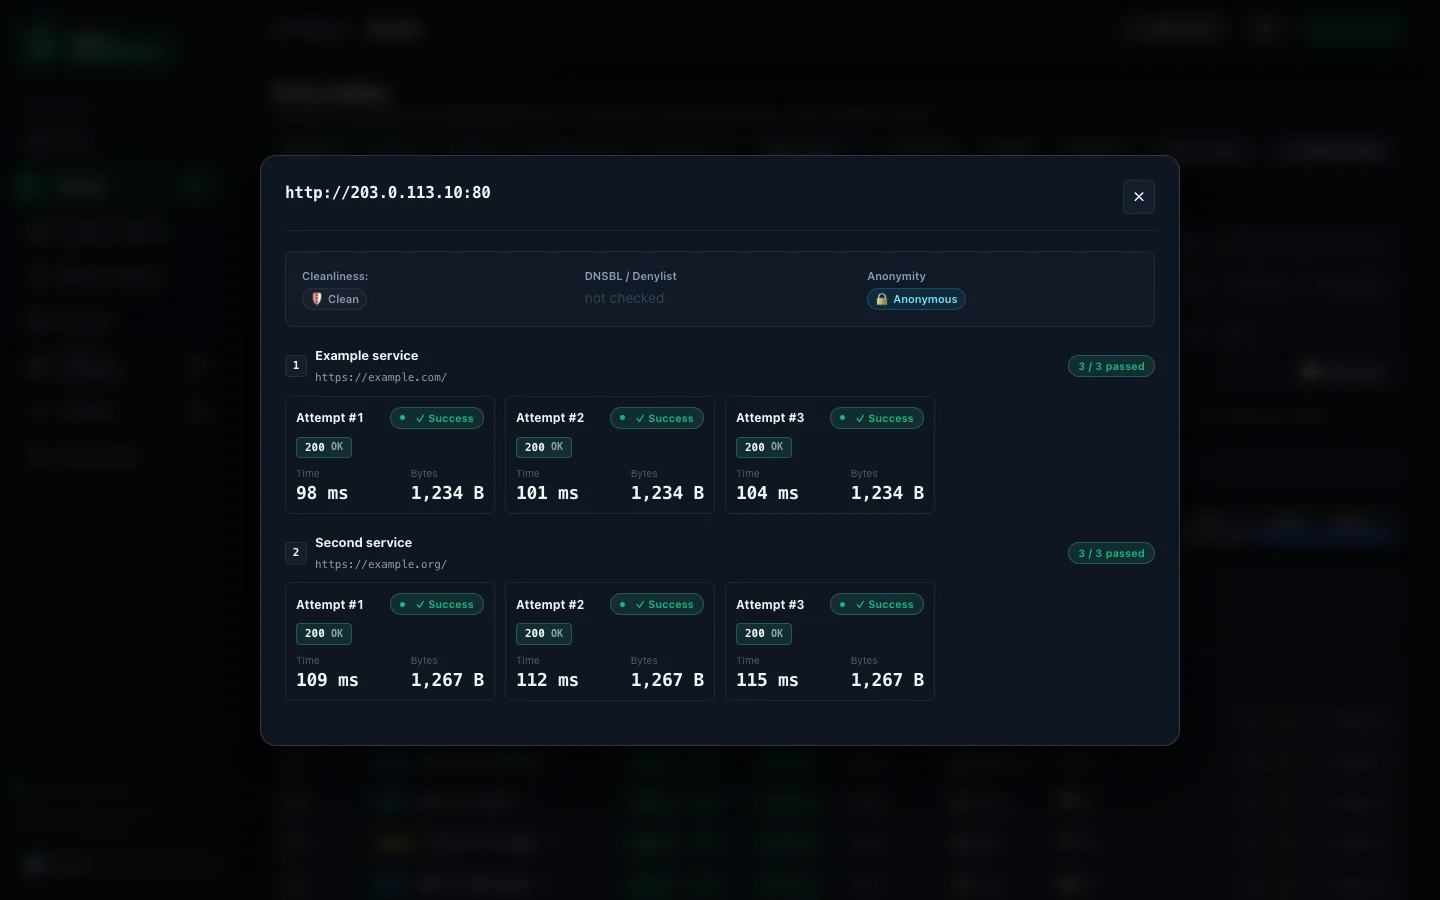 davidvoitenko/proxy-workbench
Recopila, verifica y clasifica proxies HTTP/SOCKS públicos contra tus propios objetivos, y luego los sirve mediante exportaciones clasificadas,…
 vighnesh91/infrapulse-core
Un kit de herramientas de evaluación de seguridad de red interna de alta fidelidad y solo lectura para infraestructura Linux y Windows. Emplea una…
 stillbigjosh/kube-reaper
Escanea clústeres de Kubernetes desde cualquier identidad, señala permisos peligrosos y los encadena en rutas de escalada de múltiples pasos hasta el…
 ejfkdev/oss
CLI de almacenamiento de objetos compatible con S3 multicloud para listar, exportar y descargar buckets en AWS, Aliyun, Tencent, Huawei y más, con…
 ejfkdev/dj
Extrae archivos JavaScript cargados dinámicamente mediante el análisis estático del HTML y JS de sitios web, detectando chunks de webpack, carga…
 devcop95/bugbounty-lab101
Un espacio de trabajo completo para bug bounty para investigadores de HackerOne. Incluye aplicación del alcance, pipeline automatizado de…
 ooafa/bucketbuster
Escanea endpoints públicos de almacenamiento de objetos en la nube de Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei y Baidu para encontrar…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.