Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Post-Explotación — Herramientas — Página 5 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1393 resultados
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

La inyección de DLL reflectiva es una técnica de inyección de bibliotecas en la que se emplea el concepto de programación reflectiva para realizar la…

memory-forensicsexploitationpost-exploitation+2
3.4k
hace 13 años
CS-DropSpawn_BOF preview

CS-DropSpawn_BOF

GitHubgmh5225/cs-dropspawn_bof

CobaltStrike BOF para lanzar Beacons mediante el secuestro del directorio de aplicaciones DLL

exploitationpost-exploitationpenetration-testing+2
3hace 3 años
skills preview

skills

GitHubspecterops/skills

Reusable habilidades y plugins ofensivos de seguridad para agentes de IA, que cubren reconocimiento, explotación, C2, desarrollo de payloads y…

osintreconnaissanceexploitation+9
722hace 13 días
RedTeamScripts preview

RedTeamScripts

GitHubmr-un1k0d3r/redteamscripts

Colección de scripts ofensivos de red team que incluyen terminación de procesos, evasión de SPF para phishing, rociado de contraseñas y descifrado de…

phishing-toolspassword-attacksexploitation+4
148hace 5 años
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

Scripts para realizar y detectar la suplantación del PID padre

defensive-toolsprivilege-escalationpost-exploitation+3
148hace 6 años
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

Una utilidad para usar el shellcode en modo usuario de la carga útil de DOUBLEPULSAR para cargar reflectivamente un DLL arbitrario en otro proceso,…

exploitationpost-exploitationmalware-analysis+2
124hace 9 años
Atlas preview

Atlas

GitHubportbuster1337/atlas

Herramienta de ejecución de red multiplataforma (SMB/Kerberos/WMI/LDAP/DCSync) construida sobre Titanis de TrustedSec: flujo de trabajo estilo…

reconnaissanceexploitationlateral-movement+4
82hace 1 mes
electroniz3r preview

electroniz3r

GitHubr3ggi/electroniz3r

Toma el control de los permisos TCC de las aplicaciones Electron en macOS

privilege-escalationexploitationpost-exploitation+1
225hace 3 años
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Framework C2 de dead-drop en la nube — RSA-4096 + AES-256-GCM, 5 proveedores de nube, agentes solo en Rust, malla P2P, motor de persistencia,…

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
44hace 16h 57m
hacktivity-vulns-exploits-lab preview

hacktivity-vulns-exploits-lab

GitHubocfagb/hacktivity-vulns-exploits-lab

Writeup + análisis de CVE + contramedidas para el laboratorio de Hacktivity 'Vulnerabilidades, Exploits y Payloads de Acceso Remoto' (shells de…

vulnerability-analysisexploitationpost-exploitation+5
hace 1 mes
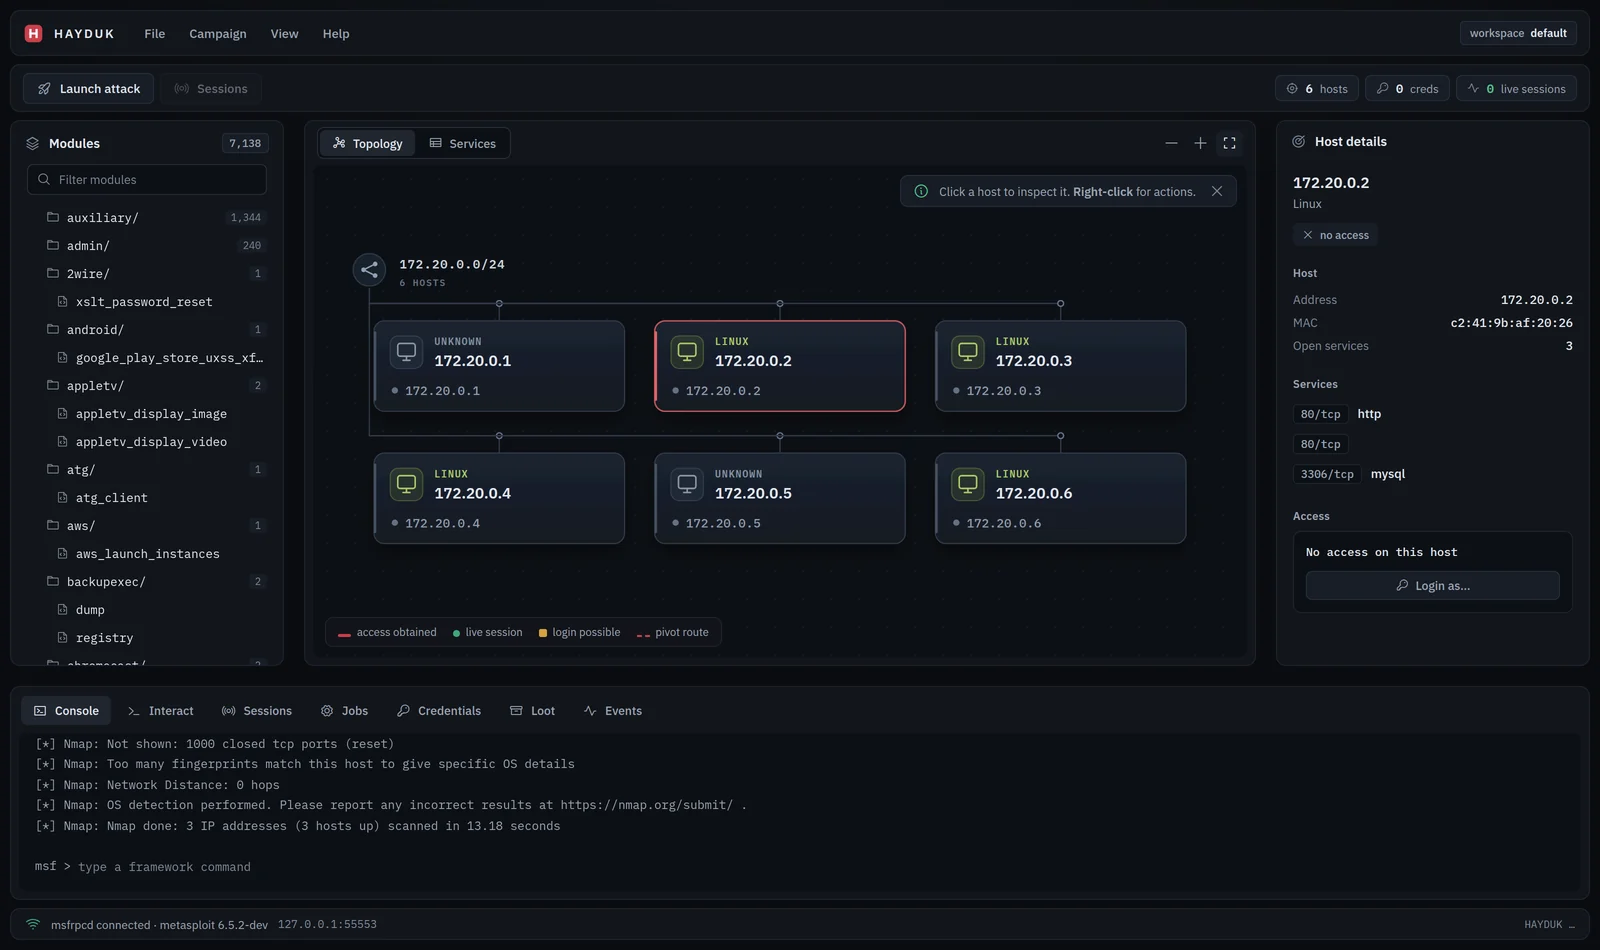
hayduk preview

hayduk

GitHubjolovicdev/hayduk

Consola gráfica de gestión de ataques para Metasploit: la línea de Armitage como un único binario Go con interfaz de navegador. Topología de red en…

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+3
10hace 1 mes
SliverMirage preview

SliverMirage

GitHubdaniomass/slivermirage

Cargador PICO Crystal Palace para Sliver C2 bypass de AMSI de doble capa, silenciamiento de ETW, payloads cifrados con AES-256-CBC, 6 variantes de…

exploitationpost-exploitationmalware-analysis+4
47hace 2 meses
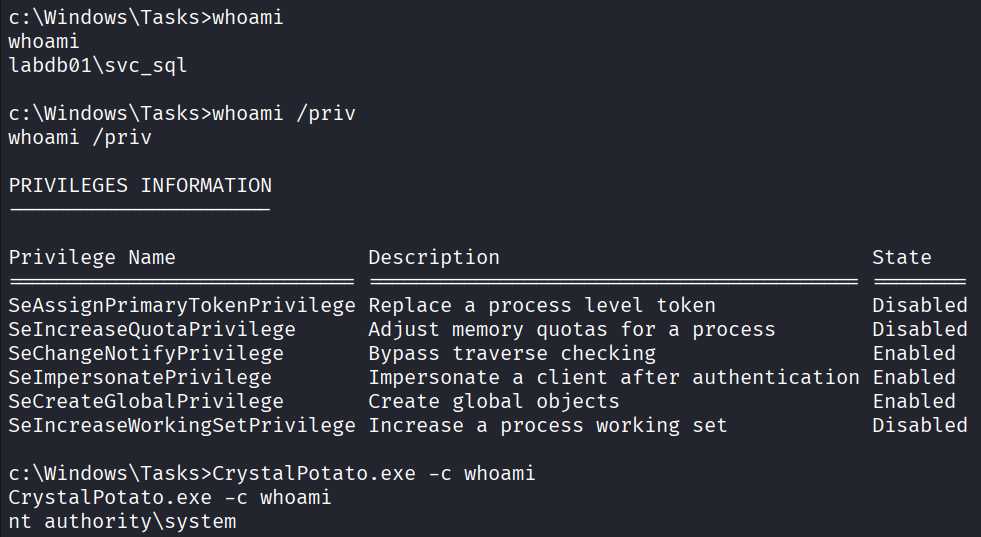
CrystalPotato preview

CrystalPotato

GitHubricardojoserf/crystalpotato

Port en Crystal de GodPotato para abusar de SeImpersonatePrivilege con syscalls indirectas, resolución dinámica de API y ofuscación de cadenas en…

privilege-escalationexploitationpost-exploitation+3
129hace 2 meses
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Inyección de procesos sin hilos mediante hooking de funciones remotas.

payload-generationshellcodepost-exploitation+4
823hace 2 años
RunPE preview

RunPE

GitHubnettitude/runpe

Cargador reflectivo en C# para binarios no administrados.

payload-generationimpersonation-toolsshellcode+6
446hace 3 años
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…

payload-generationshellcodepost-exploitation+4
1.1khace 4 años
krbrelayx preview

krbrelayx

GitHubdirkjanm/krbrelayx

Kit de herramientas para el relay de Kerberos y el abuso de delegación sin restricciones.

privilege-escalationexploitationlateral-movement+3
1.7khace 7 meses
SharpHound preview

SharpHound

GitHubspecterops/sharphound

Recopila metadatos de objetos de Active Directory, membresías de grupos, sesiones, ACL y relaciones de confianza para alimentar el mapeo de rutas de…

privilege-escalationreconnaissancelateral-movement+4
1.4khace 5 días
Anterior1…456…78Siguiente