
 wh04m1001/diagtrackeop
Exploit de escalada de privilegios en Windows que abusa de SeImpersonate a través de RPC de DiagTrack, usando Secondary Logon para obtener un token INTERACTIVE y conseguir SYSTEM.

Solo otra forma de abusar del privilegio SeImpersonate.
Este PoC está basado en este blog de @crisprss.
En este blog @crisprss mostró un método interesante para abusar del privilegio SeImpersonate usando AzureAttestService, que viene con versiones recientes de SQL server; el PoC se puede encontrar aquí https://github.com/crisprss/magicAzureAttestService.
En ese blog también muestra otra forma posible de abusar del privilegio SeImpersonate usando el servicio DiagTrack, pero el autor no logró weaponizarlo; esto está tomado de ese blog (traducido del chino, así que quizás no sea 100% exacto):
Pero justo cuando pensé que podía activarse normalmente, no me di cuenta de que este servicio es transparente para los usuarios del servicio, lo que también significa que no es factible simular la escalada de privilegios a través de tuberías usando usuarios del servicio, porque usuarios del servicio como sqlserver no tienen forma de llamar a la interfaz RPC, lo que también significa que solo puedes escalar privilegios desde el usuario administrador a SYSTEM de esta manera, así que aquí solo hay un proceso compartido
Y sí, si intentas llamar al método expuesto por ese servidor RPC desde un usuario del servicio, obtienes un error de acceso denegado
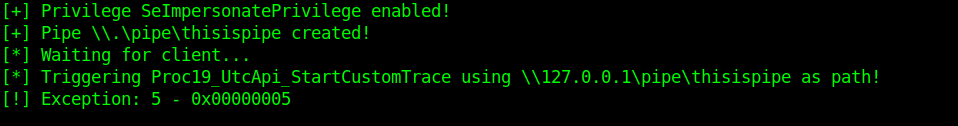
Pero, ¿por qué los usuarios normales y sin privilegios pueden llamar a este método?
Mi suposición era que, como los usuarios del servicio operan en la sesión 0, no tendrán NT AUTHORITY\INTERACTIVE SID en su token, mientras que los usuarios normales que inician sesión por RDP o interactivamente sí lo tendrán.
Entonces, ¿cómo podemos obtener NT AUTHORITY\INTERACTIVE SID desde la sesión 0? Muy fácil, en realidad el servicio Secondary Logon lo hará por nosotros. Podemos usar la llamada a la API LogonUser para obtener un token con NT AUTHORITY\INTERACTIVE SID y no necesitamos credenciales válidas, ya que usaremos el tipo de inicio de sesión NewCredentials(9). Cuando se usa el tipo de inicio de sesión NewCredentials, Secondary Logon creará una nueva sesión de inicio de sesión y copiará el token del llamador, pero también insertará un NT AUTHORITY\INTERACTIVE SID; esta es una situación perfecta para nosotros, ya que no necesitamos tener credenciales válidas (las credenciales usadas con el tipo de inicio de sesión NewCredentials no se verifican hasta que el usuario intenta acceder a un recurso de red).
Así que ahora que tenemos un token con NT AUTHORITY\INTERACTIVE SID, ¿funcionará el exploit? Sí, lo hará :D

Este PoC está probado en Windows 10 y Windows 2019.
@crisprss - https://www.crisprx.top/archives/561






