
msteams
Perfil de Mythic C2 que tunela el tráfico del agente a través de canales de Microsoft Teams usando la API de Microsoft Graph, con cifrado AES256,…

Perfil de Mythic C2 que tunela el tráfico del agente a través de canales de Microsoft Teams usando la API de Microsoft Graph, con cifrado AES256,…

Biblioteca curada de 78 módulos SKILL.md de seguridad ofensiva que preparan a Claude con metodología experta de red team en web, AD, wireless, cloud…

Extrae el hash NetNTLMv2 del usuario actual mediante proxy de autenticación HTTP, evitando llamadas directas a SSPI; la v2 delega la autenticación al…

Parcheo y enganche del kernel de Linux con solo una imagen de kernel de Linux despojada.

Parchea y engancha el kernel de Linux utilizando únicamente una imagen de kernel despojada, extrayendo símbolos e inyectando código para el enganche…

Solicita tokens de Entra ID al Administrador de cuentas web (WAM)

Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC,…

Herramienta de PowerShell que extrae artefactos de Active Directory mediante LDAP o ADWS y genera informes de Excel para auditoría, DFIR y pruebas de…

Framework modular de post-explotación que gestiona sesiones de reverse-shell sobre TCP/TLS/mTLS con plugins para enumeración, ejecución en memoria,…

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

Controlador en modo kernel sin firmar que realiza modificaciones de memoria

Cómo usar PiDqSerializationWrite. Presenta cómo leer y escribir de forma segura desde el controlador mapeado

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

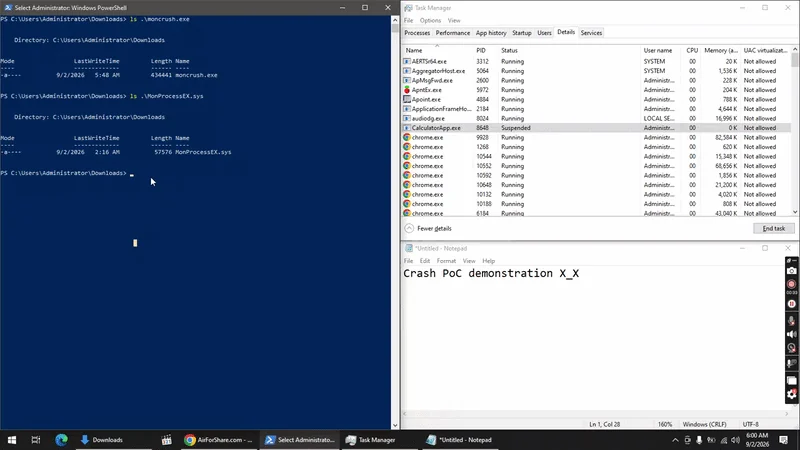
# Terminador de procesos en modo kernel mediante un controlador BYOVD firmado. Funciona en todos los Windows 10/11. Sin offsets, sin PDB. Rust.

Materiales del taller «Desarrollo de malware paso a paso: evadiendo EDR desde loaders hasta el kernel», presentado en DEF CON 34 y BSidesLV 2026.…

Un cargador de evasión de memoria para Cobalt Strike dirigido a redteamers

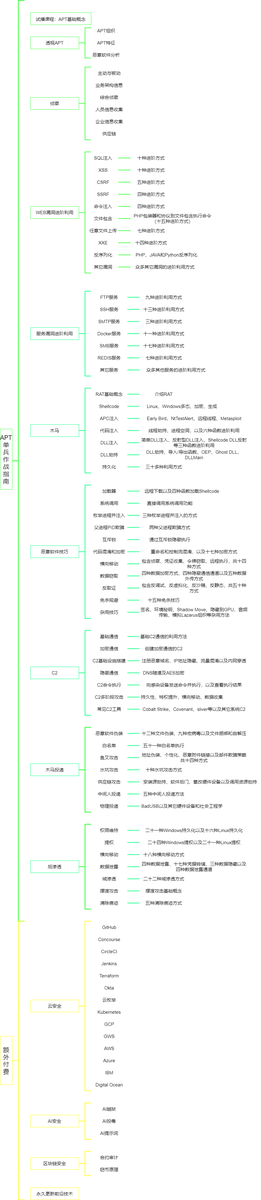
Guía educativa y repositorio de código para comprender las técnicas de ataque APT, que cubre reconocimiento, explotación web y de servicios,…

Módulo del kernel de Linux que otorga privilegios de root, oculta procesos/archivos y se protege de ser descargado, diseñado con fines educativos…