

DeadMatter
 qsecure-labs/deadmatter
Herramienta de extracción de credenciales independiente del desplazamiento
password-crackingmemory-forensicshash-analysis+7
71
qsecure-labs/deadmatterHerramienta de extracción de credenciales independiente del desplazamiento
 pho5nix/red-team-goad-lab-proxmox
Guía de construcción para un laboratorio casero de Red Teaming. Configuración del laboratorio GOAD en Proxmox y pfSense, Operator/C2 y Redirectors.
 iterat0r/cnaemulator
Arnés de emulación y pruebas independiente para Cobalt Strike Aggressor Scripts (.cna) que valida la sintaxis, simula las APIs de Beacon y ejecuta…
 joshuagodwin7929/purple-team-automation
Emulación automatizada de adversarios (Caldera) contra un laboratorio de AD para validar la cobertura de detección de Sigma y mapear los resultados a…
 gianlucaborello/libprocesshider
LD_PRELOAD biblioteca compartida que oculta un proceso de Linux de herramientas como ps y lsof interceptando readdir y llamadas al sistema de…
 ivancabrera02/r2socks
Proxy SOCKS5 tunelizado a través del almacenamiento de objetos Cloudflare R2, con agentes en Python y C++ sin dependencias que retransmiten tráfico…
 0x574r/darkcloak
Herramienta de ocultación de identidad de procesos de Linux que falsifica comm, argv, cmdline, environ, ruta de exe y VMAs mediante un pipeline prctl…
 racoten/reflectivepluginloader
Mapeador PE reflexivo y motor de stomping de módulos reforzado contra evasión para Windows x64
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 crypt0p3g/dpapi-toolkit
Suelta cualquier artefacto DPAPI de Windows y este identifica el formato y la clave maestra exacta que necesita, luego descifra una vez que…
 gmh5225/github-gato
Herramienta de enumeración y ataque para GitHub Self-Hosted Runner
 w4r10ck423/envvisualizer
Analiza y visualiza /proc/self/environ en máquinas Linux comprometidas — categoriza las variables de entorno por stack tecnológico (AWS, Django,…
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
 jephthai/evilvm
Compilador basado en Forth desplegado como shellcode x86_64 independiente de la posición, que proporciona un agente de ejecución remota de código con…
 rurixis/msrkit
Un concepto de usar una cadena ROP combinada con una primitiva WRMSR para llamar a funciones del kernel y mapear controladores no firmados mediante…
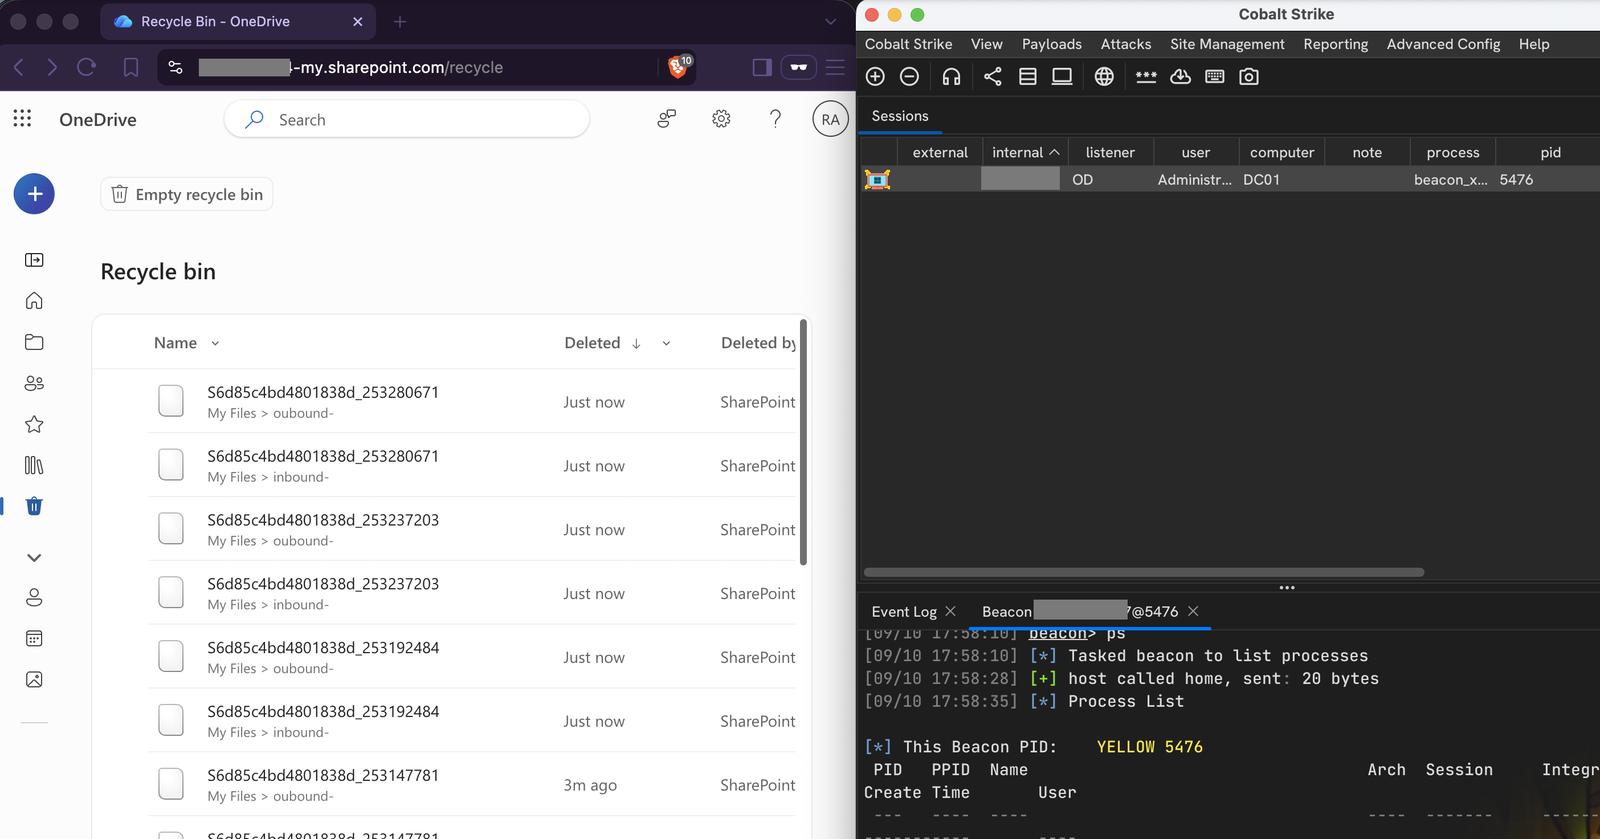 nmht3t/onedrive-udc2
OneDrive como transporte C2 encubierto para Cobalt Strike
 davidcarliez/mythic_telegram_profile
Perfil C2 de Mythic que tuneliza el tráfico de los agentes Athena y Apollo a través de mensajes bot-a-bot de Telegram, conectando payloads cifrados a…
 idov31/silverseal
Framework de post-explotación para Linux con un bootkit UEFI que carga de forma persistente y sigilosa un rootkit de módulo de kernel basado en Rust…