Framework modular de red-team para Active Directory impulsado por IA para pruebas de penetración autorizadas, enumeración de AD, análisis de rutas de ataque, flujos de trabajo de Kerberos/ADCS, generación de informes, automatización del operador e integración con servidor MCP.
v5.0 «AdStrike»Framework profesional de ataque a Active Directory activo impulsado por IA



Solo para uso autorizado. No ejecute esta herramienta contra sistemas sin permiso escrito explícito.
Estado de la versión: compilación beta/de investigación. Las comprobaciones de estado del menú y de importación pasan; los módulos individuales aún dependen del estado del objetivo, las credenciales, la accesibilidad de red y las herramientas de terceros instaladas.
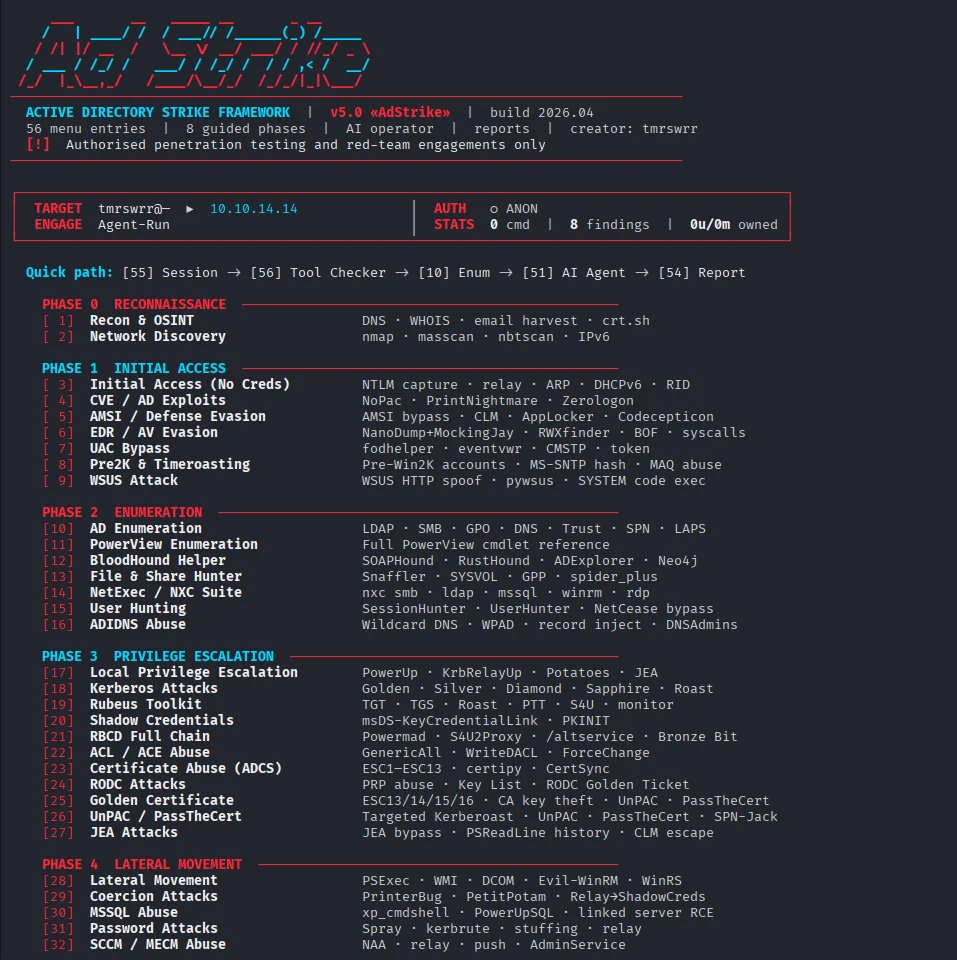
AdStrike es un framework modular de ataque a Active Directory basado en terminal. Ayuda a los operadores a avanzar por las fases de descubrimiento, enumeración, explotación, acceso a credenciales, movimiento lateral, persistencia y generación de informes, manteniendo el estado de la sesión en un único lugar.
El framework almacena los detalles del objetivo, las credenciales, el estado de Kerberos, los hallazgos, los comandos ejecutados y las rutas de salida en una sesión compartida. Los módulos pueden reutilizar ese contexto en lugar de obligar al operador a introducir repetidamente los mismos datos.
🔑 No se requiere clave de API. AdStrike ahora incluye un servidor MCP que expone las 53 herramientas (52 módulos de ataque +
set_engagement) a través del Model Context Protocol. Conéctelo a un host MCP que ya utilice — Claude Code, Cursor, Claude Desktop — y el LLM de ese host dirigirá todo el engagement con su propia suscripción. Sin Ollama, sinANTHROPIC_API_KEY, sin modelo local que descargar. Consulte Servidor MCP (sin clave de API) más abajo y docs/mcp.md.
Capacidades principales:
| Enumeración de AD | Asistente de BloodHound |
|---|---|
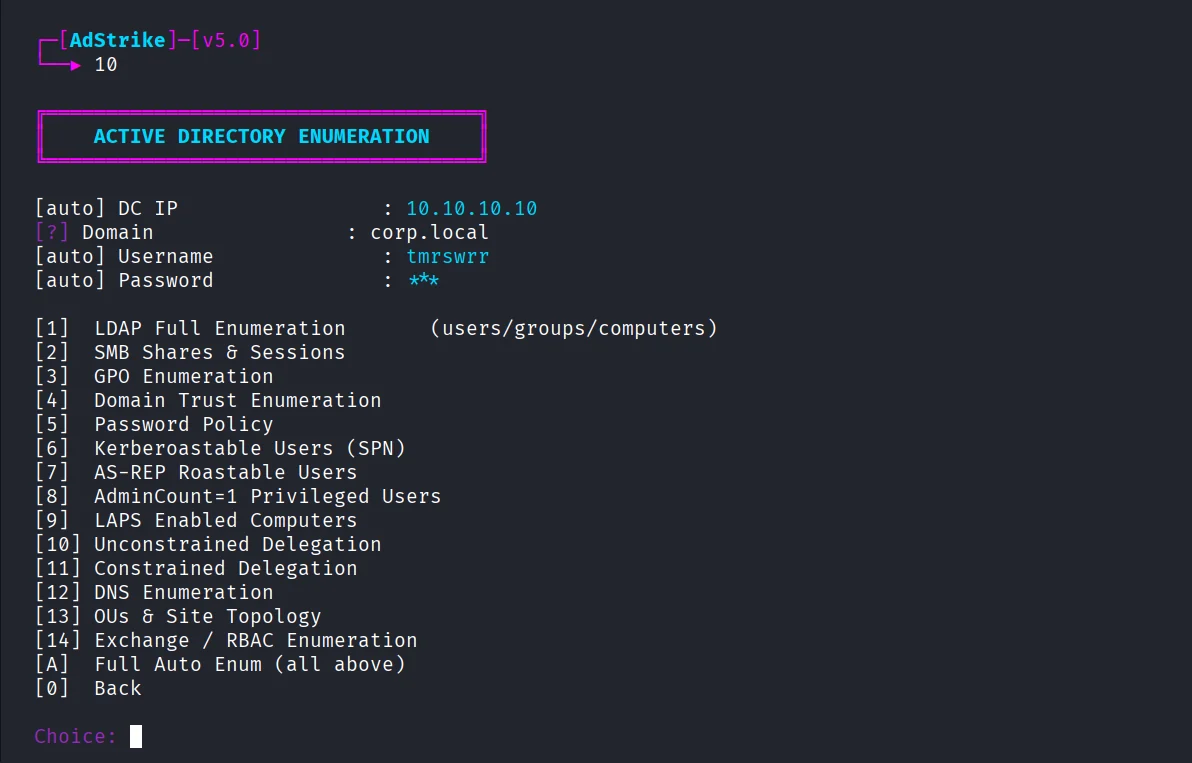 | 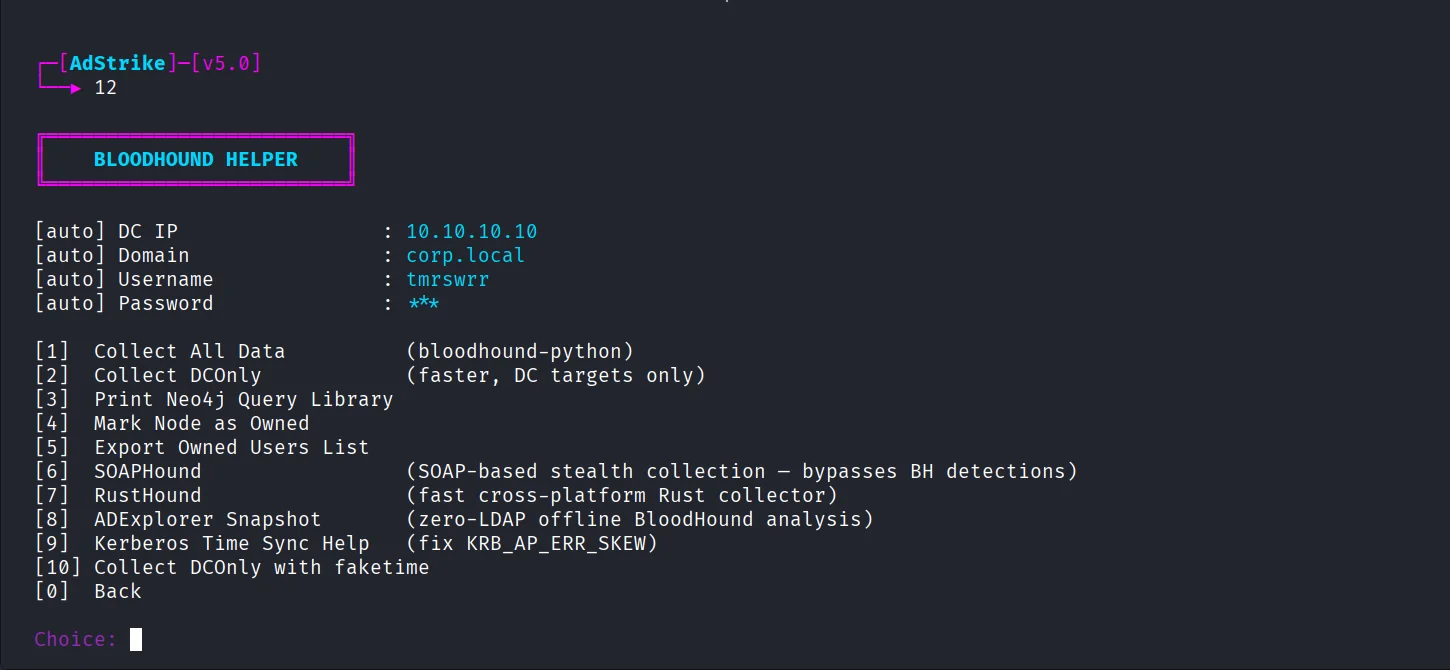 |
| Agente AdStrike | Smart Analyst |
|---|---|
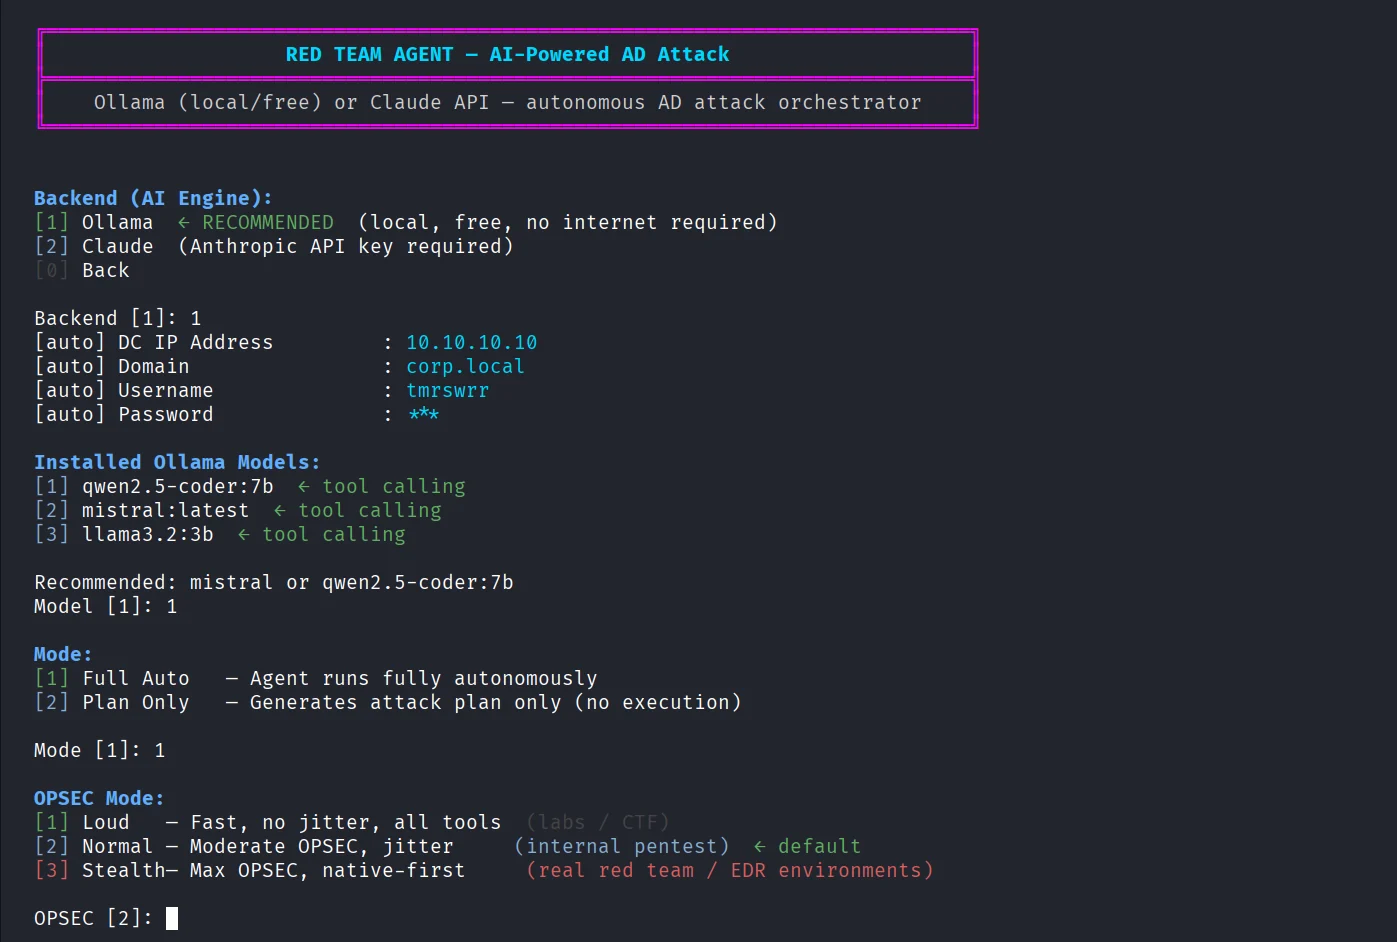 | 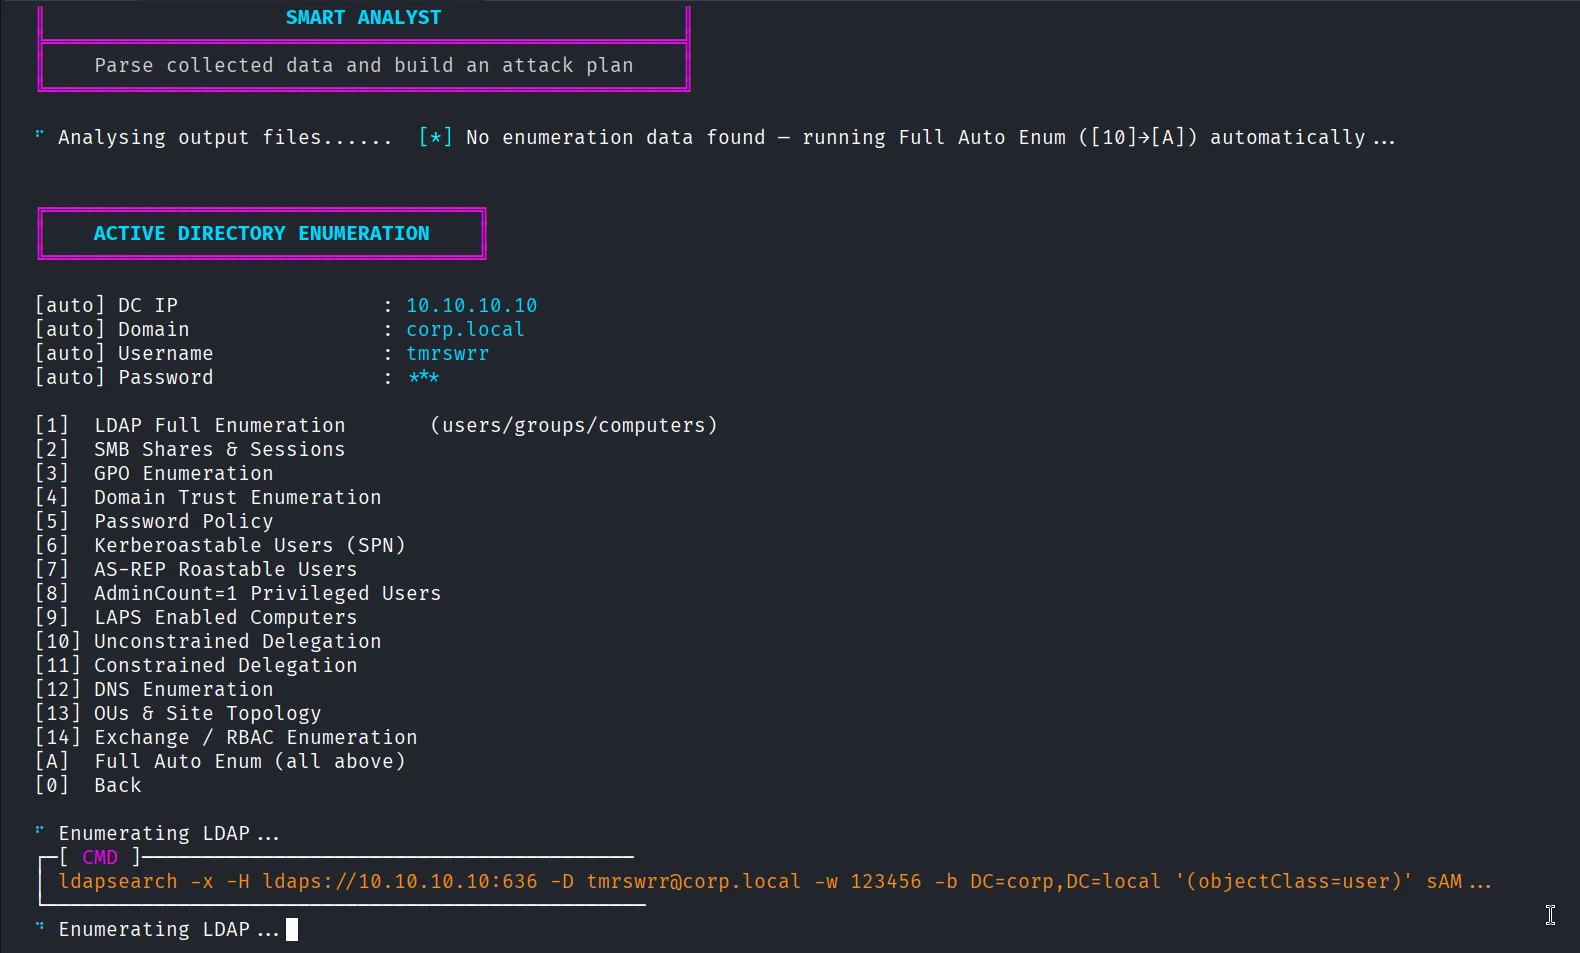 |
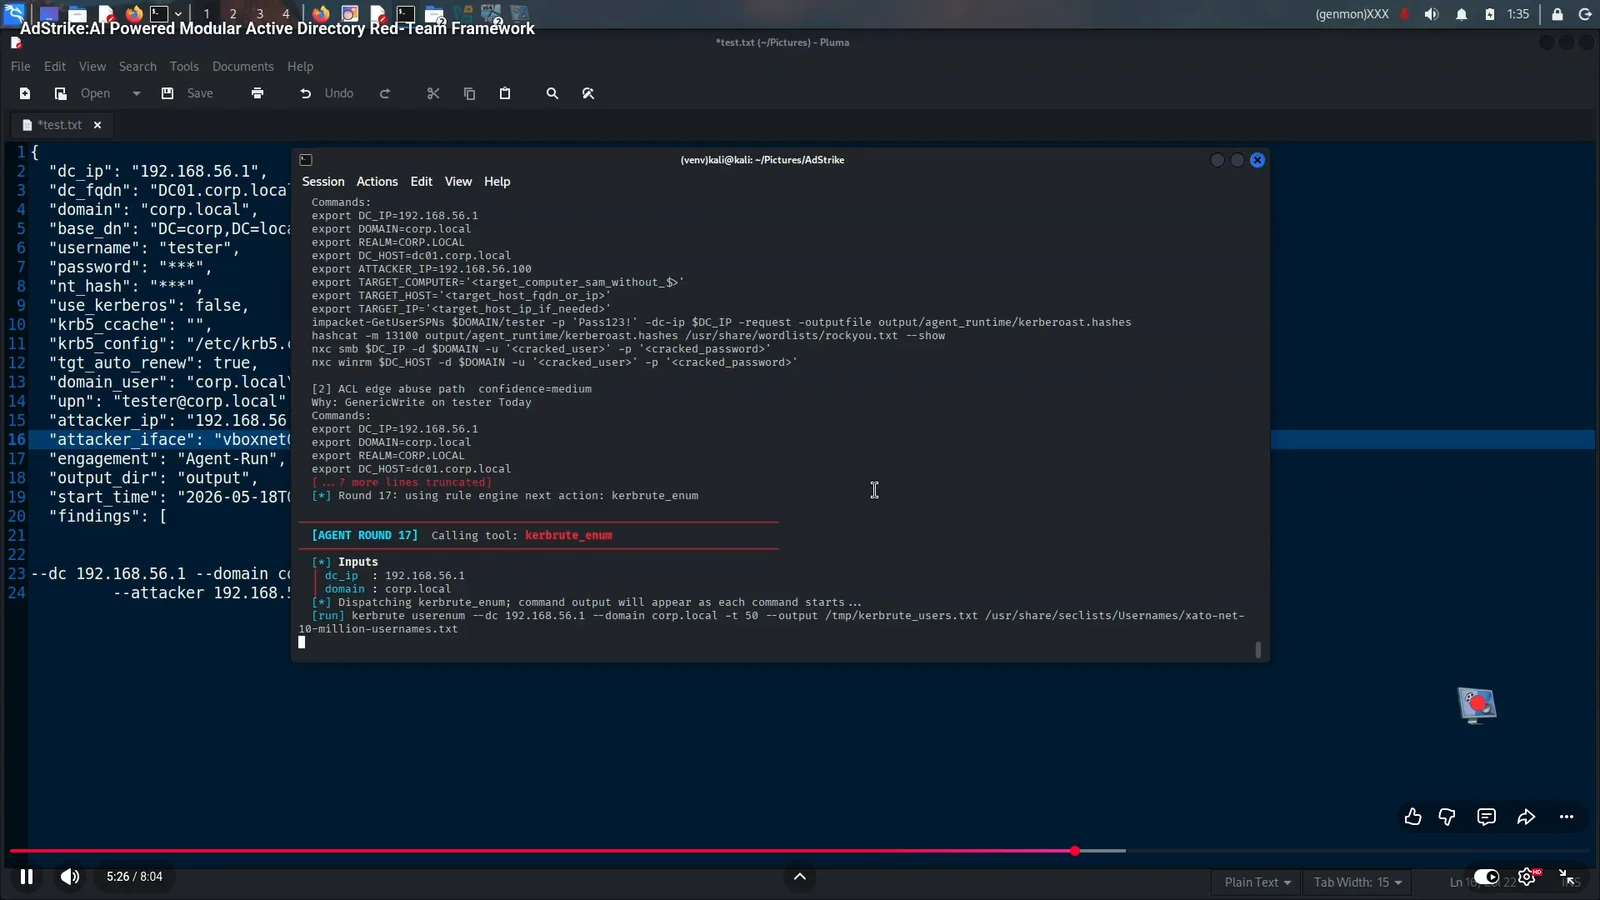
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
No ejecute install.sh ni run.sh con sudo. El instalador crea archivos locales del repositorio como adrt_venv/, .env y output/; ejecutarlo como root puede dejar esos archivos con propietario root.
Si ya lo ejecutó con sudo, corrija la propiedad una vez:
sudo chown -R "$(id -un):$(id -gn)" .
| Elemento | Requisito |
|---|---|
| SO | Se recomienda Kali Linux 2024+ o Parrot OS |
| Python | 3.10 o superior |
| Privilegios | Usuario normal para el framework; root solo para herramientas que requieren captura de paquetes o acciones de red privilegiadas |
| Red | Accesibilidad a los servicios de AD en alcance, comúnmente 88, 389, 443, 445, 636, 5985 |
Herramientas externas clave:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
La mayoría de las dependencias se instalan mediante install.sh. Algunas herramientas opcionales se instalan o reparan mediante scripts/repair_tools.sh cuando es posible.
El instalador copia .env.example a .env. Edita .env antes de un engagement:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
También puedes introducir estos valores de forma interactiva desde el Session Manager. La sesión los conserva entre módulos automáticamente.
Nunca hagas commit de datos reales de un engagement. Mantén .env, output/, los archivos de tickets, hashes, dumps, informes y el loot capturado como privados y redactados.
Flags de entorno útiles:




