

gopacket
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
723
mandiant/gopacketUn port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
 boydhacks/ntlmscout
Herramienta de reconocimiento de endpoints NTLM no autenticada que decodifica desafíos Type-2 en HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP y RDP…
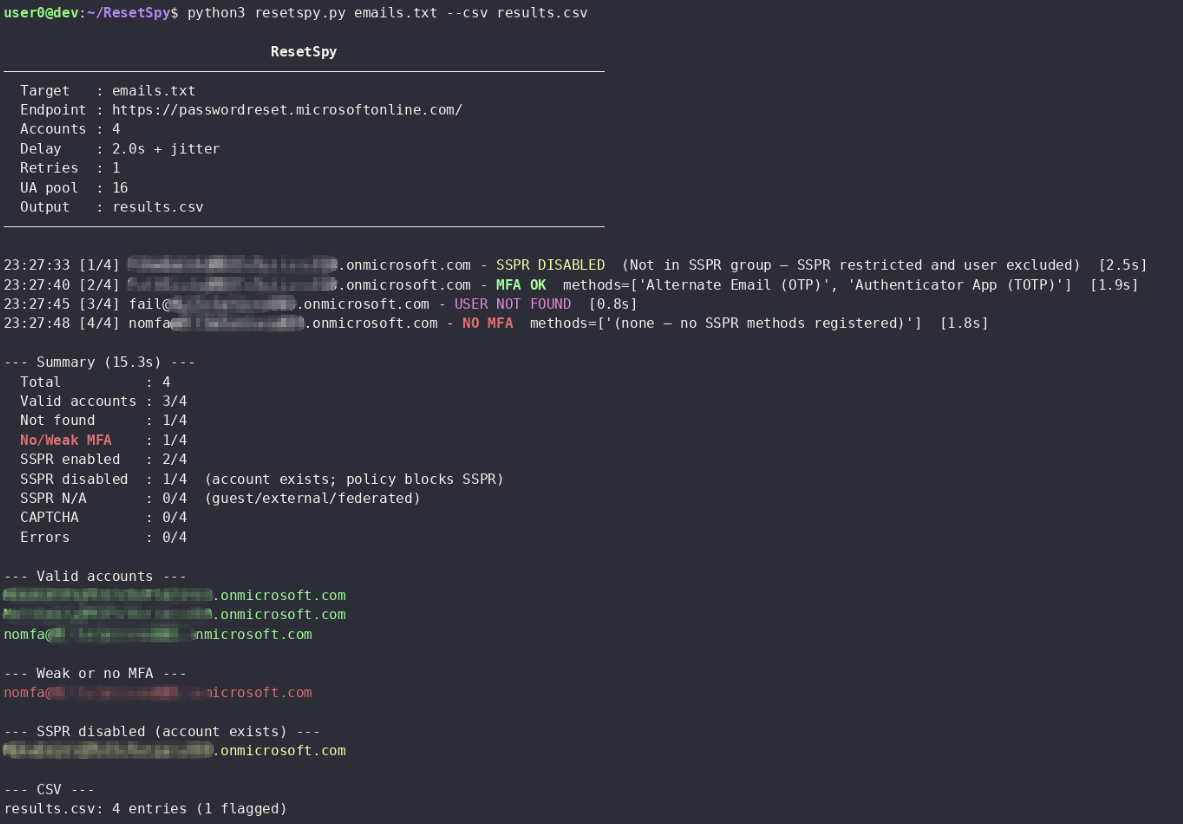 mlcsec/resetspy
Enumerar cuentas de usuario y métodos de autenticación registrados a través del portal de restablecimiento de contraseña de autoservicio (SSPR) de…
 runzeroinc/sshamble
Herramienta de investigación que escanea servicios SSH en busca de omisiones de autenticación, fugas de temporización, claves débiles y exposiciones…
 ivancabrera02/hashsiphon
Extrae el hash NetNTLMv2 del usuario actual mediante proxy de autenticación HTTP, evitando llamadas directas a SSPI; la v2 delega la autenticación al…

 sakispat/simple-pentesting
Un kit de herramientas educativo en Python para pruebas de penetración autorizadas: escáner de puertos con hilos, enumeración de subdominios y…
 yeee3642/edu-recon
Orquestador autorizado de reconocimiento y triaje para el sector educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuga de secretos/claves de…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Análisis de ingeniería inversa de DarkTortilla RAT, un malware sofisticado que roba datos de tarjetas de crédito, descifra contraseñas de navegadores…
 gmh5225/csrfbrute
Herramienta de fuerza bruta de inicio de sesión CSRF diseñada específicamente para operaciones de red team, con actualización dinámica de tokens…
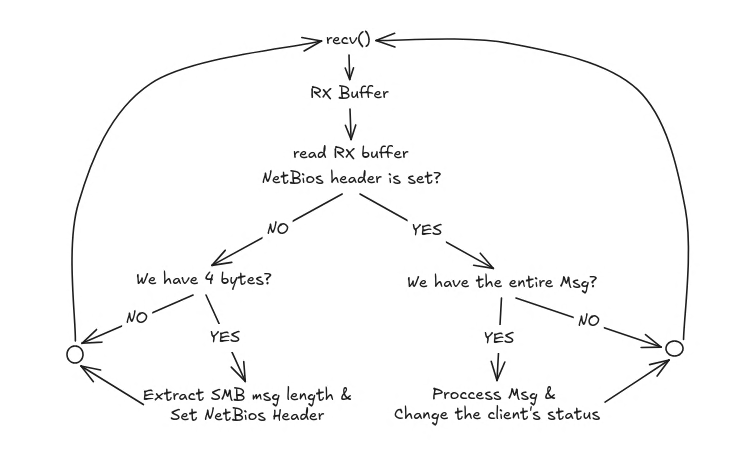 lcky00/impostor
Servidor SMB1 para interceptación de hashes NTLMv2, escrito en C.
 hackerest/pwneye
Tu compañero para cámaras ONVIF y RTSP: descubre y hackea cámaras de seguridad del mundo real 🎥
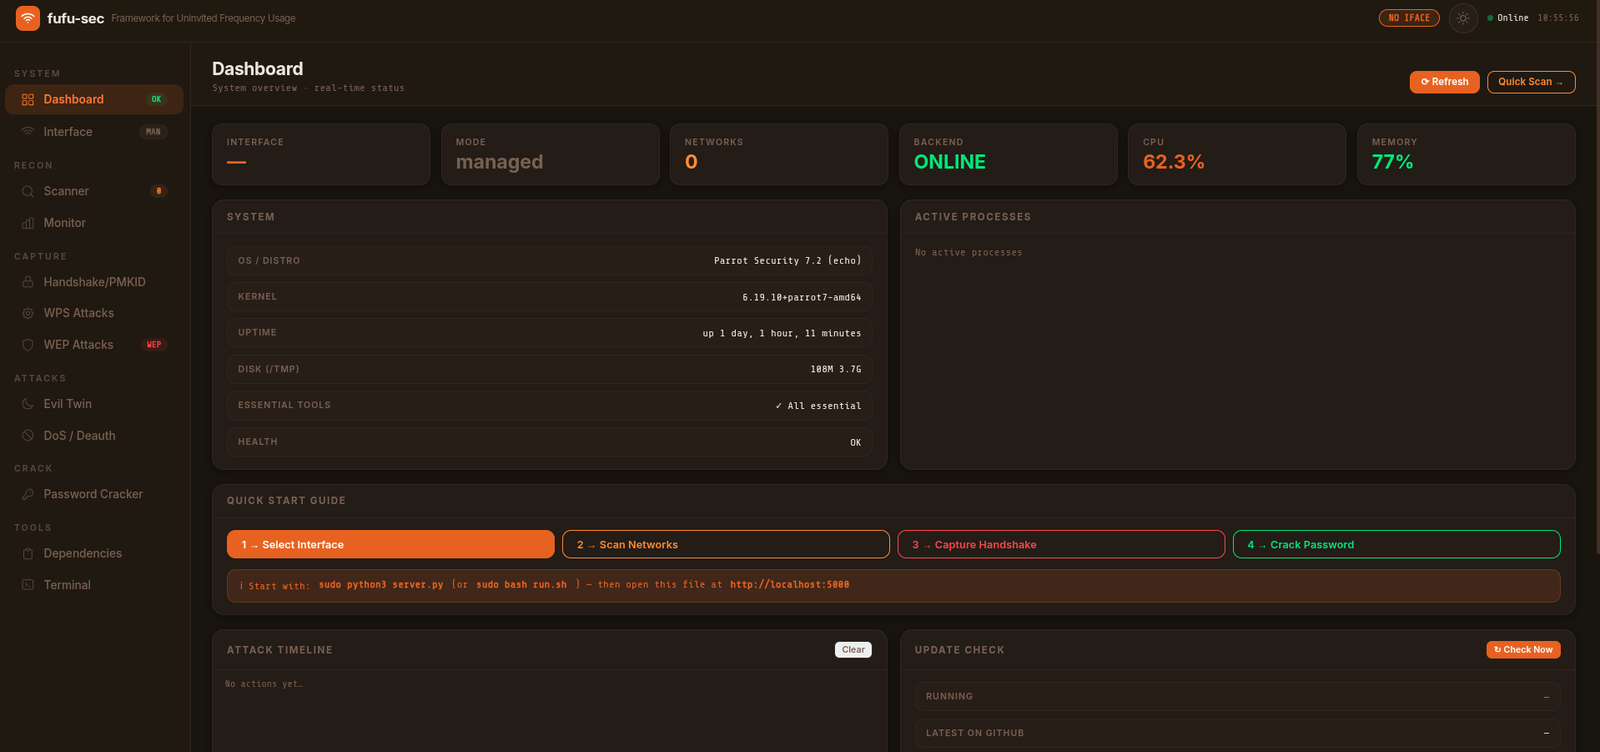 kyllr-qwen/fufu-sec
Marco para el Uso de Frecuencias No Invitadas
 mr-un1k0d3r/redteamscripts
Colección de scripts ofensivos de red team que incluyen terminación de procesos, evasión de SPF para phishing, rociado de contraseñas y descifrado de…
 brannondorsey/naive-hashcat
Envoltorio plug-and-play de hashcat que rompe hashes de contraseñas mediante ataques preconfigurados de diccionario, basados en reglas, combinador y…
 frizb/hashcat-cheatsheet
Referencia de Hashcat para OSCP/pruebas de penetración: identificación de hashes, sintaxis de cracking para Linux, Windows, archivos comprimidos,…
 ragnt/angryoxide
Herramienta de auditoría ofensiva 802.11 que automatiza la captura de handshakes WPA/WPA2 y PMKID mediante ataques de desautenticación, cliente rogue…
 wapiti-scanner/wapiti
Escáner de vulnerabilidades web escrito en Python3
 nccgroup/winauthlib
Una librería de autenticación de dominio de Windows para probar credenciales.