Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Forense — Herramientas — Página 45 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
823 resultados
CVE-2025-57819-ioc-check preview
Archived

CVE-2025-57819-ioc-check

GitHubsucuri-labs/cve-2025-57819-ioc-check

Este repositorio contiene un script para verificar los IOCs actuales listados en el tema del foro de freepbx sobre el CVE-2025-57819.

ioc-managementvulnerability-analysisforensics+3
hace 1 año
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

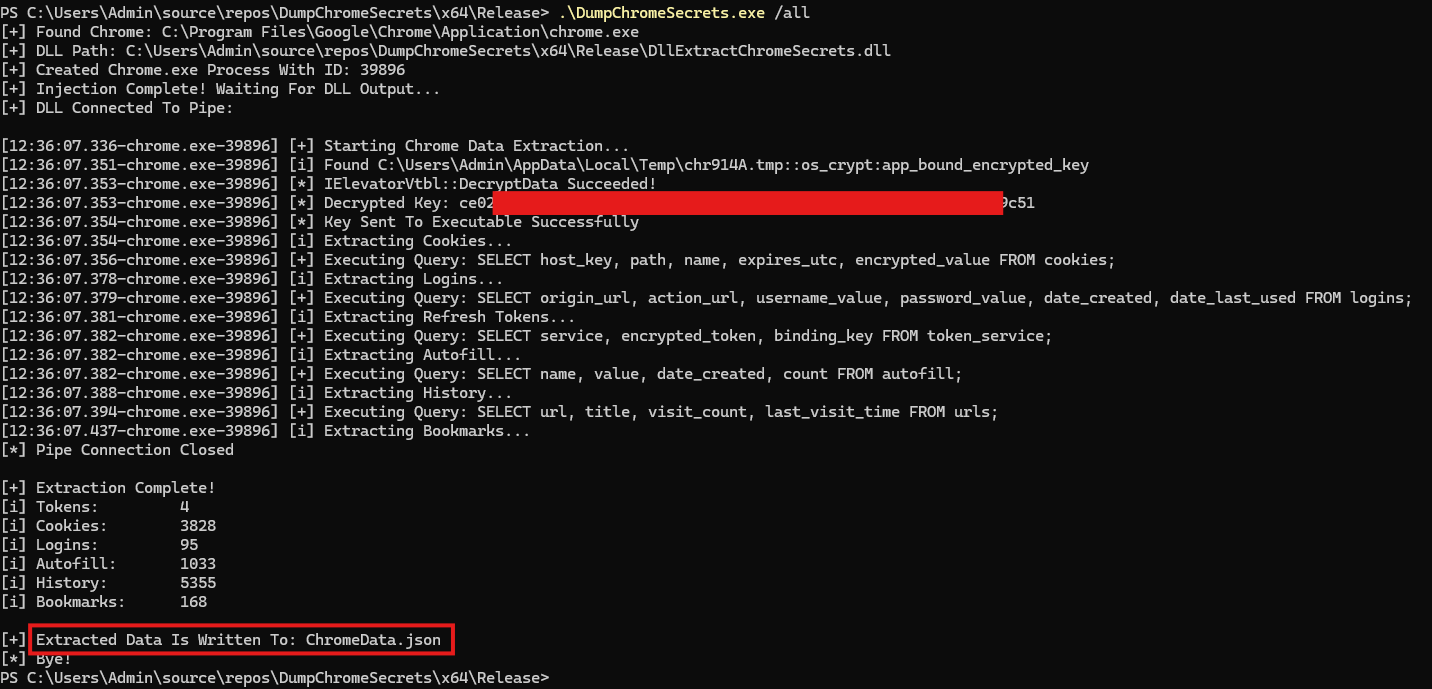
Extraer datos de versiones modernas de Chrome, incluyendo tokens de actualización, cookies, credenciales guardadas, datos de autocompletado,…

password-crackingreconnaissancedata-exfiltration+8
558hace 9 meses
Depixelization_poc preview
Archived

Depixelization_poc

GitHubspipm/depixelization_poc

Depix es una PoC para una técnica para recuperar texto plano de capturas de pantalla pixeladas.

osintencryption-decryption-toolsforensics+3
4.5khace 6 meses
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix es una herramienta de PowerShell para configurar rápidamente las políticas de auditoría de eventos de Windows para la monitorización de…

defensive-toolsconfiguration-auditingforensics+4
118hace 1 año
grapl preview
Archived

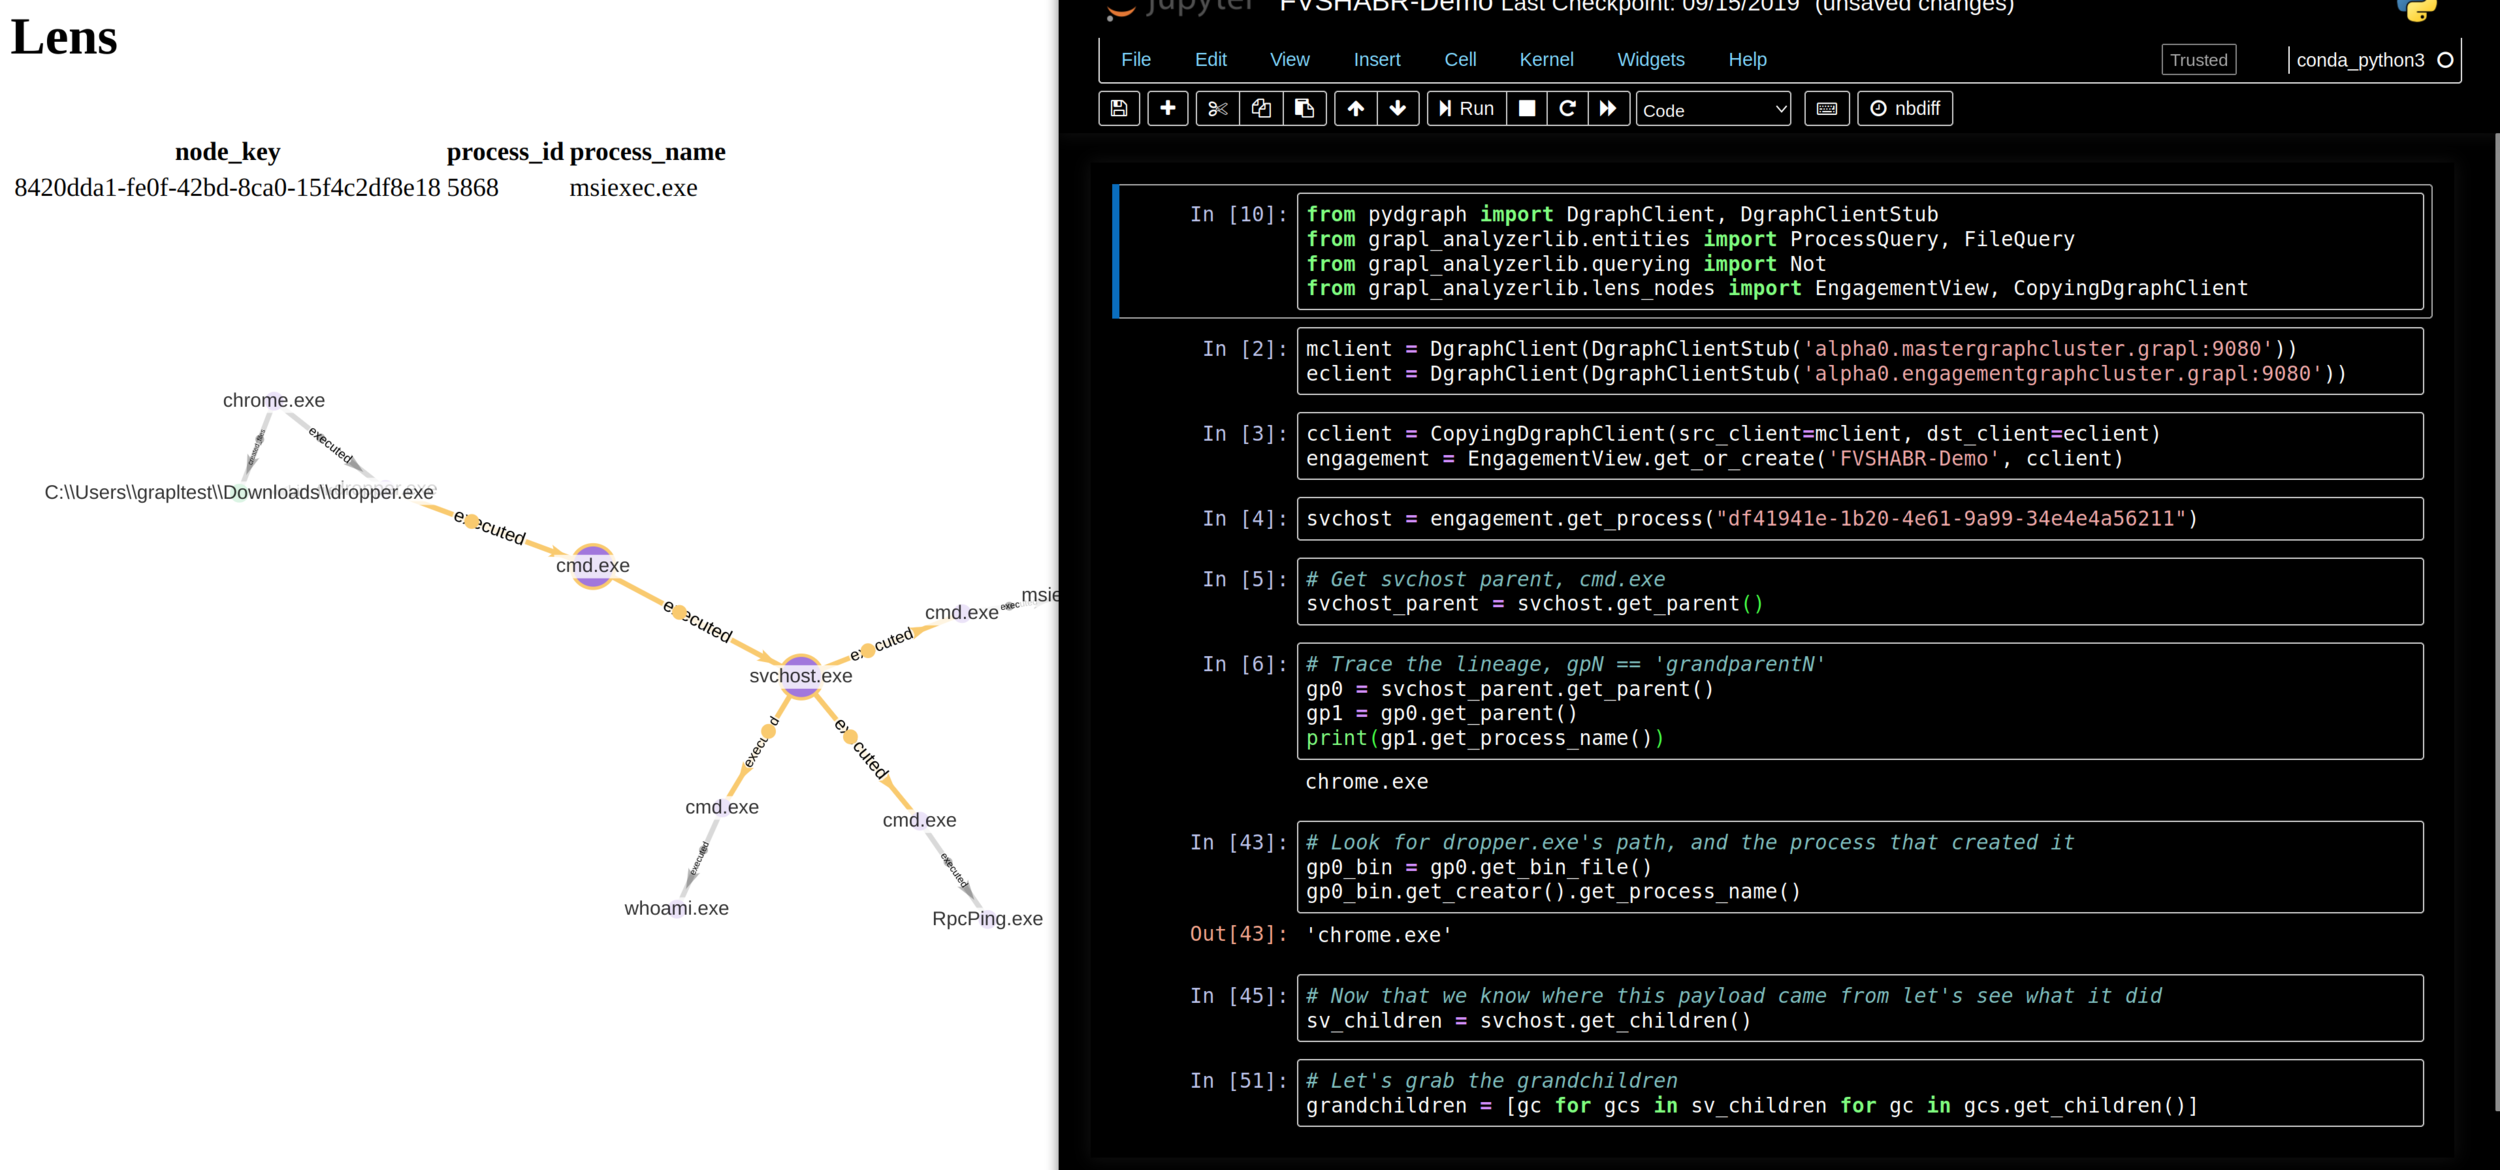
grapl

GitHubgrapl-security/grapl

Plataforma de grafos para Detección y Respuesta

reconnaissancethreat-feeds-aggregatorsforensics+8
699hace 3 años
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Un conjunto de herramientas forenses de recopilación y análisis de evidencia para OS X

disk-forensicsosintmemory-forensics+3
1.9khace 7 años
flashmingo preview
Archived

flashmingo

GitHubmandiant/flashmingo

Análisis automático de archivos SWF basado en algunas heurísticas. Extensible mediante complementos.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
120hace 7 años
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

Envoltorio en C# para ETW que serializa datos de eventos de kernel y modo usuario a JSON para caza de amenazas, análisis de malware y respuesta a…

defensive-toolsmemory-forensicsforensics+8
852hace 3 años
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

Depurador de .NET y editor de ensamblados

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7khace 5 años
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector recopila una instantánea de datos volátiles de un sistema. Te informa sobre lo que está sucediendo en un sistema y es de…

container-securitymemory-forensicsforensics+3
254hace 1 año
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

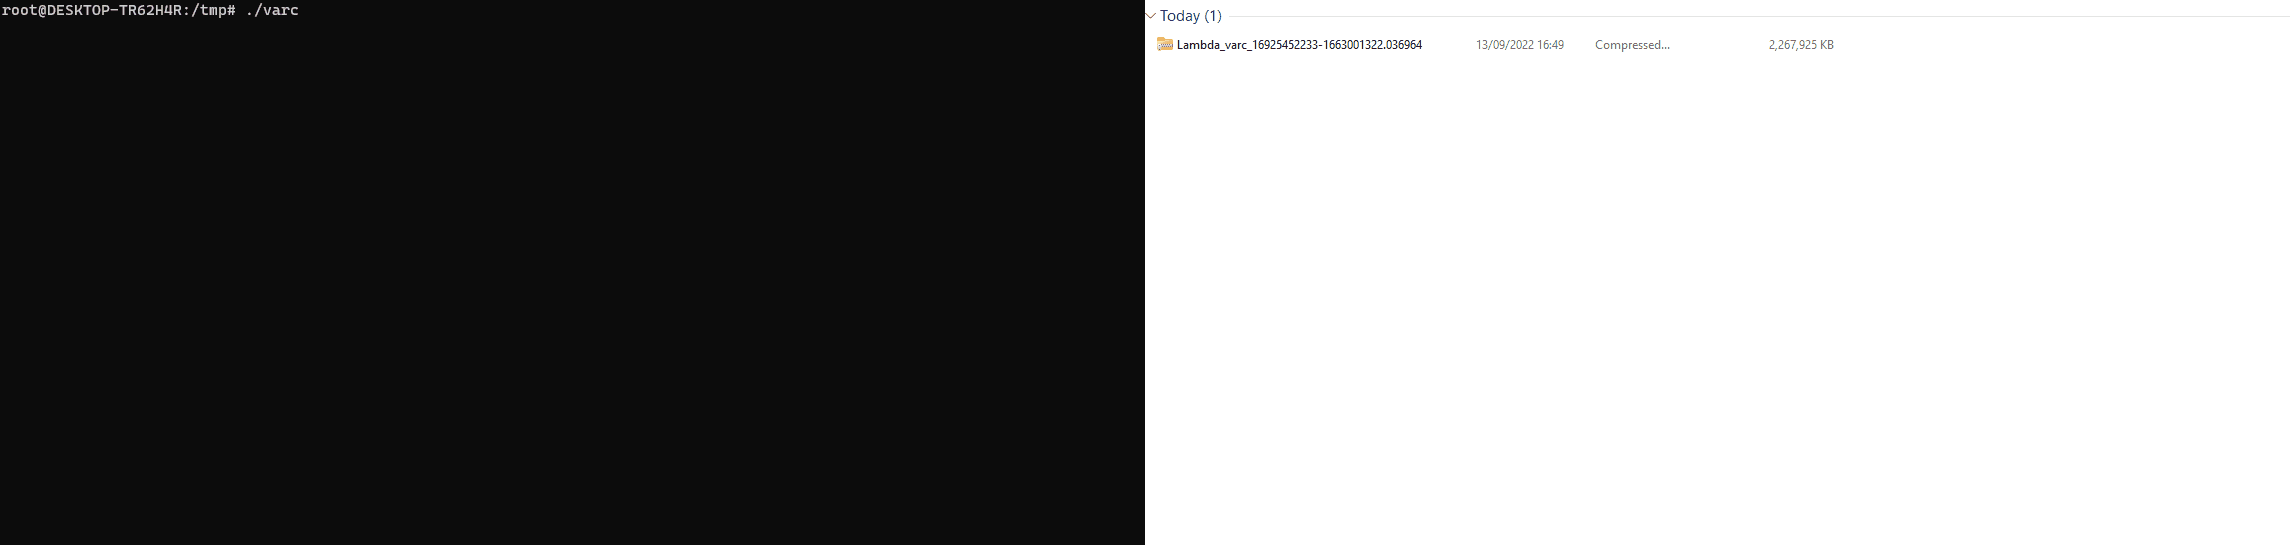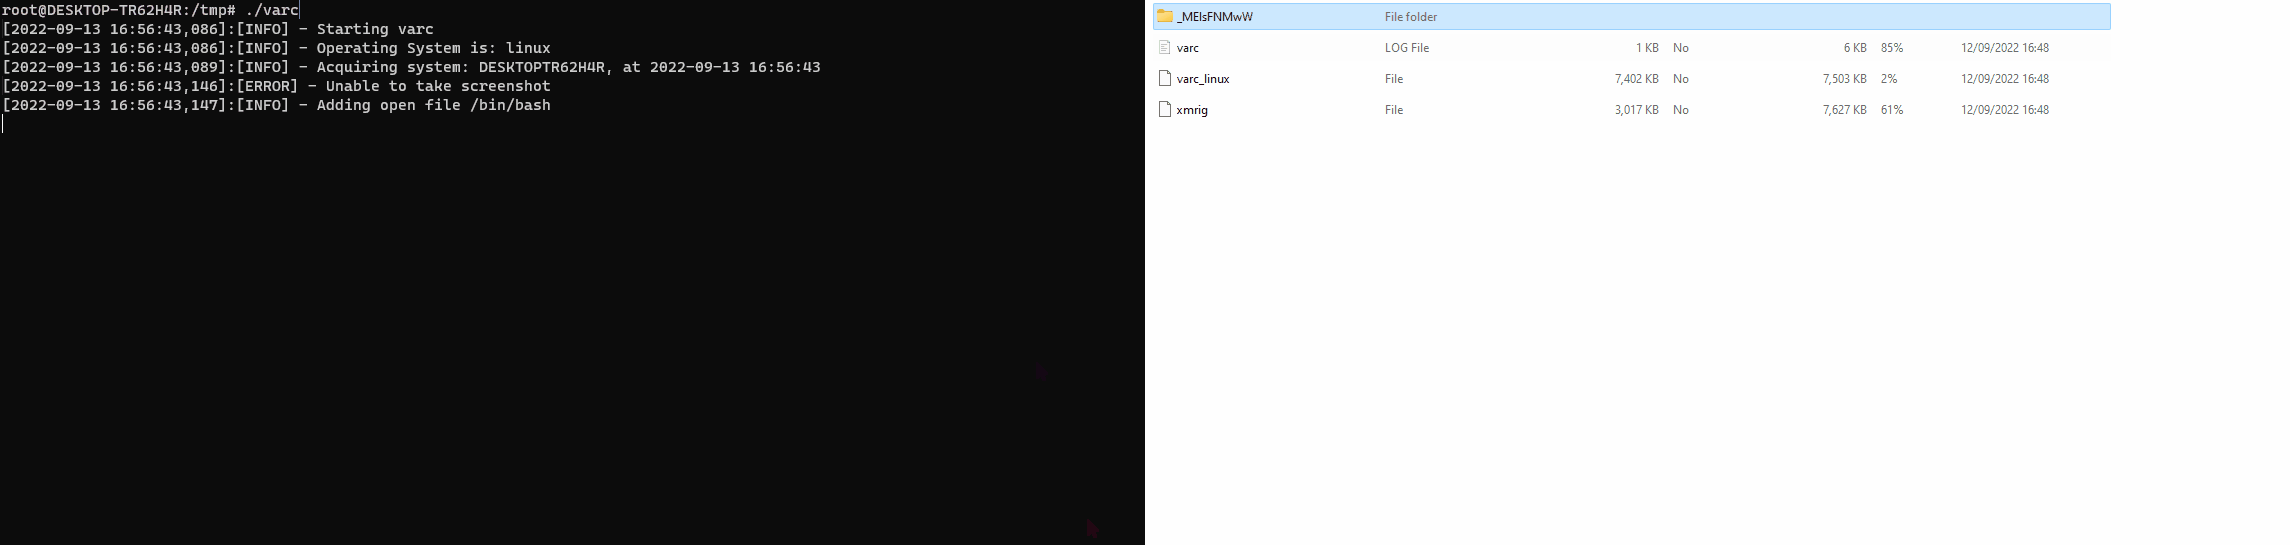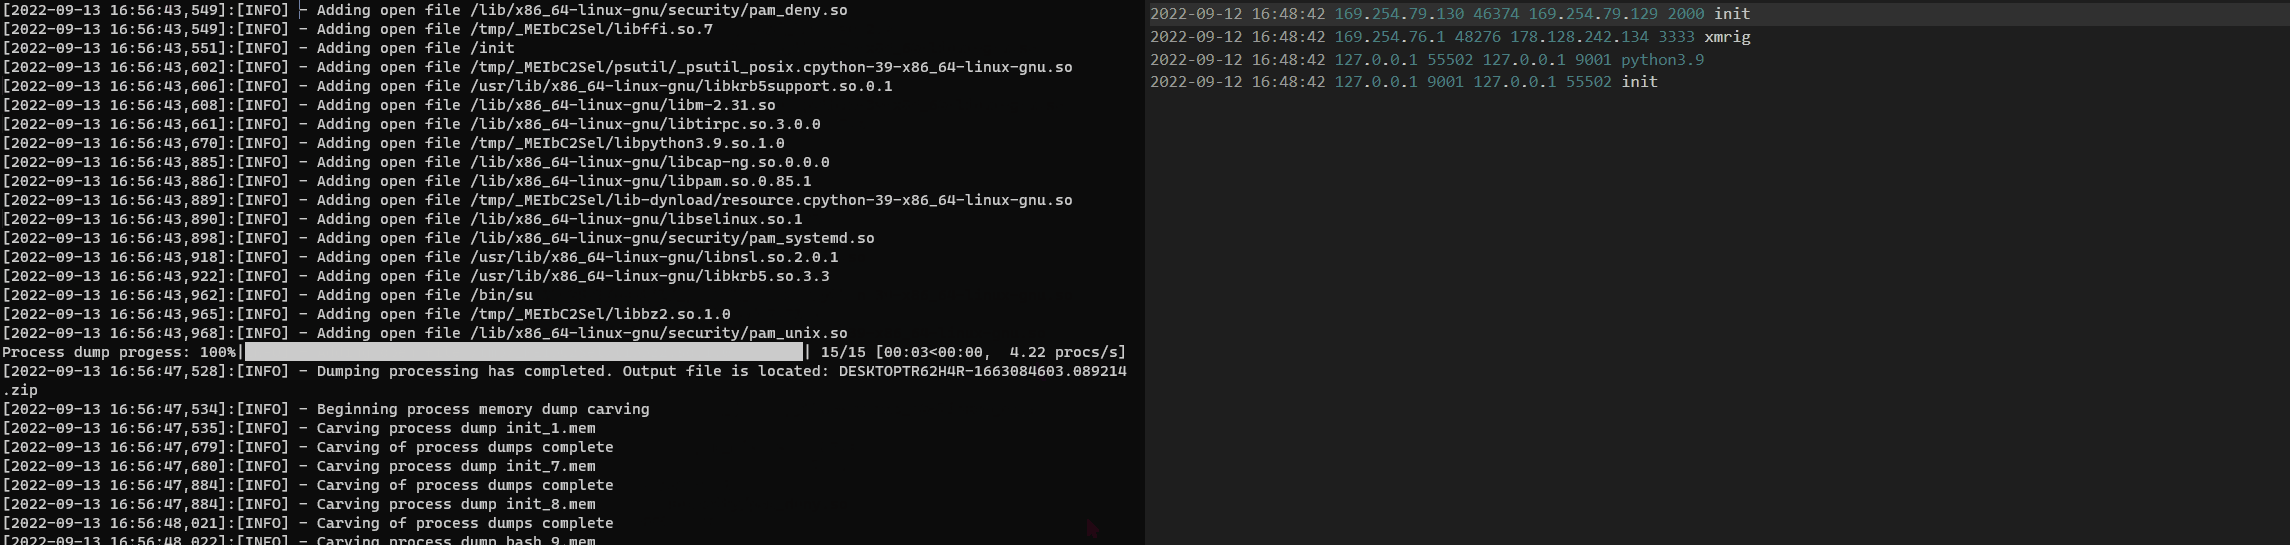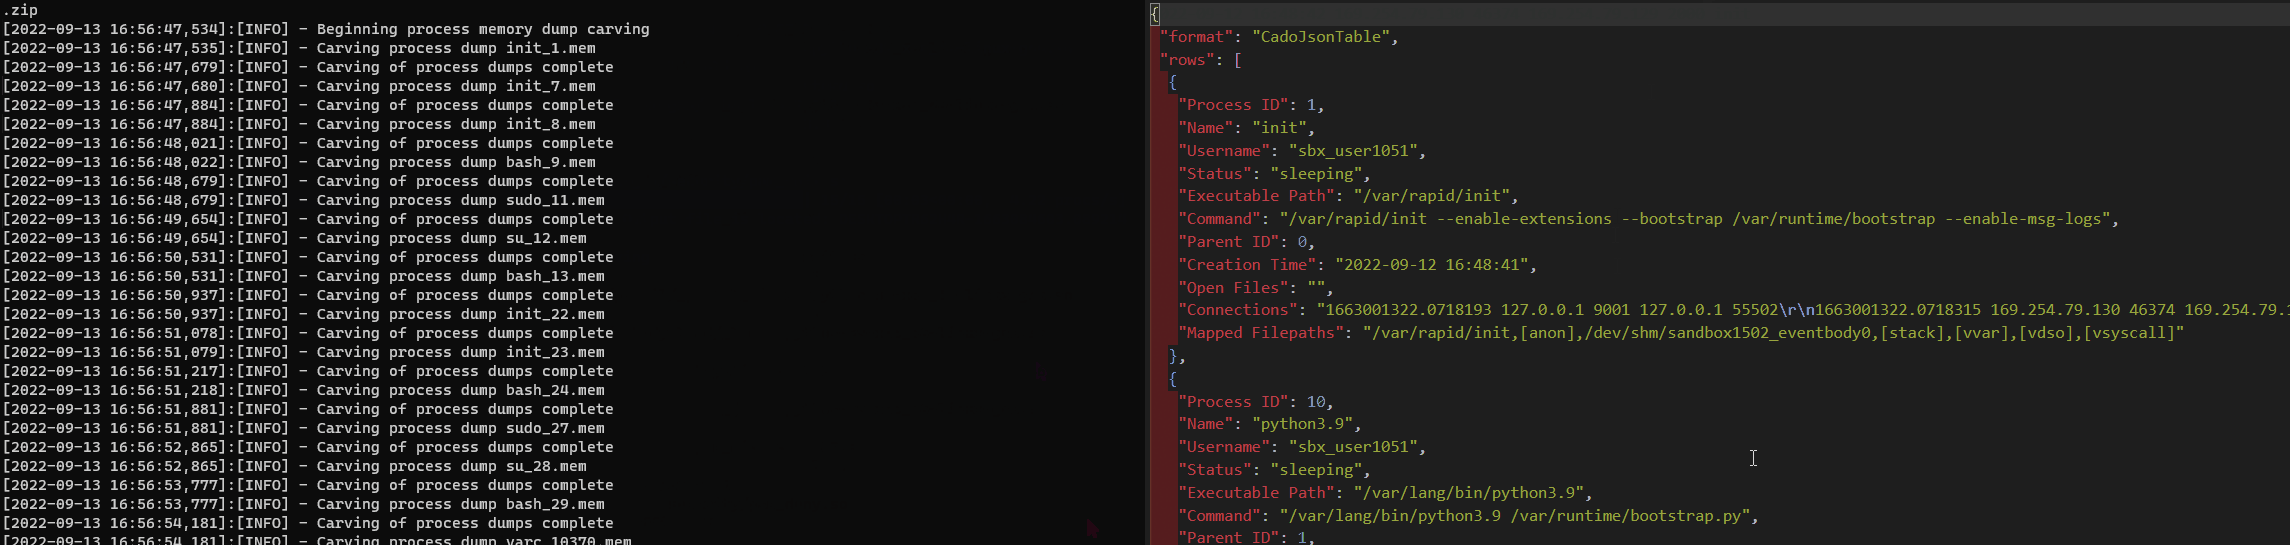
Encontrando secretos en la memoria del kernel y del usuario

encryption-decryption-toolsmemory-forensicsforensics+4
118hace 3 años
PacketStreamer preview
Archived

PacketStreamer

GitHubdeepfence/packetstreamer

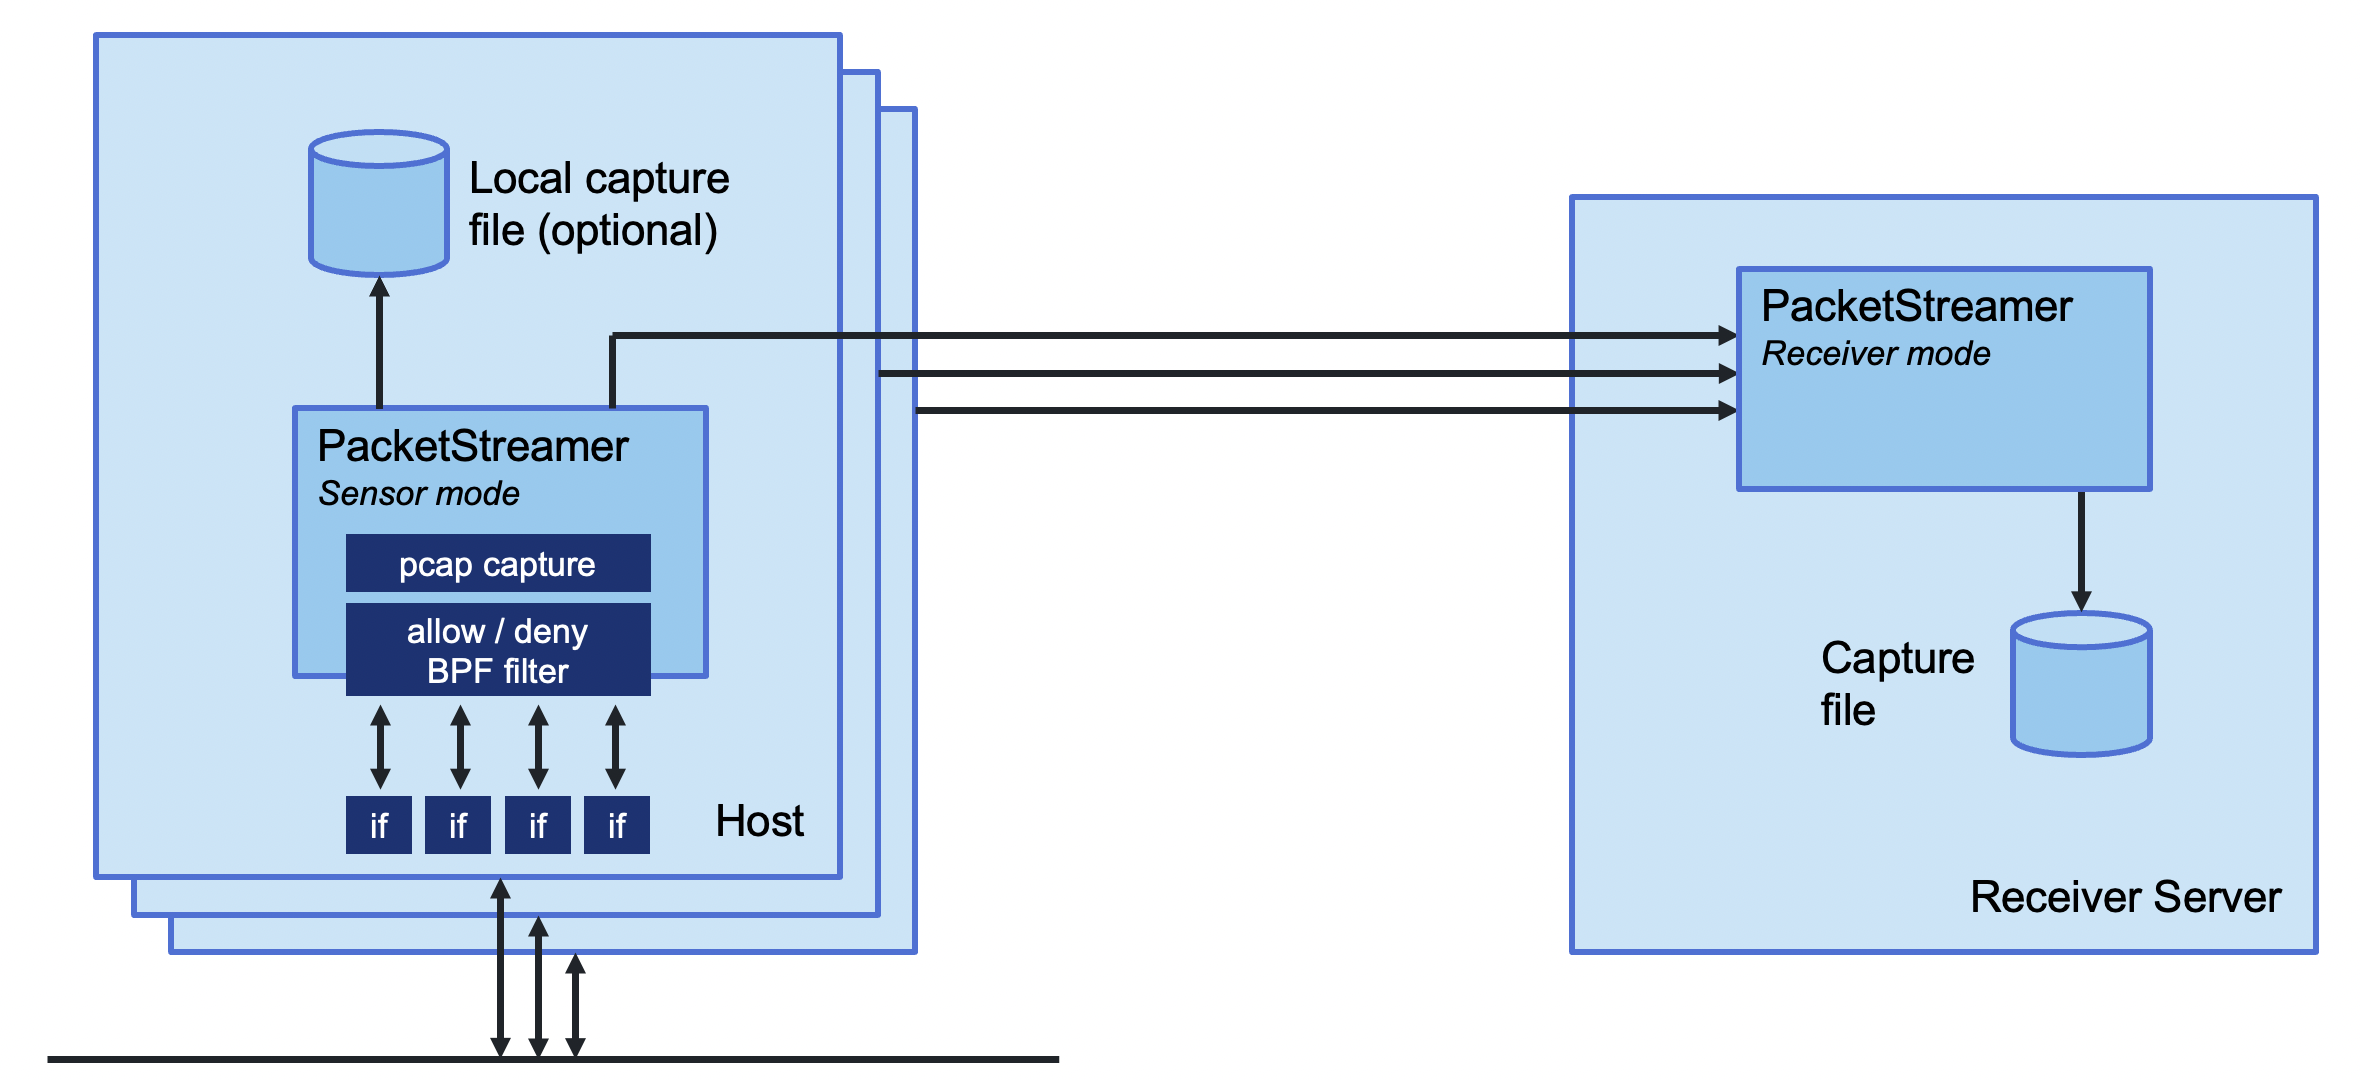
:star: :star: tcpdump distribuido para entornos nativos de la nube :star: :star:

packet-sniffing-analysiscontainer-securitynetwork-mapping+6
1.9khace 3 años
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw es una pequeña herramienta para analizar la memoria de sistemas Linux comprometidos.

memory-forensicsforensicsdata-recovery+3
133hace 4 años
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

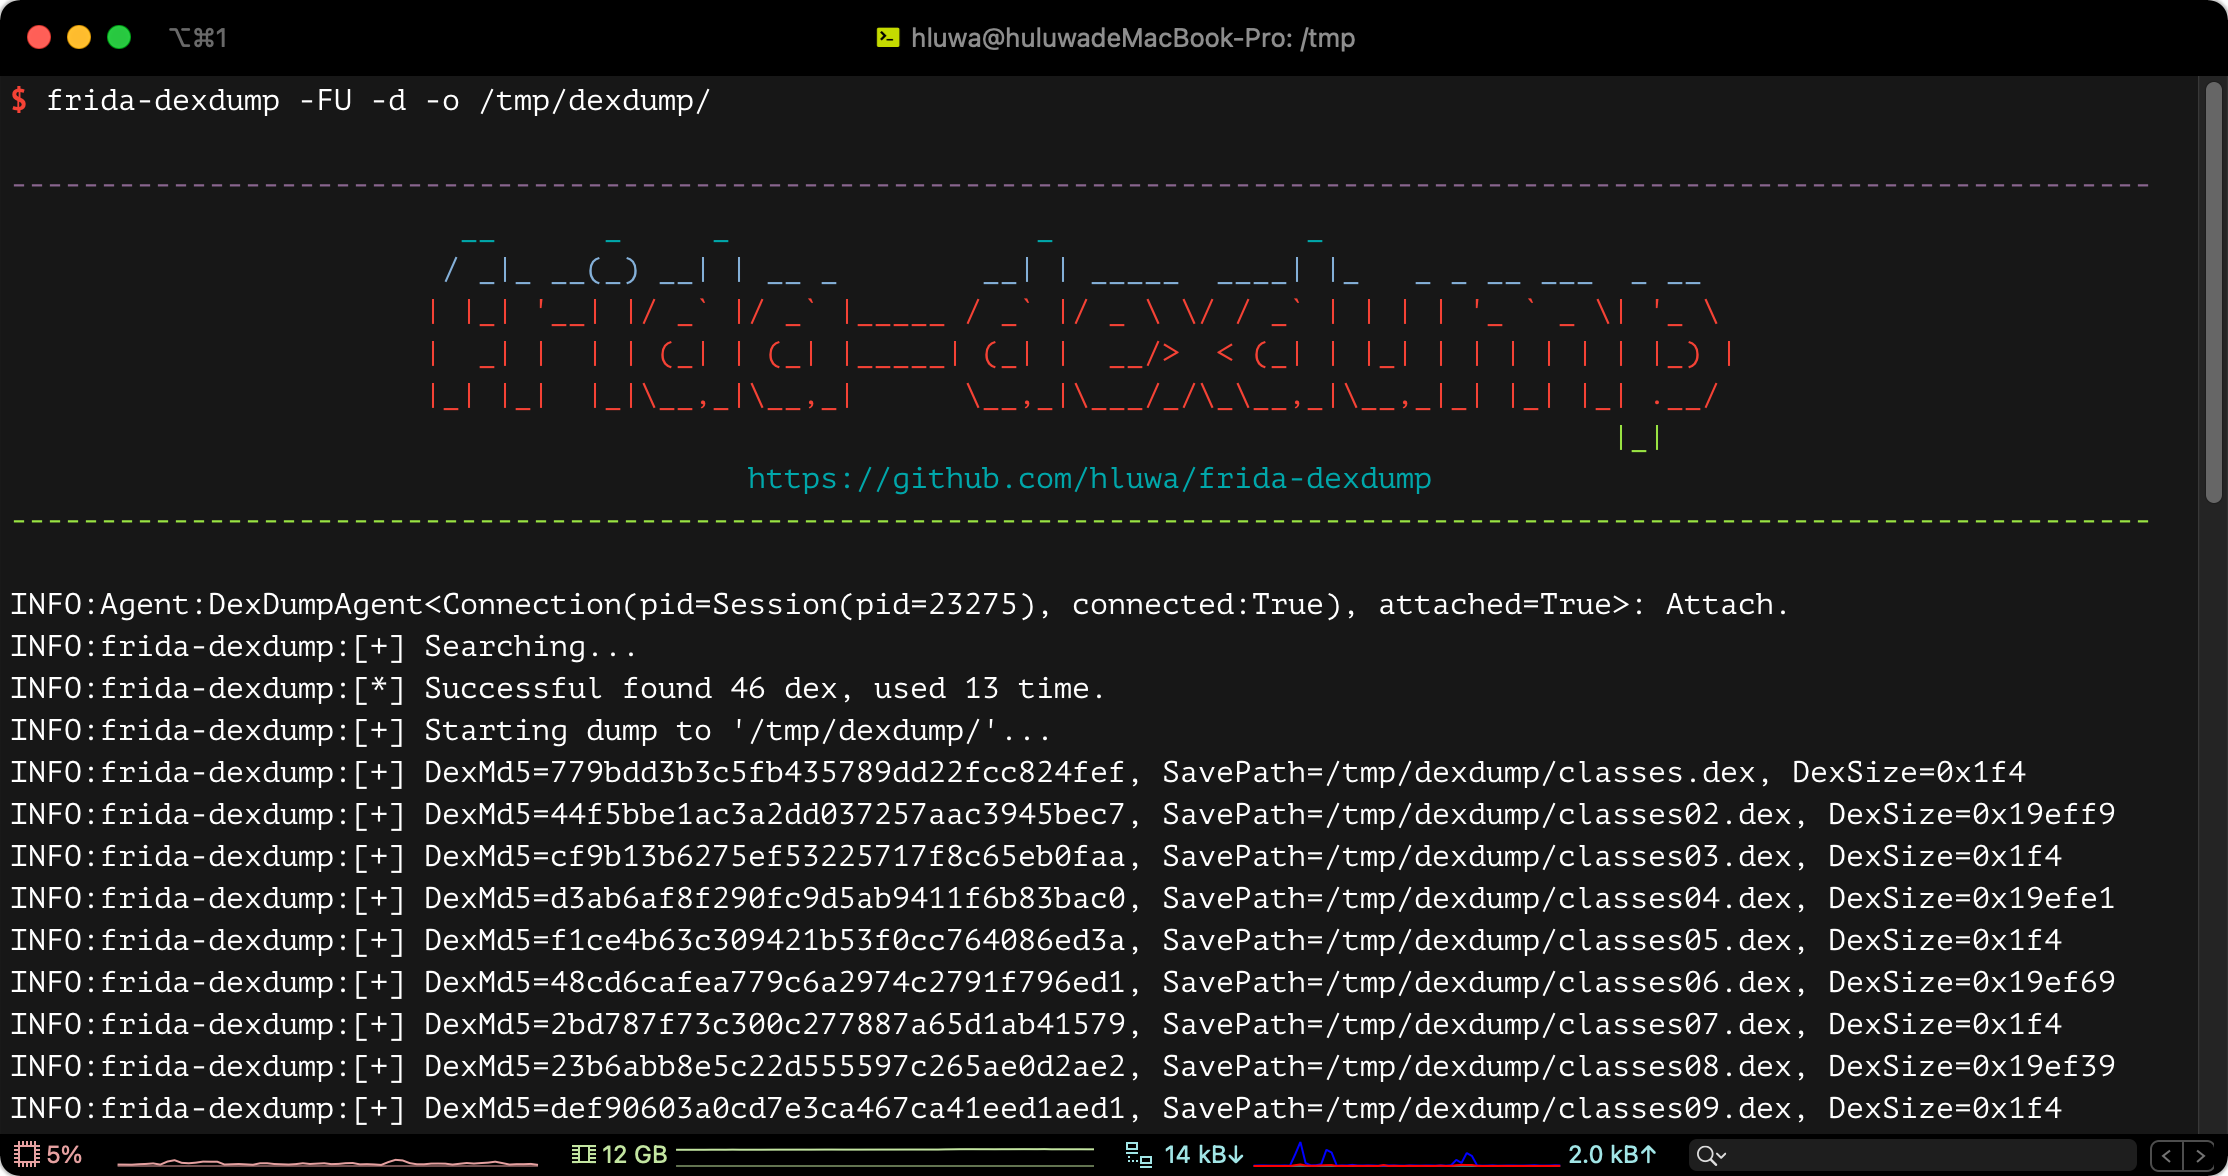
Una herramienta de frida para volcar dex en memoria y apoyar a los ingenieros de seguridad en el análisis de malware.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6khace 3 años
halogen preview
Archived

halogen

GitHubtarget/halogen

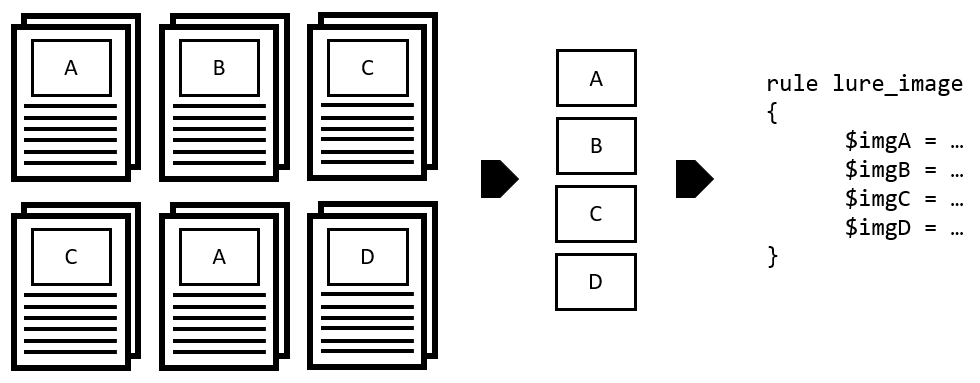
Crea automáticamente reglas YARA a partir de documentos maliciosos.

static-analysisforensicsmalware-analysis+2
211hace 4 años
FAMA preview
Archived

FAMA

GitHublabcif/fama

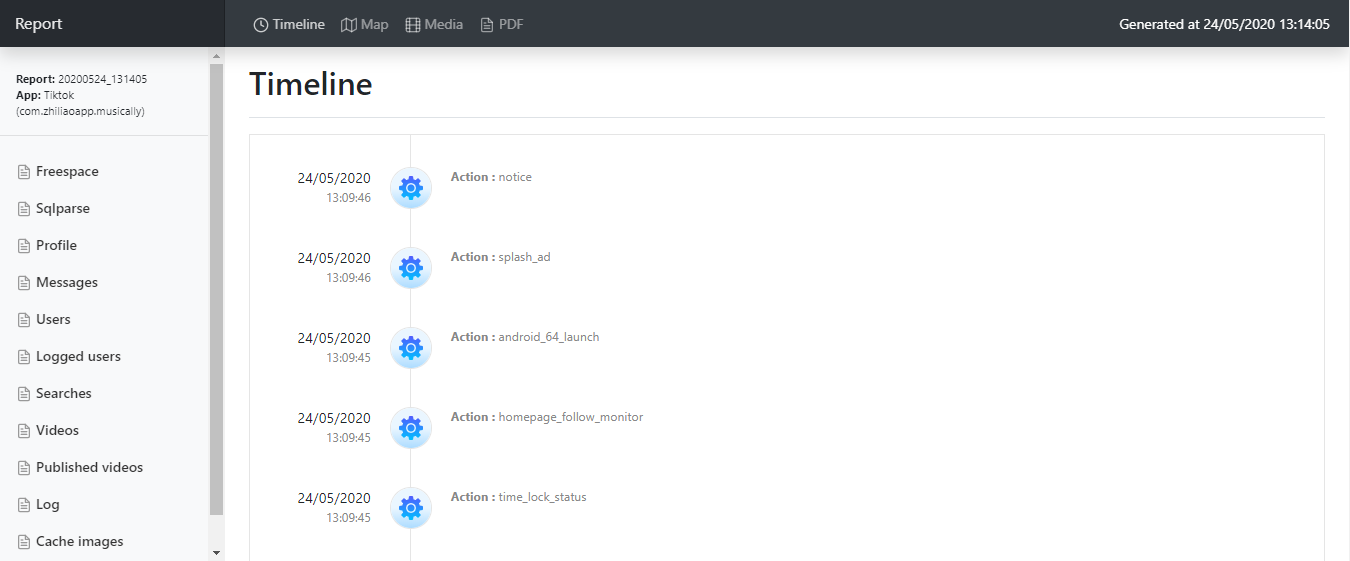
Análisis Forense para Aplicaciones Móviles (FAMA) -- módulo para el navegador forense Autopsy

android-securityforensicsinformation-gathering+3
153hace 2 años
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

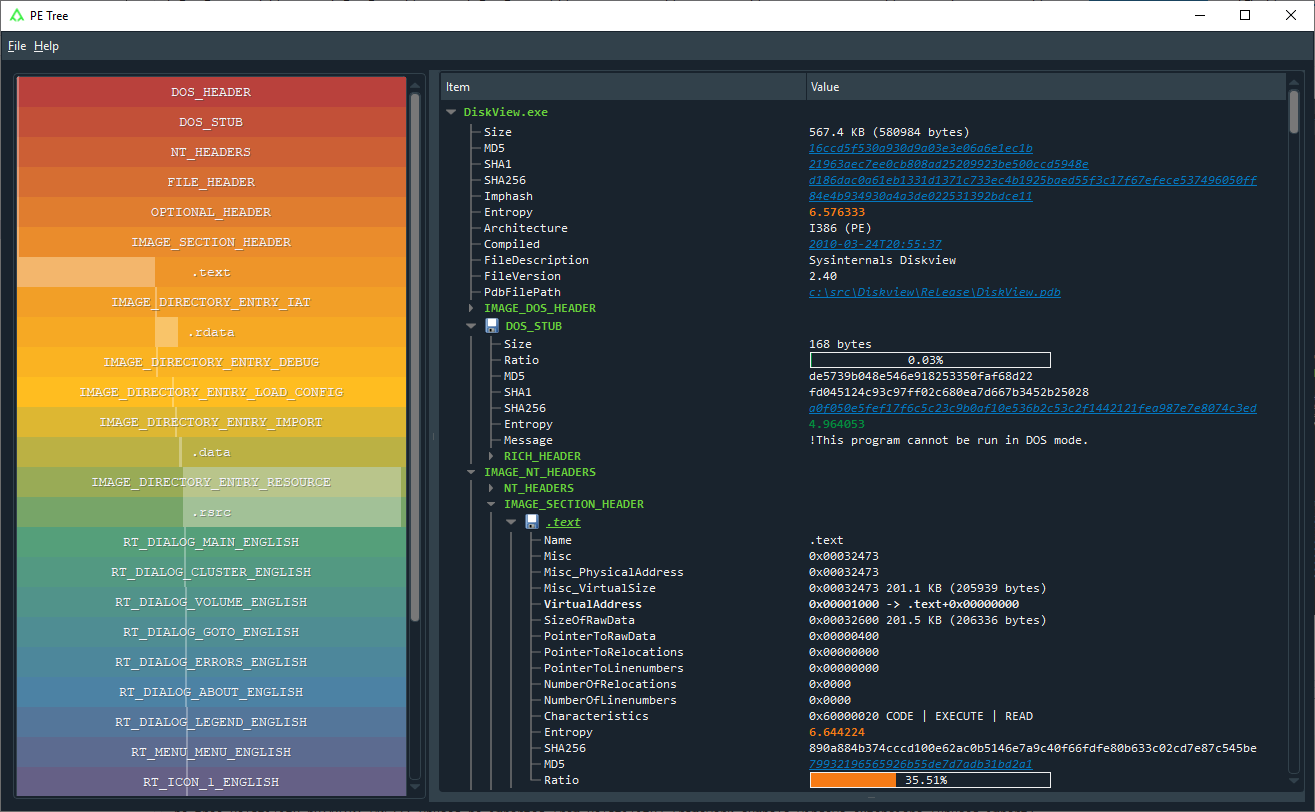
Módulo de Python para ver archivos Portable Executable (PE) en una vista de árbol usando pefile y PyQt5. También puede usarse con IDA Pro y Rekall…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3khace 4 años
kirjuri preview
Archived

kirjuri

GitHubanttikurittu/kirjuri

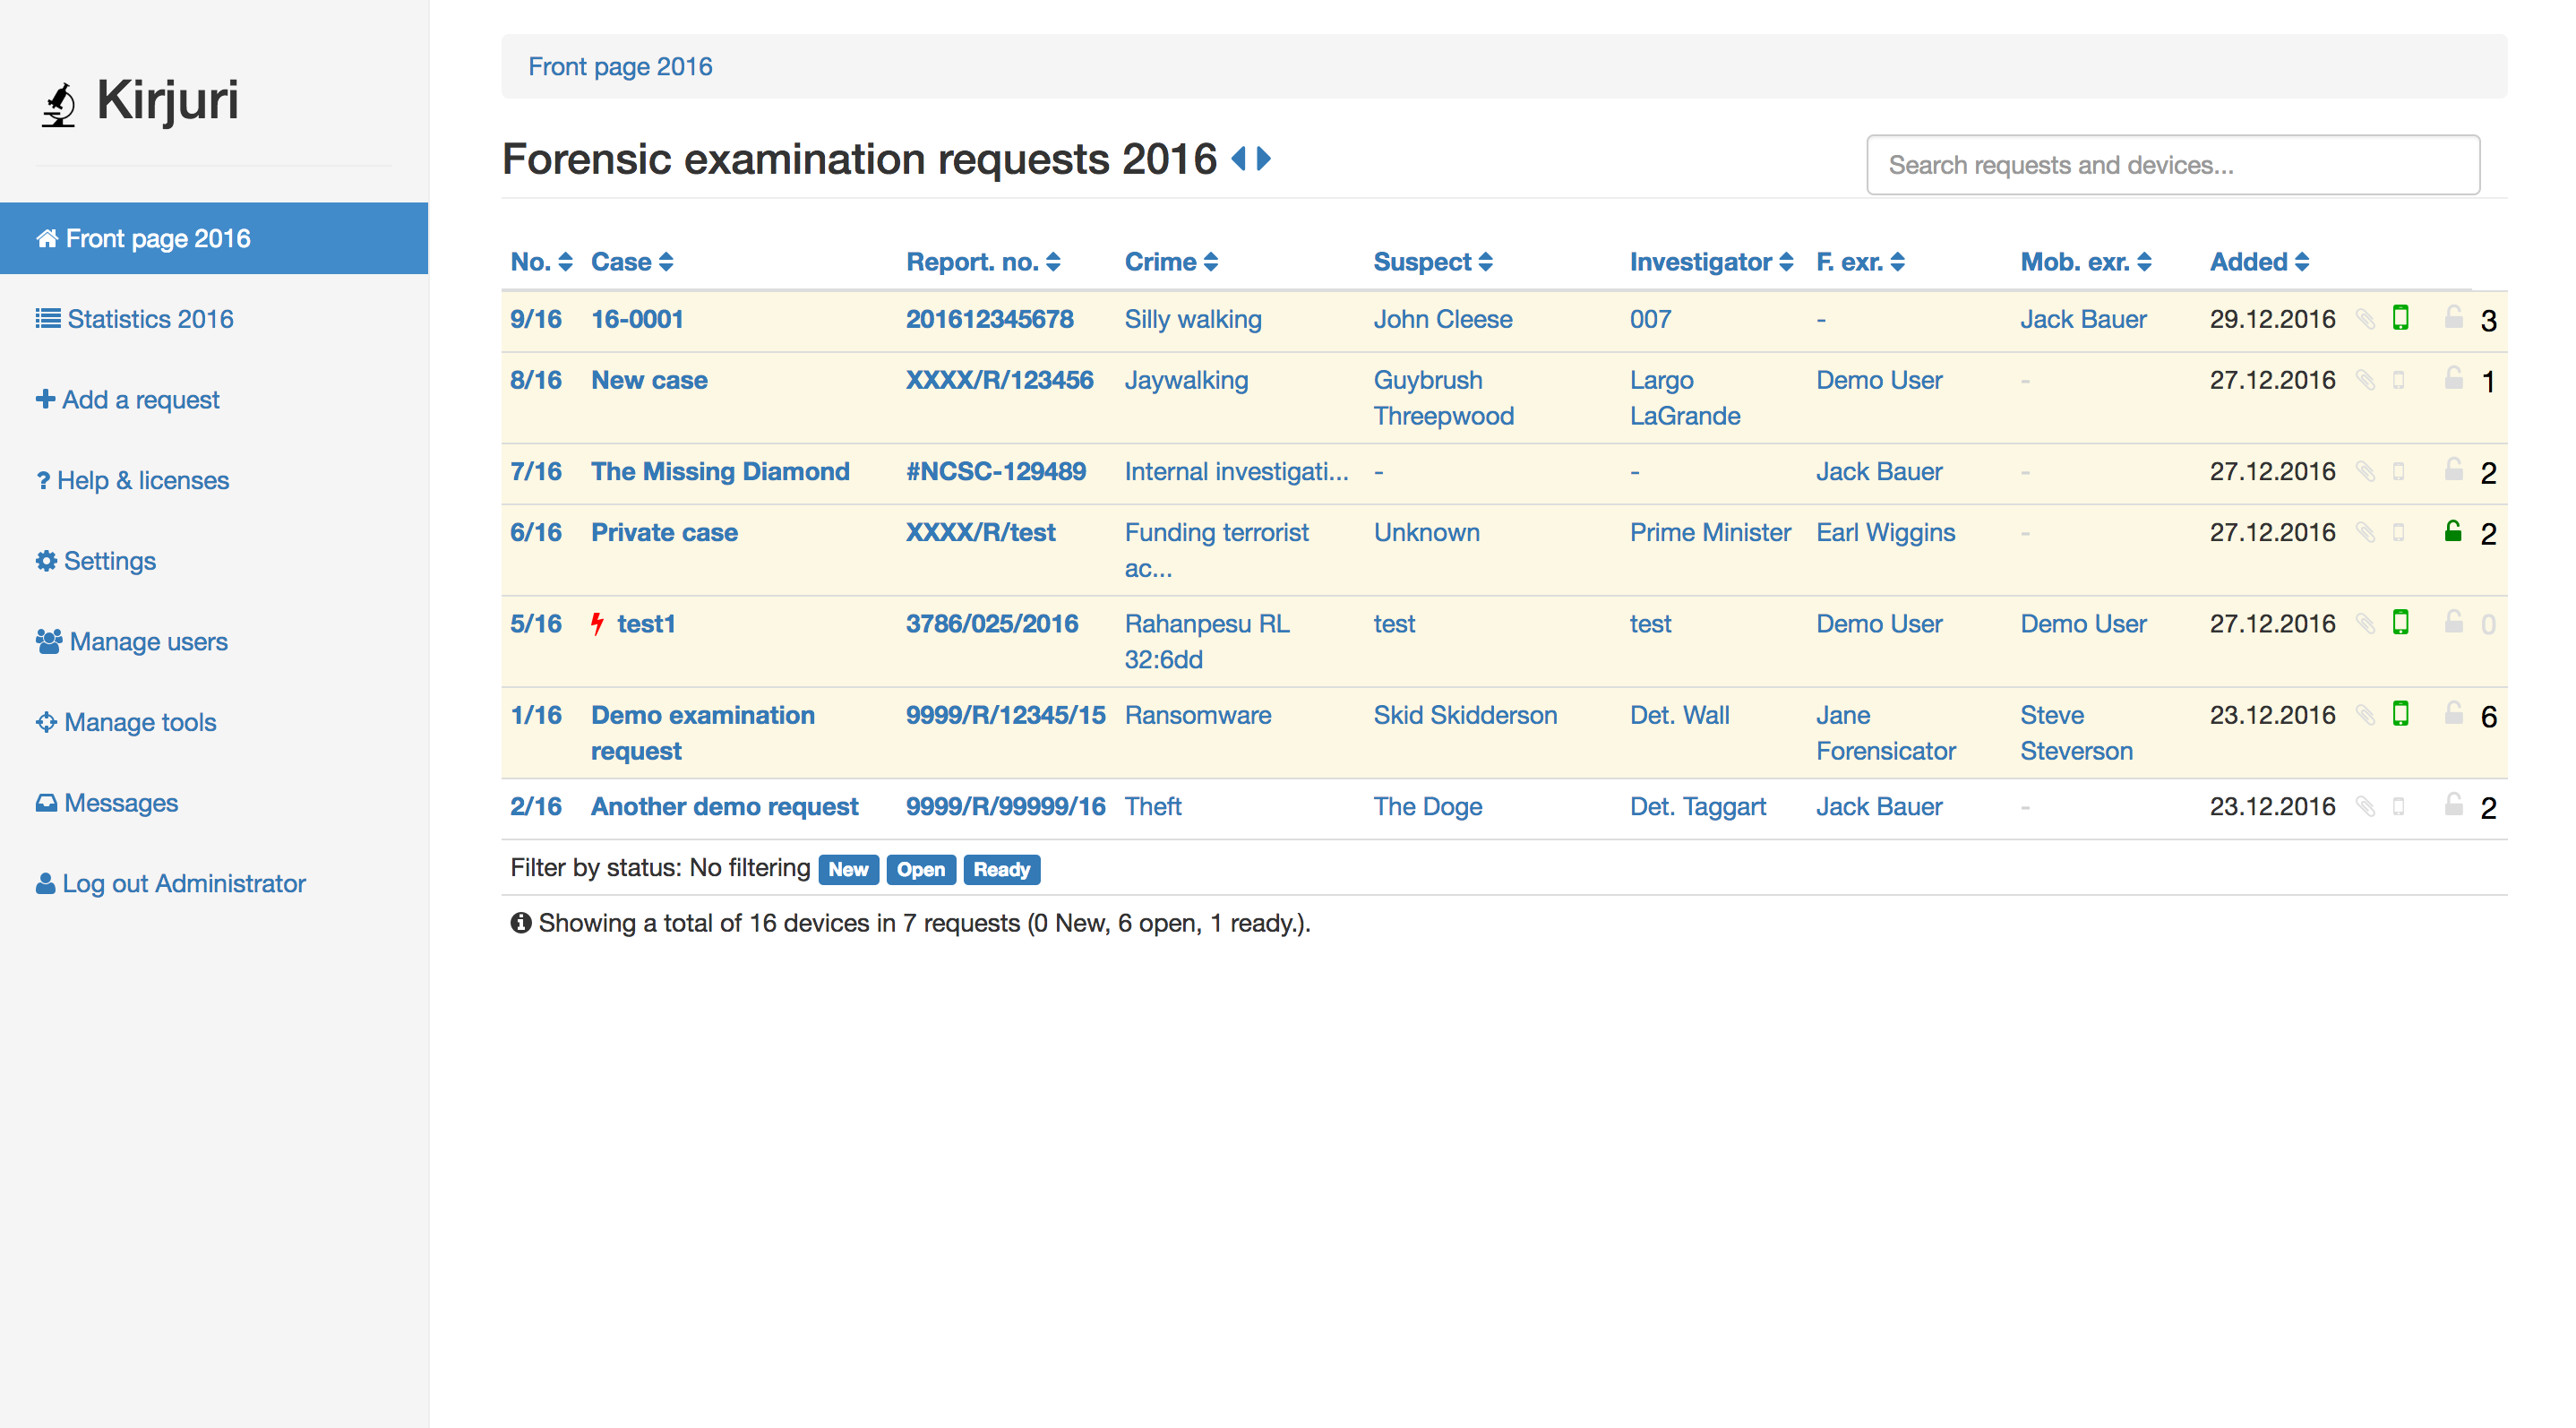
Kirjuri es una aplicación web para gestionar casos y elementos de evidencia física forense.

forensicsdigital-forensicsincident-response
109hace 5 meses
Anterior1…444546Siguiente