
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/labcif/fama
Seguridad AndroidAnálisis ForenseRecopilación de InformaciónForensia MóvilRecuperación de DatosForensia DigitalArchived
GitHublabcif/fama

FAMA

Análisis Forense para Aplicaciones Móviles (FAMA) -- módulo para el navegador forense Autopsy

Ver Repositorio
1533266hace 2 añosRevisado por Kitploit
Compartir

OBSOLETO: LabCIF - Análisis Forense para Aplicaciones Móviles

Comenzando

Marco de extracción y análisis para Android con un módulo Autopsy integrado. Extraiga fácilmente datos de usuario de un dispositivo y genere informes potentes para Autopsy o aplicaciones externas.
Funcionalidades

  • Extraer datos de aplicaciones de usuario de un dispositivo Android con ADB (requiere root y ADB).
  • Volcar datos de usuario desde una imagen de Android o ruta montada.
  • Construir fácilmente módulos para una aplicación Android específica.
  • Generar informes JSON limpios y legibles.
  • Compatibilidad completa integrada con Autopsy (módulo de procesador de fuente de datos, módulo de ingesta, módulo de informe, soporte de geolocalización, comunicación y línea de tiempo).
  • Exportar informe HTML basado en el caso actual.

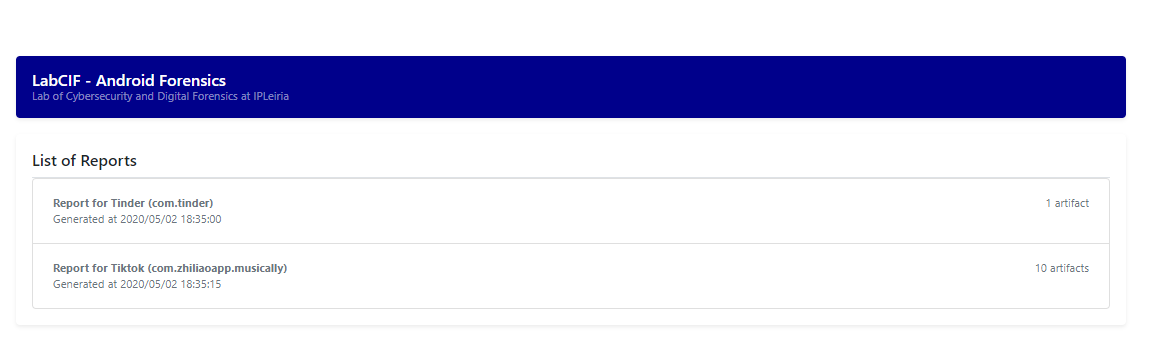
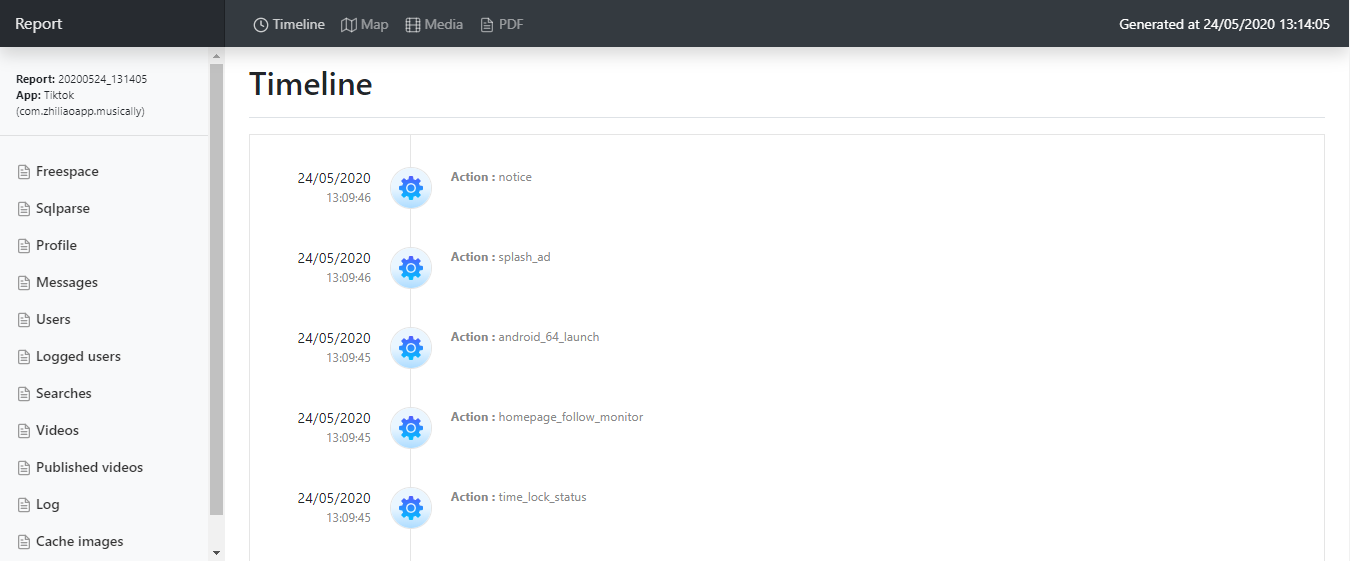
Capturas de pantalla del informe

Report Index

Report Sample

Requisitos previos

  • Python (2.7+)
  • Autopsy (opcional)

Cómo usar

El script se puede usar directamente en la terminal o como módulo de Autopsy.

Ejecutar desde la terminal

usage: start.py [-h] [-d DUMP [DUMP ...]] [-p PATH] [-o OUTPUT] [-a] app

Forensics Artefacts Analyzer

positional arguments:
  app                                            Application or package to be analyzed <tiktok> or <com.zhiliaoapp.musically>

optional arguments:
  -h, --help                                     show this help message and exit
  -d DUMP [DUMP ...], --dump DUMP [DUMP ...]     Analyze specific(s) dump(s) <20200307_215555 ...>
  -p PATH, --path PATH                           Dump app data in path (mount or folder structure)
  -o OUTPUT, --output OUTPUT                     Report output path folder
  -a, --adb                                      Dump app data directly from device with ADB
  -H, --html                                     Generate HTML report

Ejecutar desde Autopsy

  1. Descargar el contenido del repositorio (zip).
  2. Abrir Autopsy -> Herramientas -> Plugins de Python
  3. Descomprimir el zip descargado anteriormente en la carpeta python_modules.
  4. Reiniciar Autopsy, crear un caso y seleccionar el módulo.
  5. Seleccionar las opciones del módulo en el selector de ventana del Módulo de Ingesta.
  6. Hacer clic en "Generate Report" para generar un informe HTML del caso.

Construir un módulo de aplicación

¿Necesita un módulo forense para una aplicación Android específica? Siga las instrucciones aquí y construya un módulo usted mismo.

Autores

  • José Francisco - GitHub
  • Ruben Nogueira - GitHub

Mentores

  • Miguel Frade - GitHub
  • Patrício Domingues - GitHub

Proyecto desarrollado como proyecto final para el curso de Ingeniería Informática en la Escola Superior de Tecnologia e Gestão de Leiria.

Entornos probados

  • Windows (principal)
  • Linux
  • Mac OS

Licencia

Este proyecto está licenciado bajo los términos de la Licencia GNU GPL v3.

  • ADB - Acuerdo de Licencia del Kit de Desarrollo de Software de Android
  • Base64 - Licencia GNU GPL v2
  • Bootstrap - Licencia MIT
  • feather - Licencia MIT
  • Freepic Icons
  • jQuery - Licencia MIT
  • jQuery.lazy - Licencia MIT
  • leaflet - Licencia BSD de 2 cláusulas "Simplificada"
  • pdfmake - Licencia MIT
  • SQLite-Deleted-Records-Parser - Licencia GNU GPL v3
  • Undark - Licencia BSD 2.0

Notas

  • Hecho con ❤ en Leiria, Portugal
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





