
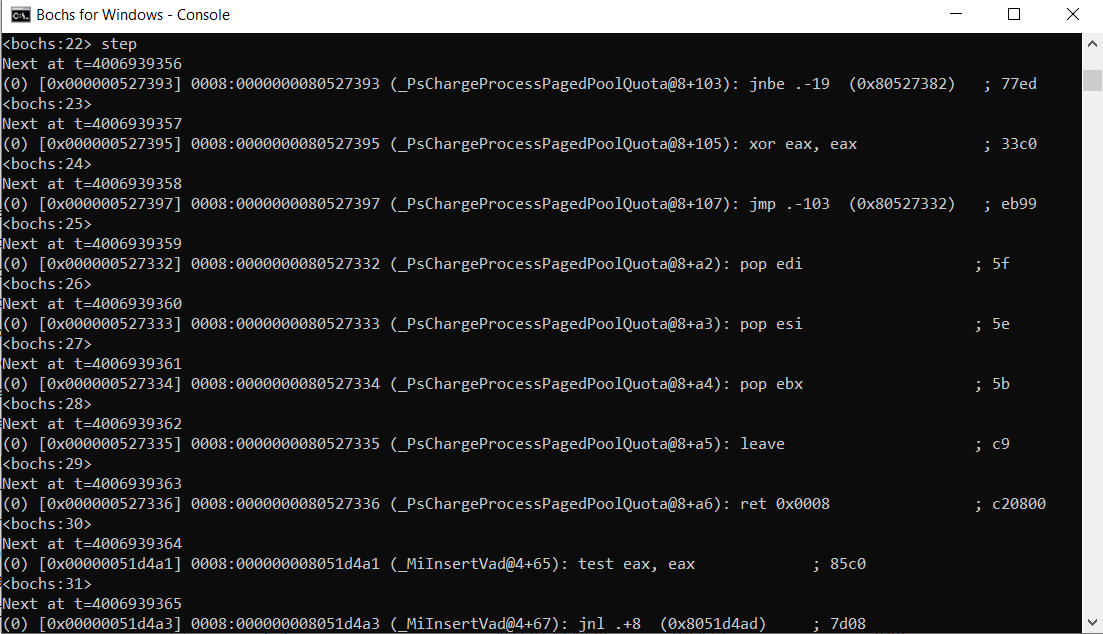
ida_bochs_windows
 therealdreg/ida_bochs_windows
Script auxiliar para la depuración del kernel de Windows con IDA Pro en el depurador nativo de Bochs (incluidos los símbolos PDB)
dynamic-code-analysisreverse-engineeringdebuggers+1
62
therealdreg/ida_bochs_windowsScript auxiliar para la depuración del kernel de Windows con IDA Pro en el depurador nativo de Bochs (incluidos los símbolos PDB)
 pietroborrello/customprocessingunit
El primer marco de análisis para microcódigo de CPU
 mandiant/strace
Una reimplementación de DTrace en Windows
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
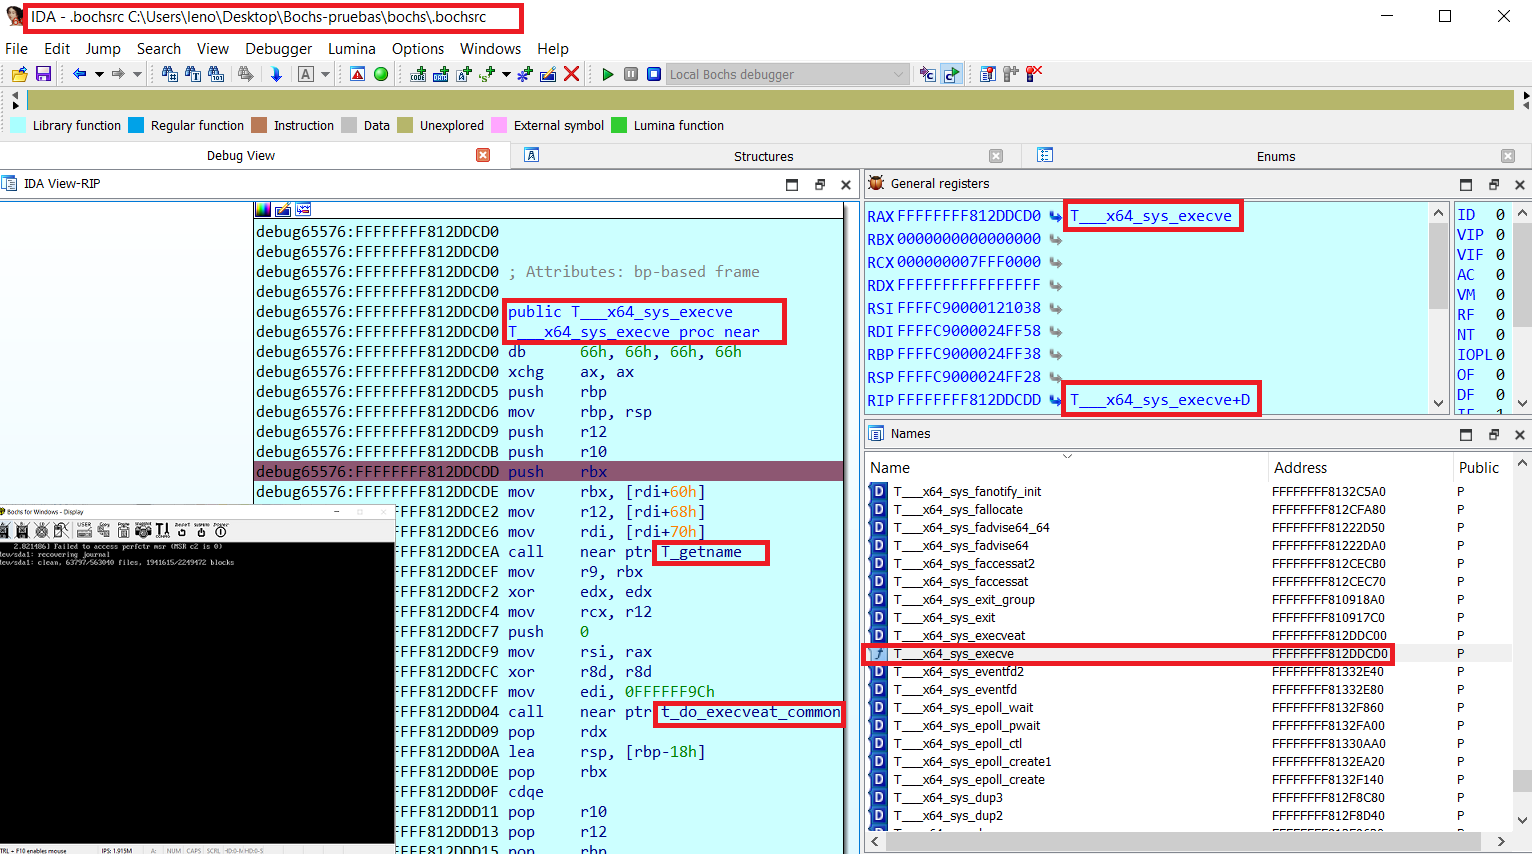 therealdreg/bochs_linux_kernel_debugging
Herramientas para la depuración del kernel de Linux en Bochs (incluyendo símbolos, depurador nativo de Bochs e IDA PRO)
 chichou/vscode-frida
Extensión no oficial de frida para VSCode
 atlas0fd00m/vivisection
Plugin de análisis y herramientas para Vivisect
 0xricksanchez/like-dbg
Entorno de depuración del kernel de Linux completamente dockerizado para Linux y MacOS
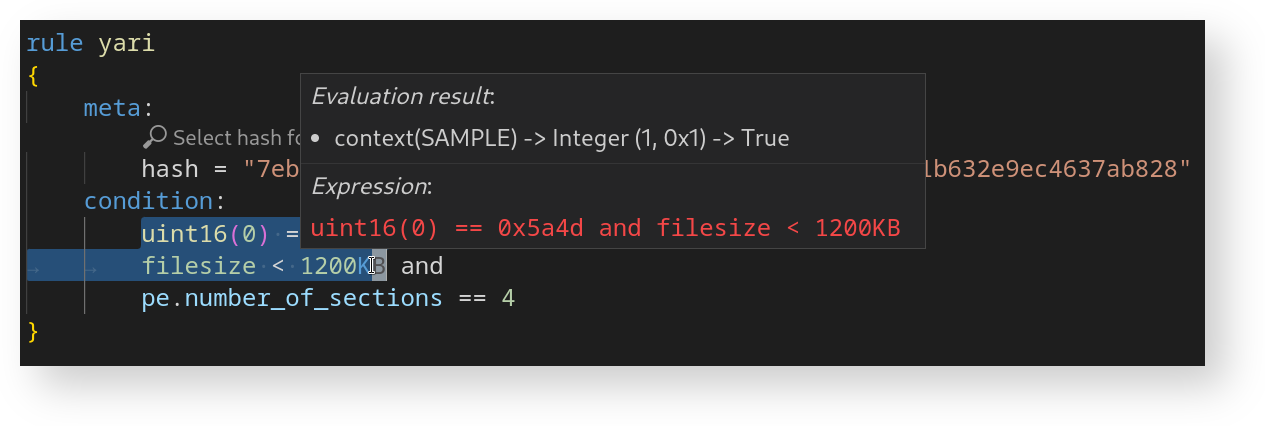 avast/yari
YARI es un depurador interactivo para el lenguaje YARA.
 fabiobaroni/awesome-exploit-development
Una lista seleccionada de recursos (libros, tutoriales, cursos, herramientas y aplicaciones vulnerables) para aprender sobre desarrollo de exploits.
 controlplaneio/truffleproc
truffleproc — caza secretos en la memoria de procesos (combinación de TruffleHog y gdb)
 microsoft/windbg-samples
Ejemplos de extensiones, scripts y usos de API para WinDbg.
 fuzzysecurity/fermion
Fermion, un envoltorio de electron para Frida y Monaco.
 darkcodersc/psylodbg
Depurador de Microsoft Windows fácil de usar para analistas de malware.
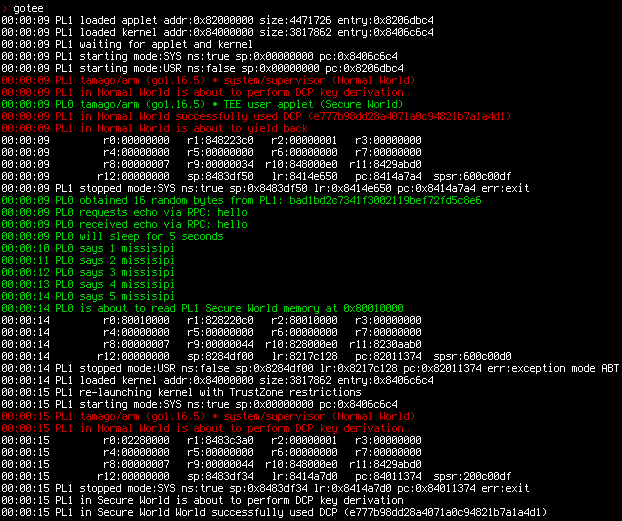 usbarmory/gotee-example
GoTEE - aplicación de ejemplo
 zhkl0228/unidbg
Permite emular una librería nativa de Android, y una emulación experimental de iOS.
 nalen98/ghidraemu
Emulador nativo de Pcode
 hugsy/defcon_27_windbg_workshop
Taller DEFCON 27 - Depuración moderna con WinDbg Preview