
lm-fingerprint
 wattocyber/lm-fingerprint
Huella de LLMs compatibles con OpenAI a partir de señales de tokenizador y comportamiento.
reconnaissanceinformation-gatheringpenetration-testing+3
wattocyber/lm-fingerprintHuella de LLMs compatibles con OpenAI a partir de señales de tokenizador y comportamiento.
 zaydmulani09/sentrymcp
Un escáner de seguridad estático + de tiempo de ejecución para servidores MCP (Model Context Protocol)
 huzjie/aegisagent
Puerta de enlace de seguridad en tiempo de ejecución para agentes de IA: certifica criptográficamente las llamadas a herramientas, aplica políticas,…
 boxed-dev/vibe-coding-security
Lista de verificación de seguridad previa al lanzamiento para aplicaciones generadas por IA (Lovable, v0, Bolt, Cursor). 69 comprobaciones que cubren…
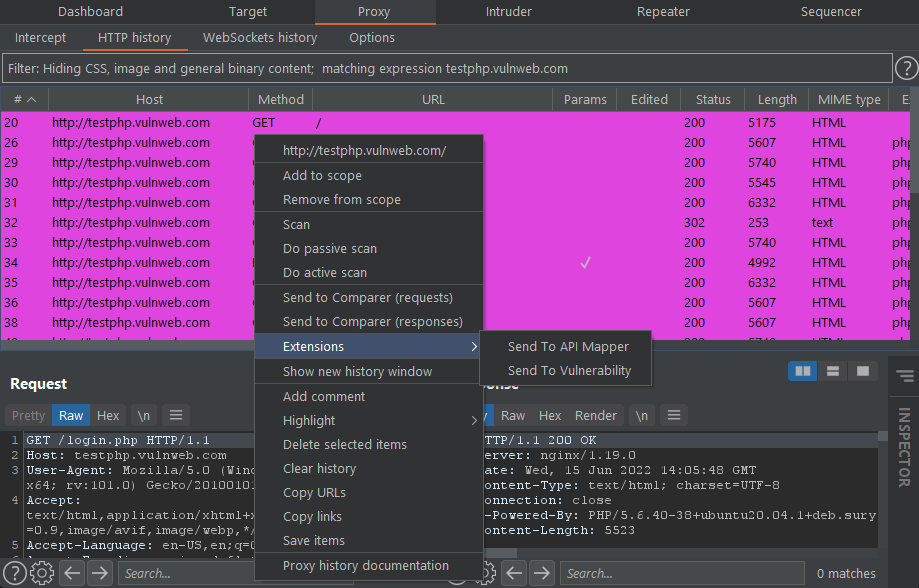 portswigger/pentest-mapper
Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades
 h33tlit/secret-regex-list
Lista de expresiones regulares para extraer claves API secretas e información jugosa.
 akabe1/oauthscan
Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID
 shieldfy/api-security-checklist
Checklist de las contramedidas de seguridad más importantes al diseñar, probar y lanzar tu API
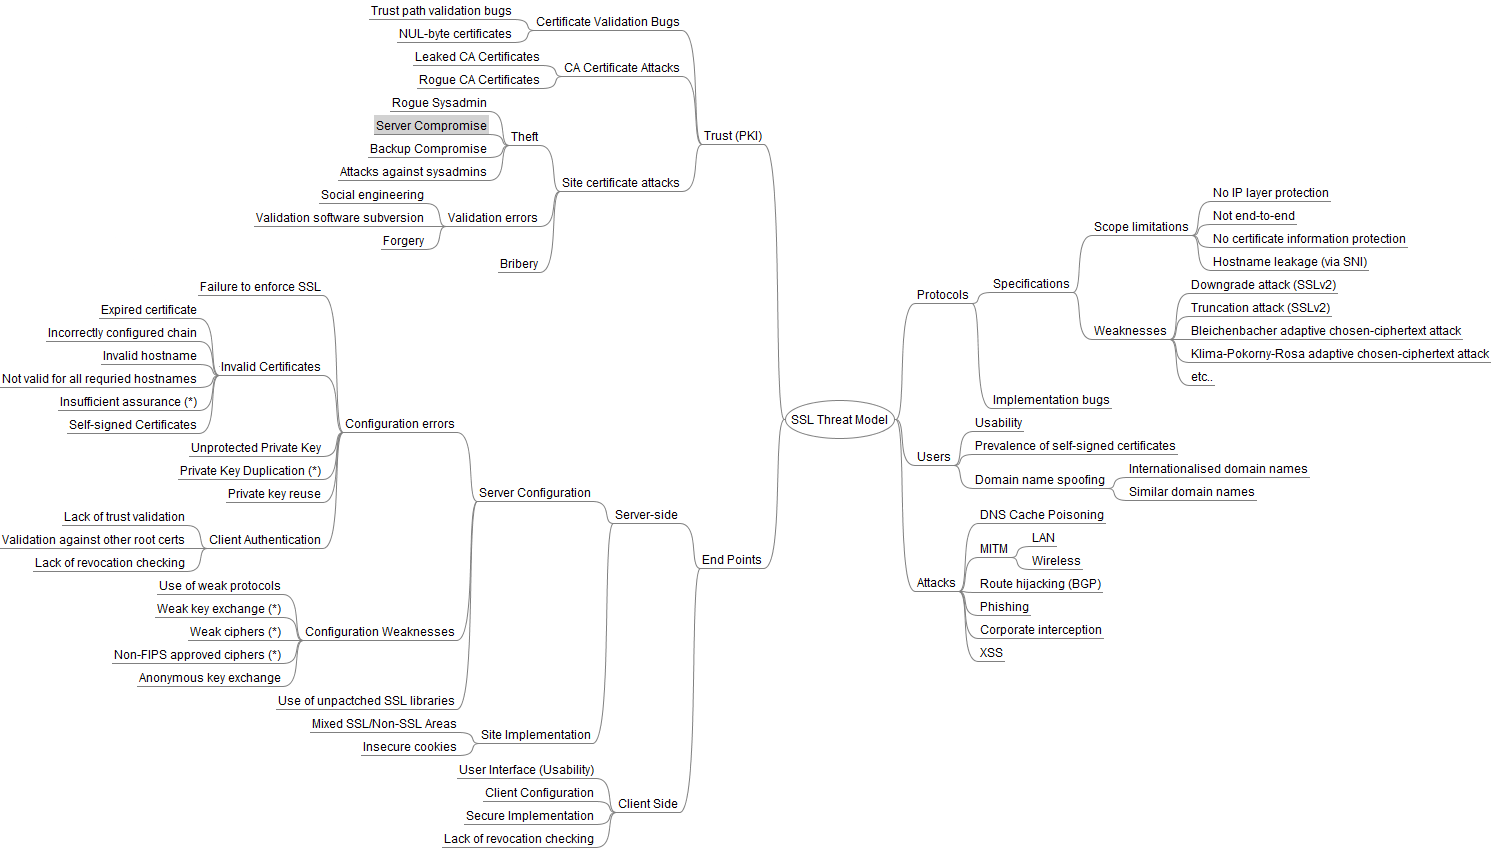 taleliyahu/threat_model_examples
Una colección de ejemplos de modelos de amenazas del mundo real en diversas tecnologías, que proporciona información práctica para identificar y…
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 emadshanab/nuclei-templates-collection
Colección de Plantillas Nuclei
 manuelberrueta/flowanalyzer
FlowAnalyzer es una herramienta para ayudar en la prueba y análisis de flujos de OAuth 2.0, incluido OpenID Connect (OIDC).
 harishsg993010/damn-vulnerable-mcp-server
Servidor MCP vulnerable por diseño
 tno-s3/wuppiefuzz
Un fuzzer de API REST guiado por cobertura desarrollado sobre LibAFL
 jenish-sojitra/jsanalyzer
Extensión de Burp Suite para análisis estático de JavaScript: extrae endpoints de API, URLs, secretos y correos electrónicos con filtrado de ruido…
 coffinxp/gemini-api-key-hunter
Escanea sitios web y archivos JS en busca de claves API de Gemini expuestas, las verifica en vivo, enumera los servicios accesibles y proporciona un…
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.