
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Reversing Asistido por IA — Herramientas — Página 4 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
110 resultados
vulhunt preview

vulhunt

GitHubvulhunt-re/vulhunt

Framework de detección de vulnerabilidades del equipo REsearch de Binarly
static-analysisvulnerability-scannersvulnerability-analysis+4
876hace 1 mes
agent preview

agent

GitHubbinref/agent

Instrucciones del agente del modelo de lenguaje para Binary Refinery

reverse-engineeringscripting-automationmalware-analysis+2
13hace 24 días
LLM4Decompile preview

LLM4Decompile

GitHubalbertan017/llm4decompile

Ingeniería inversa: Descompilando código binario con grandes modelos de lenguaje
reverse-engineeringbinary-analysismachine-learning+1
7.0khace 8 meses
Malimite preview

Malimite

GitHublauriewired/malimite

Descompilador de iOS y macOS
ios-securityreverse-engineeringmobile-security+2
3.1khace 1 año
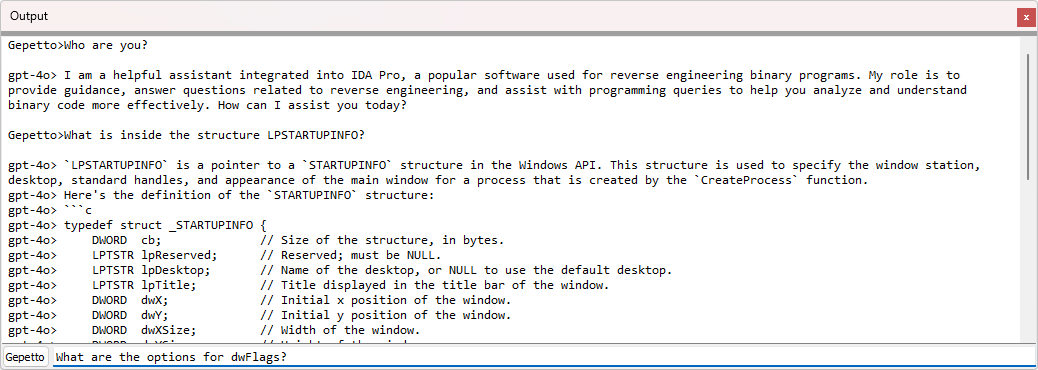
Gepetto preview

Gepetto

GitHubjusticerage/gepetto

Plugin de IDA que consulta modelos de lenguaje para acelerar la ingeniería inversa
code-analysisreverse-engineeringbinary-analysis+2
3.5khace 2 meses
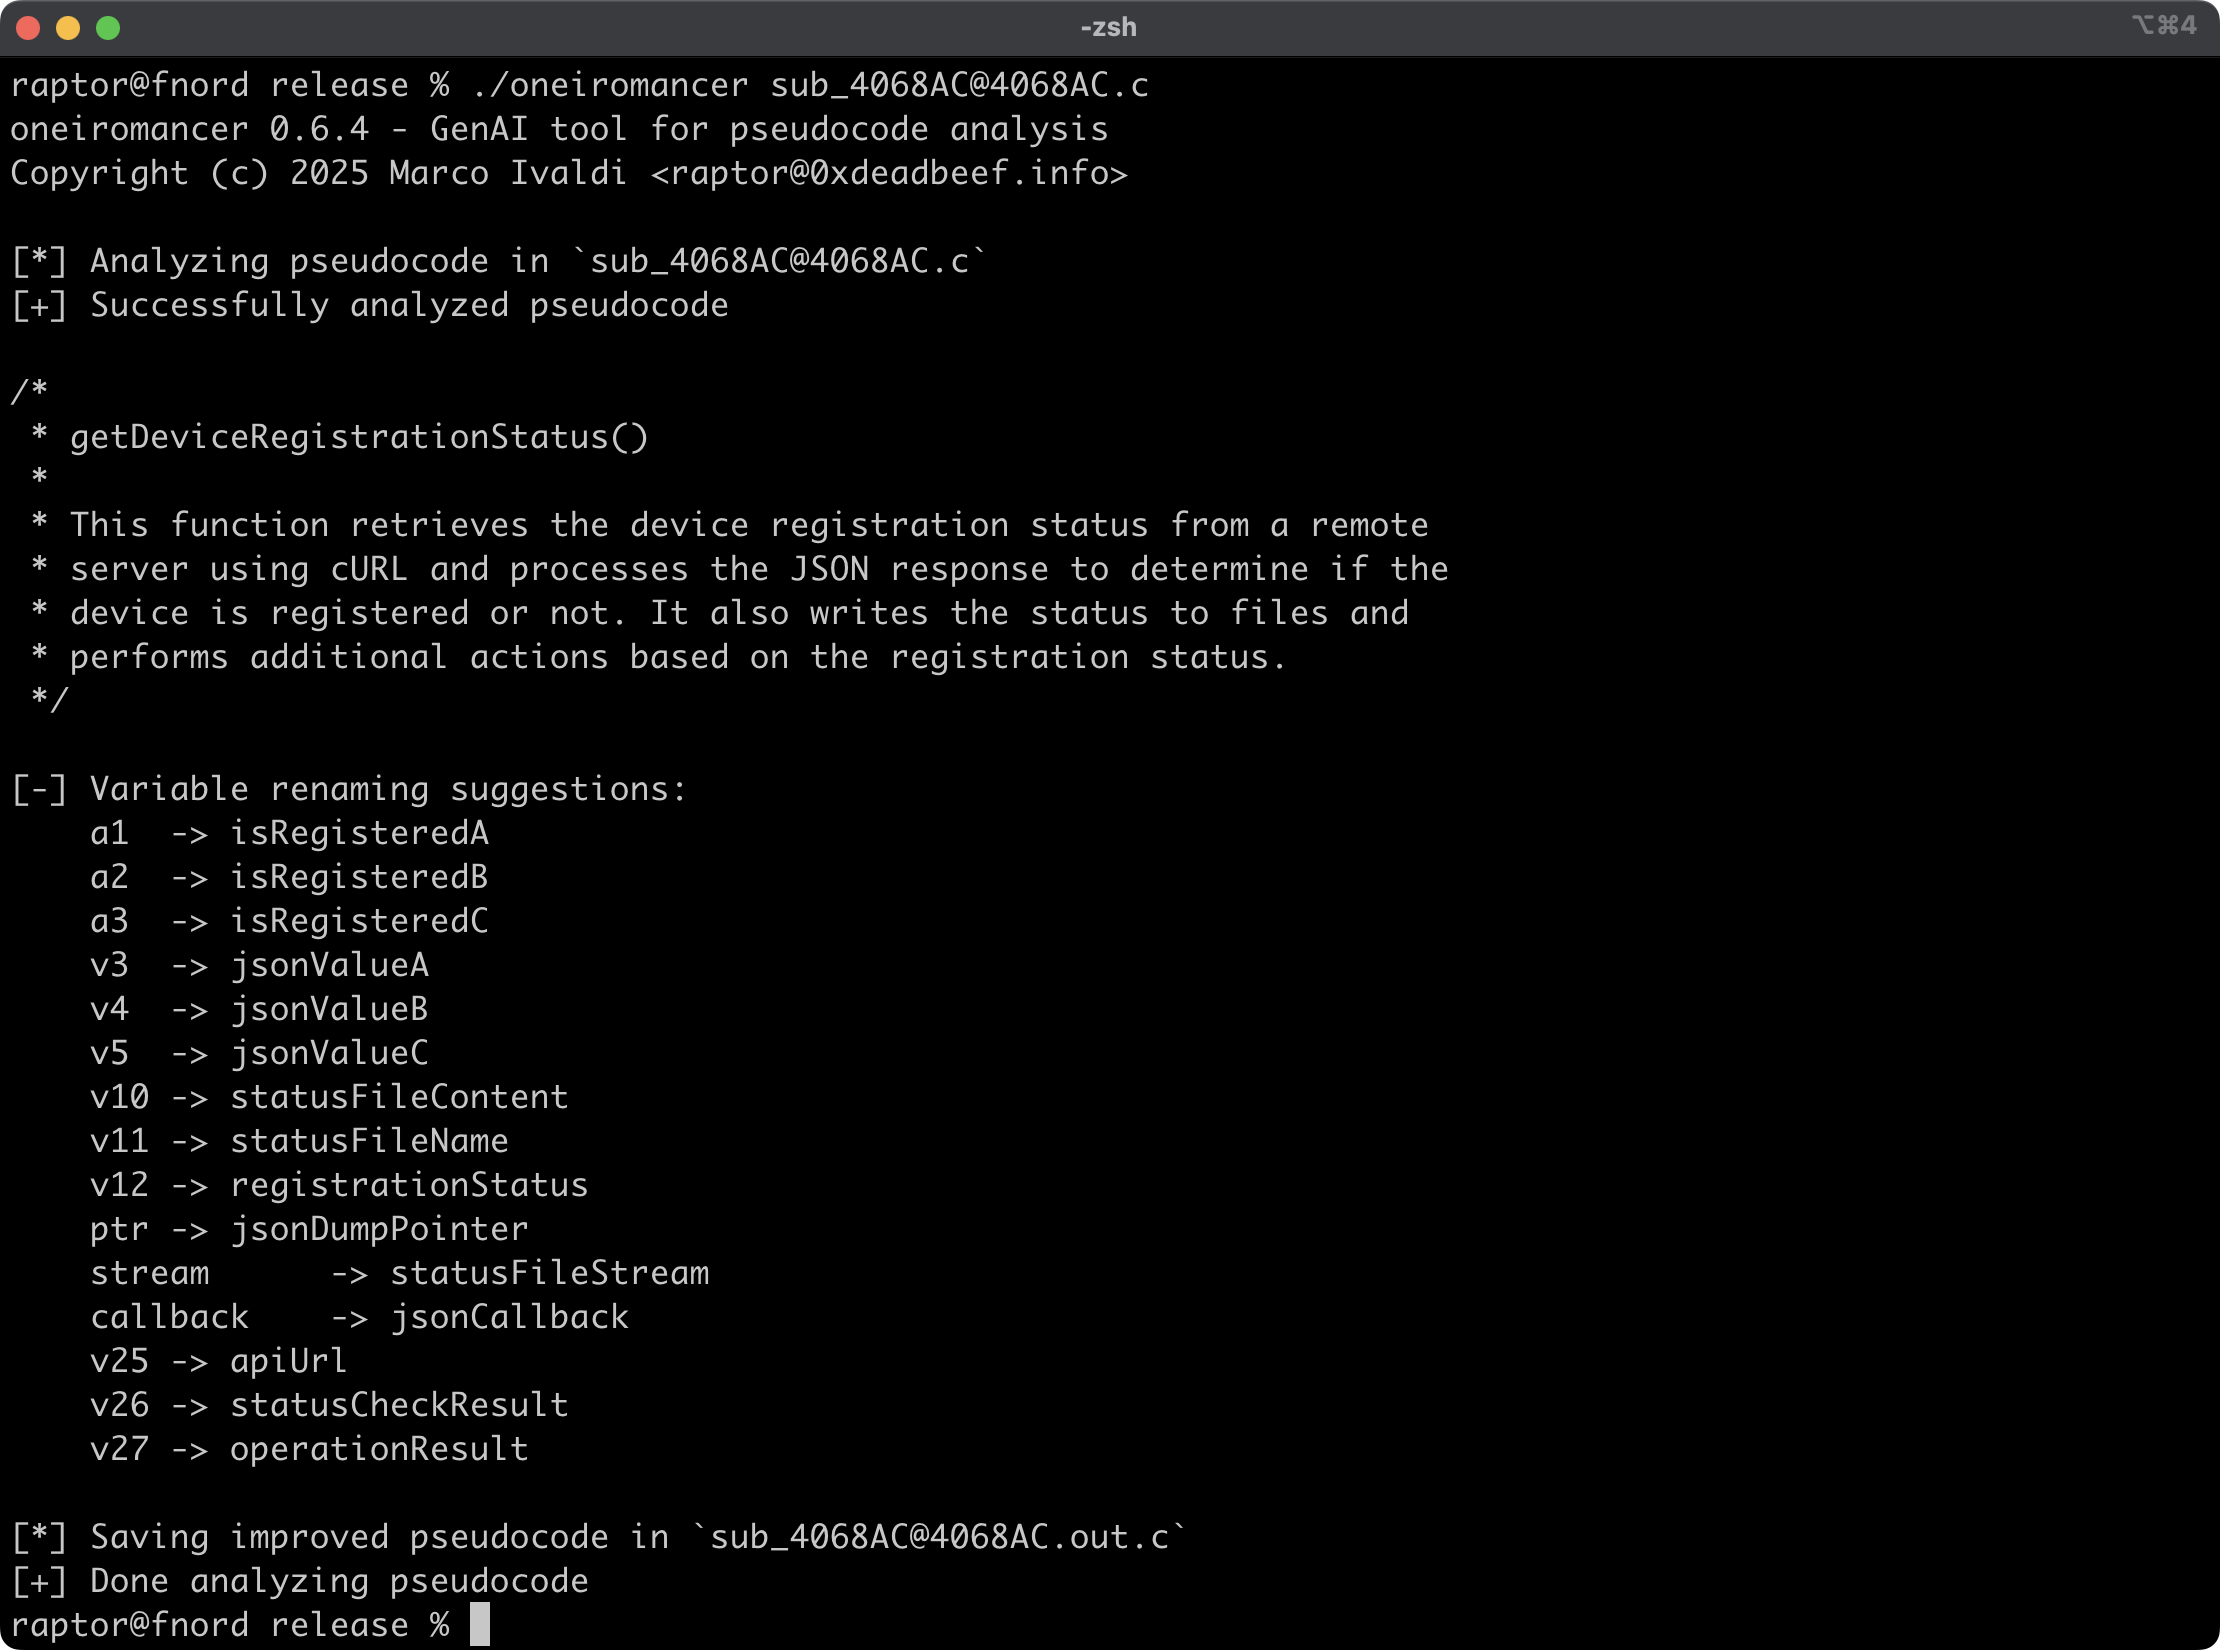
oneiromancer preview

oneiromancer

GitHub0xdea/oneiromancer

Asistente de ingeniería inversa que utiliza un LLM que se ejecuta localmente para ayudar con el análisis de pseudocódigo.
static-analysisvulnerability-analysiscode-analysis+3
144hace 6 días
isa_recovery preview

isa_recovery

GitHubinfobyte/isa_recovery

ISA Recovery

embedded-systems-securityreverse-engineeringhardware-security+5
2hace 5 meses
GhidraMCP preview

GhidraMCP

GitHublauriewired/ghidramcp

Servidor MCP para Ghidra
static-analysiscode-analysisreverse-engineering+4
9.7khace 12 días
pyghidra-mcp preview

pyghidra-mcp

GitHubclearbluejar/pyghidra-mcp

Python Ghidra MCP de línea de comandos

embedded-systems-securitystatic-analysiscode-analysis+7
404hace 14 días
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

Extensión de WinDbg x64 que desensambla funciones en vivo y utiliza un LLM para producir pseudocódigo verificado.

static-analysisdynamic-analysis-sandboxingcode-analysis+8
112hace 4 meses
hermes-decomp preview

hermes-decomp

GitHubsymbioticsec/hermes-decomp

Un potente descompilador que te permite hacer ingeniería inversa en aplicaciones móviles React Native convirtiendo sus archivos de bytecode Hermes…

android-securitystatic-analysisios-security+8
138hace 22 días
ida-pro-mcp preview

ida-pro-mcp

GitHubmrexodia/ida-pro-mcp

Asistente de ingeniería inversa impulsado por IA que conecta IDA Pro con modelos de lenguaje a través de MCP.

static-analysisdynamic-analysis-sandboxingcode-analysis+8
11.3khace 27 días
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3khace 2 meses
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1khace 5 días
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programa para determinar tipos de archivos para Windows, Linux y MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3khace 1 día
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.

static-analysismemory-forensicshash-analysis+10
54.4khace 15 días
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado

embedded-systems-securitystatic-analysismemory-forensics+12
10.8khace 2 días
LIEF preview

LIEF

GitHublief-project/lief

Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…

android-securityembedded-systems-securitystatic-analysis+12
5.5khace 21h 22m
Anterior1234567Siguiente
