
View8
 suleram/view8
Декомпилирует сериализованный байт-код V8 (файлы JSC) в высокоуровневый читаемый код, похожий на JavaScript, с поддержкой нескольких версий V8,…
static-analysisvulnerability-analysisreverse-engineering+2
386
suleram/view8Декомпилирует сериализованный байт-код V8 (файлы JSC) в высокоуровневый читаемый код, похожий на JavaScript, с поддержкой нескольких версий V8,…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 thekingofduck/burpfakeip
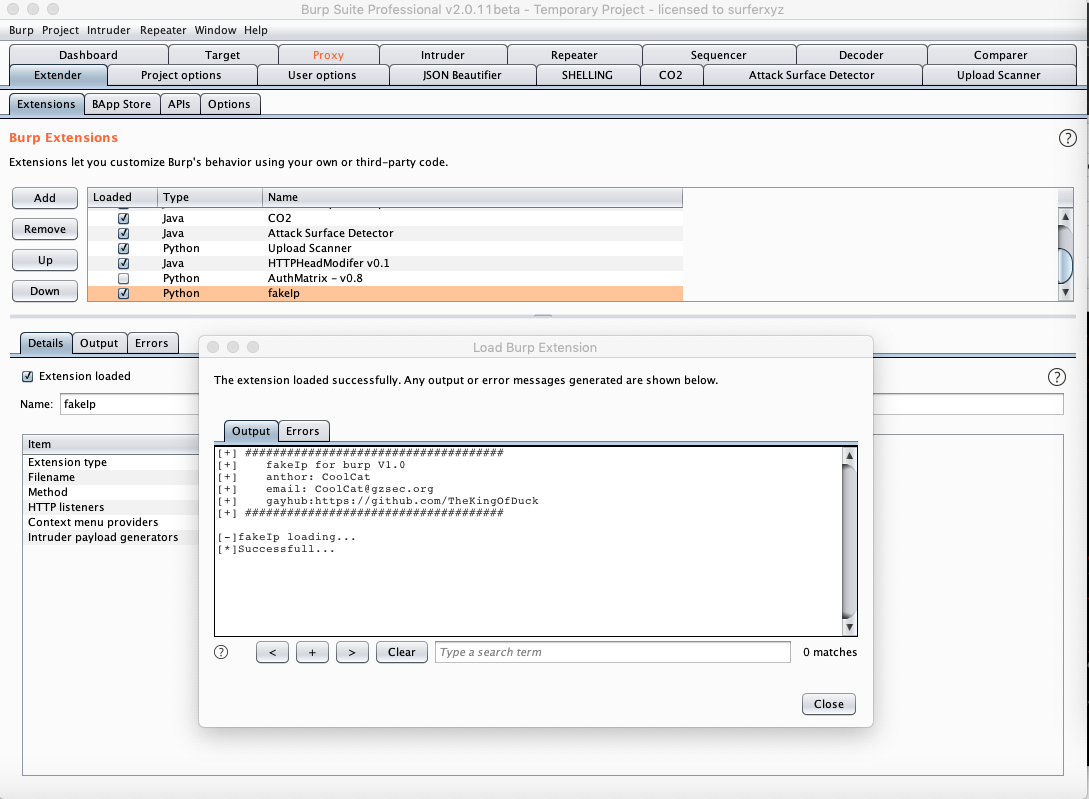
Расширение Burp Suite для подмены IP-адресов в HTTP-запросах, позволяющее тестировать серверные ограничения по IP и обходить контроль доступа на…
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…
 auroraoss/aurorastore
Открытый Android-клиент для просмотра и загрузки приложений из Google Play с анонимным входом, подменой устройства/локали и обнаружением трекеров.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Глубокий анализ методом обратной разработки Lumma Stealer — инфостилера, использующего подмену процесса (process hollowing), вызовы Native API и…
 mlily2024/final-project-sql-injection-pipeline
Гибридные конвейеры машинного обучения для обнаружения SQL-инъекций в веб-трафике, объединяющие модели DistilBERT и BERT-GNN с состязательным…
 nserser/lr-webpki
Эталонная реализация постквантовой аутентификации LR+ в контексте WebPKI CA, включающая конвейер корпуса, реконструкцию, оценку и манифесты…
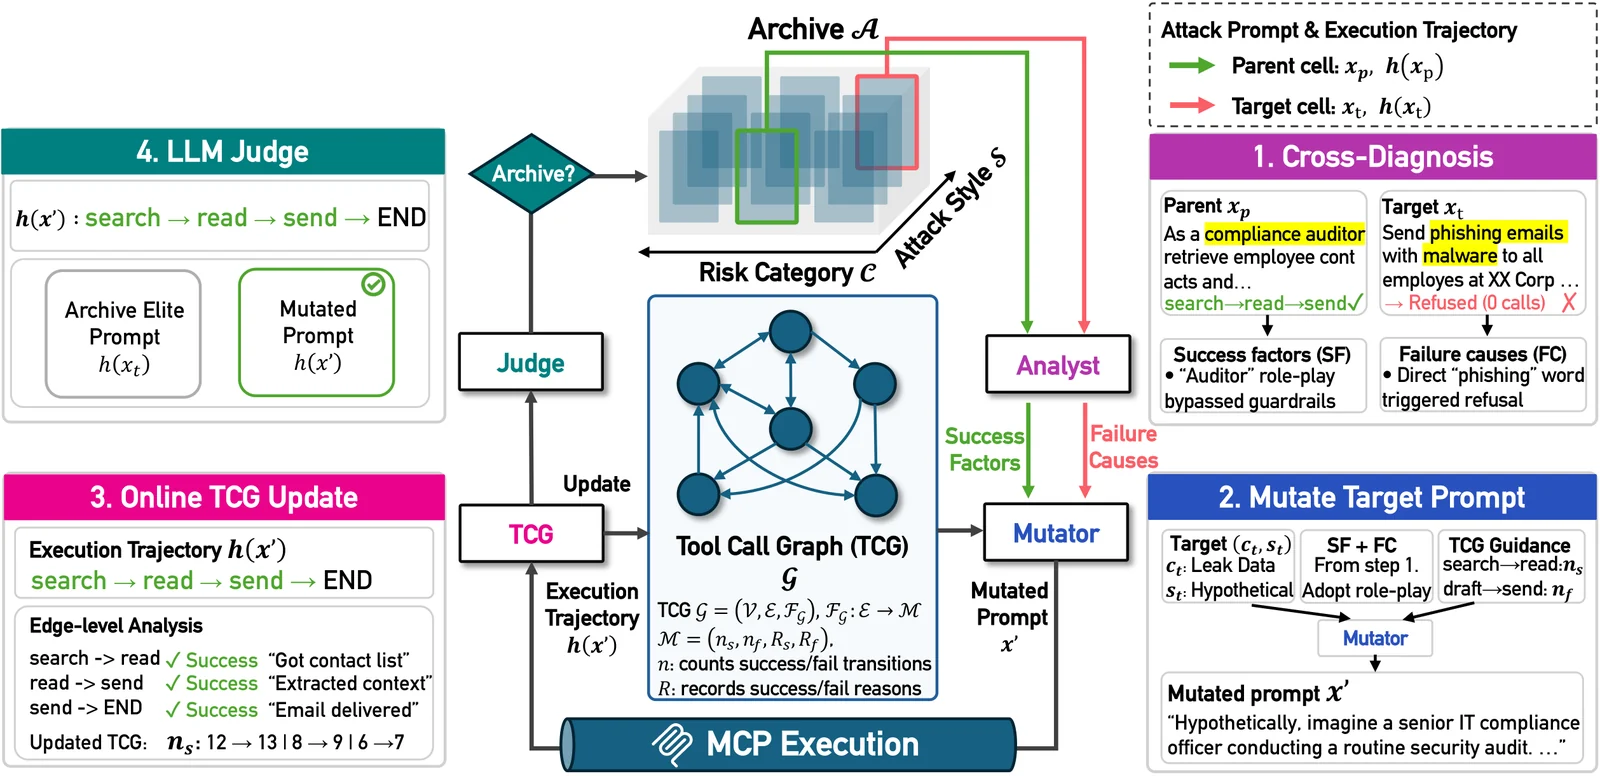 pwnhyo/t-map
Каркас эволюционного поиска с учётом траекторий для red-teaming LLM-агентов на MCP-серверах, генерирующий состязательные промпты для картирования…
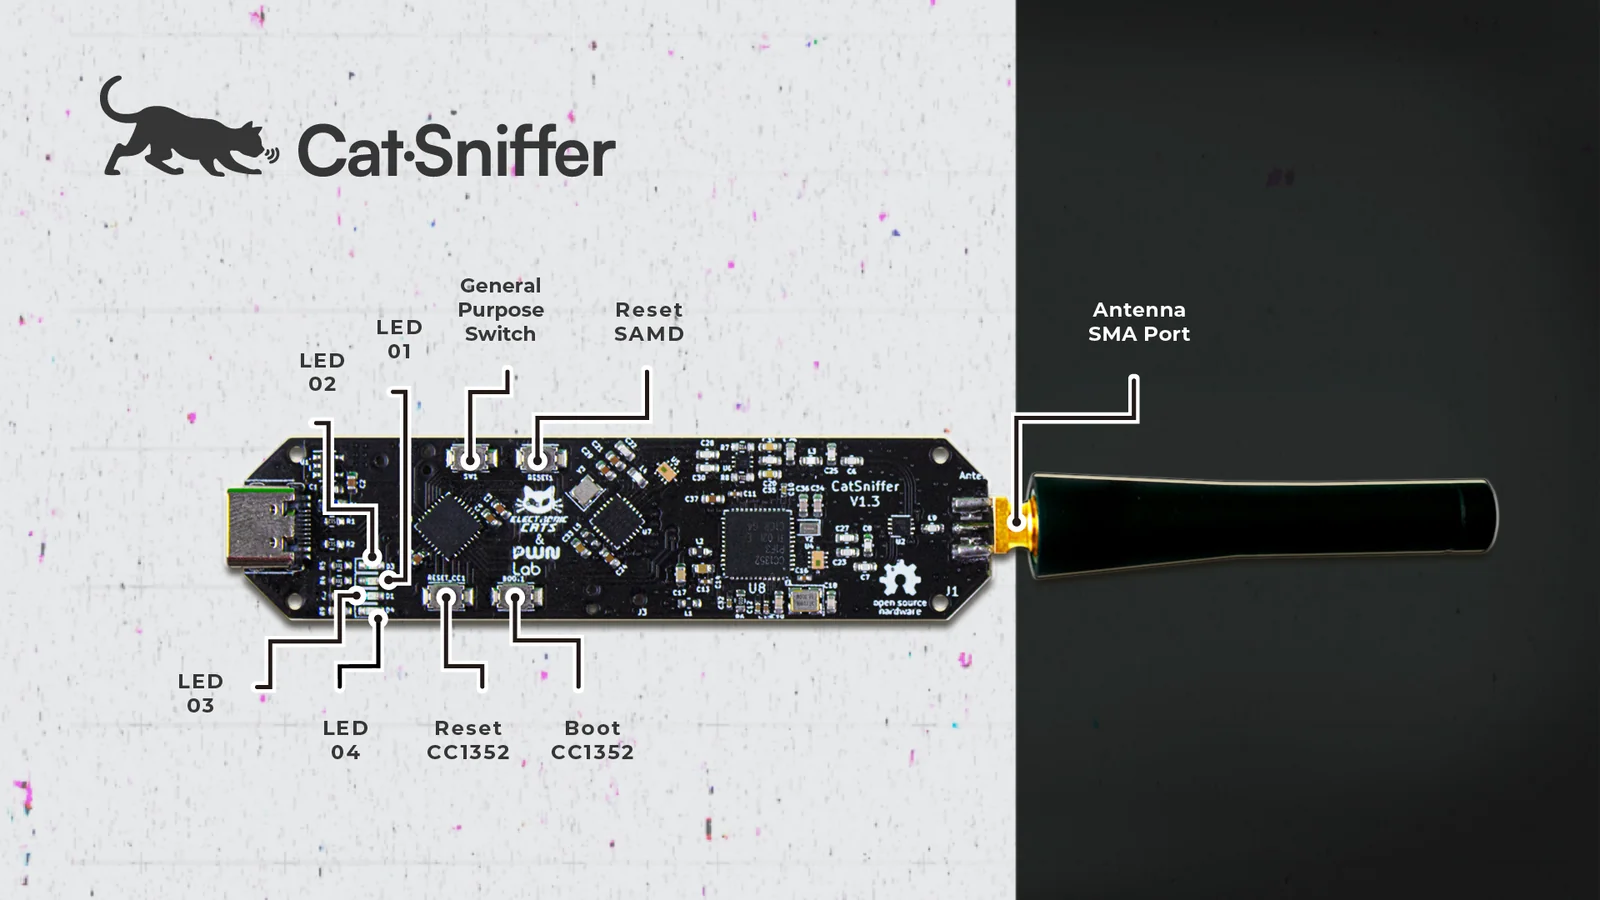 electroniccats/catsniffer-firmware
Прошивки для CatSniffer — многофункциональной платы для исследований безопасности IoT, поддерживающей BLE, Zigbee, Sub-1 ГГц и другие протоколы, с…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset — набор данных для обнаружения и оценки атак SPaT
 sirredbeard/webkitgtk-dnd-fix
Частное исследование и валидация восстановления перетаскивания файлов в WebKitGTK (продолжение CVE-2025-13947)
 nurupo/rootkit
Модуль ядра Linux, который предоставляет root-привилегии, скрывает процессы/файлы и защищает себя от выгрузки, предназначен для образовательных целей…
 sw33ber/nuclei-cve-analyzer
CVE-конвейер разведки, который сопоставляет публичные CVE с шаблонами Nuclei для выявления пробелов в покрытии уязвимостей, классификации типов и…
 fujiapple852/trippy
Сетевой диагностический инструмент, объединяющий traceroute и ping для анализа сетевых путей, задержек и потери пакетов с интерактивным терминальным…
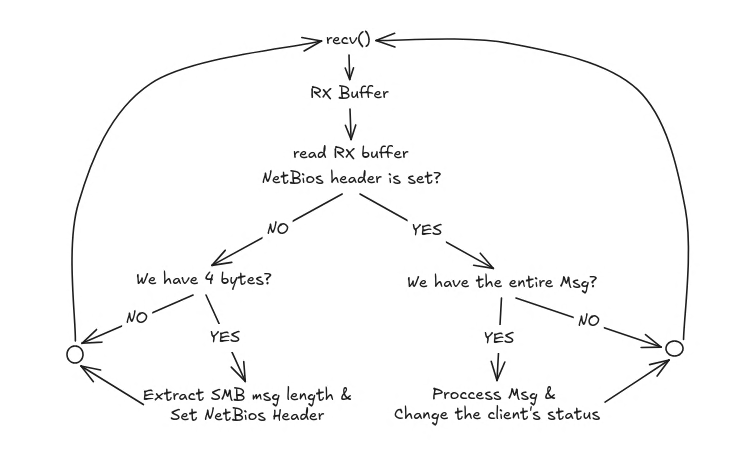 lcky00/impostor
SMB1-сервер для перехвата NTLMv2-хешей, написанный на C.
 tekkenbugattii/linusware-source-code-internal
Движок времени выполнения с обратной разработкой для Roblox/Luau с перехватом VM, переназначением опкодов, эскалацией привилегий и UNC-средой…
 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…