

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
burpFakeIP — Расширение Burp Suite для подмены IP-адресов в HTTP-запросах, позволяющее тестировать серверные ограничения по IP и обходить контроль доступа на основе IP. | Kitploit
Инструменты/GitHubGitHub/thekingofduck/burpfakeip
Веб-прокси и перехватОбход IDS/IPSИнструменты для выдачи себя за другое лицоВеб-безопасностьТестирование на Проникновение
GitHubthekingofduck/burpfakeip

burpFakeIP

Расширение Burp Suite для подмены IP-адресов в HTTP-запросах, позволяющее тестировать серверные ограничения по IP и обходить контроль доступа на основе IP.

Репозиторий
1.7k2311024 лет назадПроверено Kitploit
Поделиться

burpFakeIP

Скачать и использовать: Releases

2021/09/24

  1. Исправлен баг, о котором сообщил M00nBack.
  2. Добавлен переключатель AutoXFF, по умолчанию AutoXFF отключен. Чтобы плагин добавлял случайный XFF-заголовок к каждому запросу, выберите в контекстном меню пункт ON.

2021/05/21

Переписан на Java, добавлены функции, упомянутые в issue: автоматическое добавление XFF-заголовка и случайного IP к каждому запросу. Подробнее см. пункт AutoXFF в контекстном меню. По умолчанию автоматически добавляемый xff-заголовок — X-Forwarded-For, значение — сгенерированный случайный IP; оба параметра можно настроить.

2020/04/25

Оптимизирован код, добавлено 9 новых типов заголовков.
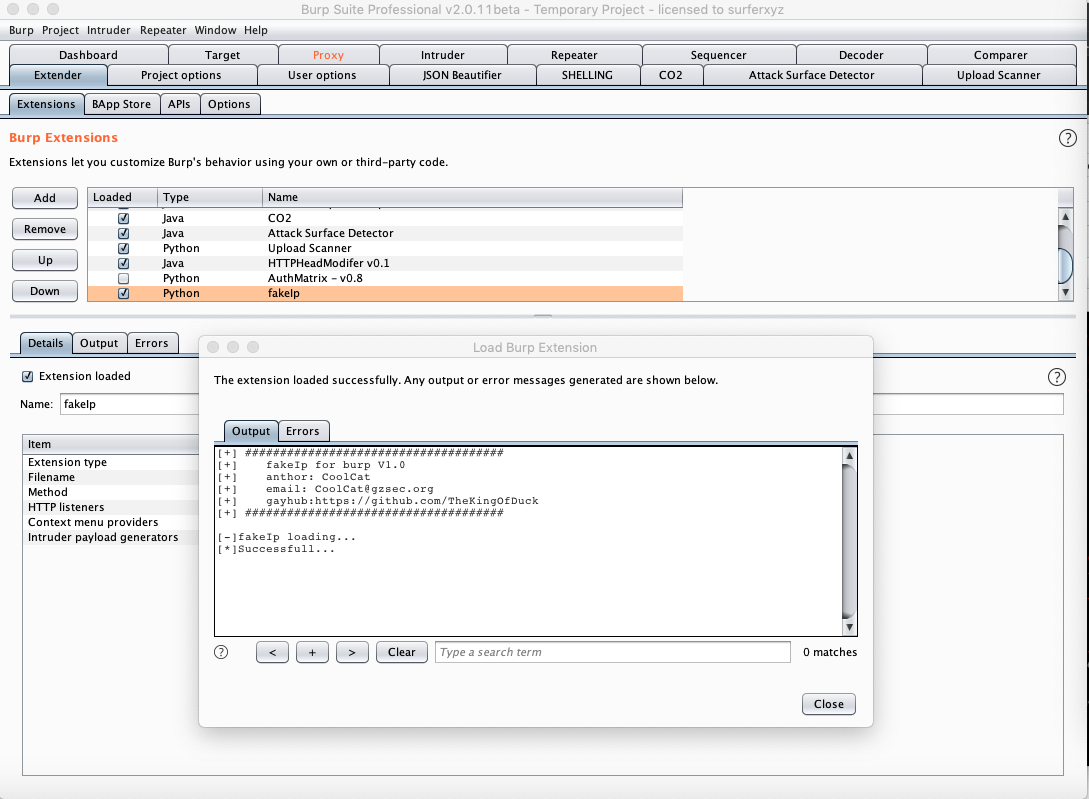
Четыре небольшие функции

  • Подделка указанного IP
  • Подделка локального IP
  • Подделка случайного IP
  • Перебор со случайным IP

0x01 Подделка указанного IP

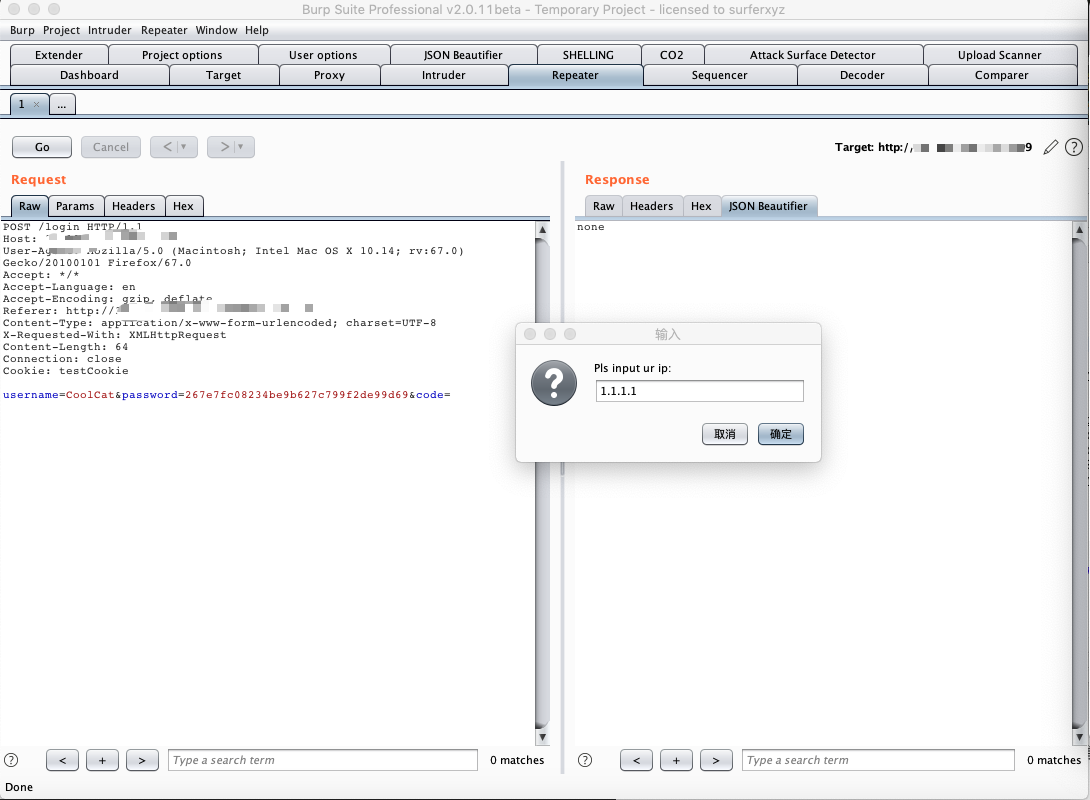
В модуле Repeater нажмите правой кнопкой мыши, выберите меню fakeIp, затем нажмите функцию inputIP и введите указанный IP:
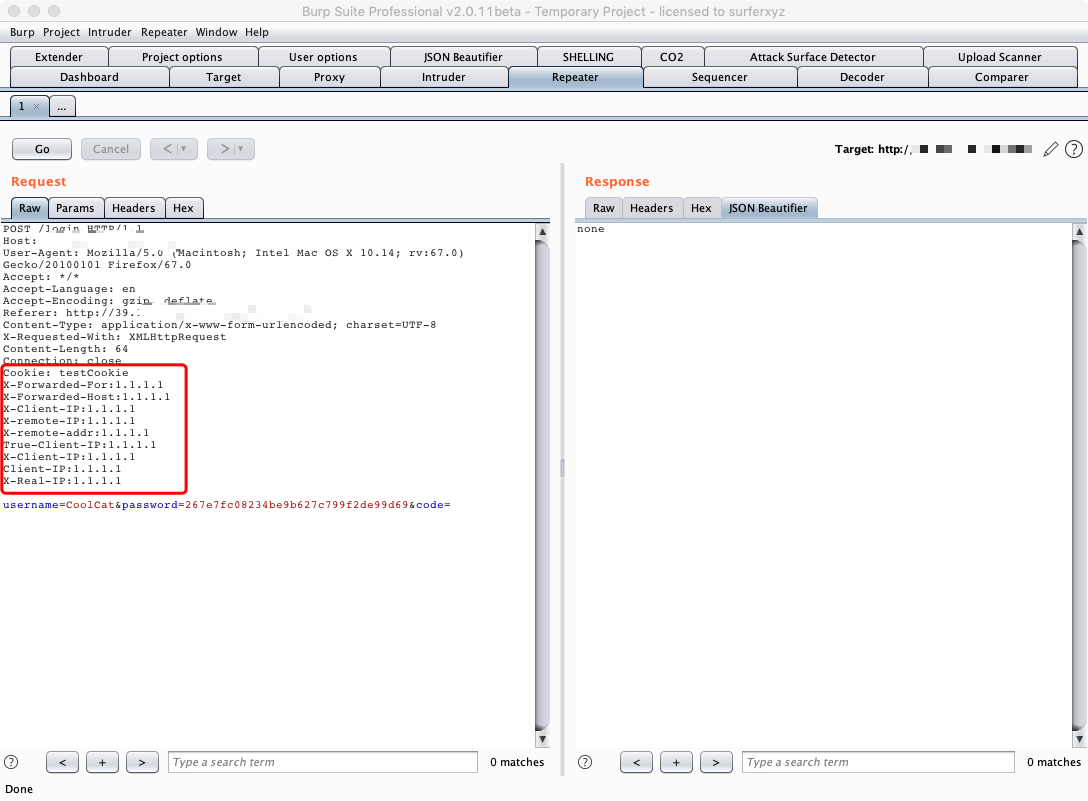
Программа автоматически добавит все возможные для подделки поля в заголовки запроса.

0x02 Подделка локального IP

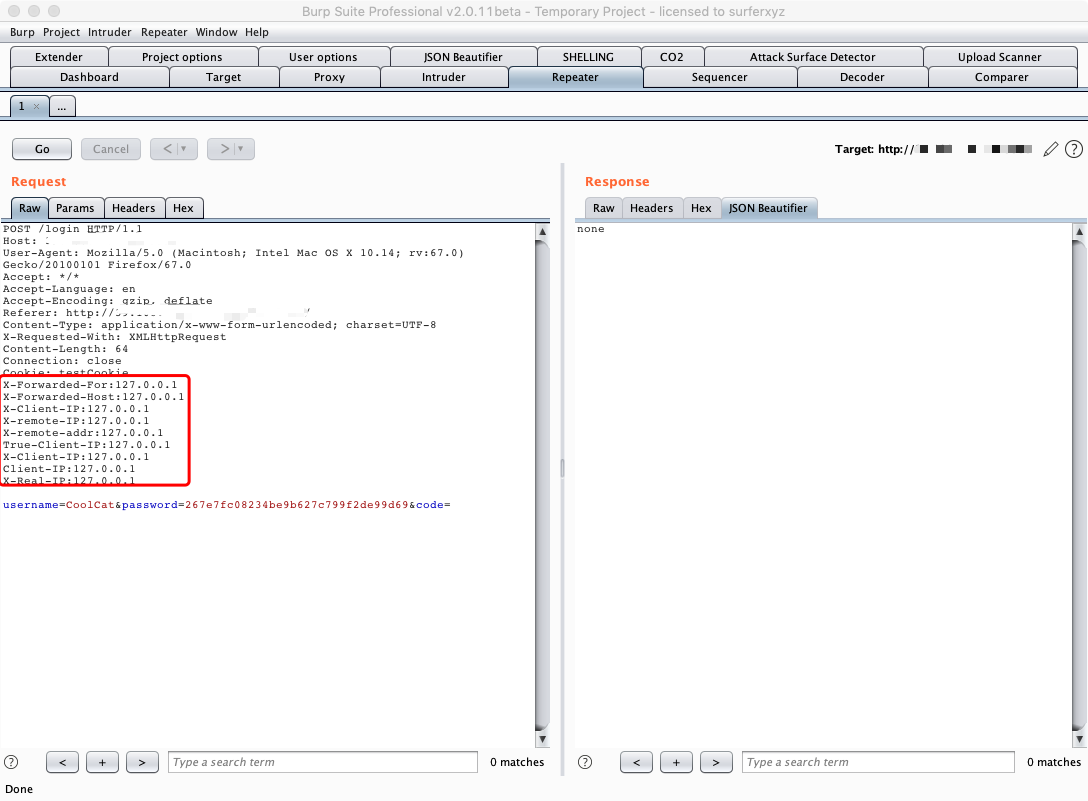
В модуле Repeater нажмите правой кнопкой мыши, выберите меню fakeIp, затем нажмите функцию 127.0.0.1:
0x03 Подделка случайного IP

В модуле Repeater нажмите правой кнопкой мыши, выберите меню fakeIp, затем нажмите функцию randomIP:
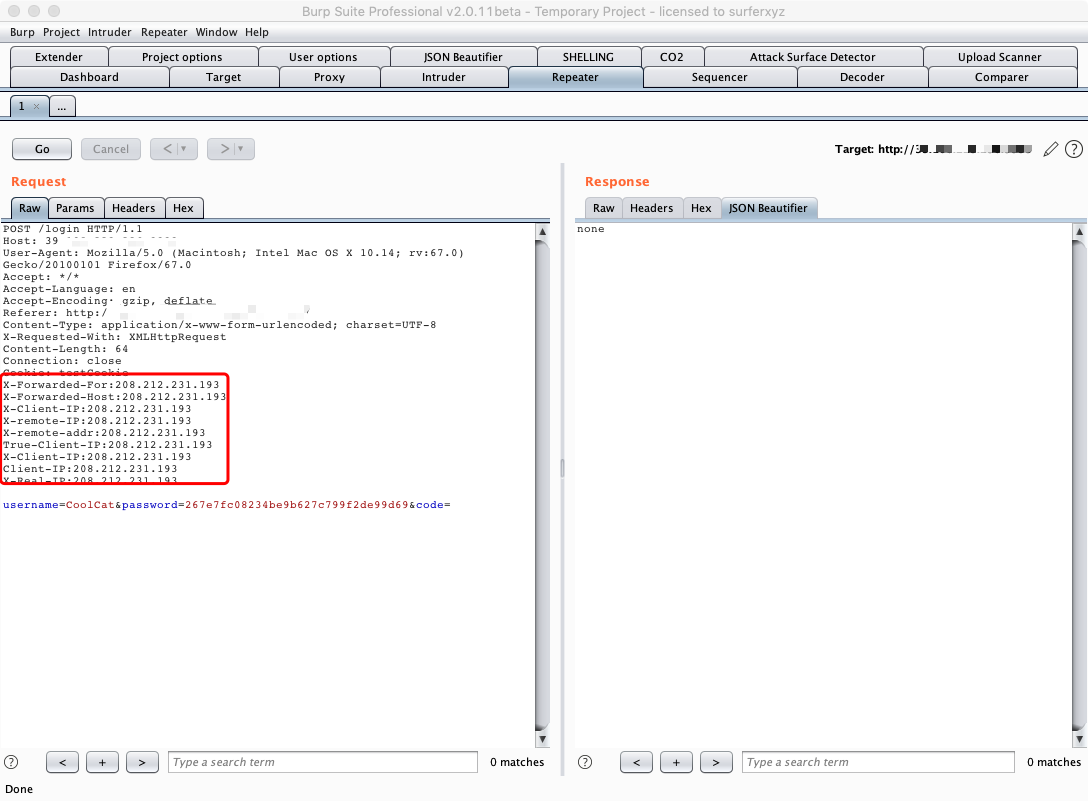
0x04 Перебор со случайным IP

Перебор со случайным IP — самая важная функция этого плагина.

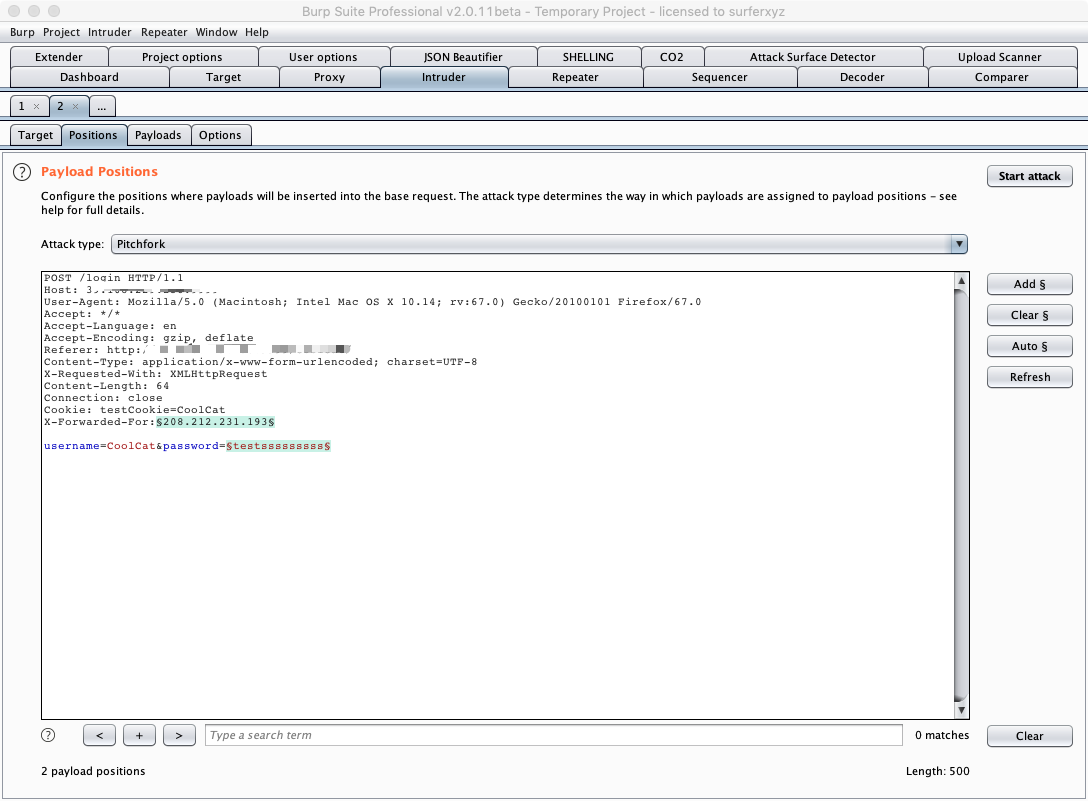
Отправьте пакет в модуль Intruder, в разделе Positions переключите Attack type в режим Pitchfork, выберите подходящие поля для подделки, а также поле, которое нужно перебирать:
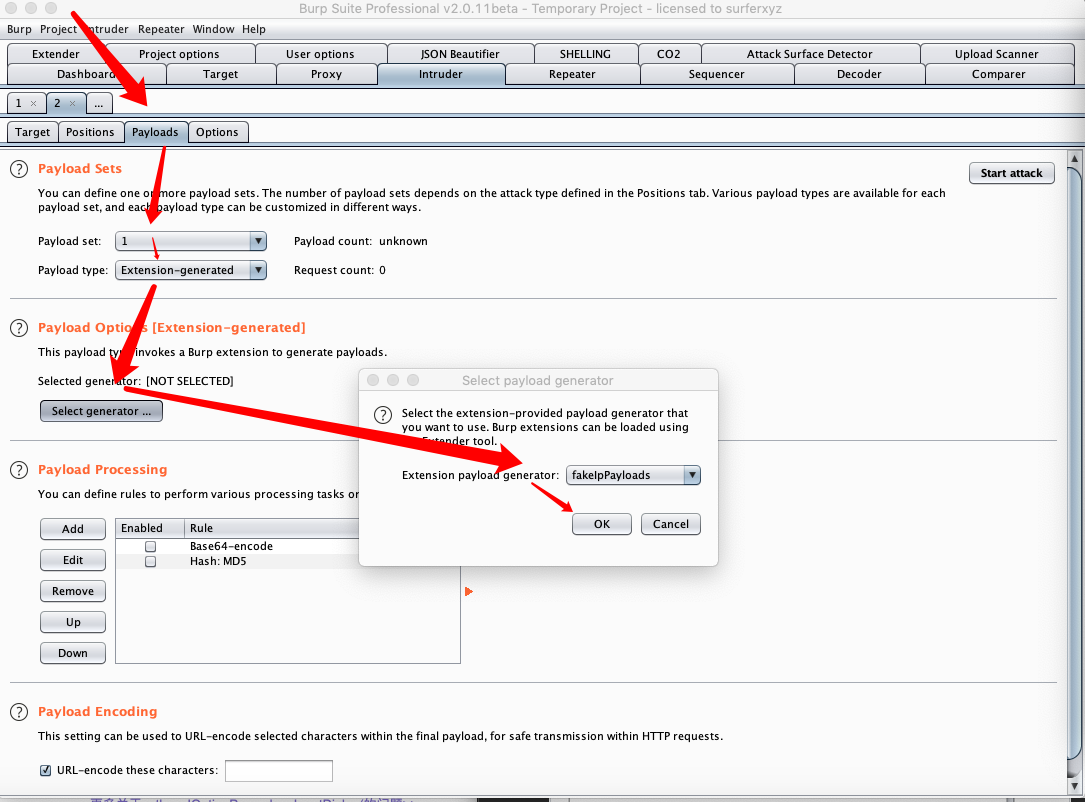
Следуя стрелкам, установите источник Payload как Extensin-generated, задайте нагрузку fakeIpPayloads, затем настройте вторую переменную.
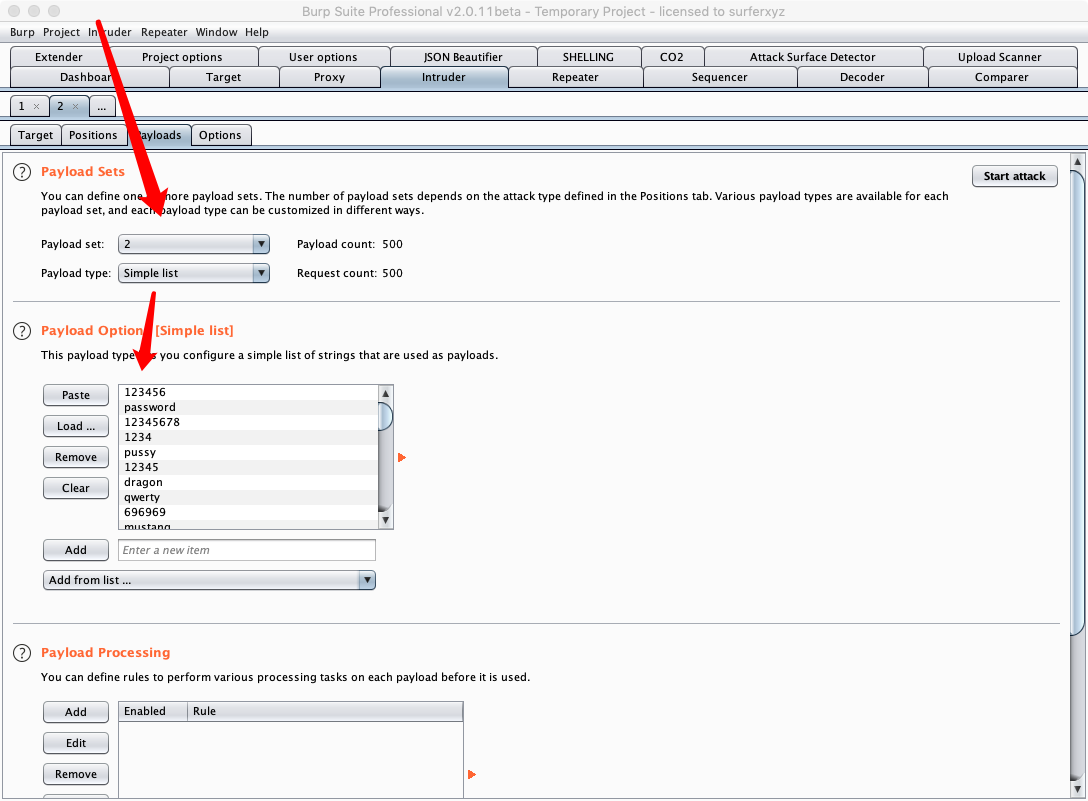
Нажмите Start attack, чтобы начать перебор.
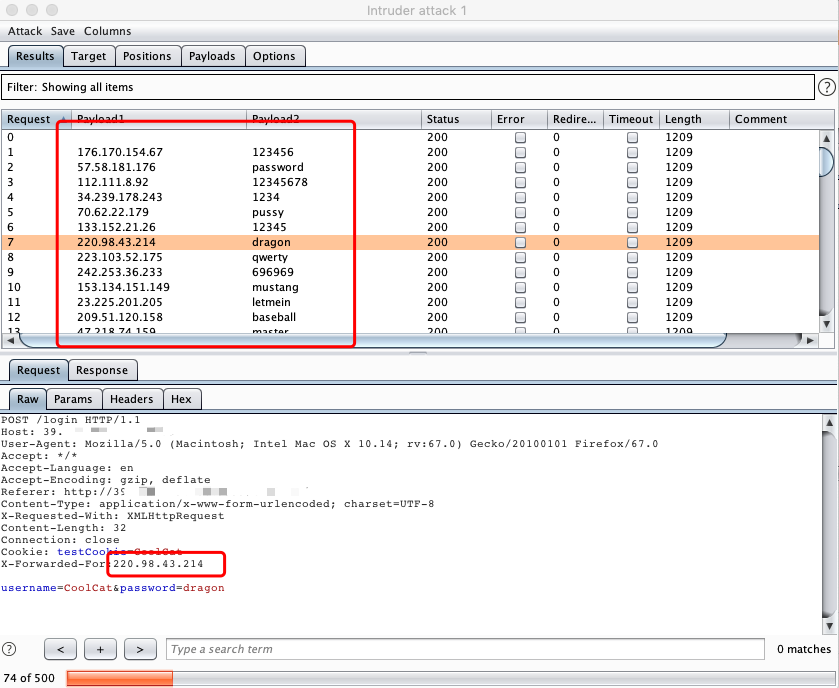
Как показано на рисунке выше, каждый перебор выполняется с использованием другого поддельного IP, что позволяет избежать блокировки.

PS: Предварительное условие для перебора со случайным IP — возможность подделки IP для обхода ограничений сервера.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




