
neko-master
 foru17/neko-master
Современная и элегантная панель управления для визуализации и анализа сетевого трафика.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterСовременная и элегантная панель управления для визуализации и анализа сетевого трафика.
 ekitji/siem
Подобранные запросы и методы SIEM для наступательного обнаружения повышения привилегий в Windows, неправильно настроенных ACL, служб, запланированных…
 trustedsec/rage
Вендор-нейтральный формат графа атак NDJSON с таксономией узлов и рёбер, маппингами AWS/GCP/Azure, правилами вывода и базой данных экспозиций для…
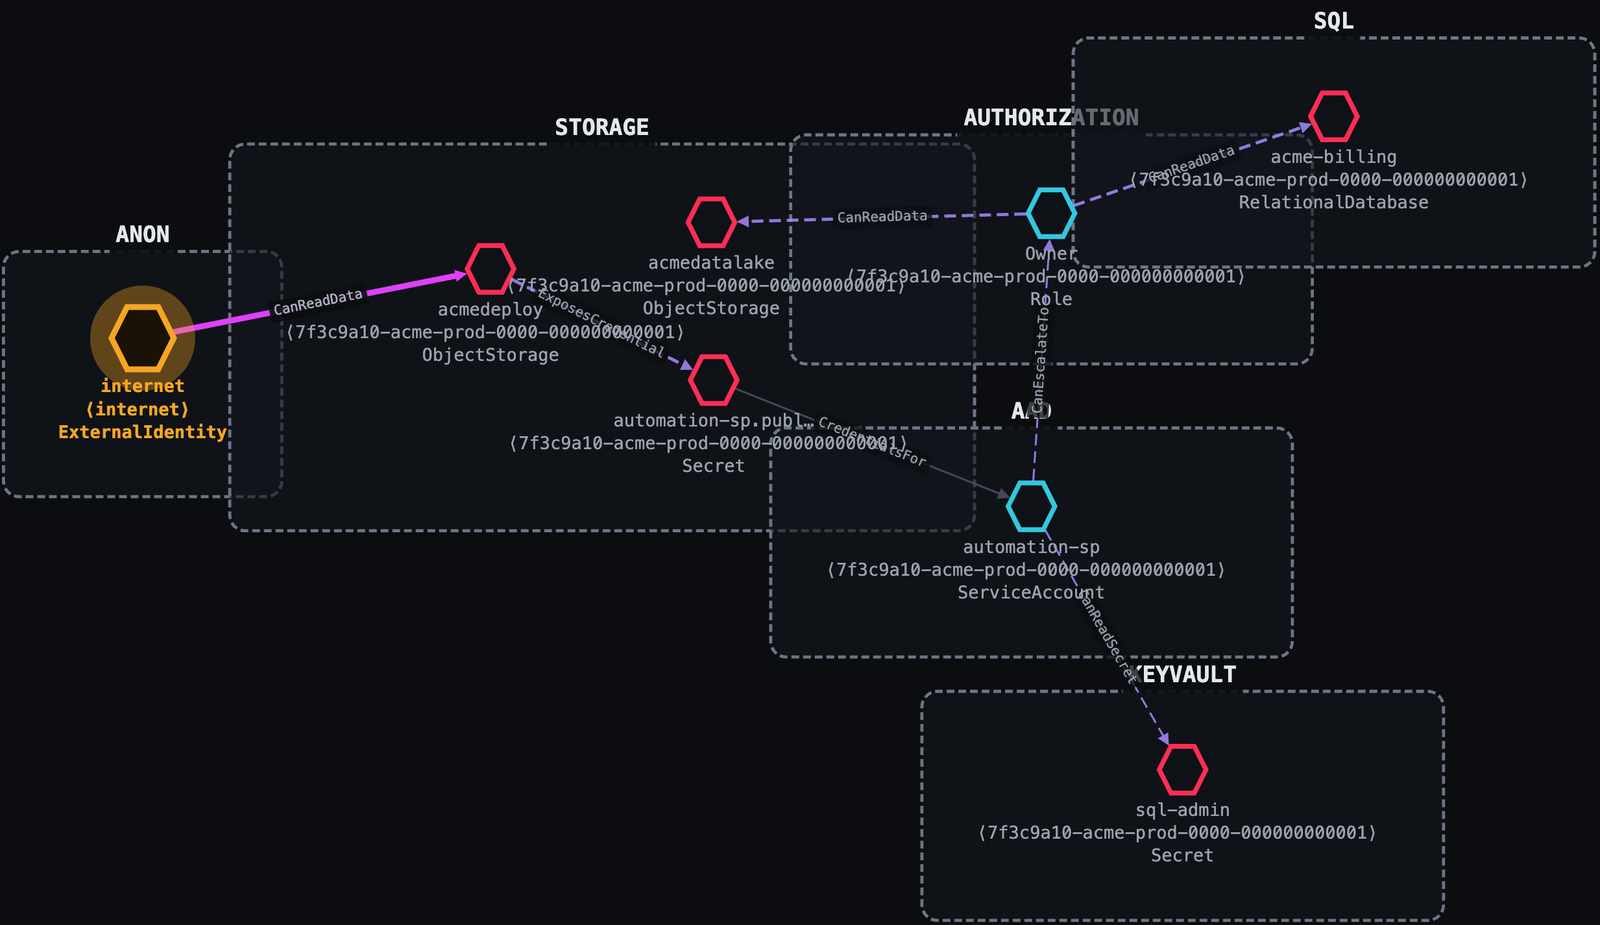 ustayready/thunderstorm
Сборщик и движок вывода. Он картографирует вашу среду, оценивает действующие разрешения и доверие и записывает полный граф атак в один файл…
 vighnesh91/ipaforge
Python CLI без зависимостей для распаковки, проверки, редактирования и пересборки архивов iOS .ipa, преобразующий plists и строки в XML с сохранением…
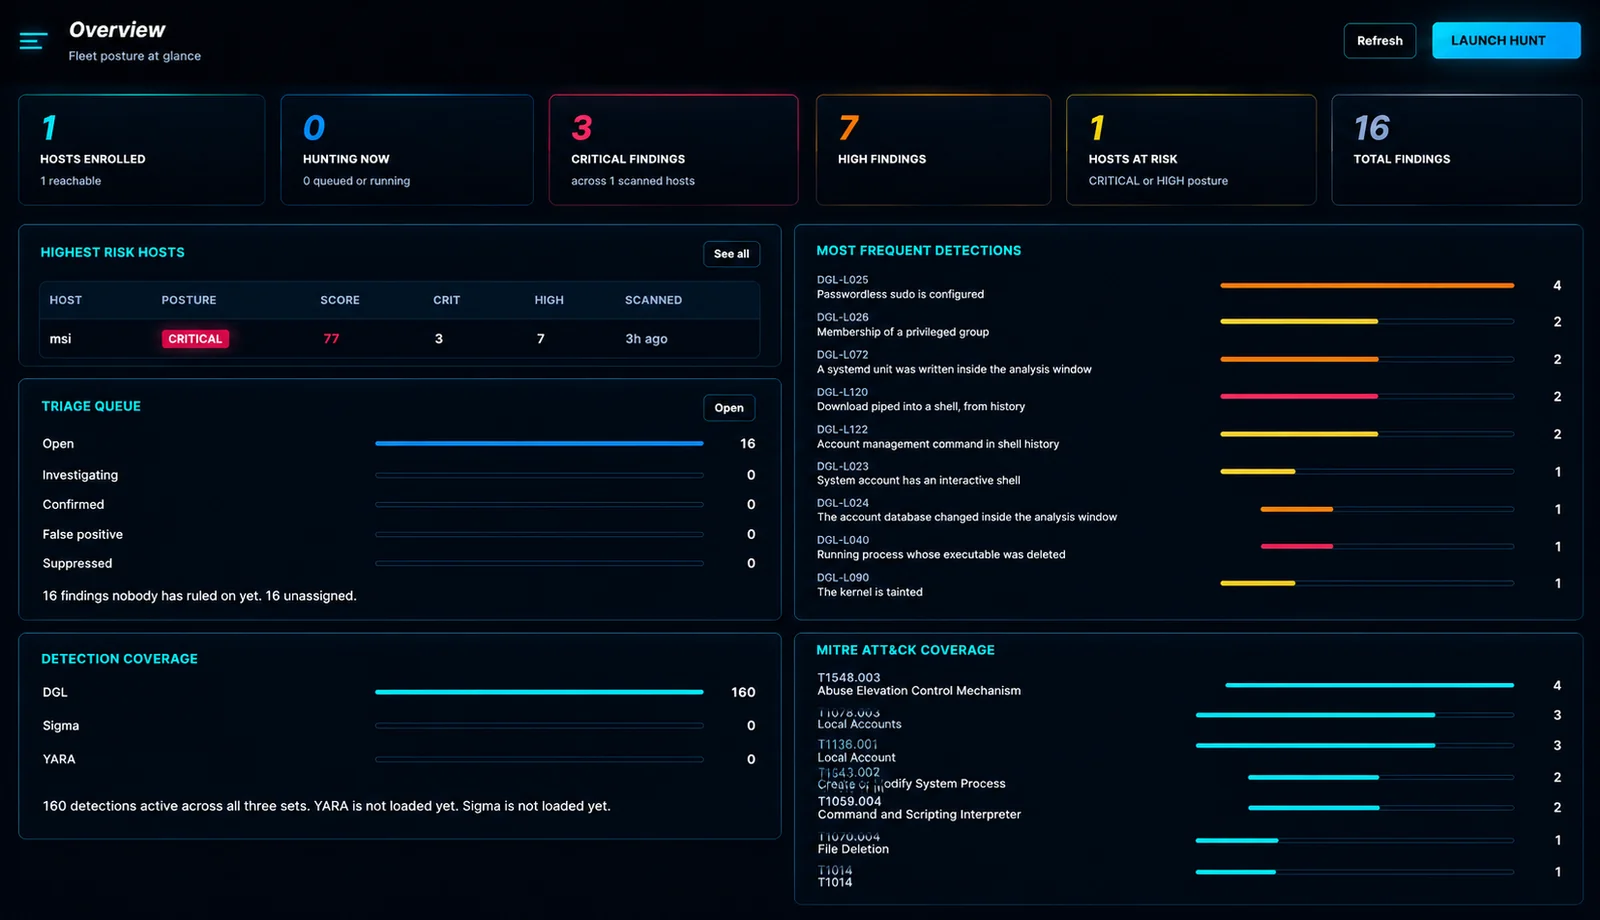 douglas-042/douglas-042-hq
Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…
 openbreach/canop
Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко…
 philippeabraxas-jpg/responsible-alliance-protocol
Безопасность не может быть инструкцией в промпте. TBP обеспечивает внешнюю границу уровня исполнения для автономных агентов, обеспечивая соблюдение…
 kulikov0/whitelist-bypass
Туннелирование данных через WebRTC для обхода цензуры
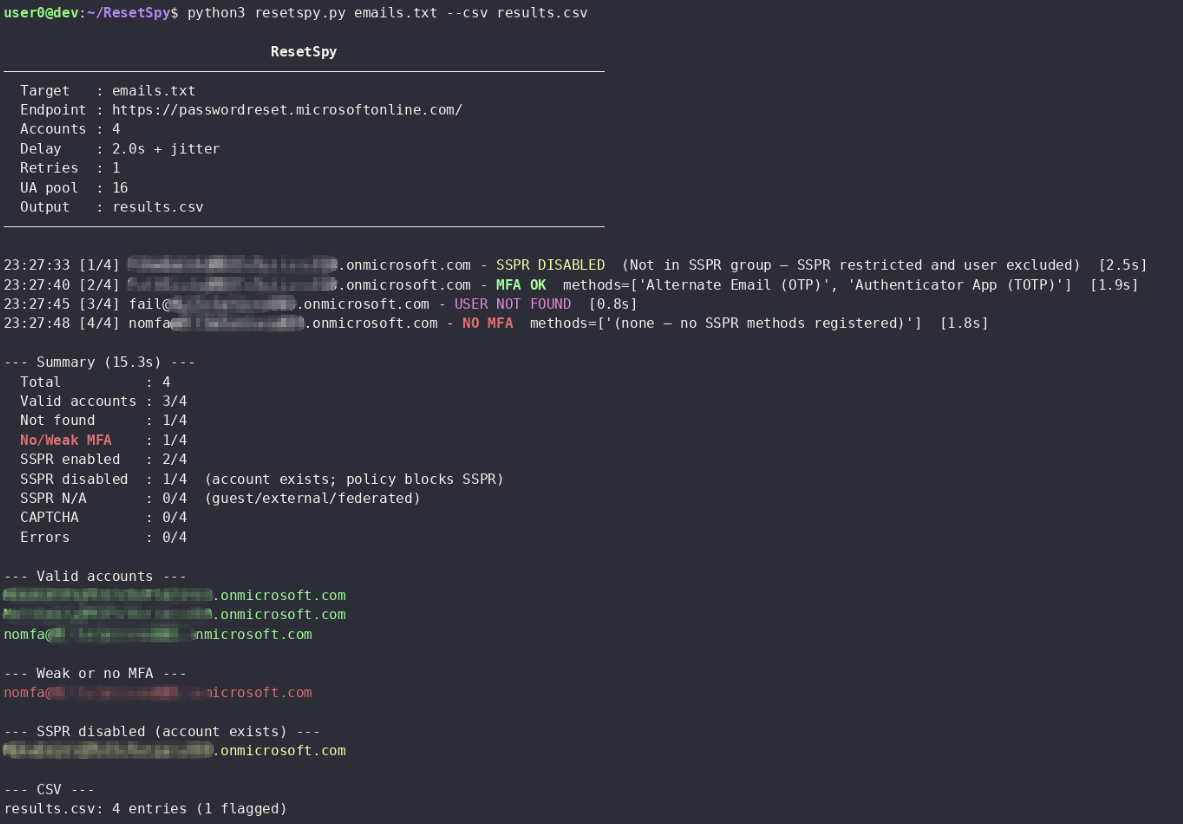 mlcsec/resetspy
Перечисление учётных записей пользователей и зарегистрированных методов аутентификации через портал самостоятельного сброса пароля Microsoft (SSPR)
 clickswave/limeyard
Намеренно уязвимая лаборатория Docker с маршрутизируемой DNS-инфраструктурой и машиночитаемыми ключами ответов для каждой цели, локально оценивающая…
 0xmarik/aresius
Нативный прокси-сервер перехвата HTTP/HTTPS для пентестеров и баг-хантеров с возможностью изменения запросов в реальном времени, повторной отправки…
 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.
 binzhwang/actguard
Защита с предварительным аудитом действий, которая обнаруживает и маскирует косвенную инъекцию промптов в LLM-агентах, использующих инструменты, с…
 idov31/silverseal
Linux-фреймворк для постэксплуатации с UEFI-буткитом, который постоянно и скрытно загружает руткит на основе модуля ядра, написанный на Rust, на…
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…
 bombinisecurity/bombini
Агент мониторинга безопасности и песочницы на основе eBPF на базе Aya
 whispergate/msteams
Профиль Mythic C2, который туннелирует трафик агента через каналы Microsoft Teams с использованием Microsoft Graph API, с шифрованием AES256,…