Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/openbreach/canop
Оборонительные ИнструментыСтатический анализСканеры уязвимостейСтатический анализ кода (SAST)Анализ уязвимостейАнализ КодаСкриптинг и автоматизацияDevSecOpsОбнаружение СекретовБезопасность ИИ
GitHub
7117321 дней назадЕщё не проверено
openbreach/canop

CanoP

Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко закодированные секреты, с экспортом SARIF и контролем в CI/CD.
Репозиторий
Поделиться

CanoP CLI

Логотип CanoP

PyPI version License: MIT Python 3.8+ Code style: black

Быстрый автономный инструмент статического анализа для поиска рисков безопасности в коде, сгенерированном ИИ. CanoP работает локально и выдаёт практичные результаты с рекомендациями по устранению.
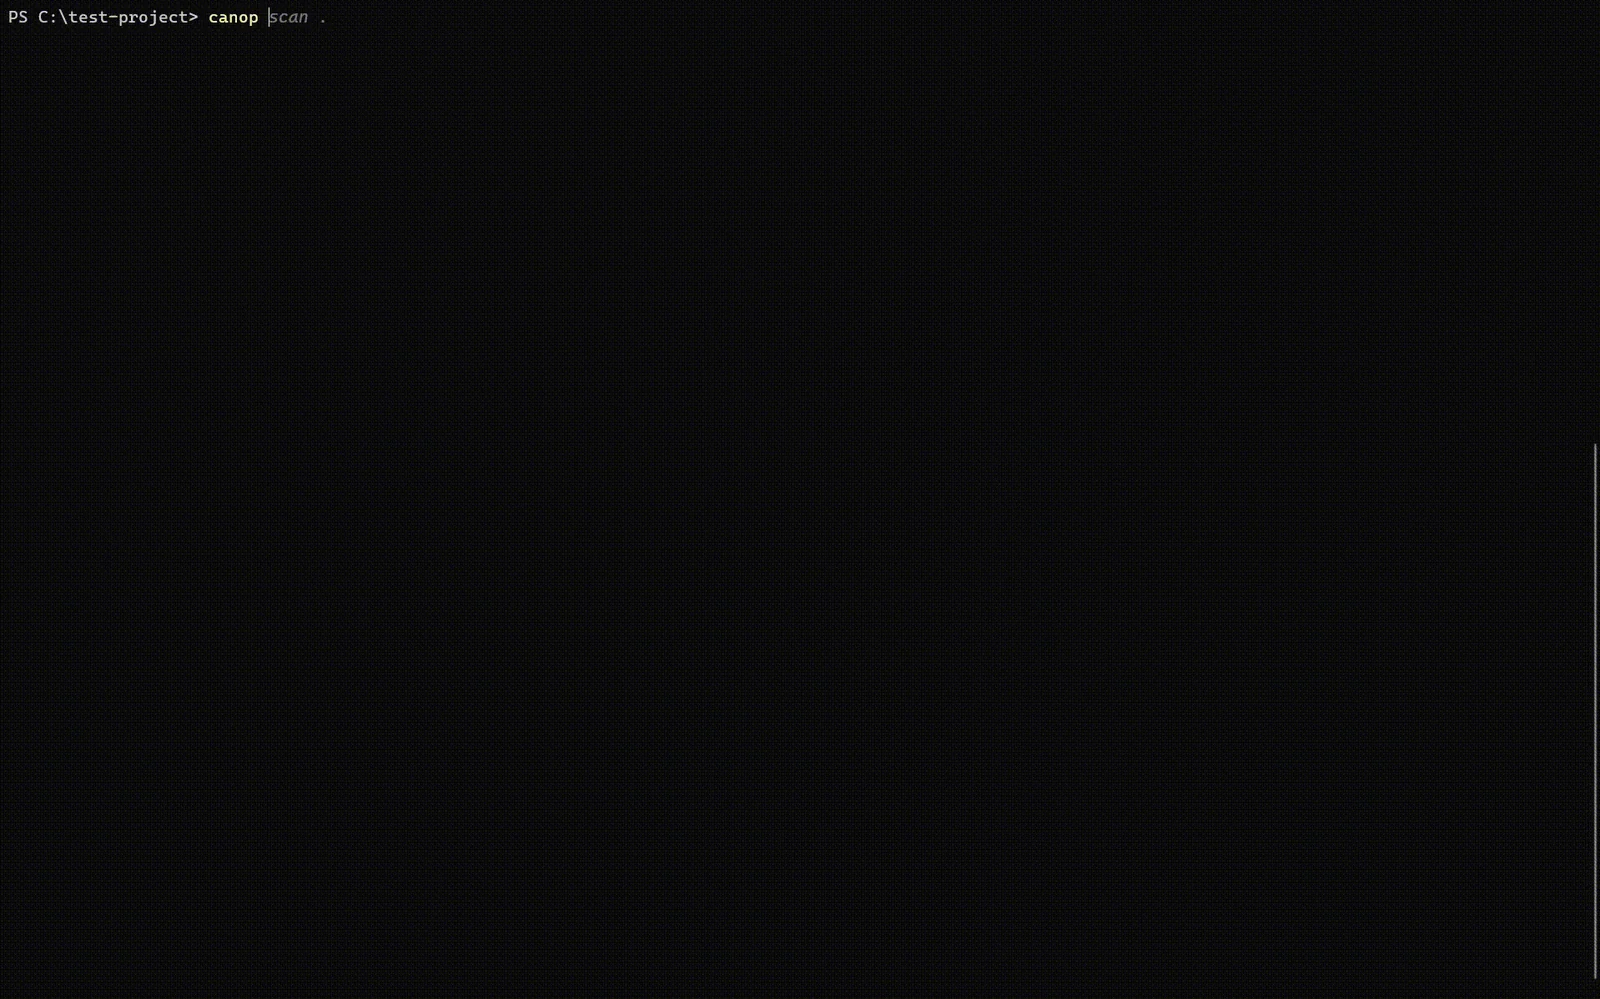
CanoP в действии

CanoP сканирует проект

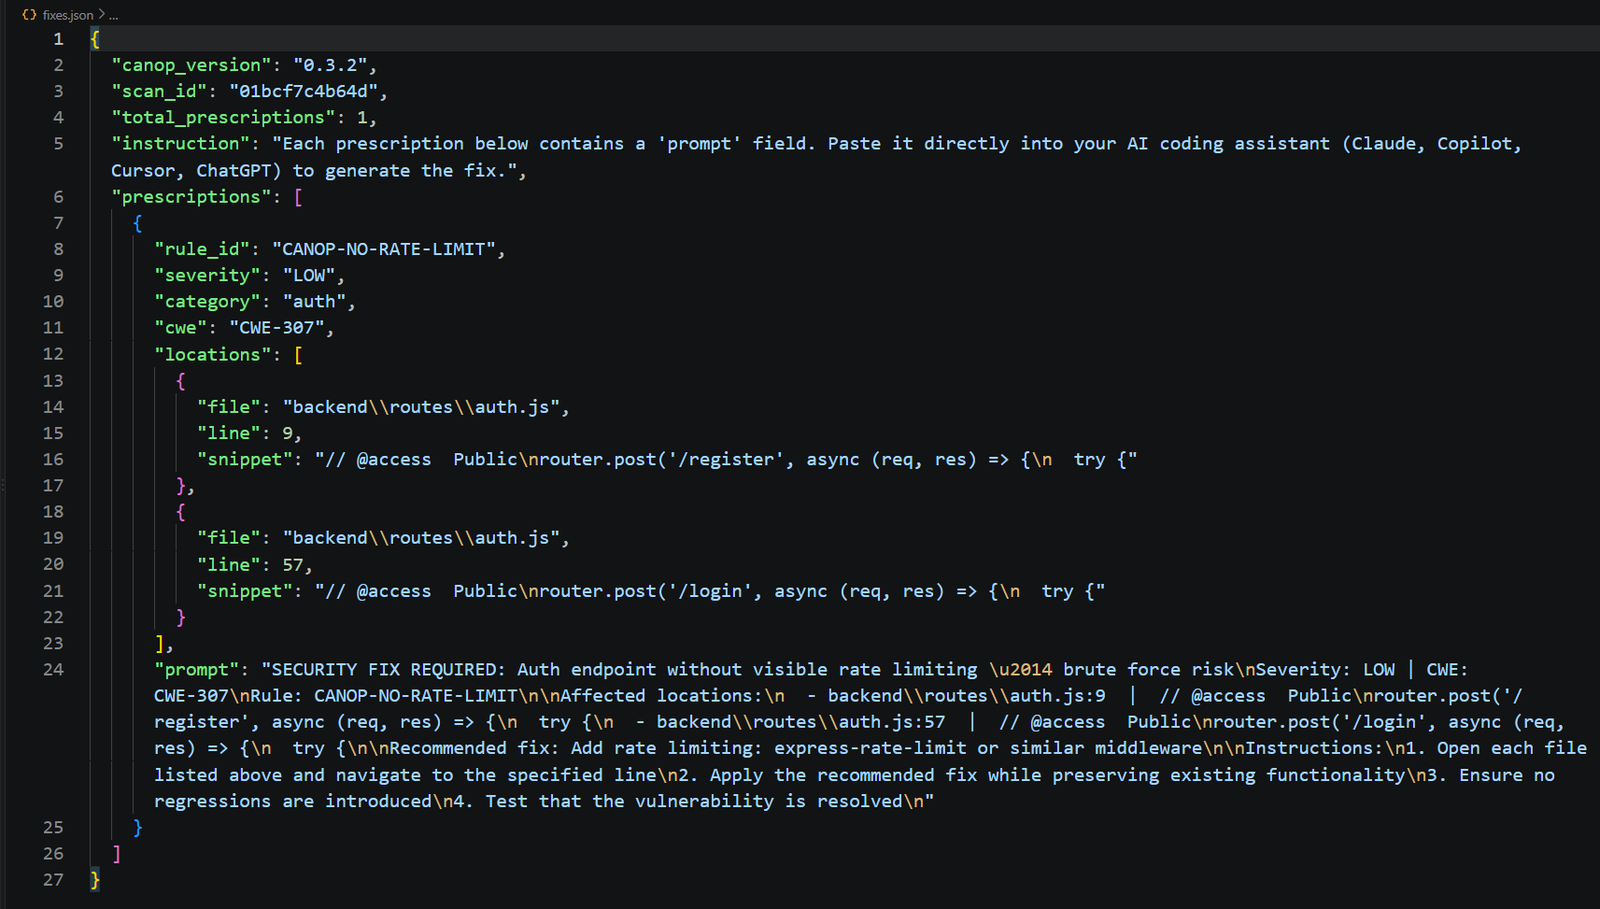
Пример вывода fixes.json

Возможности

  • Высокое соотношение сигнала к шуму: нацелен на риски эпохи ИИ, такие как SQL-инъекции, небезопасная рефлексия и жёстко закодированные секреты.
  • Поддержка языков: поддерживает Python и JavaScript.
  • Готовность к CI/CD: блокировка сборок по уровню критичности или оценке безопасности.
  • ИИ-предписания: генерирует промпты fixes.json для исправления с помощью LLM.
  • Стандартная отчётность: экспорт в JSON и SARIF для GitHub и других инструментов безопасности.

Установка

pip install canop

В macOS и Linux используйте pipx, если глобальная установка через pip ограничена:

pipx install canop

Проверьте установку:

canop --version

Быстрый старт

Инициализируйте .canop.yml и .canopignore:

canop init

Сканируйте текущий каталог или только файлы, изменённые в Git:

canop scan .
canop scan . --changed

По умолчанию количество находок ограничено 50. Используйте --all для снятия ограничения или --limit N для собственного лимита:

canop scan . --all
canop scan . --limit 10

Расширенное использование

CI/CD

Эти параметры возвращают ненулевой код выхода, если порог не достигнут:

canop scan . --fail-on HIGH
canop scan . --min-score 85

Экспорт результатов

canop scan . --json-out results.json
canop scan . --sarif results.sarif
canop scan . --prescriptions fixes.json

Вывод SARIF можно загрузить в GitHub для встроенных находок. fixes.json содержит промпты для исправления с помощью LLM.

Конфигурация

Добавьте .canop.yml в корень проекта, чтобы задать пороги политики и игнорируемые пути:

min_grade: B
fail_on:
  - CRITICAL
  - HIGH
ignore:
  - "tests/**"
  - "docs/**"
max_findings: 0

.canopignore использует шаблоны в стиле .gitignore для исключения файлов и каталогов.

Как работает обнаружение

CanoP загружает правила из canop/rules/*.yml и сканирует локально с помощью встроенного движка шаблонов. Правила для секретов проверяют комментарии, чтобы выявить учётные данные, случайно оставленные ИИ-агентами в исходном коде фронтенда; другие правила игнорируют строки, состоящие только из комментариев, чтобы снизить шум. Если установлен, Semgrep добавляет анализ на основе AST. Он необязателен и не устанавливается вместе с CanoP.

Локальная разработка

git clone https://github.com/openbreach/CanoP.git canop
cd canop
pip install -e .
python -m unittest discover -s tests -v

Соберите артефакты дистрибутива с помощью:

pip install -r requirements-dev.txt
python -m build

Разработка правил

Правила используют формат YAML Semgrep и находятся в canop/rules/*.yml. См. CONTRIBUTING.md для получения рекомендаций.

Поддержка

По вопросам ошибок и запросов функций открывайте issue на GitHub или пишите на [email protected].

Лицензия

Этот проект лицензирован по MIT License.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








