
 idov31/silverseal
Linux-фреймворк для постэксплуатации с UEFI-буткитом, который постоянно и скрытно загружает руткит на основе модуля ядра, написанный на Rust, на современных Linux-системах.



Silverseal — это открытый исследовательский фреймворк для Linux-буткитов, написанный на Rust. Он демонстрирует, как UEFI-буткит перехватывает процесс загрузки Linux, чтобы загрузить модуль ядра на Rust. Репозиторий содержит:
silverseal-bootkit/: UEFI-буткит на no_std с архитектурно-зависимым ассемблерным кодом в asm/.silverseal-rootkit/: модуль ядра Linux на Rust, управляемый через Kbuild.scripts/: вспомогательные скрипты для настройки окружения, развёртывания и восстановления.Проект исследует разработку UEFI-буткитов, перехват цепочки загрузки Linux, загрузку модулей ядра и персистентность на уровне до загрузки ОС в исследовательской среде.
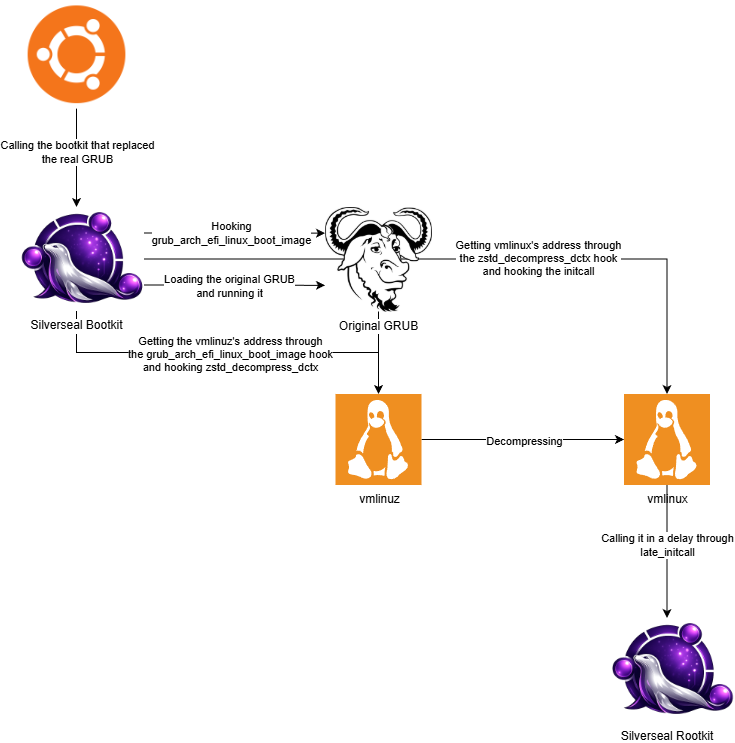
grubx64.efi заменяется на silverseal-bootkit.efi; оригинал сохраняется как grubx64.efi.original..text, хранит их work_struct и аргументы в пещере .data и перенаправляет эту запись initcall на stager.schedule_work, затем переходит к оригинальному initcall, чтобы тот всё равно выполнился.call_usermodehelper для запуска /sbin/insmod /silverseal_rootkit.ko из реальной корневой файловой системы.Перехватчик ядра x64 использует сигнатуры и предположения о раскладке из конкретного образа ядра Ubuntu. Совпадение только артефактов сборки не гарантирует, что перехватчик будет работать на другом ядре; проверяйте целевой образ и поведение загрузки в одноразовой виртуальной машине.
ARM64 повторяет существующую модель развёртывания x86:
grubaa64.efi заменяется на silverseal-bootkit.efi; оригинал сохраняется как grubaa64.efi.original..linux файла vmlinuz и отслеживает его успешную распаковку в vmlinux.work_struct ядра и вызывает schedule_work.isra.0 целевого ядра. Его worker спит 10 секунд, затем вызывает /sbin/insmod /silverseal_rootkit.ko из реальной корневой файловой системы.В Ubuntu install_dependencies.sh устанавливает пакеты для сборки, Rust и rust-src, а также bindgen-cli. Он также проверяет, объявляет ли работающее ядро CONFIG_RUST=y. Просмотрите скрипт перед запуском, поскольку он устанавливает пакеты и изменяет стандартный тулчейн Rust:
./scripts/install_dependencies.sh
В WSL2 с Ubuntu скрипт wsl_setup.sh подготавливает пользовательское ядро WSL2 с поддержкой Rust, VHDX модулей и дерево сборки для внешних модулей. При необходимости он может записать запись .wslconfig в Windows. Перед запуском ознакомьтесь с его параметрами и вносимыми изменениями:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
Закреплённая ARM64-цель Ubuntu имеет отдельный процесс настройки, описанный ниже. ubuntu_target_setup.sh выполняется нативно в этой ARM64-виртуальной машине и определяет требуемую версию Rust из конфигурации её ядра; это не универсальный помощник для кросс-сборки в WSL.
Используйте нативную ARM64-виртуальную машину Ubuntu на Apple Silicon. Настоящий модуль должен собираться через дерево Kbuild целевого ядра, а не с помощью заглушки Cargo для IDE:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Убедитесь, что Kbuild создал модуль для закреплённого ядра:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Перед тестированием во время выполнения проверьте раскладку work_struct целевого ядра по его BTF или DWARF: размер 32 байта, entry по смещению 8 и func по смещению 24. Несовпадение — это жёсткая остановка, поскольку эти значения кодируются stager'ом.
Apple Silicon может напрямую собрать бинарник AArch64 UEFI. Установите стабильный Rust с целью aarch64-unknown-uefi и PowerShell (pwsh) для проверки фикстур.
Ожидается, что крупные закреплённые артефакты находятся в tmp/silverseal-kernel-7.0.0-31-generic/. Сгенерируйте профиль v3 после проверки их хешей, уникальных сигнатур, вложенного стокового PE-файла stock-zboot, пещер (caves), initcall и связанных свидетельств из System.map:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
Результат:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Сборка ARM64 без SILVERSEAL_ARM64_PROFILE намеренно не устанавливает хук. Профиль и небольшие фикстуры подписей находятся в fixtures/arm64/7.0.0-31-generic/; крупные артефакты ядра и GRUB остаются игнорируемыми.
Контракты на стороне хоста можно запустить с помощью:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Скопируйте буткит и модуль в VM, затем поместите модуль в реальную корневую файловую систему и замените существующий бинарный файл ARM64 GRUB:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
Не создавайте запись в меню и не пересобирайте initramfs. Виртуальная машина должна загружаться через свою обычную существующую запись Ubuntu. После загрузки проверьте результат работы модуля с помощью:
sudo dmesg -w
lsmod | grep silverseal_rootkit
Чтобы восстановить сохранённый оригинальный образ GRUB:







