 devzero-security/redstackpro
Создавайте инфраструктуру red team и диапазоны Active Directory на холсте, затем компилируйте в полный рабочий каталог Terraform и Ansible, который вы запускаете сами. Проверяйте TTP и инструментарий на уровне production-ops. GCP, AWS и Azure.



Визуальный холст для инфраструктуры red team и киберполигонов. Соберите топологию, экспортируйте полный, готовый к запуску рабочий каталог Terraform и Ansible и разверните его со своей машины. redStackPRO никогда не хранит ваши облачные учётные данные.
redStackPRO — это полигон для валидации TTP и инструментов на уровне production-эксплуатации, а не продукт для обучения или CTF.
[!IMPORTANT] redStackPRO находится в стадии prerelease (beta). Функциональность ещё меняется до 1.0. GCP, AWS и Azure протестированы end to end; Proxmox и ESXi — в дорожной карте. Ожидайте шероховатостей, а если нужна стабильность — закрепляйтесь на выпущенной версии.
Столкнулись с шероховатостью или есть отзыв? Откройте issue на Issues. Если это было развёртывание, приложите очищенный
logs/deploy-*.log, записанный запуском (в нём фиксируются версии, провайдер и место остановки, а секреты удалены), чтобы его можно было быстро проанализировать. Ваши отчёты формируют релиз.
redStackPRO помещает атакующую инфраструктуру и целевые полигоны на один холст. Два
режима холста — Offense (атакующая инфраструктура) и Defense (оборонительные AD-полигоны); при
экспорте файл передачи называется OFFENSE-BRIEFING.md или DEFENSE-BRIEFING.md соответственно.
Split horizon C2, атакующая инфраструктура: два входных узла, не разделяющих общую судьбу, Apache перед Sliver и Nginx перед Mythic и Adaptix, каждый редиректор в своей собственной пиринговой сети, а teamserver'ы, коллектор и операторы — за jumpbox'ом.
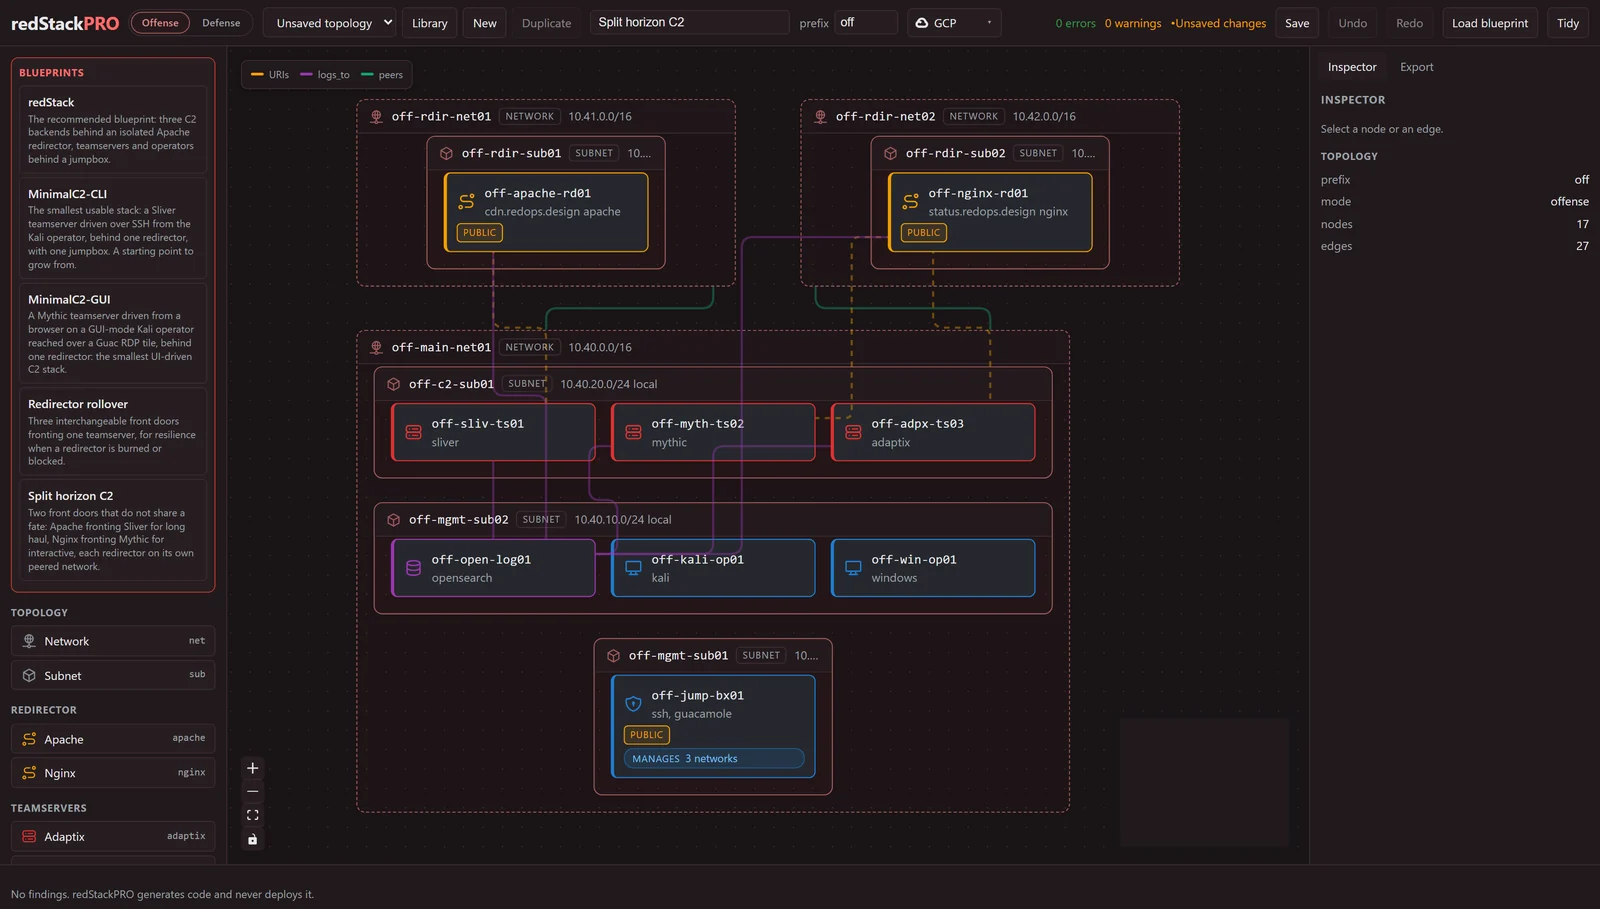
Две ошибки в верхней панели — это валидация холста по мере сборки: у редиректоров ещё нет домена, который вы задаёте на свой контролируемый перед развёртыванием. Это ловится здесь, а не на этапе apply.
Несколько операторов, один стек. Jumpbox атакующей инфраструктуры может указывать
список operators (handle плюс роль), и каждый получает логин в портал Guacamole
на общем пароле лаборатории. Установите для jumpbox'а access_mode в wireguard или
openvpn (по умолчанию — публичный портал), и каждый оператор также получит персональные
VPN-учётные данные, сгенерированные на jumpbox'е во время провижининга: ключи никогда
не попадают в экспорт, а клиентский конфиг каждого оператора, содержащий его приватный
ключ, ждёт на jumpbox'е, чтобы вы его забрали и передали. Логины в портал
операторов, указанных в топологии, используют один общий пароль лаборатории, поэтому изоляция
между операторами обеспечивается собственными VPN-учётными данными каждого оператора, а не логином в портал;
индивидуальные пароли портала для них — в дорожной карте. В режиме доступа по VPN
портал закрывается от интернета и перемещается за туннель, а SSH остаётся открытым,
чтобы администратор мог продолжать развёртывание и управление машиной, и
sudo rsp-operator add <handle> (а также remove и list) добавляет коллегу в
работающий jumpbox, выводя его VPN-учётные данные и собственный пароль портала.
См. вики
Deploying a Range.
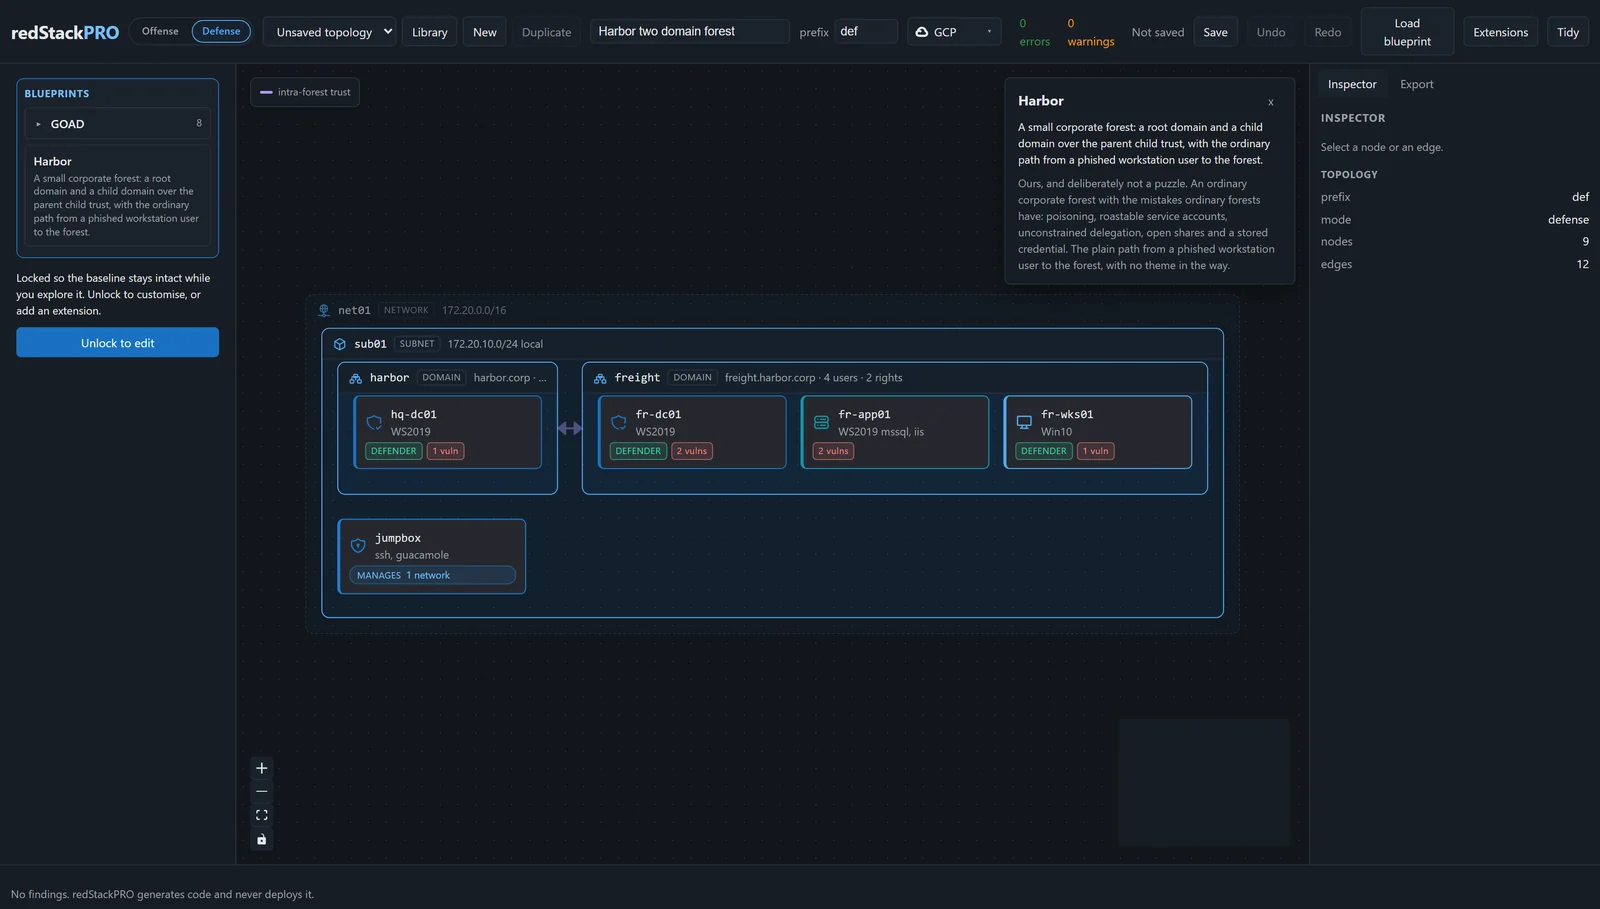
Harbor, целевой полигон: небольшой корпоративный лес, корневой домен и дочерний через доверие parent-child, с обычным путём от скомпрометированной через фишинг рабочей станции до леса.
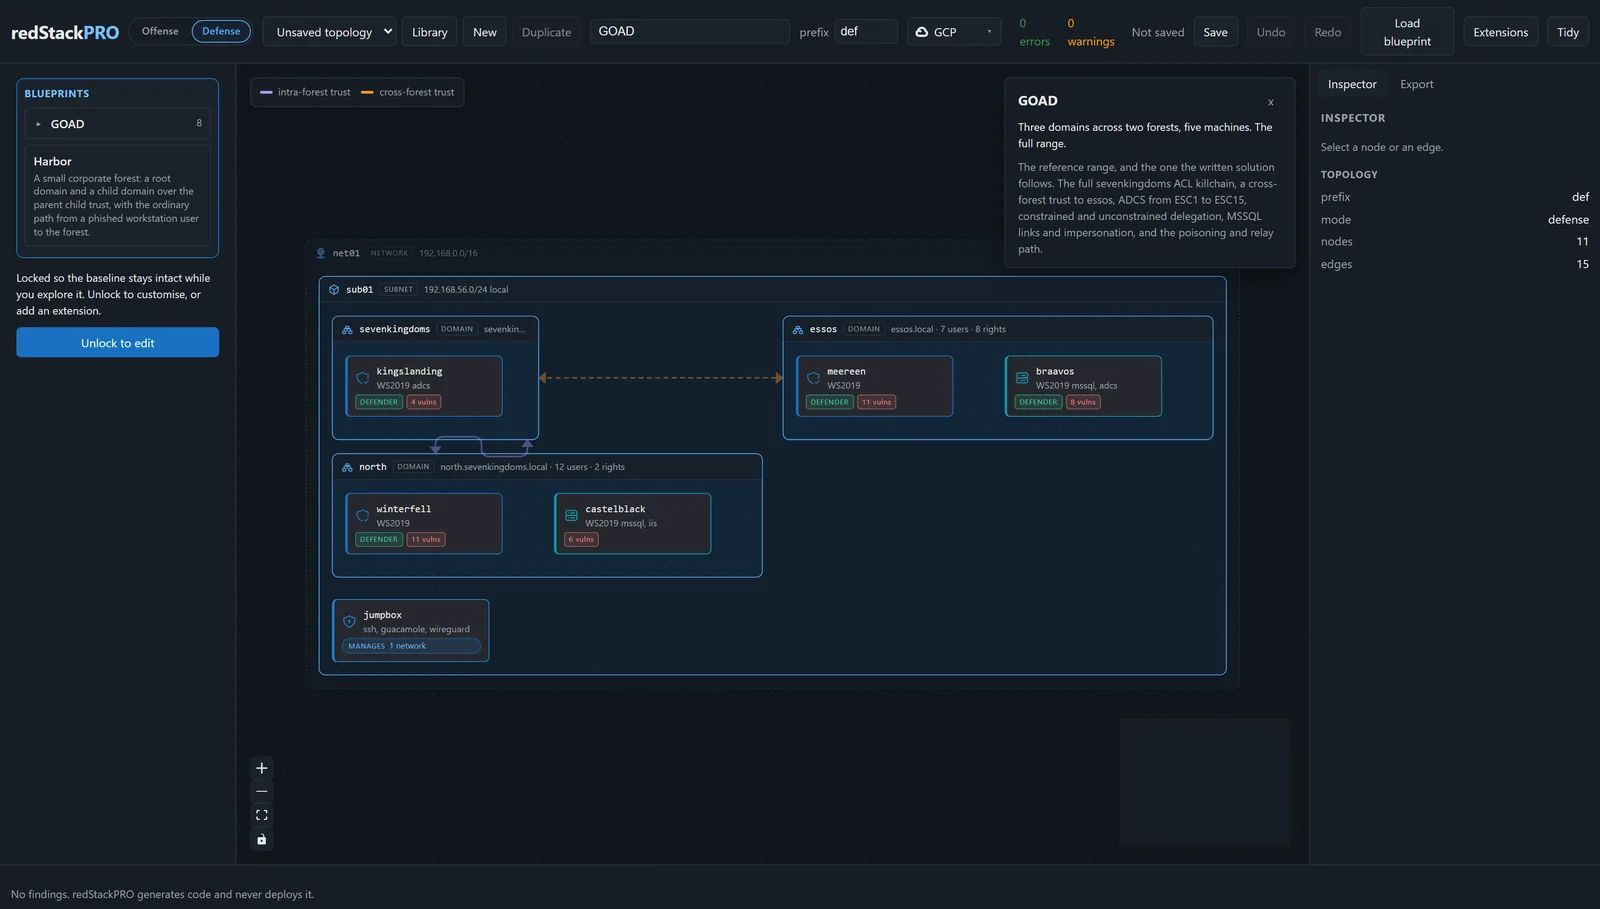
GOAD, полная лаборатория: три домена в двух лесах, пять машин и их доверия, эталонный диапазон, которому следует письменное решение.
[!IMPORTANT] Экспорт — это граница. Холст генерирует файлы; вы запускаете их под своими учётными данными. redStackPRO никогда ничего не развёртывает и никогда не хранит ваши облачные учётные данные или ключи.
[!CAUTION] Только авторизованное использование. redStackPRO создаёт наступательную инфраструктуру и намеренно уязвимые диапазоны. Используйте его только в лабораторных средах, которыми вы владеете или на тестирование которых у вас есть явное разрешение, и никогда — против систем, на которые у вас нет письменного разрешения.
Предрелиз, до 1.0 будет ещё больше. Сам конвейер работает от начала до конца: топология компилируется в Terraform и Ansible, а экспорт развёртывается.
| Провайдер | Состояние |
|---|---|
| GCP, AWS | Поддерживаются и протестированы от начала до конца, как для целевых диапазонов, так и для атакующей инфраструктуры. |
| Azure | Поддерживается и протестирован от начала до конца, как для целевых диапазонов, так и для атакующей инфраструктуры (новое в 0.10.0). |
| Proxmox, ESXi | В планах, пока не поддерживаются. |
Весь холст в одном контейнере, API и веб-приложение на одном порту:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # вместо этого собрать образ из этой копии репозитория
Compose запускает закреплённый образ ghcr.io/devzero-security/redstackpro:0.10.0,
загружая его из GHCR и собирая из этой копии репозитория только если загрузка не удалась.
Или запустите опубликованный образ без compose (:latest и :0.10.0 — одна и та же
сборка):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
Холст слушает порт 8000 внутри контейнера. Чтобы обслуживать его на другом порту
хоста, измените левую часть сопоставления (-p 8787:8000) или задайте
REDSTACKPRO_PORT для compose (REDSTACKPRO_PORT=8787 docker compose up в bash,
$env:REDSTACKPRO_PORT=8787; docker compose up в PowerShell).
Compose также содержит опциональный бэкенд Postgres для совместного развёртывания:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
Образ — это только слой композиции. Он не содержит Terraform или Ansible и никогда не хранит ваши облачные учётные данные: вы запускаете экспорт, который он создаёт, со своей машины, точно так же, как в описанном ниже потоке из исходников.
Python 3.11 или новее, и Node 24 для холста.







