

EBurst
 grayddq/eburst
Этот скрипт в основном обеспечивает функцию брутфорса учётных записей почтового сервера Exchange, интегрируя методы брутфорса через существующие…
vulnerability-scannerspassword-attacksinformation-gathering+4
345
grayddq/eburstЭтот скрипт в основном обеспечивает функцию брутфорса учётных записей почтового сервера Exchange, интегрируя методы брутфорса через существующие…
 anthropics/oss-scanner
Сервис, который собирает подключённые open-source репозитории в изолированных офлайн-виртуальных машинах и сканирует их на наличие уязвимостей…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
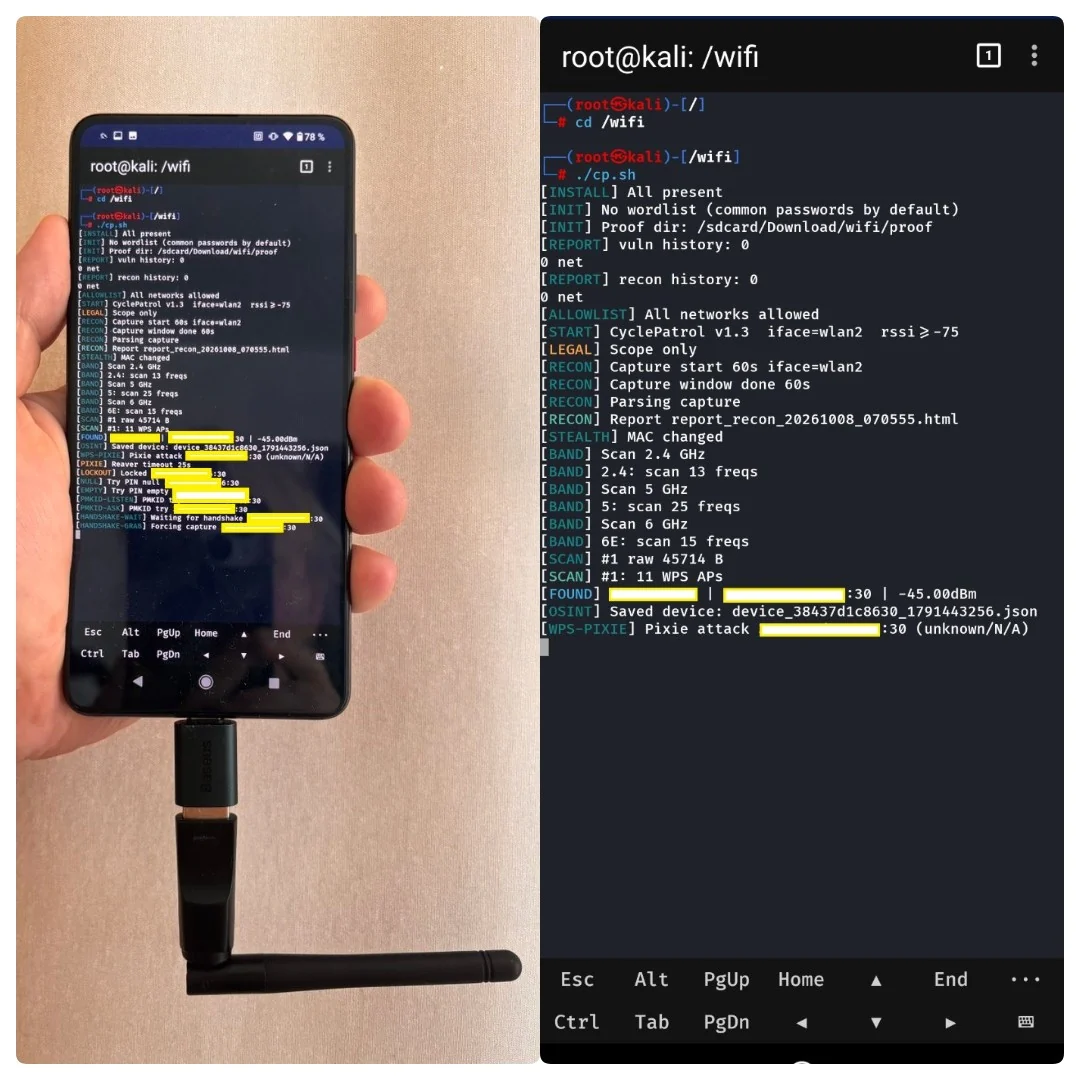 buybitart/cyclepatrol
Bash-инструмент для циклических проверок безопасности Wi-Fi в пешем режиме с отчётами о доказательствах.
 githubsecuritylab/seclab-taskflow-agent
Многоагентный фреймворк с поддержкой MCP для декларативных агентных рабочих процессов на основе YAML, используемый для аудита кода с помощью ИИ,…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 vulncheck-oss/cli
VulnCheck's official command line tool
 microsoft/routeros-scanner
Инструмент для сканирования криминалистических артефактов и уязвимостей RouterOS (Mikrotik).
 nealbridges/vulnhunter
Агентный сканер безопасности ИИ, который рассуждает как атакующий по исходному коду, подтверждает эксплуатируемые уязвимости с помощью исполняемых…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 praetorian-inc/capability-sdk
Общий Go SDK, определяющий стандартный интерфейс возможностей для сканеров безопасности, с выводом результатов в нескольких форматах (терминал, JSON,…
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
 d0ge/xsw
XML Signature Wrapping расширения для Burp Suite
 portswigger/burp-extensions-montoya-api-examples
Примеры расширений Burp Suite, демонстрирующих Montoya API, охватывающие обработчики HTTP и прокси, пользовательские проверки сканирования, полезные…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 bsysop/servicenow
Сканирует экземпляры ServiceNow на предмет ошибок конфигурации плагина widget-simple-list, которые раскрывают данные через API, поддерживая отдельные…