 vqkro/ultrasploiter
Один бинарный файл, объединяющий сканер портов, полный индекс Exploit-DB (47 тыс. записей) и исполняемые модули эксплойтов в один инструмент. Написан на Rust, работает на Linux, Windows и macOS.
сканер портов, полный индекс exploit-db и набор готовых к запуску эксплойтов в одном бинарнике. один файл, без зависимостей. linux, windows и macos.
если обычно вы тянетесь к nmap + searchsploit + metasploit, то здесь всё это трое за одной командой:
| обычно | здесь |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
это крупный релиз. весь смысл выпуска в том, что путь от сканирования до шелла должен ощущаться как одно движение, а оказавшись на машине, вы не должны вводить сырые команды в тупую трубу.
sessions -i <id> открывает
настоящее меню, которым вы управляете через ↑/↓ и enter. запускайте команды, перечисляйте файлы, скачивайте файлы
вниз, загружайте файлы наверх, делайте скриншот их рабочего стола прямо к себе, меняйте их
обои, выгружайте системную информацию, устанавливайте персистентность, очищайте следы. каждое действие само
определяет windows или linux.-T3 теперь 2500 сокетов в полёте, -T5 — 12000), так что проход по top-1000
заметно быстрее в живой сети.короткая версия: то же обещание из трёх букв, гораздо более короткий путь от scan
до шелла на машине.
когда обратный шелл подключается, он регистрируется как сессия. войдите в меню:
UltraSploiter console
usp > sessions
usp > sessions -i 1
вы получаете список, по которому перемещаетесь стрелками (цифровые клавиши тоже работают), enter — выбрать:
| действие | что делает |
|---|---|
| shell | интерактивная командная оболочка, back для возврата |
| files | ls -la / или dir C:\ |
| sysinfo | хост, пользователь, ОС, интерфейсы |
| screenshot | делает снимок рабочего стола цели, сохраняет в ~/.ultrasploiter/loot |
| download | скачивает файл в ~/.ultrasploiter/loot (base64) |
| upload | отправляет локальный файл на цель (base64) |
| wallpaper | скачивает изображение и ставит его на обои |
| persist | добавляет запись для перезагрузки (сначала спрашивает) |
| cleanup | очищает историю оболочки и временные артефакты |
он сам определяет ОС цели (linux или windows) и формирует правильную команду для каждого действия — powershell в windows, sh/coreutils в linux. передача файлов идёт через существующий сокет в base64, так что ничего дополнительно устанавливать ни на одной из сторон не нужно.

проще всего просто взять готовый бинарник и запустить его. ничего устанавливать не нужно.
со страницы релизов:
UltraSploiter-windows-x86_64.exe, дважды щёлкните по немуUltraSploiter-linux-x86_64это инструмент безопасности, поэтому антивирус и SmartScreen будут на него ругаться. в windows нажмите подробнее -> выполнить в любом случае, или добавьте исключение, если собираетесь оставить его у себя.
дважды щёлкните UltraSploiter.exe, откроется меню. если SmartScreen жалуется на
неизвестного издателя (а он будет, файл не подписан), нажмите подробнее -> выполнить в любом случае.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
если gatekeeper блокирует его (опять же, он неподписанный), щёлкните правой кнопкой -> «Открыть» или один раз снимите флаг карантина:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
требуется только в том случае, если для вашей платформы нет бинарного файла или вы хотите что-то изменить. Нужен rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 использует инструментарий gnu, поэтому вам не нужны visual studio или msvc — он устанавливает его, если тот отсутствует. если у вас уже есть msvc build tools, то обычная команда cargo build --release тоже работает.
одна особенность windows: windows-sys (подтягиваемый tokio) вызывает dlltool, которому нужен ассемблер as, а компонент rust-mingw его не поставляет. build.ps1 ищет mingw bin, содержащий его, в tools\mingw64\bin и %USERPROFILE%\tools\mingw64\bin и добавляет его в начало PATH. положите сборку winlibs в одну из этих папок, если столкнётесь с error calling dlltool. на msvc это не влияет.
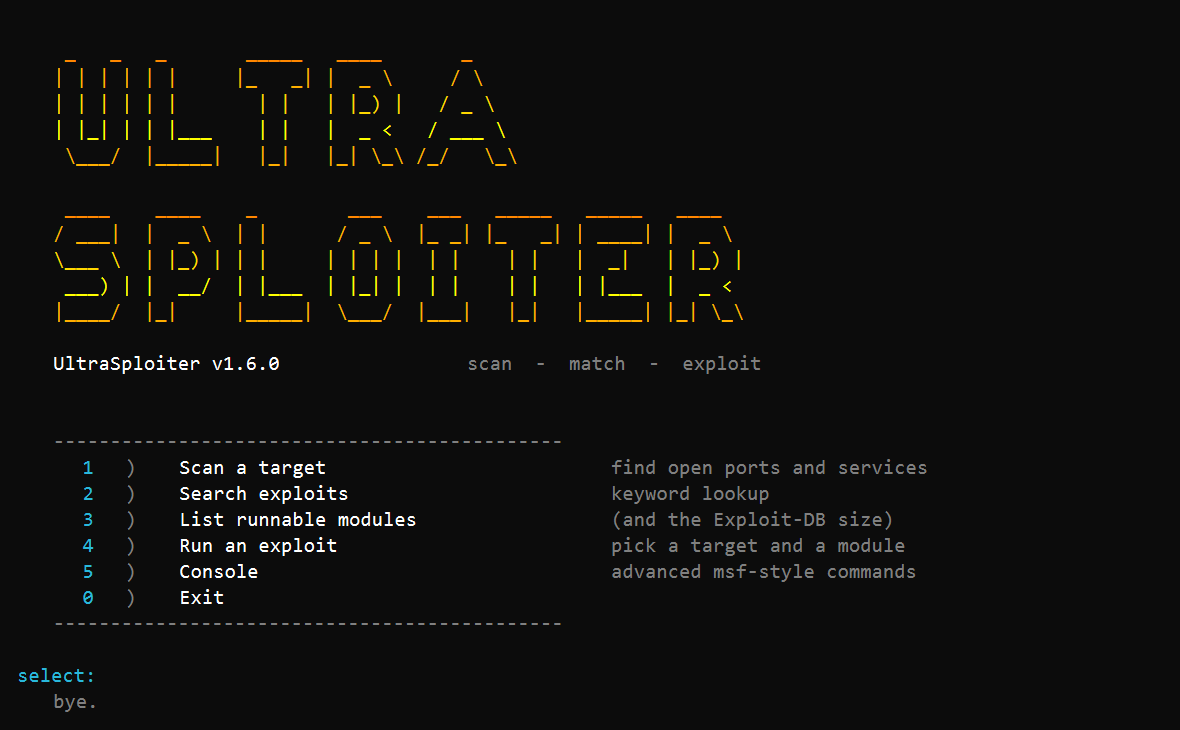
без аргументов вы получите меню:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
Краткая форма: укажите цель, при необходимости добавьте модуль для запуска, а остальное будет выполнено автоматически.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
явные команды, если вы предпочитаете их:


