
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Разведка угроз — Инструменты — Страница 6 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
1317 результатов
RemotePSpy preview

RemotePSpy

GitHubwithsecurelabs/remotepspy

Инструмент живого мониторинга удалённых сеансов PowerShell с использованием ETW для захвата и декодирования протокола WinRM/PSRP, предоставляющий…
defensive-toolsnetwork-securitydigital-forensics+3
19
6 лет назад
birdy-edwards preview

birdy-edwards

GitHubjeet-ganguly/birdy-edwards

Автоматизированный AI-инструмент разведки по Facebook для профилирования целей, анализа сетей и составления отчётов об угрозах. Полностью работает на…
osintinformation-gatheringsocial-engineering+3
9519 дней назад
robin preview

robin

GitHubapurvsinghgautam/robin

ИИ-инструмент OSINT для даркнета, который использует LLM для уточнения запросов, фильтрации результатов поиска и создания сводок расследований, с…
osintinformation-gatheringprivacy+3
7.6k19 дней назад
qubes-secpack preview

qubes-secpack

GitHubqubesos/qubes-secpack

Курируемый репозиторий бюллетеней безопасности Qubes OS, канареек, PGP-ключей и контрольных сумм ISO с аутентифицированной проверкой через git-теги и…
cryptographythreat-intelligencesupply-chain-security+2
55514 дней назад
security-advisories preview

security-advisories

GitHubthreatlance-org/security-advisories

Публичный репозиторий уведомлений о безопасности с подробными описаниями CVE, включая описания уязвимостей, оценки степени серьёзности и рекомендации…
vulnerability-analysisthreat-intelligencepapers-research+2
2 месяцев назад
linux-kernel-codex-harness-v2 preview

linux-kernel-codex-harness-v2

GitHubfoxirain/linux-kernel-codex-harness-v2

Инструмент исследования уязвимостей ядра Linux с учётом происхождения данных, использованный при расследовании CVE-2026-53075
static-analysisvulnerability-analysisthreat-intelligence+1
2 месяцев назад
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Лёгкий пакетный скрипт для полуавтоматического сбора ключевых криминалистических артефактов с хостов Windows, использующий только встроенные…
forensicsdigital-forensicsthreat-intelligence+2
165 лет назад
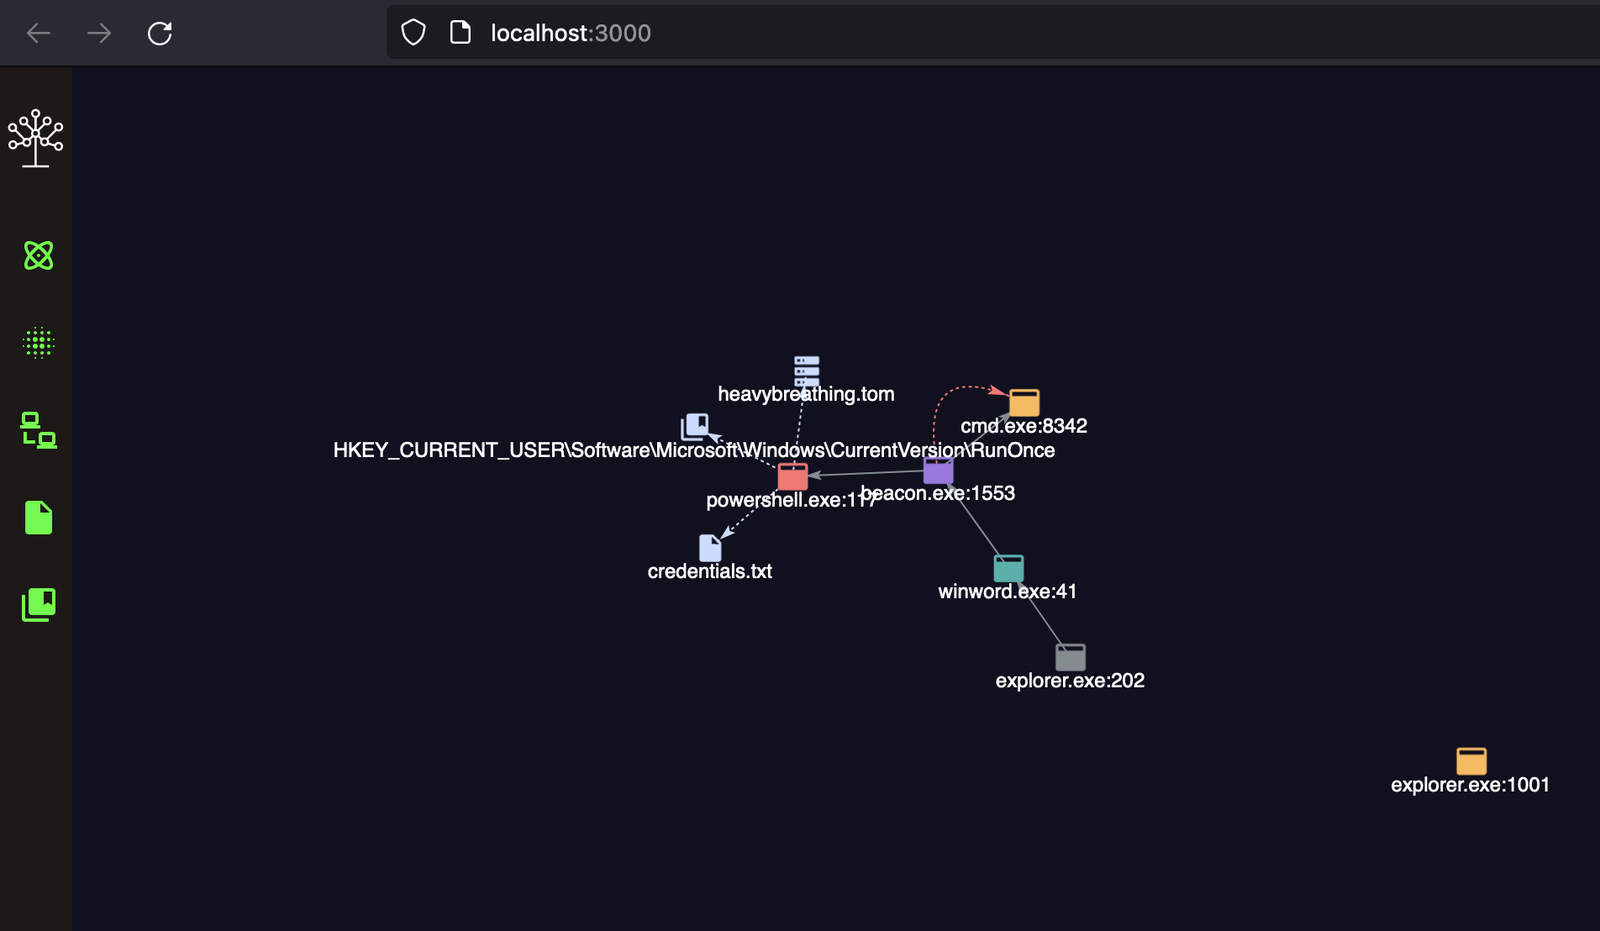
detectree preview

detectree

GitHubwithsecurelabs/detectree

Интерактивный инструмент визуализации данных для синих команд, позволяющий анализировать данные обнаружения, понимать взаимосвязи, снижать усталость…
defensive-toolsthreat-intelligenceincident-response+1
1263 лет назад
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

Правила Sigma для обнаружения TTP-методов группировки Lazarus, охватывающие выполнение вредоносных документов, злоупотребление PowerShell,…
defensive-toolsthreat-intelligenceintrusion-detection+2
205 лет назад
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Собирает комплексные данные триажа с macOS для реагирования на инциденты, включая системные журналы, списки файлов, данные браузеров, историю…
forensicsdigital-forensicsthreat-intelligence+2
315 лет назад
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Python ctypes-обёртка для Event Tracing for Windows (ETW), обеспечивающая управление сеансами, захват событий и пользовательские обратные вызовы для…
defensive-toolsdigital-forensicsthreat-intelligence+2
3053 лет назад
security-operations-labs preview

security-operations-labs

GitHubelihiho/security-operations-labs

Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.
vulnerability-scannersconfiguration-auditingnetwork-security+5
2 месяцев назад
Microsoft-Sentinel-SecOps preview

Microsoft-Sentinel-SecOps

GitHubeshlomo1/microsoft-sentinel-secops

Контент для операций SOC в Microsoft Sentinel, включая запросы на охоту, плейбуки реагирования на инциденты и анализ событий безопасности для…
cloud-securitythreat-intelligenceincident-response+1
2702 месяцев назад
log4j preview

log4j

GitHubdariusiakabos/log4j

Подборка OSINT-материалов по Log4Shell (CVE-2021-44228), охватывающая методы обнаружения, поверхность атаки, шаги по смягчению последствий и…

vulnerability-analysisthreat-intelligenceeducation+2
64 лет назад
opencanary preview

opencanary

GitHubthinkst/opencanary

Легковесный honeypot, эмулирующий распространённые сетевые сервисы для обнаружения активности злоумышленника после взлома, с расширяемыми модулями…
defensive-toolsnetwork-securitythreat-intelligence+3
3.1k1 месяц назад
Zimbra-CVE-2026-73570-Rules preview

Zimbra-CVE-2026-73570-Rules

GitHubinfokom-ki/zimbra-cve-2026-73570-rules

Wazuh detection rules для CVE-2026-73570, инъекции OS-команд в Zimbra Collaboration Suite, отслеживающие журналы веб-доступа и zimbra.log на предмет…
vulnerability-analysisweb-securitythreat-intelligence+2
1 месяц назад
aiiroverlay preview

aiiroverlay

GitHubjacobideji/aiiroverlay

AI IR Overlay™ — практическая структура реагирования на инциденты для AI-агентов в производственной среде. Построена на основе NIST SP 800-61 r3,…
vulnerability-analysiscloud-securitythreat-intelligence+4
43 месяцев назад
ruby-advisory-db preview

ruby-advisory-db

GitHubrubysec/ruby-advisory-db

База данных уязвимостей для Ruby-гемов и сред выполнения, поддерживаемая сообществом, предоставляющая структурированные данные CVE/GHSA с…

vulnerability-analysisthreat-intelligencepapers-research+2
1.1k1 день назад
Назад1…567…74Вперёд