BIRDY-EDWARDS 2.0
Infiltrate & Expose
Автоматизированный инструмент разведки по Facebook на базе ИИ для профилирования целей, анализа сетей и составления отчетов об угрозах. Работает полностью на устройстве через Ollama. SOCMINT-платформа на базе ИИ — 100% локально, без облачной зависимости. Для облегченной версии смотрите этот репозиторий нажмите здесь
Документация
Полные руководства по использованию для обоих режимов расследования доступны на сайте проекта:

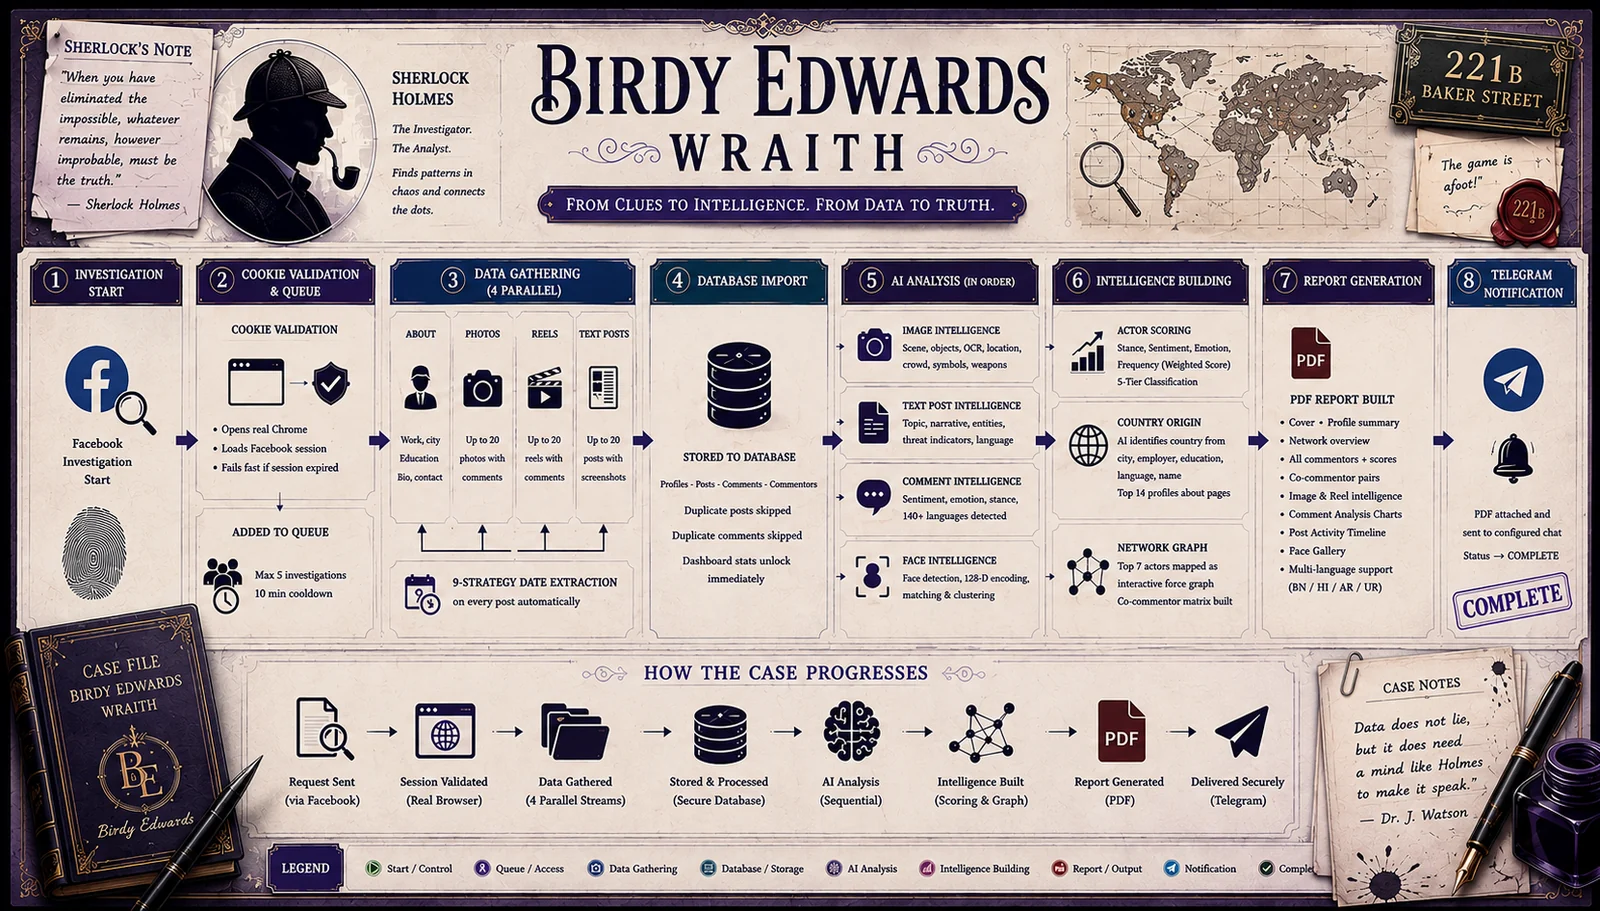
Как это работает
Что нового в v2.0
- 🗽 Гибкость — Теперь вы можете остановить расследование на любом этапе и сгенерировать PDF-отчет
- 🎬 Анализ Reels — ИИ извлекает сводку контекста, тему, именованные сущности и хэштеги из каждой подписи к видео
- 🔗 Матрица координации со-комментаторов — Тепловая карта того, кто комментирует вместе с кем. Нажмите на любую ячейку, чтобы увидеть общие посты
- 👤 Гибридное обнаружение лиц HOG + CNN — Автоматический выбор модели по размеру изображения с откатом CNN→HOG. Обнаружение лиц теперь также работает на скриншотах текстовых постов
- 📬 Уведомления в Telegram — PDF-отчет автоматически отправляется в ваш настроенный Telegram-чат по завершении
- 📄 Полный набор PDF — Добавлены разделы: анализ изображений, анализ Reels, галерея лиц, хронология постов, пары со-комментаторов. Бенгальский, хинди, арабский, урду отображаются корректно
- ⚙️ Очередь расследований — До 5 расследований в очереди, выполняемых автоматически последовательно
- 🔄 Страница прогресса в реальном времени — Живые счетчики статистики разблокируются по мере поступления данных в процессе конвейера
- 📅 Изменение даты и времени — Во время сбора данных возможно, что мы получаем только дату, а не точную временную метку, поэтому, как исследователь, вы теперь можете изменить её на точную временную метку.
Возможности
- 🔍 Сбор профиля — Автоматический сбор данных: посты, фото, Reels, информация «О себе», комментарии, ссылки и имена профилей комментаторов с 9-стратегическим извлечением дат
- 🗂️ Пакетное расследование — Отправьте до 10 смешанных URL-адресов постов и запустите полный ИИ-конвейер по всем ним
- 🧠 Анализ взаимодействий — ИИ-анализ тональности, позиции, эмоций и языка для каждого взаимодействия на 140+ языках, включая бенгальский, хинди, арабский, урду, куки
- 📊 Оценка субъектов — Взвешенный композитный балл с 5-уровневой классификацией. До 14 вторичных профилей собираются при среднем и глубоком сканировании
- 🌍 Определение страны — LLM определяет страну происхождения по сигналам профиля с бейджем процента уверенности и по запросу для каждого комментатора
- 🔬 Анализ изображений — Vision LLM для каждого фото: сцена, толпа, символы, оружие, OCR и оценка местоположения
- 🎬 Анализ Reels и текстовых постов — ИИ извлекает сущности, темы, типы повествования и индикаторы угроз из подписей и постов
- 👤 Анализ лиц — Гибридное обнаружение HOG + CNN, 128D кодирование, кластеризация личностей, D3-визуализация дерева лиц
- 🕸️ Сетевые графы — Интерактивный D3 force-граф, тепловая карта со-комментаторов с общими постами по клику, кластеры по фамилиям
- 📄 PDF-отчеты — Полный отчет разведки с анализом изображений, анализом Reels, галереей лиц, хронологией постов, анализом со-комментаторов и многоязычным рендерингом текста
- 📬 Доставка в Telegram — PDF-отчет автоматически отправляется в настроенный чат по завершении расследования
- 🤖 Локальный ИИ — На базе Ollama, gemma4:e2b / e4b / 12b и другие модели, работает на GPU или CPU
- 🐳 Готовность к Docker — Развертывание одной командой на Linux и Windows
⚠️ Отказ от ответственности
BIRDY-EDWARDS разработан строго для авторизованной разведки, правоохранительных органов и академических исследовательских целей.
Объем доступа к данным:
- Этот инструмент работает исключительно с действительной сессией Facebook, аутентифицированной оператором
- Он получает доступ только к публично видимым данным профиля, постам, фото, Reels и комментариям
- Он не получает доступ к личным сообщениям, закрытым профилям, ограниченному контенту или любым данным, не видимым вошедшему в систему пользователю
- Он не использует ботов, фейковые аккаунты или автоматическое создание аккаунтов — оператор предоставляет собственную аутентифицированную сессию
Юридическая ответственность:
- Этот инструмент должен использоваться только на профилях и контенте, где у вас есть явное юридическое разрешение на сбор и анализ данных
- Использование без разрешения может нарушать Условия предоставления услуг Facebook, применимые законы о конфиденциальности (GDPR, IT Act, DPDP Act) и местные нормативные акты
- Разработчик не несет ответственности за неправомерное использование, несанкционированный сбор данных или любой вред, причиненный ненадлежащим использованием
- Все расследования являются исключительной ответственностью оператора
Используя BIRDY-EDWARDS, вы подтверждаете, что ваше использование является законным, авторизованным и соответствует всем применимым законам вашей юрисдикции.
Системные требования
| Компонент | Минимум | Рекомендуется |
|---|
| ОС | Ubuntu 24.04 LTS / Windows 10+ | Ubuntu 24.04 LTS |
| ОЗУ | 8 ГБ | 16 ГБ |
| Хранилище | 20 ГБ свободно | 40 ГБ свободно |
| Docker | Docker Desktop / Engine | Последняя стабильная версия |
| Ollama | Последняя версия | Последняя версия |
Установка
Предварительные требования
Шаг 1 — Установите Docker
Шаг 2 — Установите Ollama
curl -fsSL https://ollama.com/install.sh | sh
Шаг 3 — Запустите Ollama, привязанный ко всем интерфейсам
OLLAMA_HOST=0.0.0.0:11434 ollama serve
Чтобы сделать это постоянным:
sudo systemctl edit ollama
Добавьте:
[Service]
Environment="OLLAMA_HOST=0.0.0.0:11434"
sudo systemctl daemon-reload && sudo systemctl restart ollama

 jeet-ganguly/birdy-edwards