

Christmas
 maldev-academy/christmas
PoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода
ids-ips-evasionshellcodepost-exploitation+3
259
maldev-academy/christmasPoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода
 florylsk/execit
Выполнение файлов shellcode с помощью rundll32
 nbaertsch/nimvoke
Непрямые системные вызовы + DInvoke — это просто.
 kudaes/dinvoke_rs
Динамический вызов произвольного неуправляемого кода
 vxcrypt0r/voidgate
Метод, который можно использовать для обхода сканеров памяти AV/EDR. Его можно применять для скрытия хорошо известных и обнаруживаемых шеллкодов…
 iilegacyyii/datainject-bof
Перехватывает выполнение кода путем перезаписи указателей Control Flow Guard в combase.dll
 rad9800/pmd
Практический курс по разработке вредоносного ПО для Windows: хеширование API, DLL sideloading, выполнение shellcode, манипуляция PE-файлами,…
 zarkones/bloodfangc2
Современный PIC-имплант для Windows (64 и 32 бита)
 boku7/loki
🧙♂️ Node.js Command & Control для перехвата скриптов в уязвимых Electron-приложениях
 hkl1x/bypass_av
Обходит AV и песочницы на Windows с помощью анти-sandbox проверок, разворота (unhooking) ntdll, динамического разрешения API и многослойной…
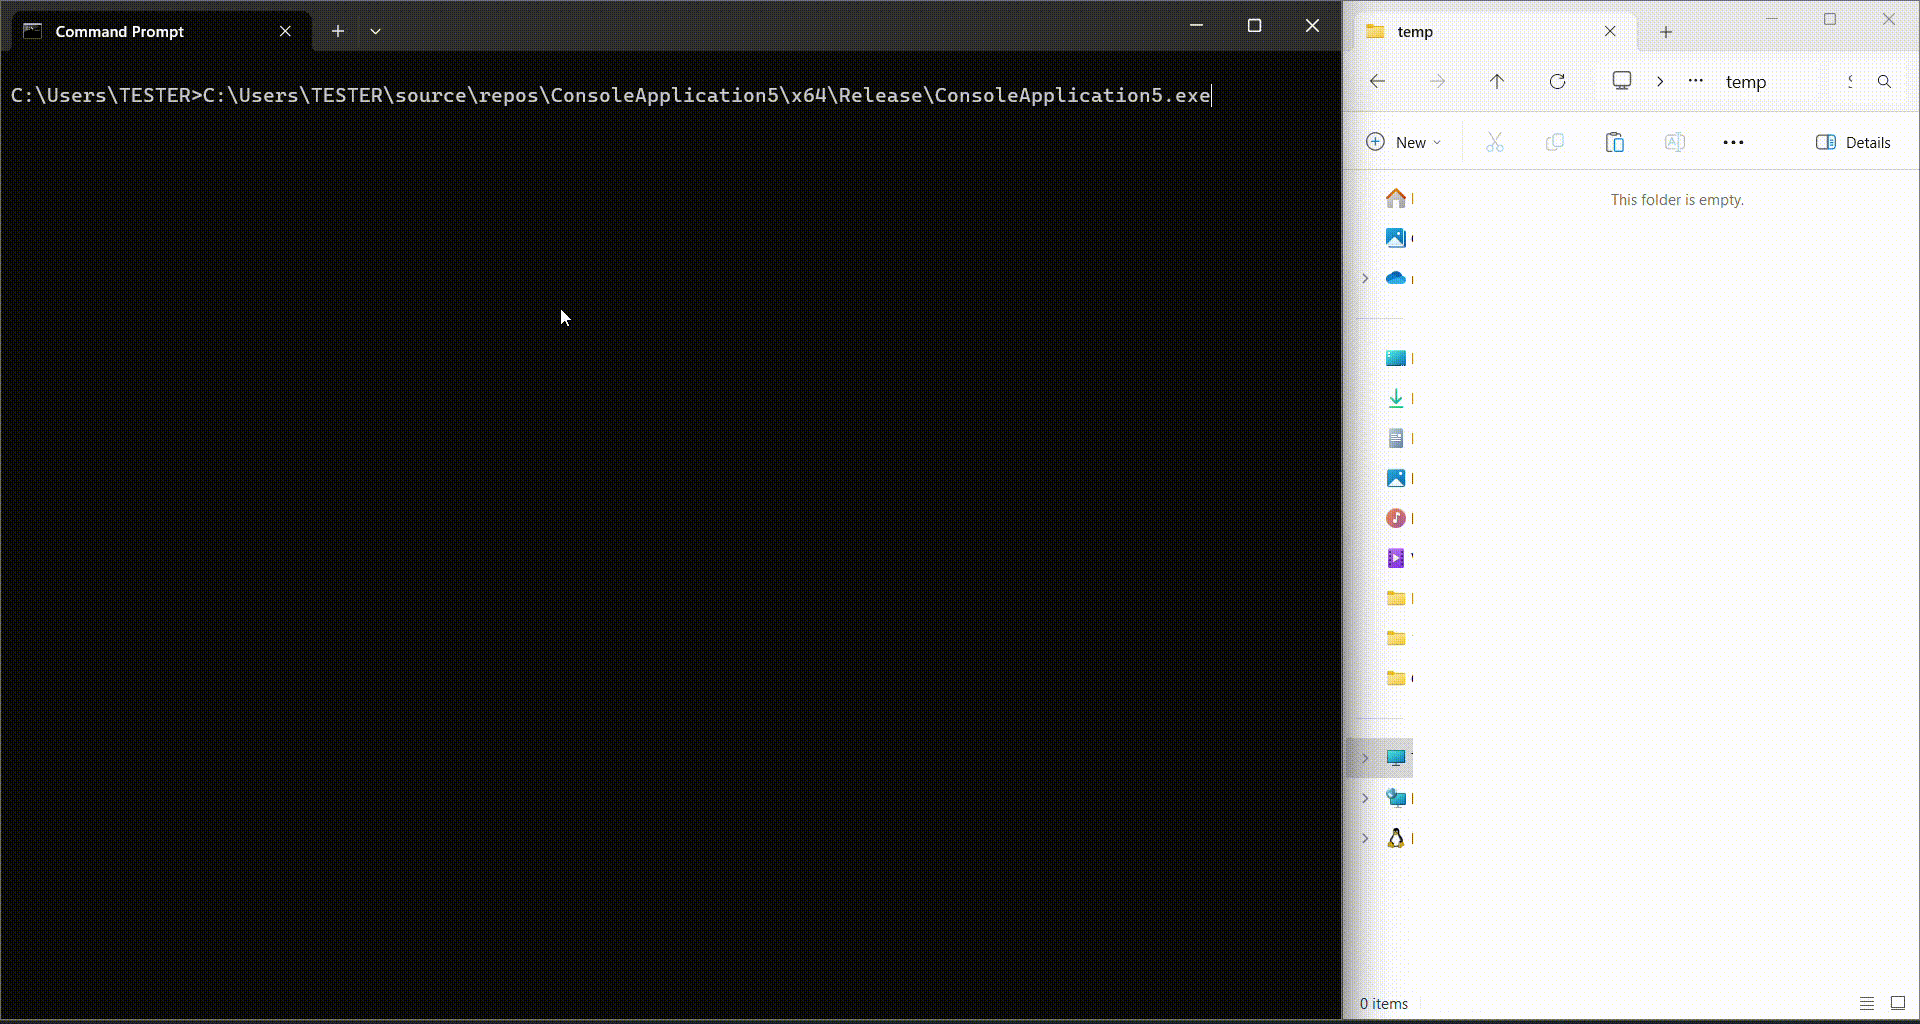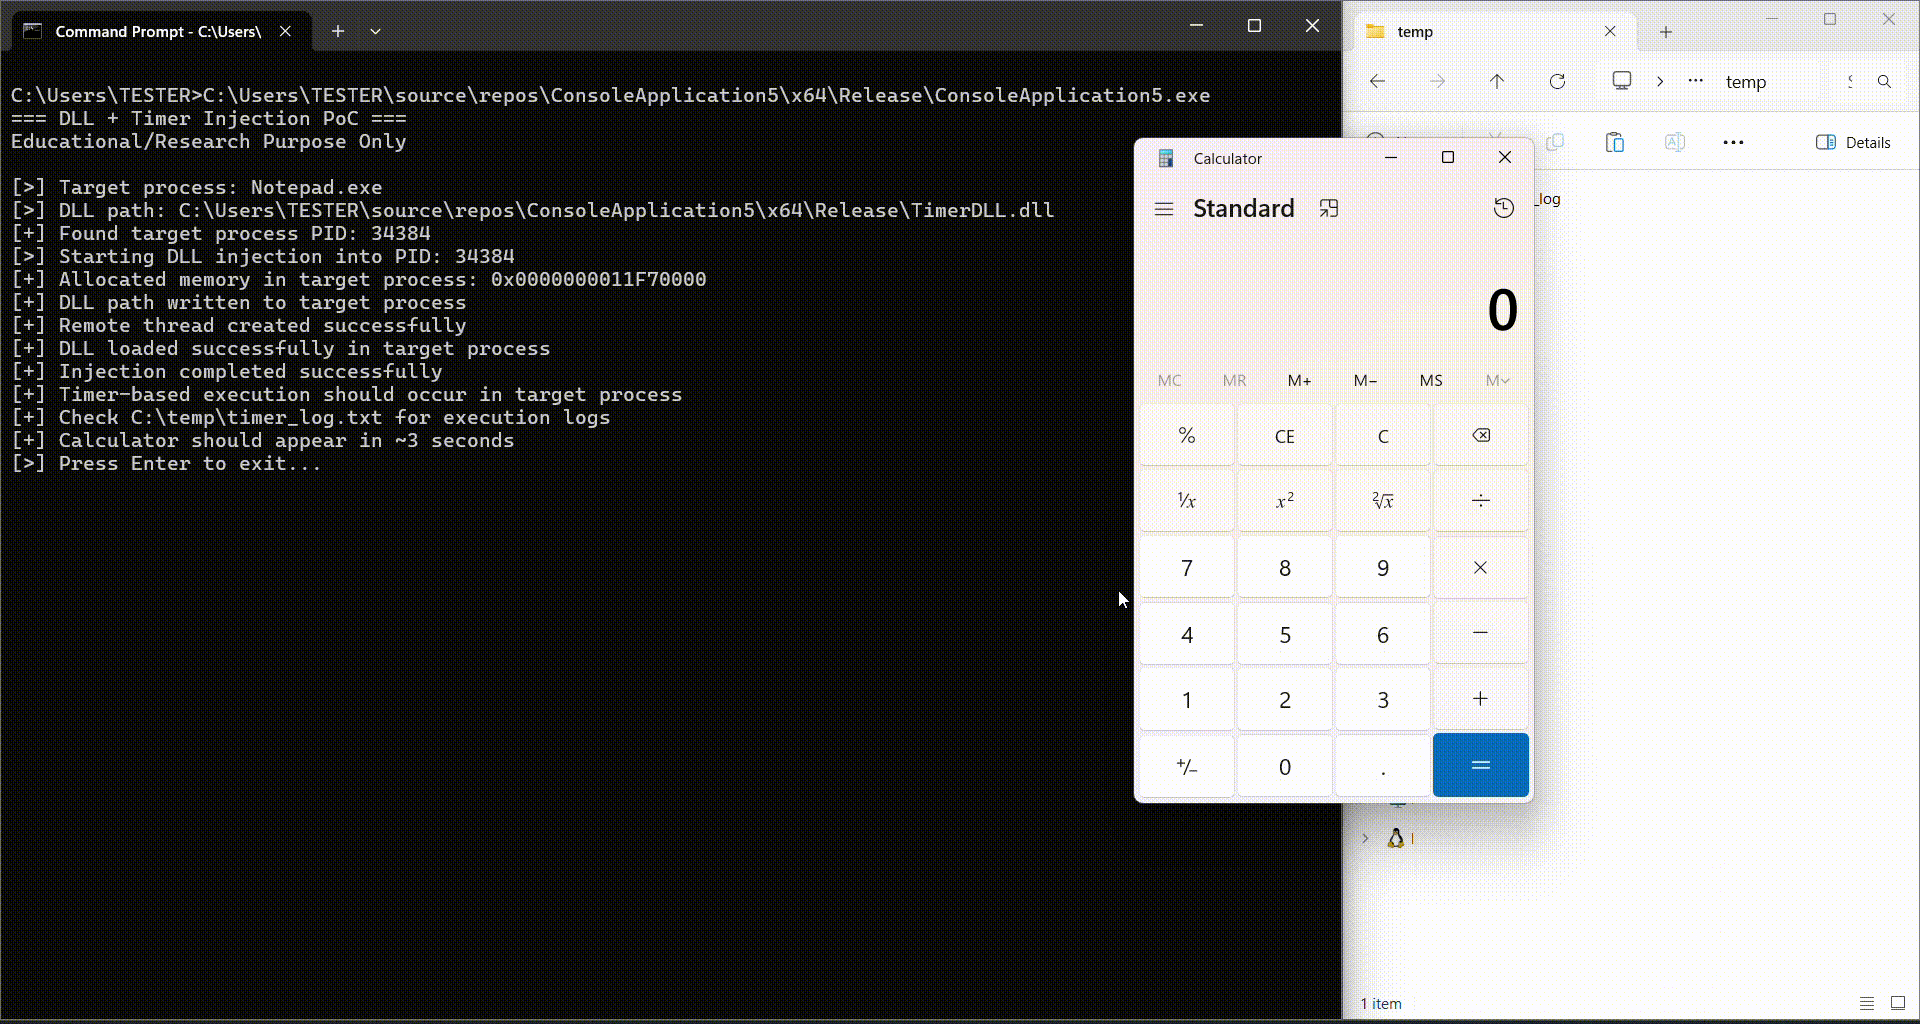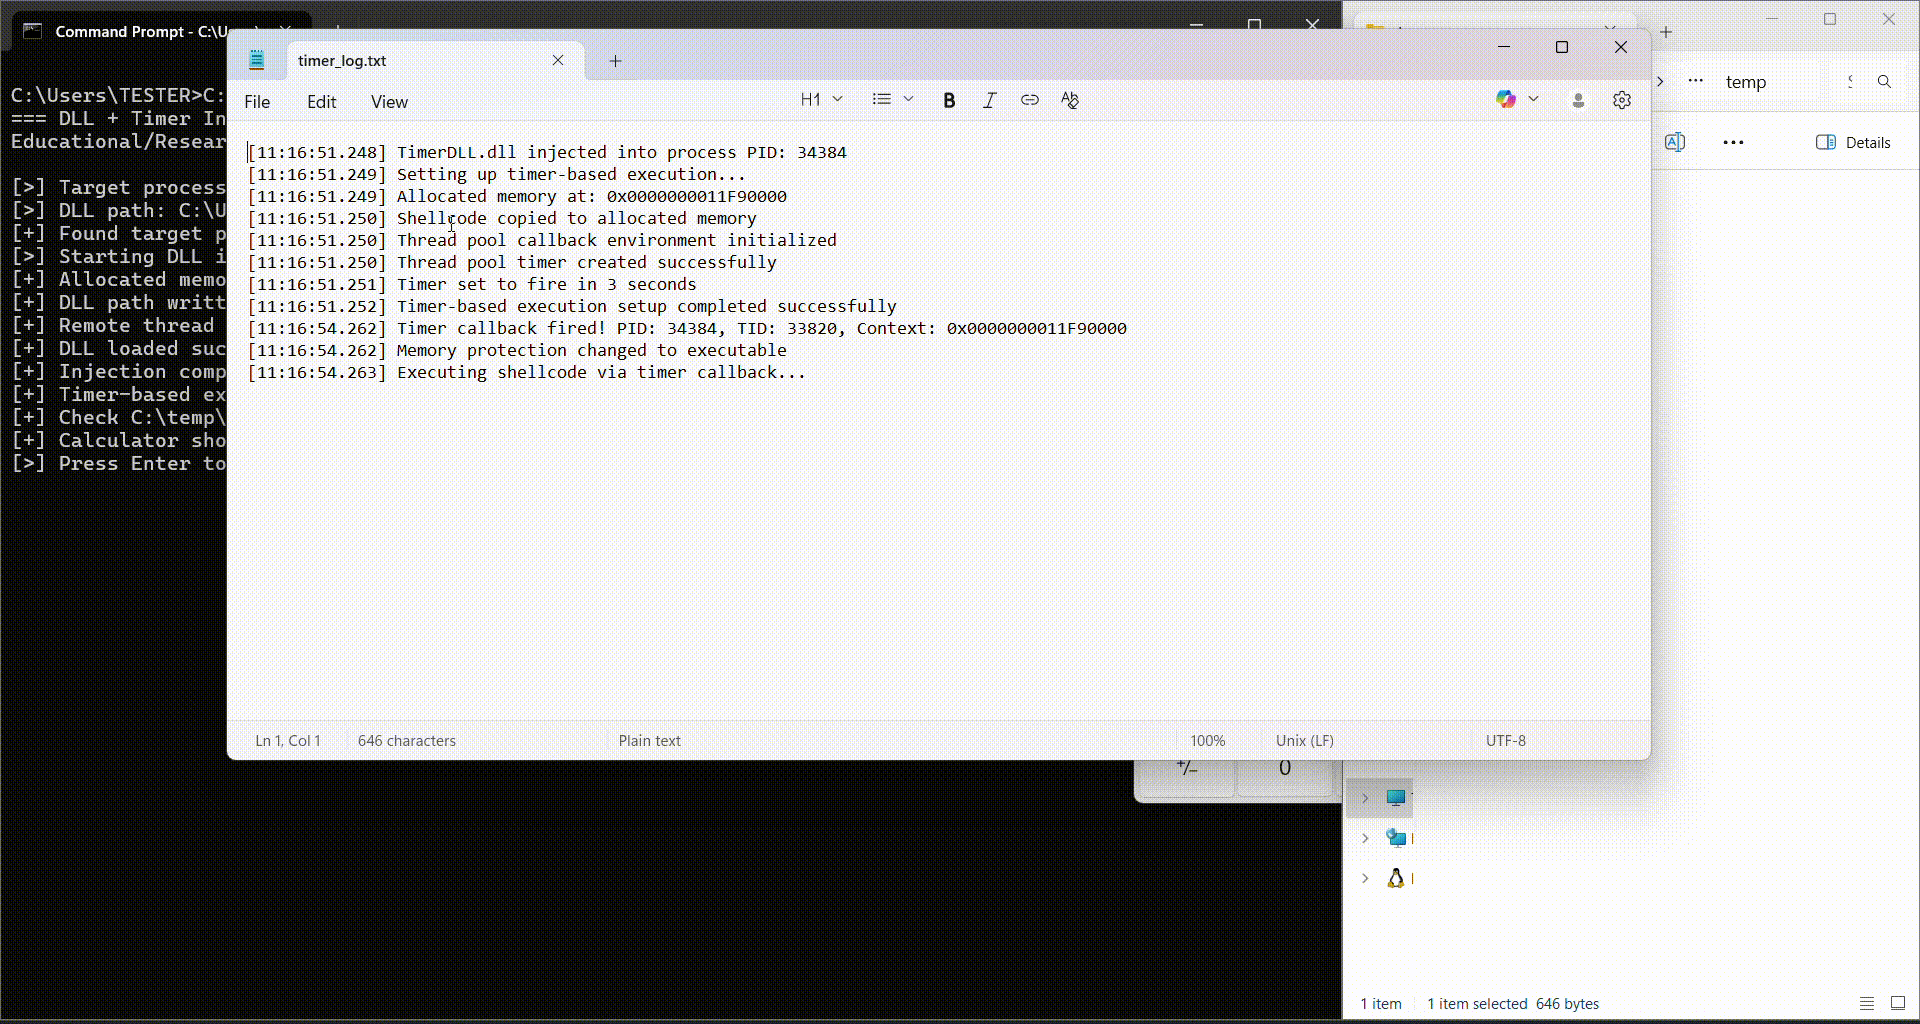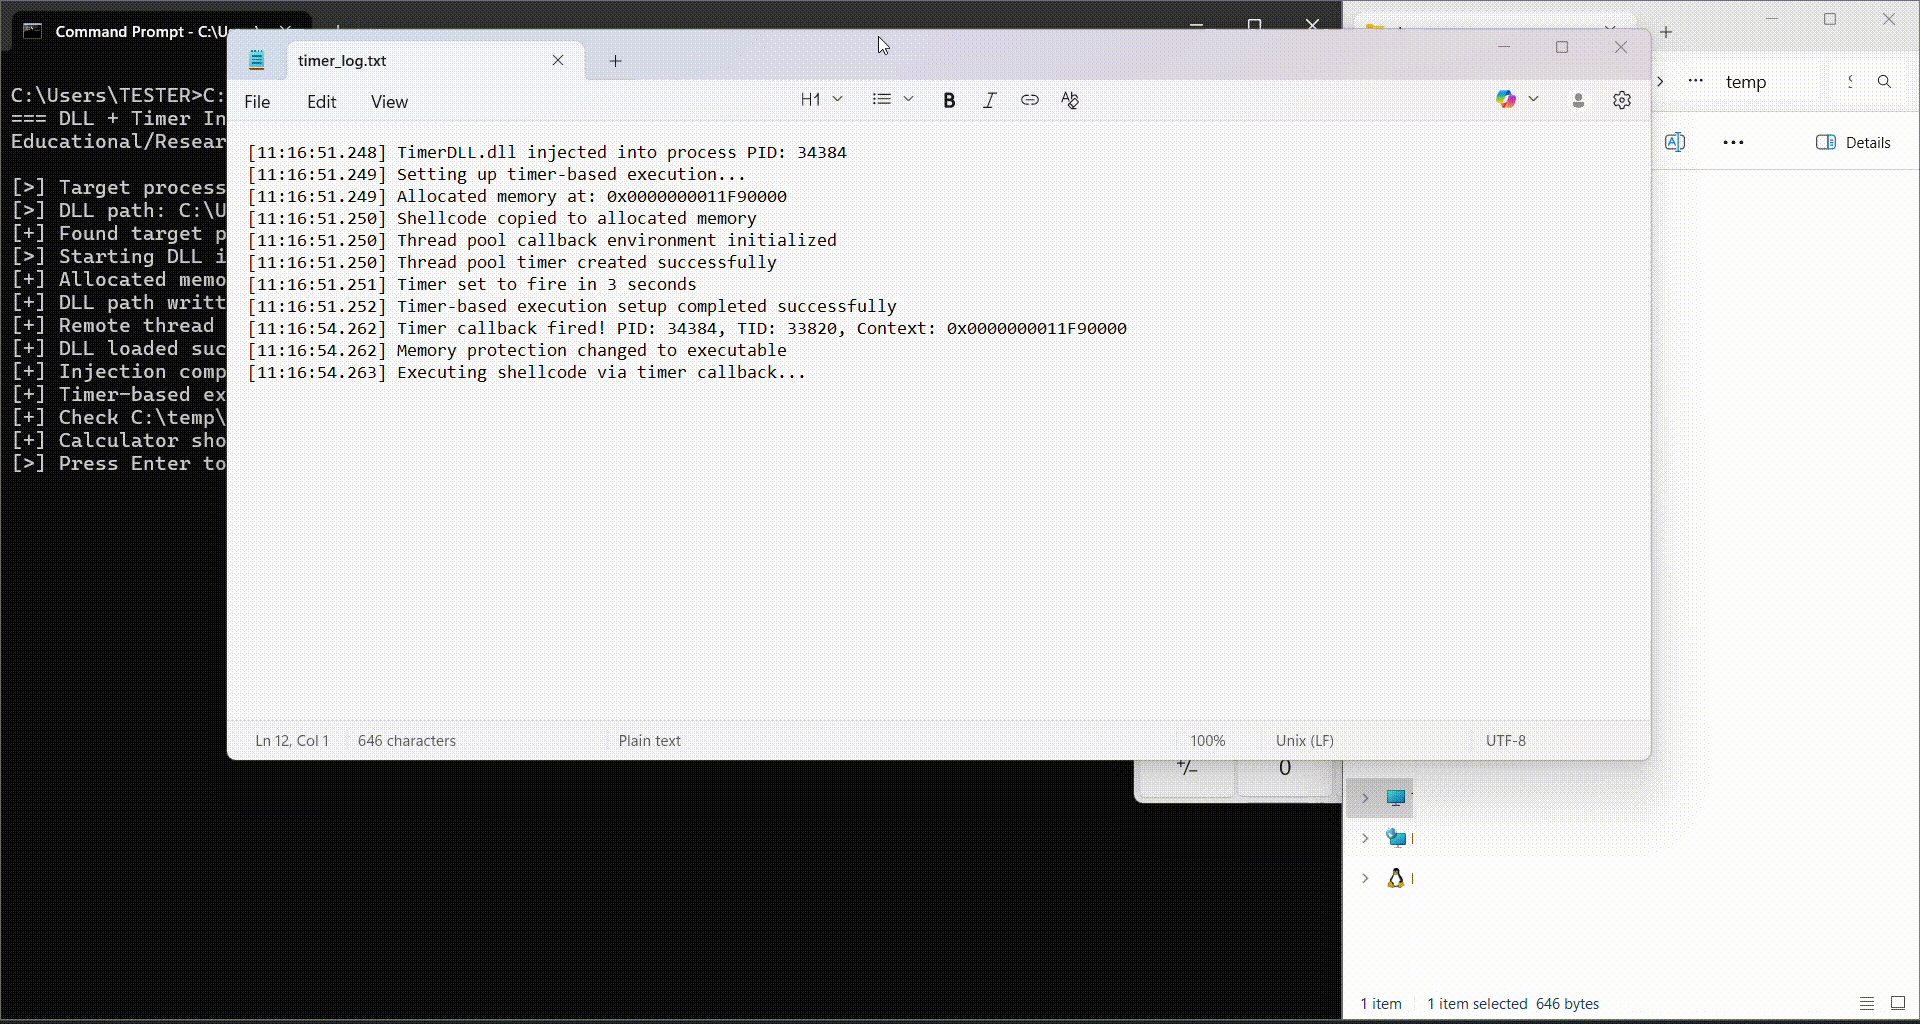 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Удалённая инъекция DLL с выполнением шеллкода на основе таймера
 0xninjacyclone/asmldr
Динамический загрузчик шеллкода с изощрёнными возможностями обхода обнаружения
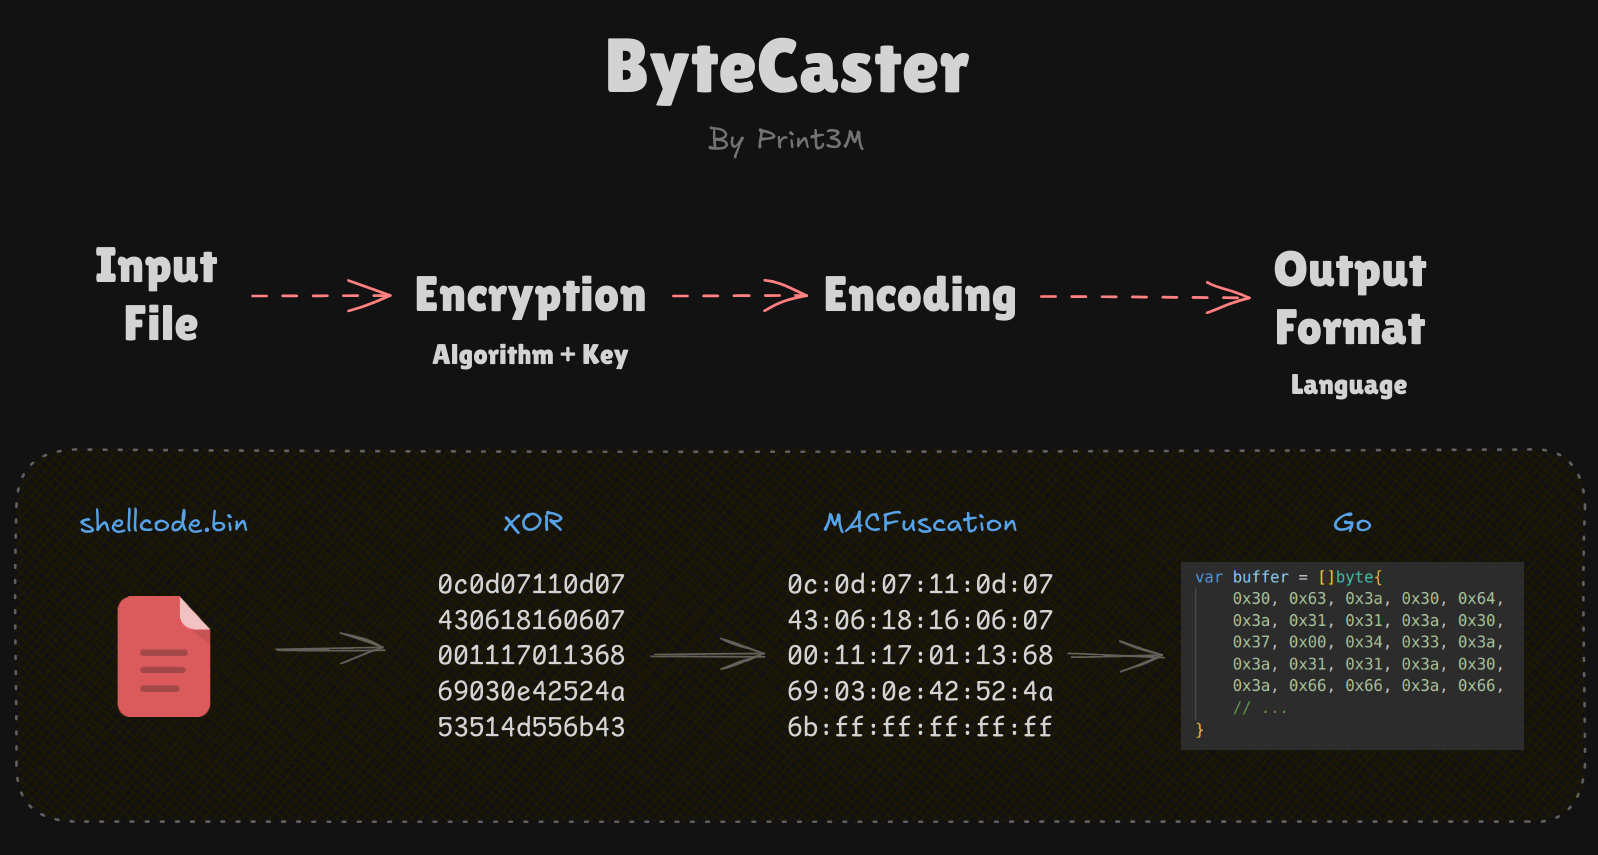 print3m/bytecaster
Швейцарский нож для шифрования payload, обфускации и преобразования в байтовые массивы — всё одной командой (поддерживается 14 выходных форматов)! ☢️
 n0qword/win32k-callback-detouring
Злоупотребление механизмом обратных вызовов ядра win32k.sys для выполнения произвольного кода
 ofasgard/execute-assembly-pico
PICO для Crystal Palace, который реализует хостинг CLR для выполнения .NET-сборки в памяти.
 winterknife/silverpick
Фреймворк для разработки шеллкода в пользовательском режиме Windows (WUMSDF)

 0xsch1zo/nullgate
Библиотека, упрощающая использование indirect syscalls. Довольно интересный обход AV/EDR в качестве PoC.