

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Christmas — PoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода | Kitploit
Инструменты/GitHubGitHub/maldev-academy/christmas
Обход IDS/IPSШелл-кодПост-эксплуатацияRed TeamingРазработка Полезной НагрузкиСостязательная Атака
GitHubmaldev-academy/christmas

Christmas

PoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода

Репозиторий
25936392 лет назадПроверено Kitploit
Поделиться

Maldev Academy

Главная страница Maldev Academy

Учебная программа Maldev Academy

Christmas

Реализация метода инъекции, упомянутого @Hexacorn.

Эта PoC создаёт несколько процессов, где каждый процесс выполняет определённую задачу в рамках операции инъекции. Каждый дочерний процесс порождает следующий процесс и передаёт необходимую информацию через командную строку. Программа выполняет следующие шаги:

  1. Первый дочерний процесс создаёт целевой процесс, в который будет внедрена полезная нагрузка. Дескриптор наследуется всеми последующими дочерними процессами.
  2. Второй дочерний процесс выделяет память в целевом процессе.
  3. Третий дочерний процесс изменяет права доступа к ранее выделенной памяти на RWX.
  4. После этого для каждых 1024 байт полезной нагрузки будет создан процесс для записи этих байт.
  5. И наконец, ещё один процесс будет отвечать за выполнение полезной нагрузки.

В PoC используется алгоритм шифрования RC4 для шифрования полезной нагрузки Havoc Demon. Программа ChristmasPayloadEnc.exe отвечает за шифрование полезной нагрузки и её дополнение до размера, кратного 1024 (как требует логика инъекции).

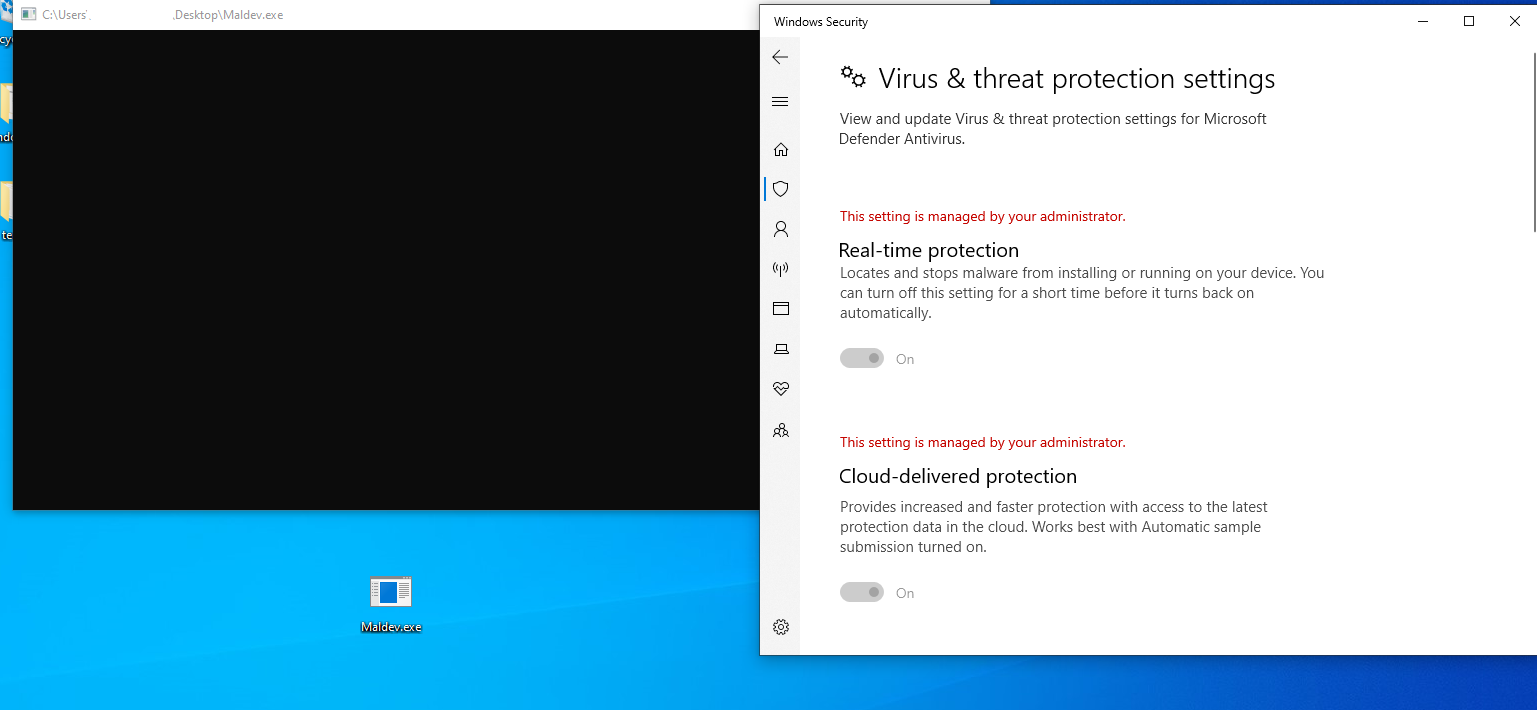

Демо: Обход MDE с помощью полезной нагрузки Havoc Demon


image_2023-12-24_00-31-46 image_2023-12-24_00-31-24

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





