

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Remote-DLL-Injection-with-Timer-based-Shellcode-Execution — Удалённая инъекция DLL с выполнением шеллкода на основе таймера | Kitploit

Инструменты/GitHubGitHub/andreisss/remote-dll-injection-with-timer-based-shellcode-execution
ЭксплуатацияШелл-кодПост-эксплуатацияОбучение и ОбразованиеRed TeamingРазработка Полезной Нагрузки
GitHubandreisss/remote-dll-injection-with-timer-based-shellcode-execution

Remote-DLL-Injection-with-Timer-based-Shellcode-Execution

Удалённая инъекция DLL с выполнением шеллкода на основе таймера

Репозиторий
21652301 год назадПроверено Kitploit
Поделиться

Удалённая инъекция DLL с выполнением шеллкода на основе таймера

Документация обновлена после предыдущей ошибки в заголовке об инъекции процесса!

⚠ Только для образовательных исследований
Этот репозиторий содержит исследования в области безопасности только в образовательных целях и только для авторизованного использования.
Используйте ответственно и в соответствии со всеми применимыми законами и нормативными актами.


Обзор

Удалённая инъекция DLL с выполнением шеллкода на основе таймера — это техника, которая использует пул потоков Windows для выполнения шеллкода. Применяя классическую инъекцию DLL с помощью CreateThreadpoolTimer для запуска шеллкода в памяти через легитимные системные потоки, она остаётся скрытной и с высокой вероятностью обходит современные средства защиты.

Данный подход обеспечивает скрытное выполнение с использованием шеллкода на основе таймера.
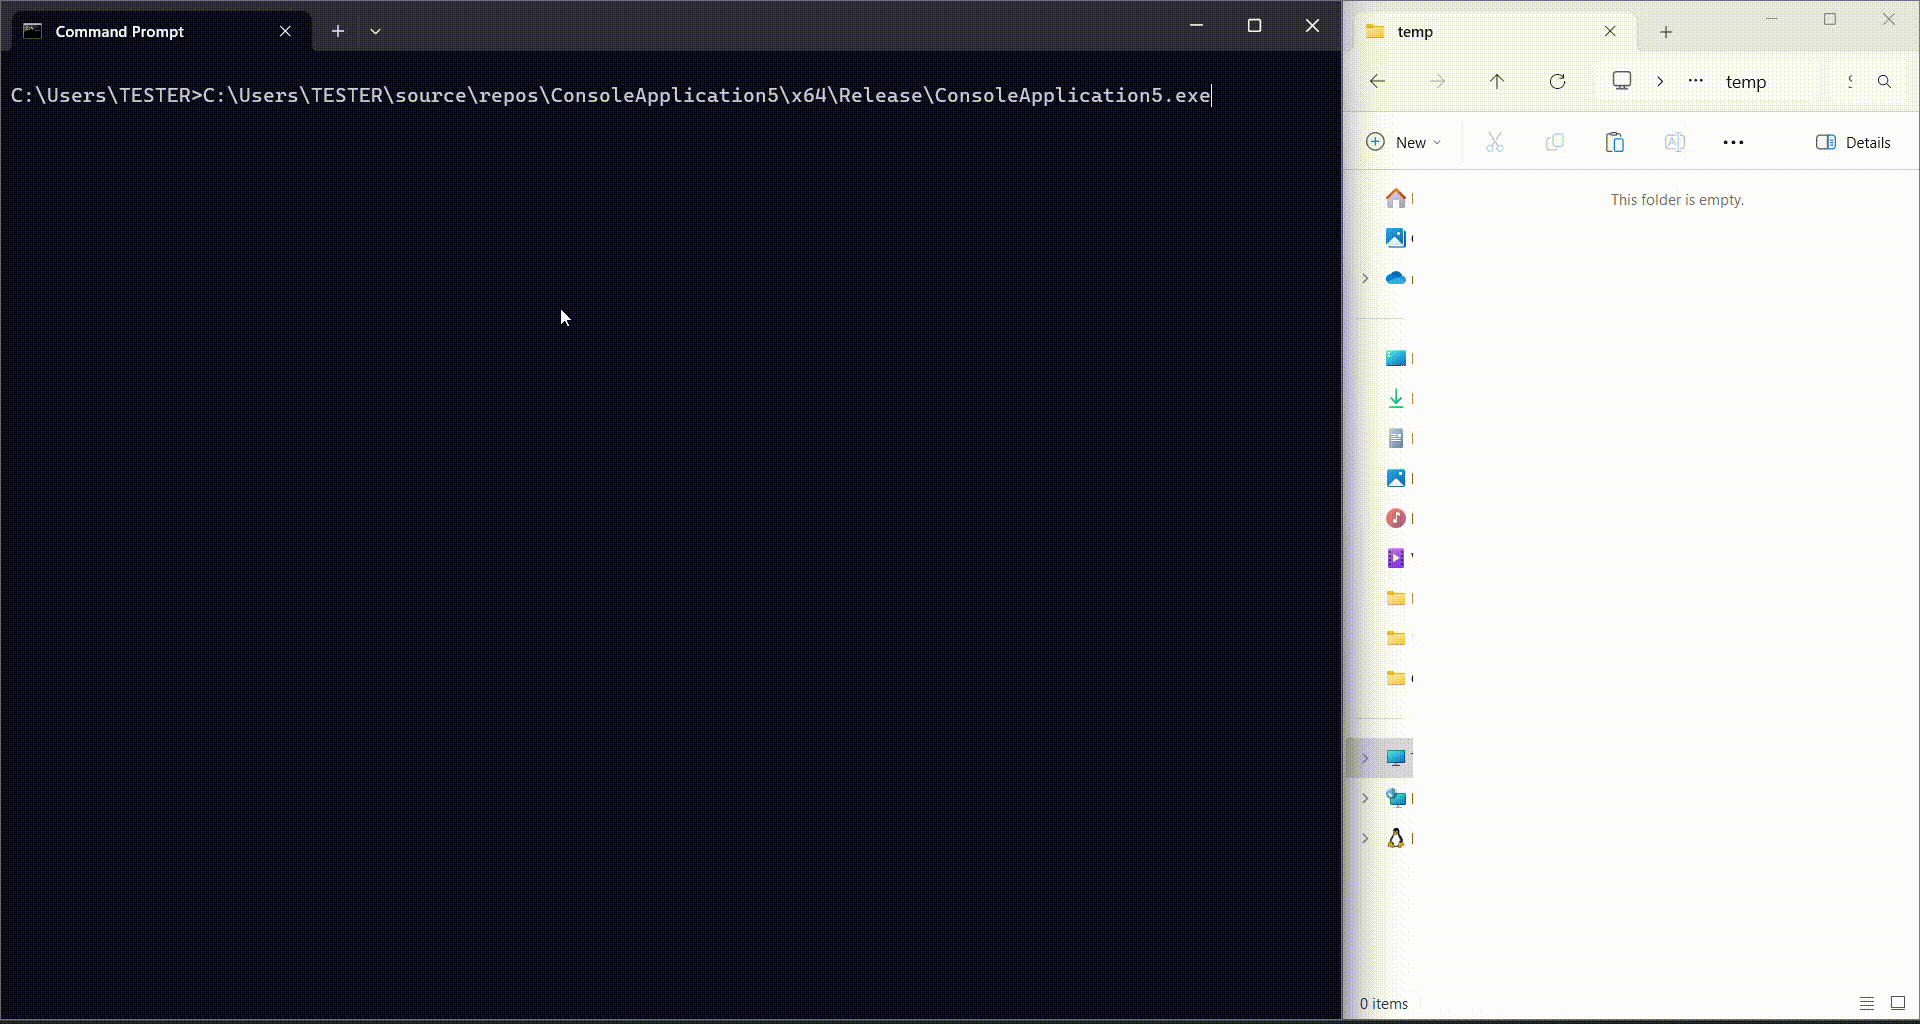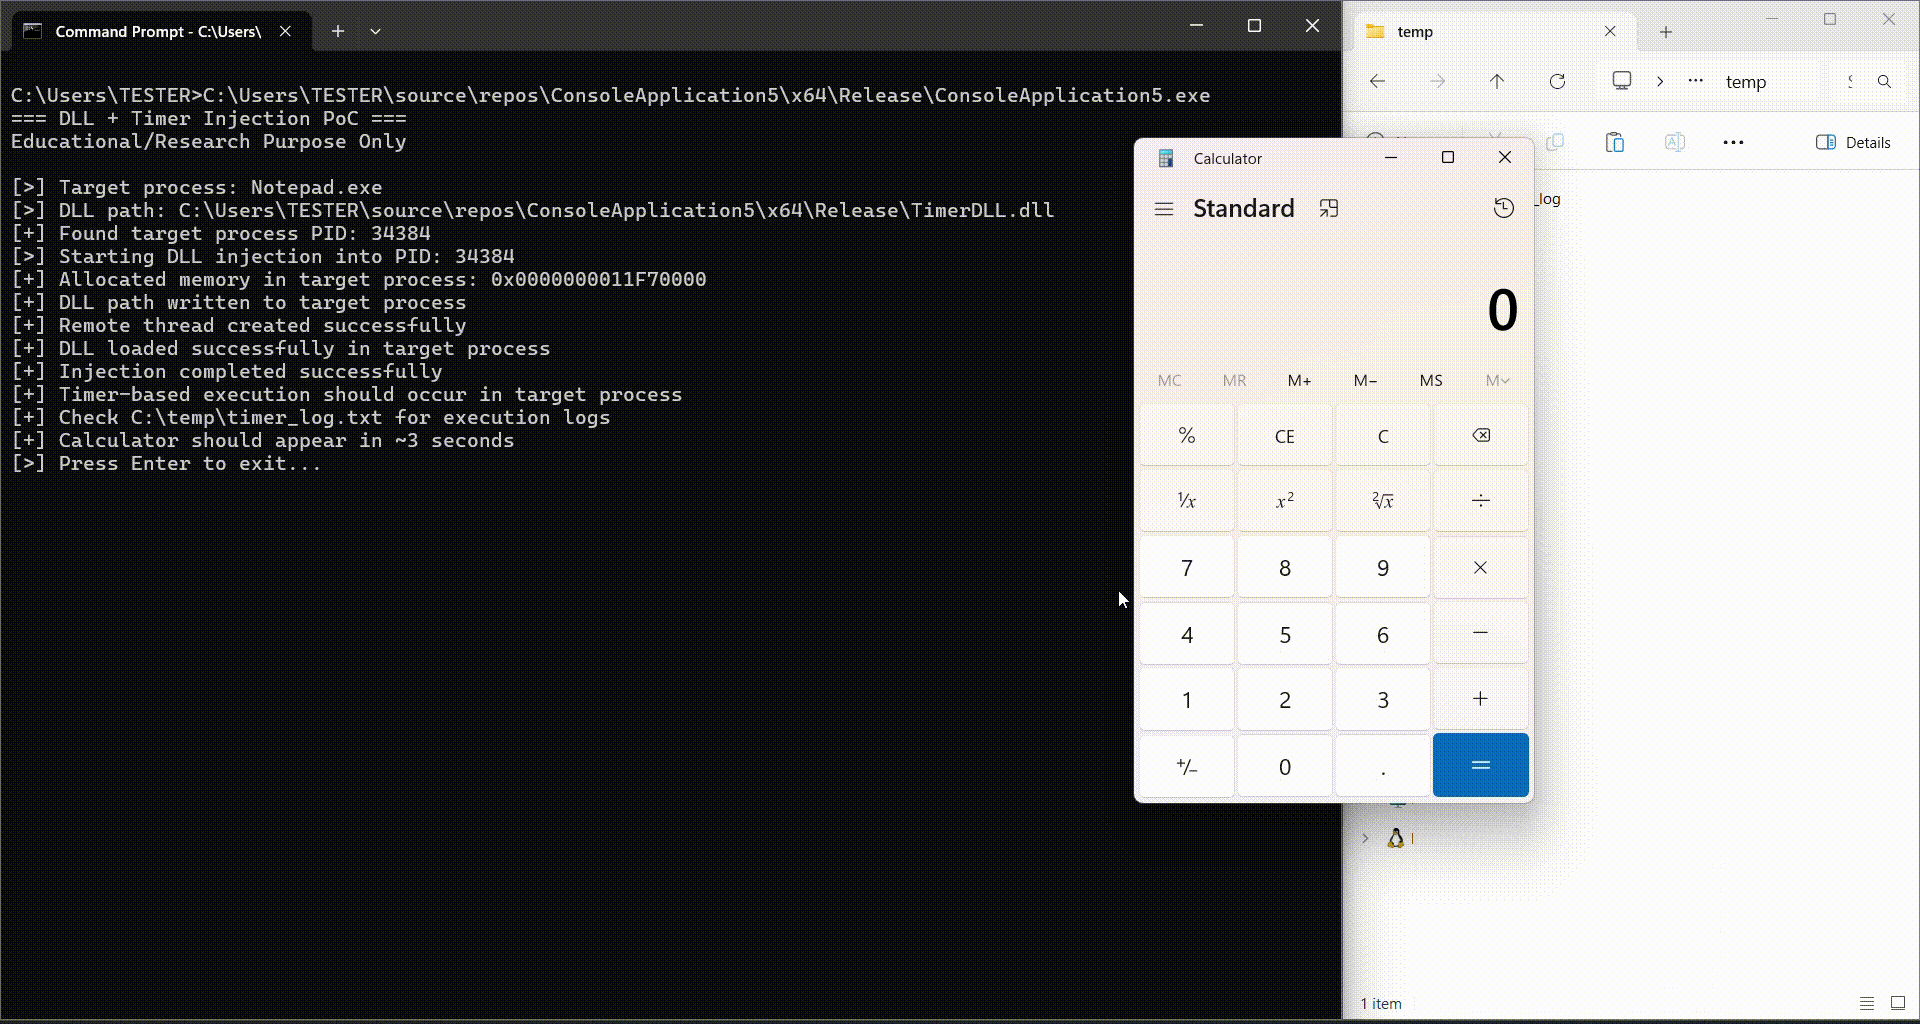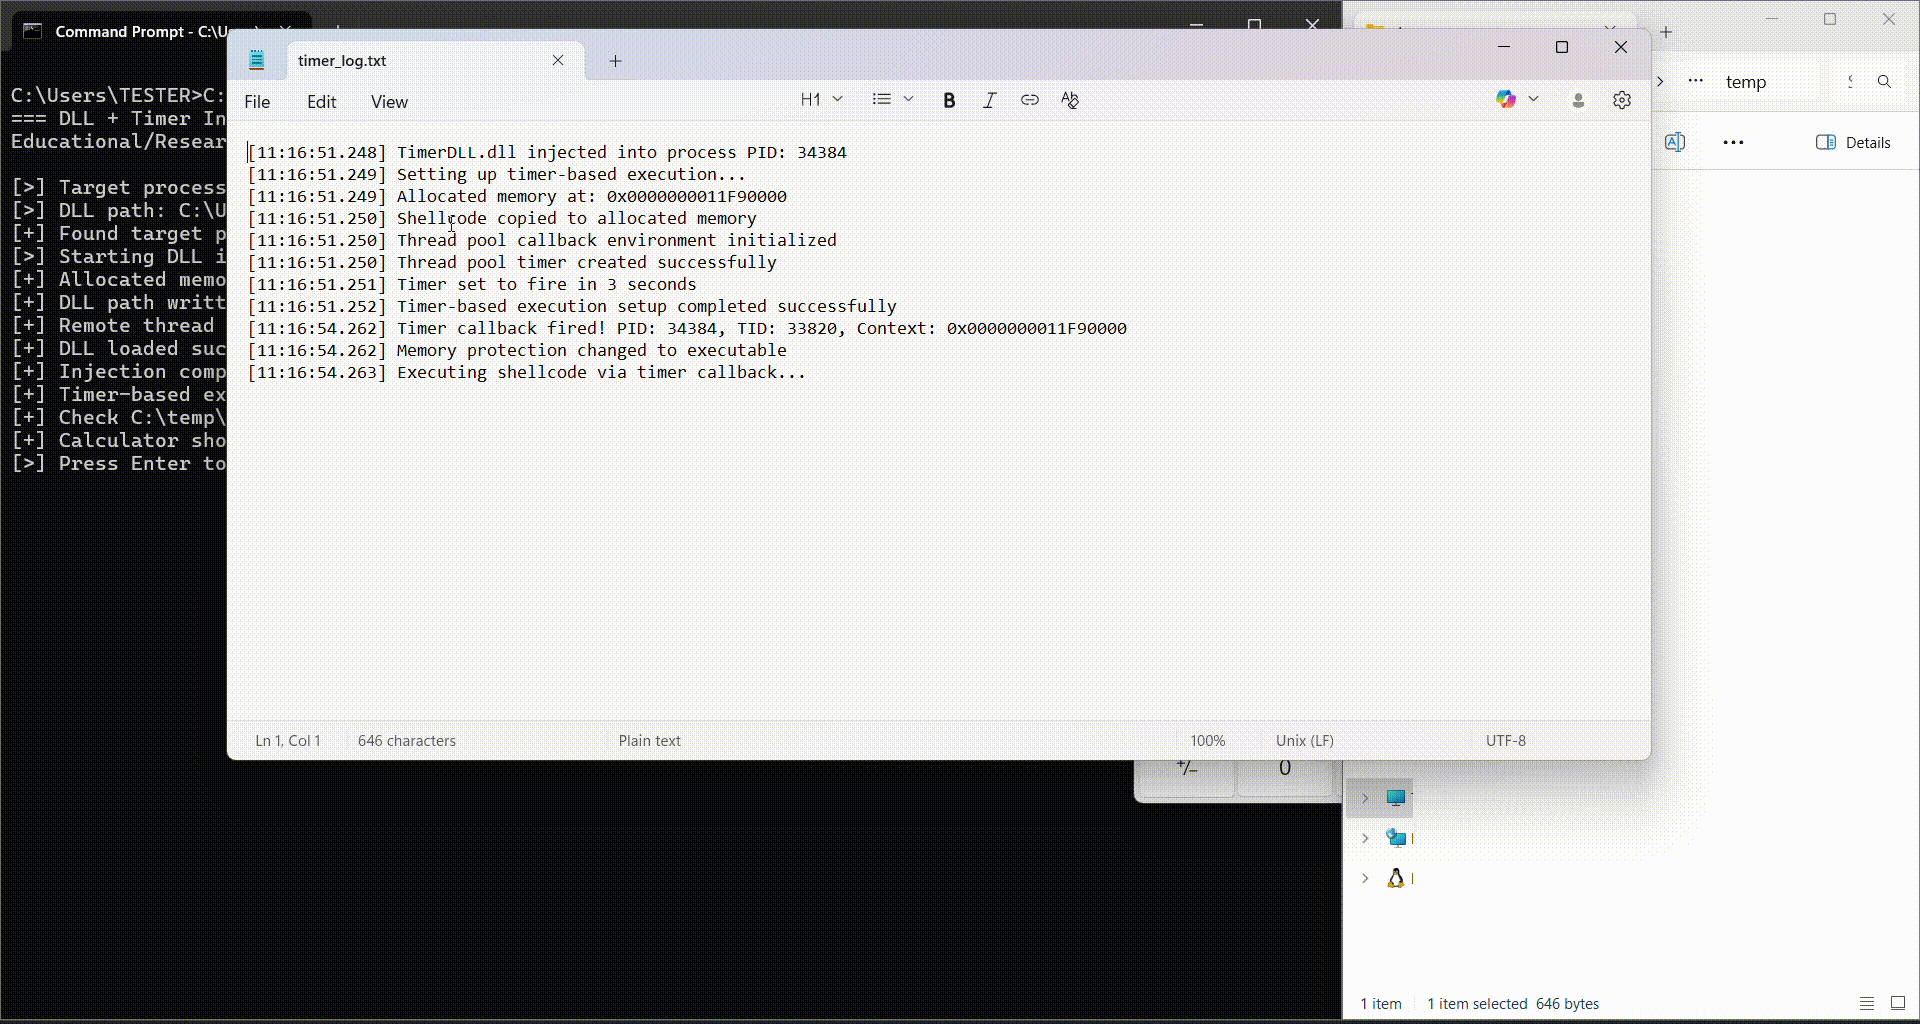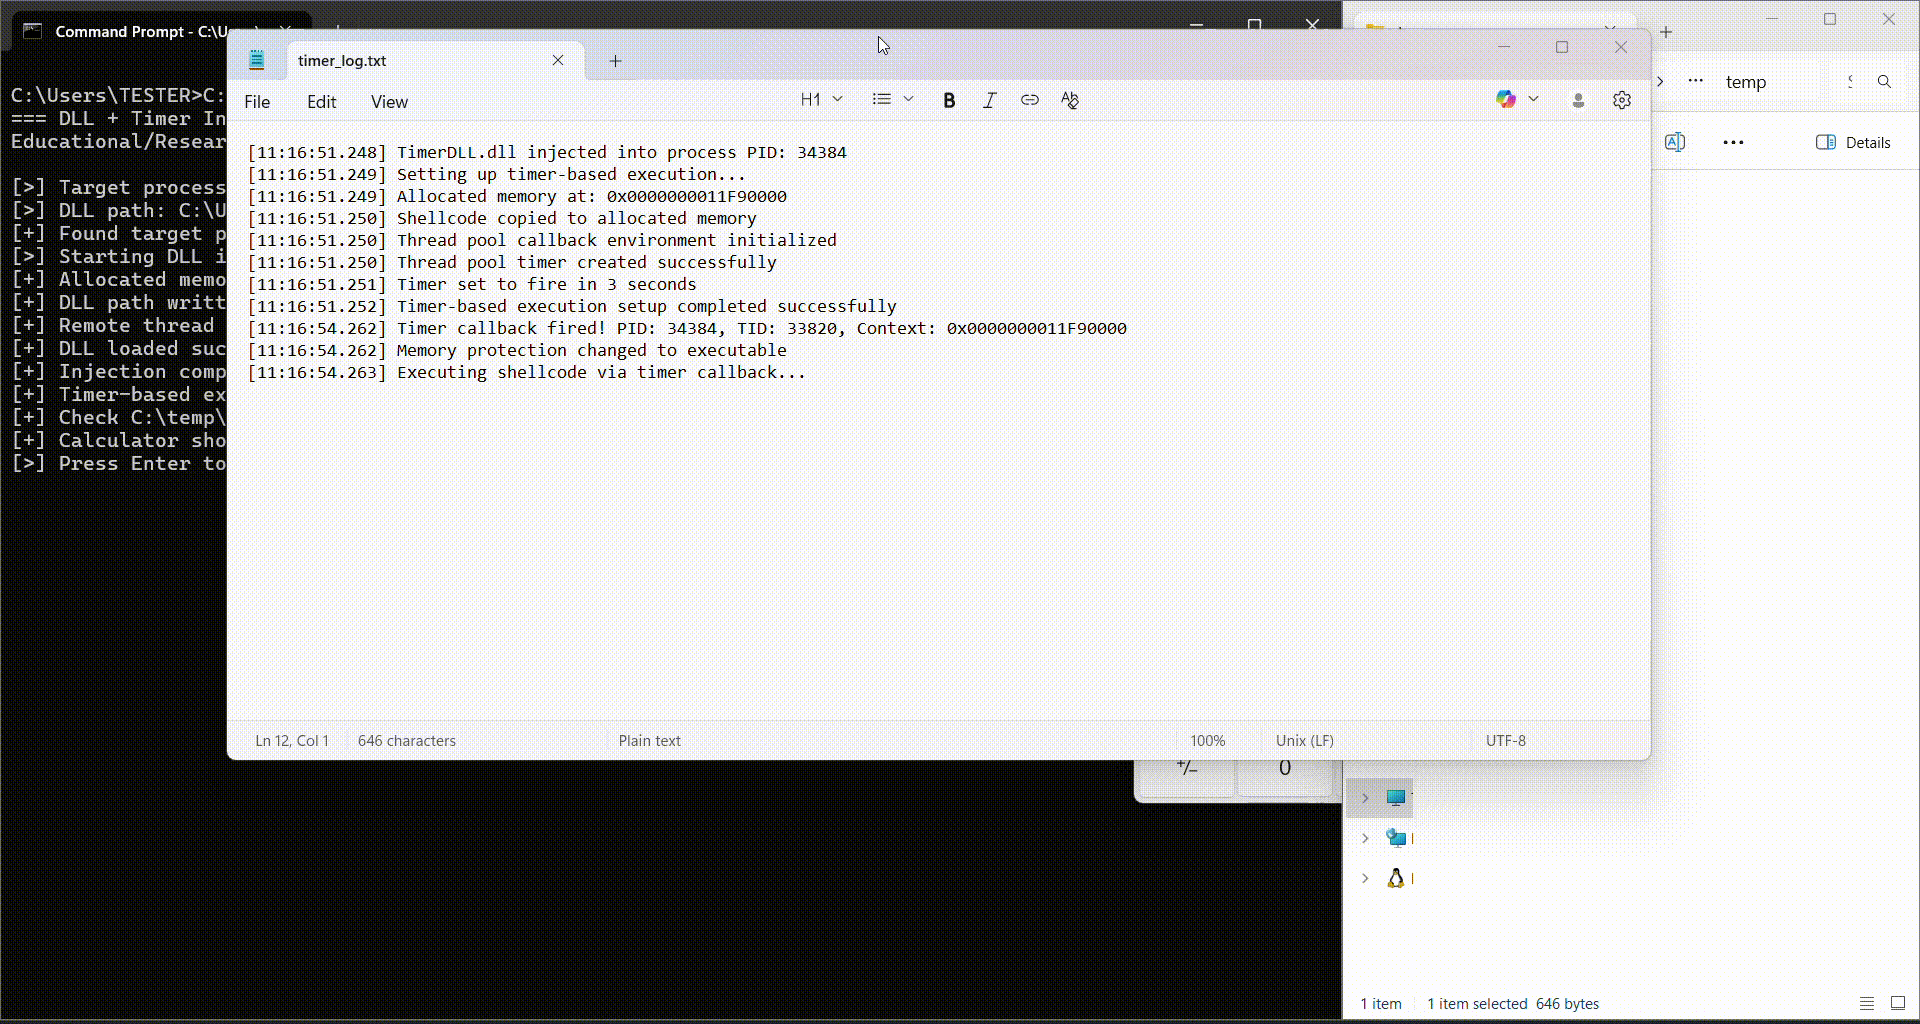

Recording 2025-07-16 1317152323


🛠️ Техническая реализация

изображение

🧩 Основные компоненты

🛠 Основной инжектор (ConsoleApplication5.cpp)

  • Логика перечисления процессов и выбора цели
  • Инъекция DLL с использованием CreateRemoteThread и LoadLibraryW
  • Обработка ошибок и отчёт о статусе выполнения

⏲ Таймерная DLL (Dll1.cpp)

  • Реализация выполнения шеллкода на основе таймера
  • Настройка структуры TP_CALLBACK_ENVIRON для конфигурации пула потоков


  • Выполнение шеллкода через обратный вызов таймера
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




