

prismsec
 azmisyahrul/prismsec
Безопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.
penetration-testing-frameworksreconnaissancevulnerability-scanners+7
1
azmisyahrul/prismsecБезопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.

 wattocyber/custom-oscp-tooling
Ориентированный на OSCP набор инструментов для перечисления сети, SMB, AD, DNS, веб-ресурсов и баз данных в режиме только чтения; сканирования на…
 wattocyber/cantina
Оркестратор сетевой разведки, легальный в рамках OSCP, для обнаружения портов, классификации сервисов и запуска только enum-плагинов через HTTP, SMB,…
 wattocyber/offensive-one-liners
110 однострочников для наступательной безопасности (offensive-security) для авторизованного тестирования и CTF, сгруппированных по категориям и…
 wattocyber/masq
Разведка в реальном времени и аудит состояния защищённости инфраструктуры AI-агентов: сканирует конфигурации MCP, журналы сессий и API на предмет…
 talha-nazeef-ahmed/rpc-triage
Бессимвольный механизм статического анализа, который извлекает и математически ранжирует поверхность атаки Windows RPC с помощью модели риска на…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Изолированная AD/Linux лаборатория атак: эксплуатация CVE-2007-2447 через Metasploit, обнаружение с помощью Wazuh SIEM, сопоставленного с MITRE…
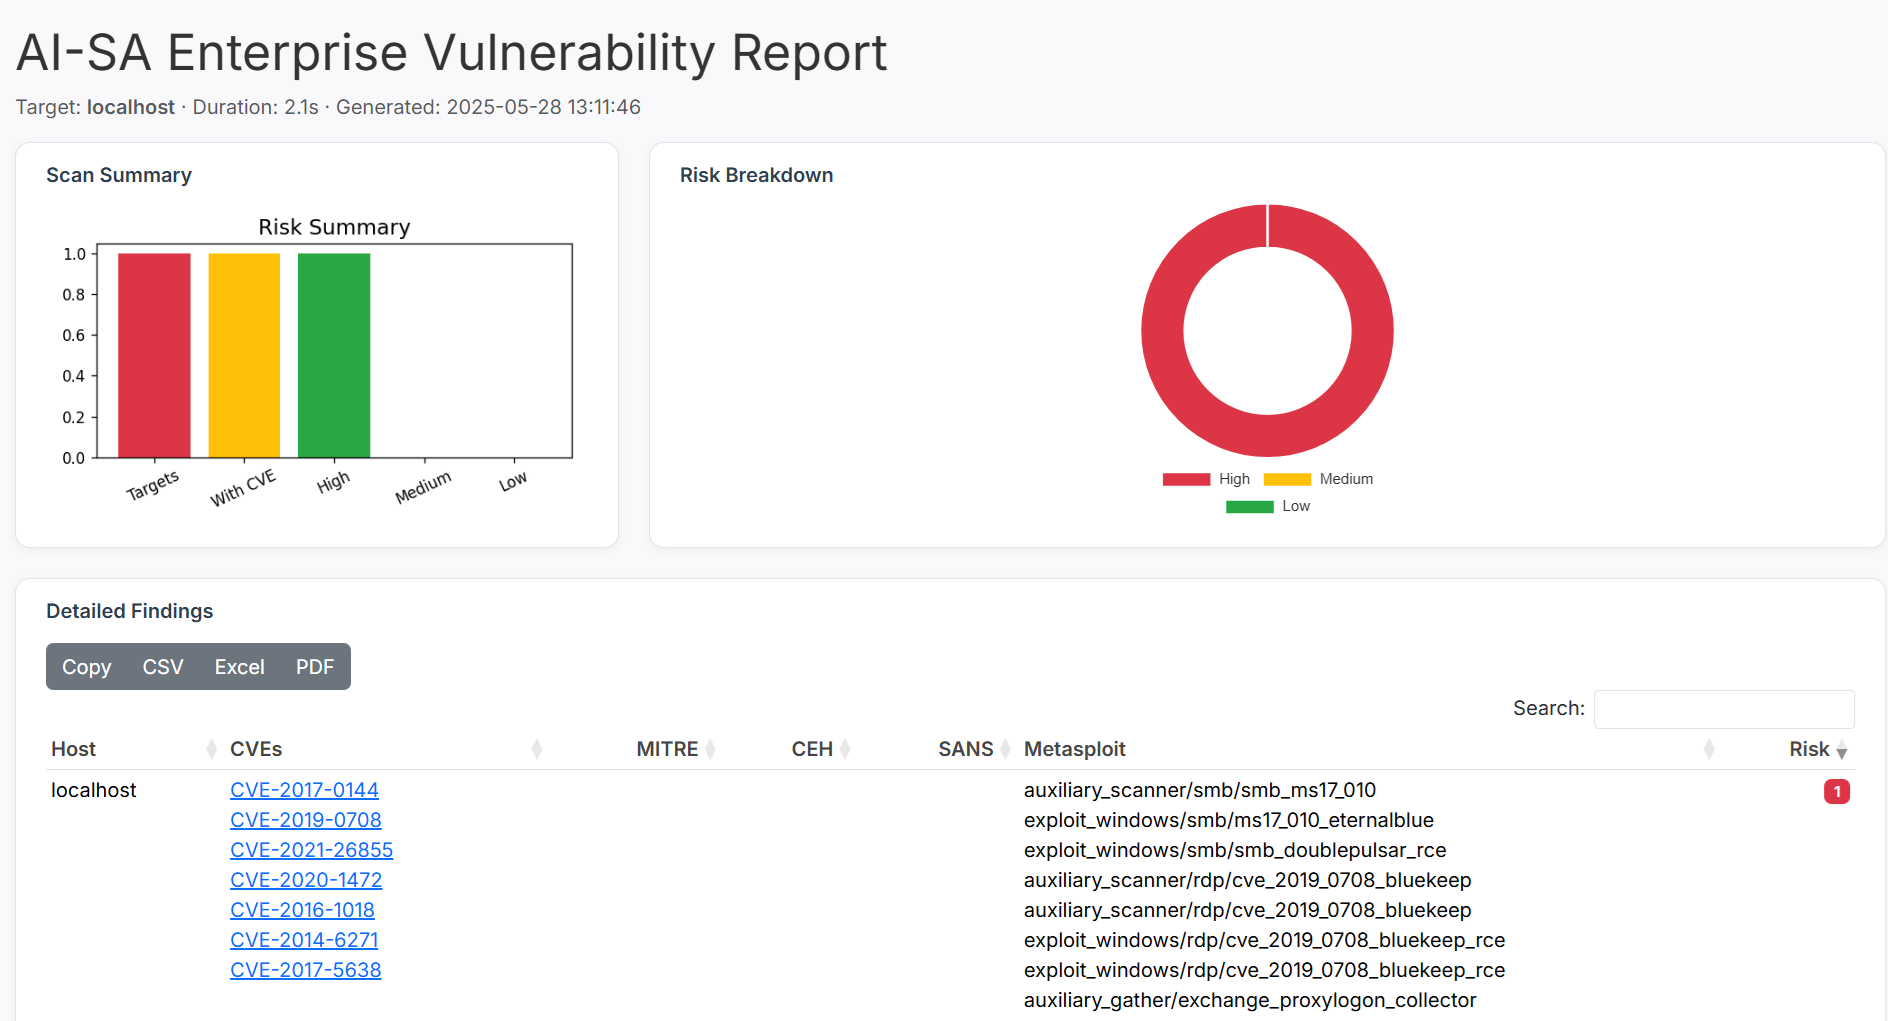 gmh5225/aisa-scanner
AISA-Scanner — это автономный сканер уязвимостей на основе ИИ, который сопоставляет CVE с эксплойтами Metasploit, MITRE, CEH и SANS, предоставляя…
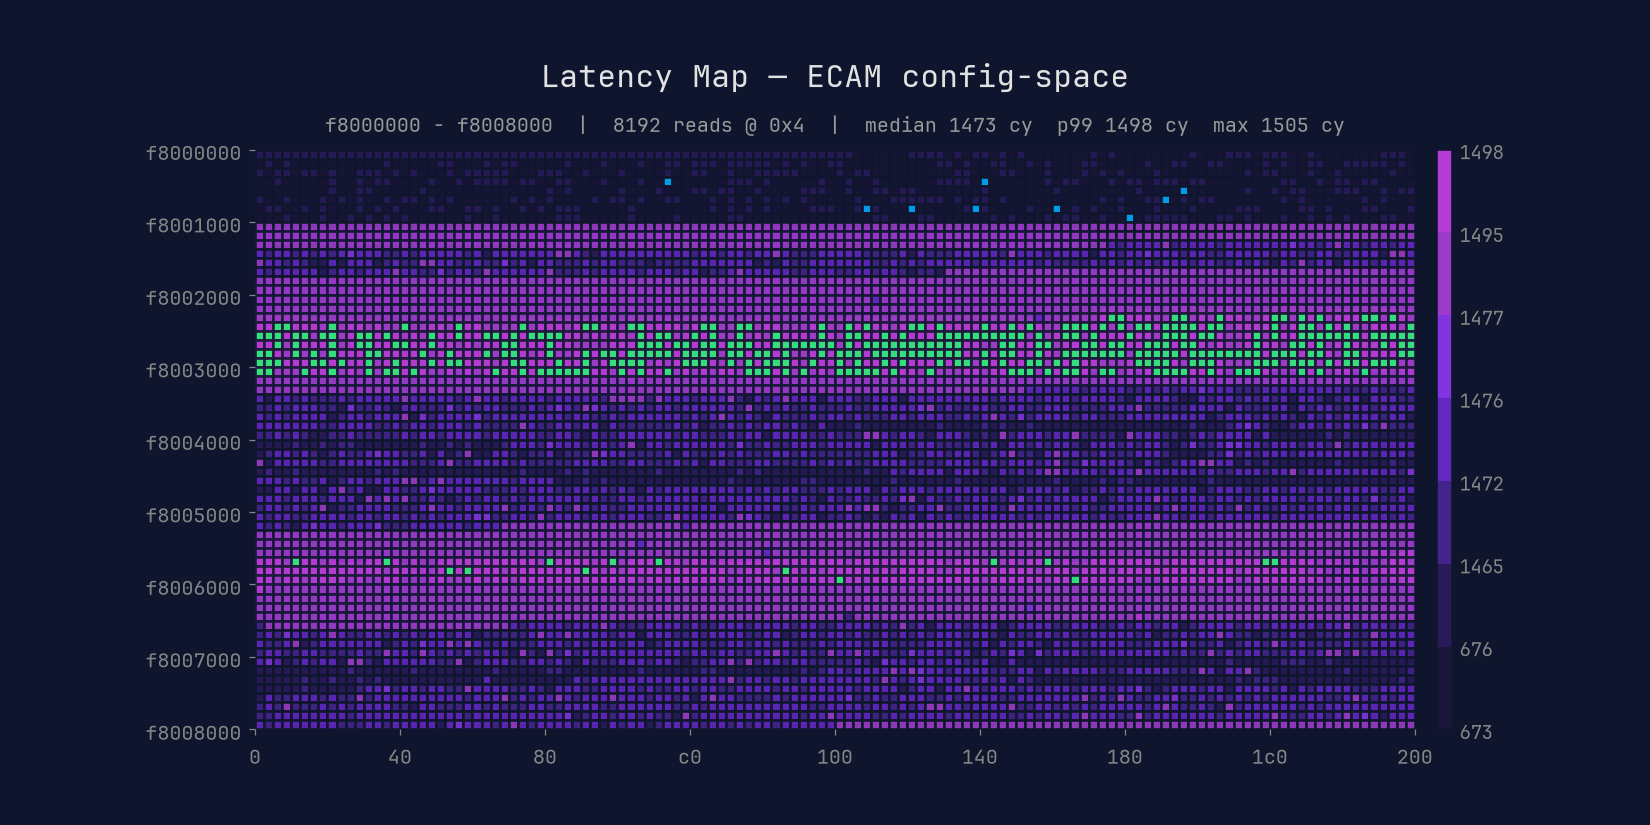 xoreaxeaxeax/mmiotic
Рентген задержек для недокументированного оборудования
 talha-nazeef-ahmed/alpc-enumerator
Инструмент пользовательского режима Windows для перечисления и классификации портов ALPC, включая процессы, защищённые PPL.
 strategic-automation/violin
Агентный пентест-профиль для Hermes: 31 плейбук для авторизованной разведки, веб-атак и атак на контроль доступа, безопасной валидации эксплойтов и…
 b3rito/oopso
Простой в использовании клиентский конструктор OSINT-запросов для обнаружения открытых файловых менеджеров в поисковых системах.
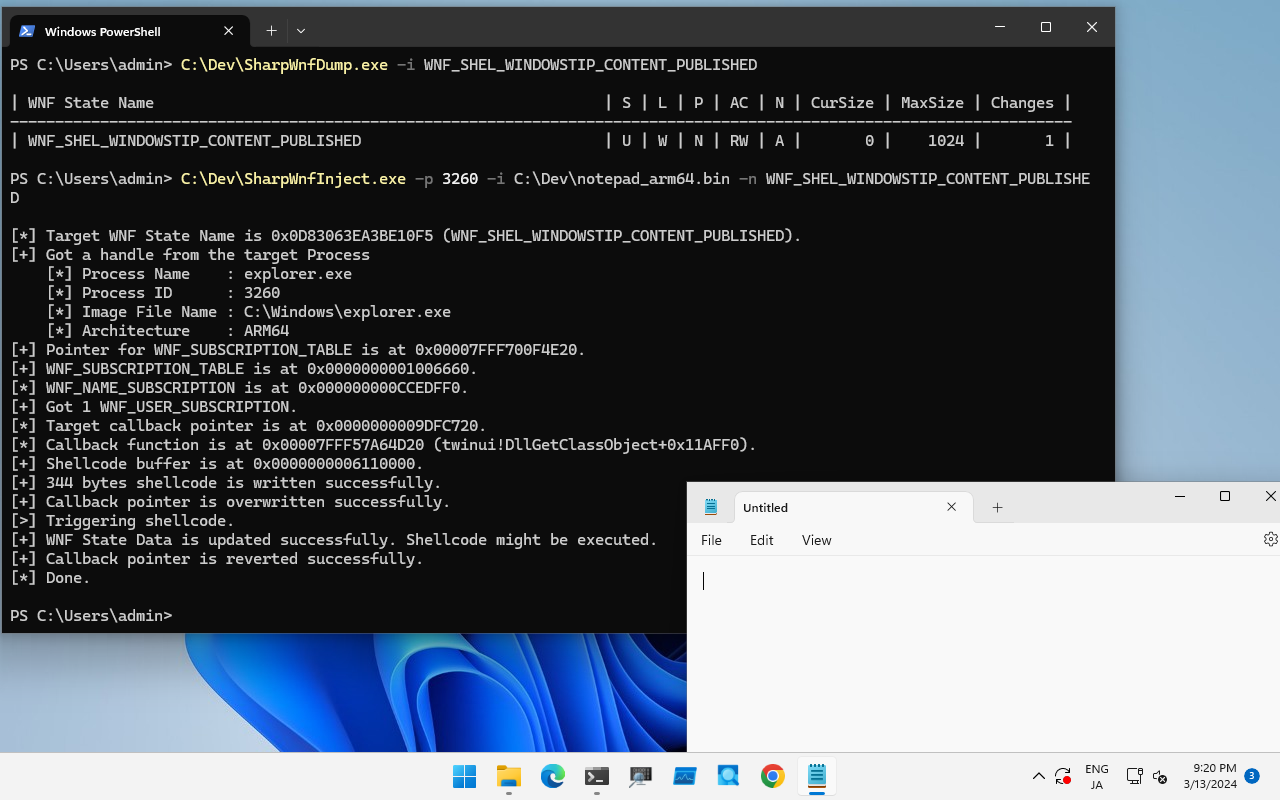 daem0nc0re/sharpwnfsuite
C# утилиты для механизма уведомлений Windows
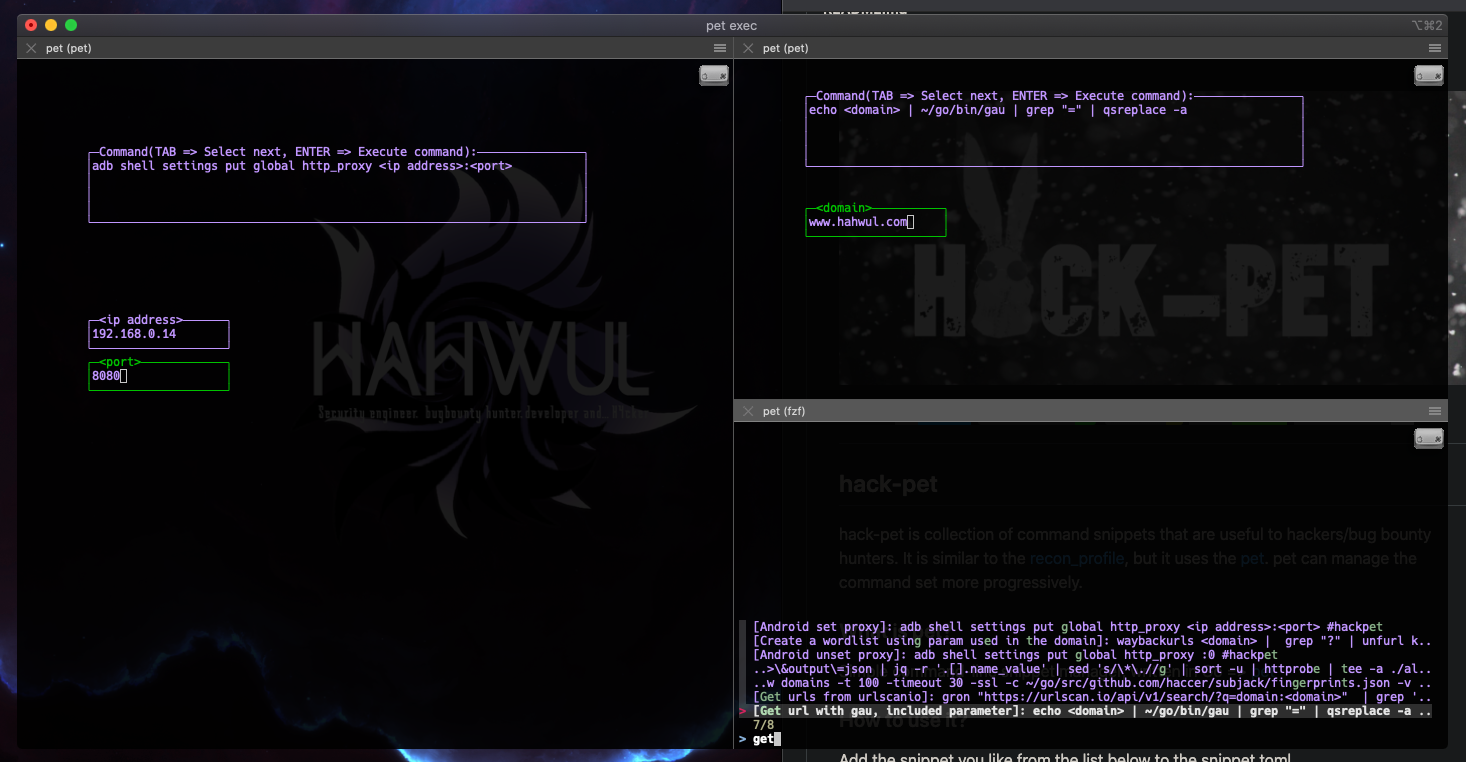 anlominus/bug-bounty
Bug Bounty ~ Потрясающие | Книги | Шпаргалки | Чек-листы | Инструменты | Списки слов | Ещё
 h33tlit/secret-regex-list
Список регулярных выражений для извлечения секретных API-ключей и ценной информации.
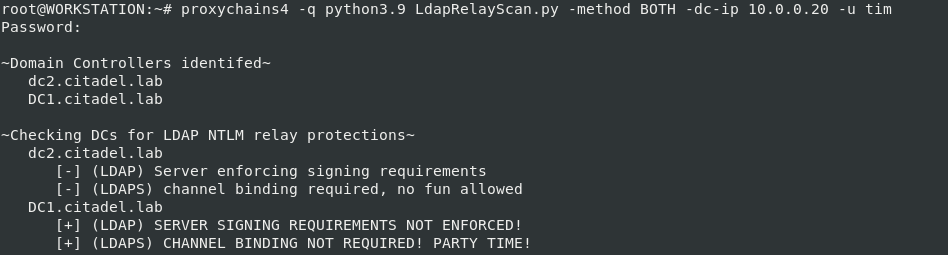 zyn3rgy/ldaprelayscan
Проверка защиты LDAP в отношении ретрансляции NTLM-аутентификации
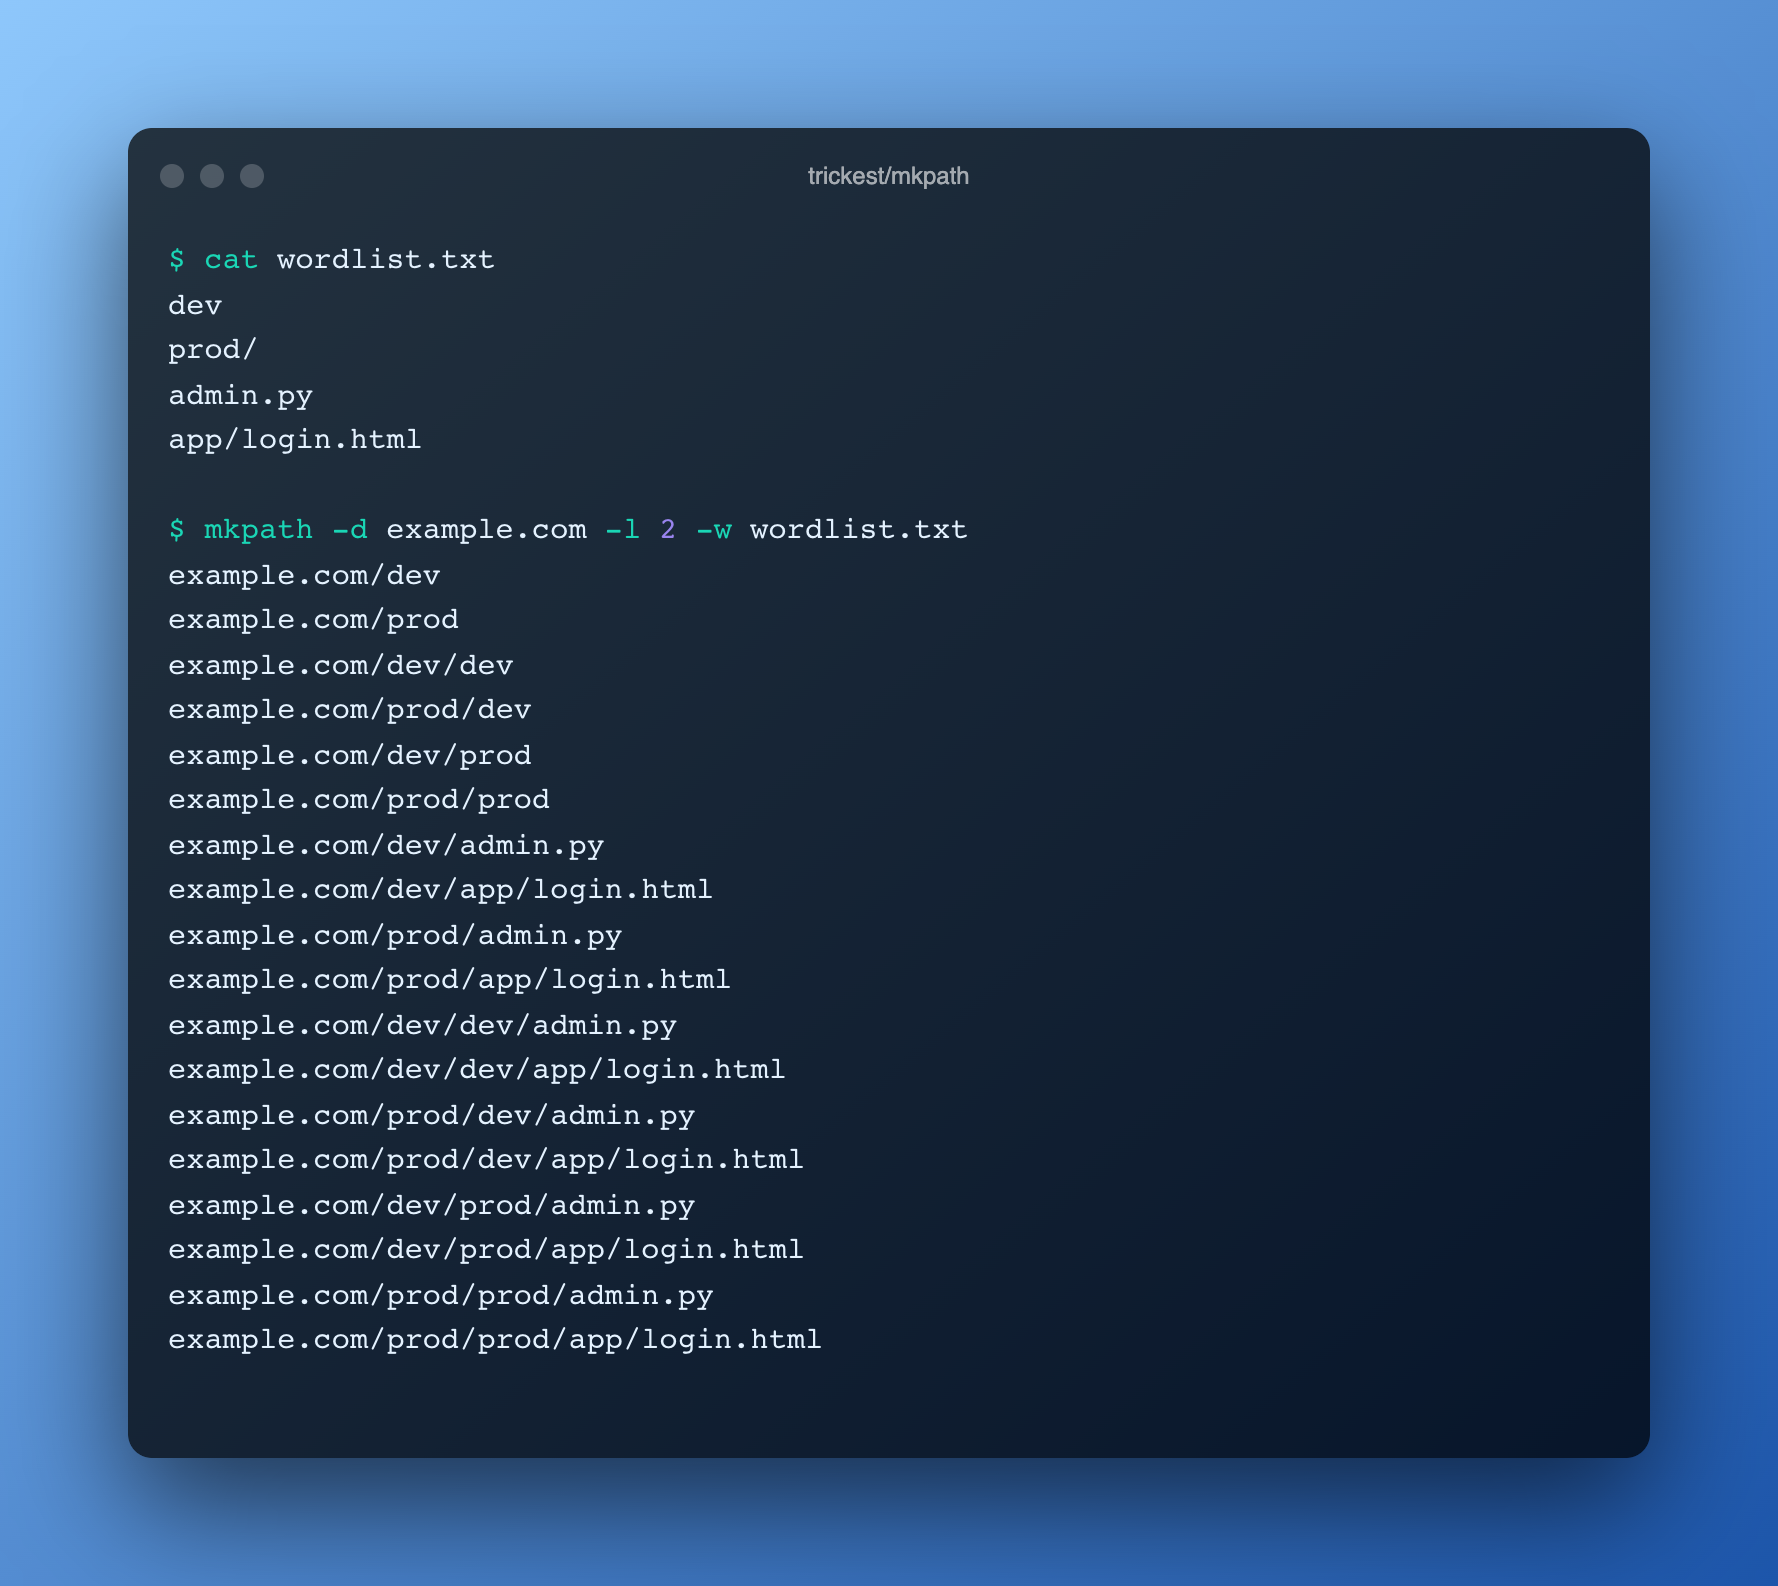 trickest/mkpath
Создавайте комбинации URL-путей с помощью словаря
 xforcered/scmkit
Инструментарий для атак на системы управления исходным кодом