

AISA-Scanner — это автономный сканер уязвимостей на основе ИИ, который сопоставляет CVE с эксплойтами Metasploit, MITRE, CEH и SANS, предоставляя интеллектуальные отчеты о рисках в реальном времени.
AISA-Scanner — это самодостаточный, самообучающийся набор инструментов кибербезопасности на основе ИИ/ML, объединяющий NLP, обогащение CVE, автономное сканирование, моделирование рисков и корпоративные отчёты в единый фреймворк. Он создан для современных исследователей безопасности, пентестеров, красных команд и защитников корпоративных сетей, которым нужны сведения об уязвимостях в реальном времени, обогащённая аналитика и практически применимые результаты.


| Категория | Описание |
|---|---|
| Типы целей | Домены, поддомены, IP-адреса, TCP-порты |
| ИИ-движок | Zero-Shot классификация OWASP |
| Модель рисков | Онлайн-самообучающийся классификатор с оценкой рисков |
| CVE | Обнаружение CVE по баннерам, NLP (NER) и подсказкам ИИ |
| Обогащение CVE | CVSS, CWE и описания из NVD |
| Сопоставление эксплойтов | Автоматическое сопоставление модулей Metasploit с CVE |
| Корпоративные отчёты | HTML-отчёты с таблицами данных, ссылками на CVE, тепловыми картами MITRE и кнопками экспорта |
| Сопоставление таксономий | Автоматическое сопоставление с MITRE ATT&CK, модулями CEH и SANS CWE Top 25 |
| Сканер поддоменов | Нечёткий резолвер с обнаружением wildcard-записей |
| Поддержка HTTP + TCP | Загрузка и проверка баннеров на открытых TCP-портах |
| Постоянное хранение результатов | Логирование в SQLite с JSON-объектом для каждой записи |
| Риск на основе NLP | Использует уверенность ИИ + количество уязвимостей + ссылки MSF для назначения критичности |
| Офлайн/возобновляемый | Кэширует сопоставления, данные CVE и модули MSF для офлайн-использования |
| Самовосстанавливающаяся модель | Обучается на новых результатах для повышения точности |
| Настраиваемый | Бюджет времени, порог уверенности, лимит поддоменов, произвольный диапазон портов |
| Функция | AISA-Scanner | Nessus | Nikto | OpenVAS |
|---|---|---|---|---|
| Маркировка ИИ (OWASP) | ✅ | ❌ | ❌ | ❌ |
| Zero-Shot классификация (NLP) | ✅ | ❌ | ❌ | ❌ |
| Автосопоставление CVE с модулями MSF | ✅ | ❌ | ❌ | ✅ |
| Сопоставление MITRE ATT&CK + CEH + SANS | ✅ | Частично | ❌ | Частично |
| Перечисление поддоменов | ✅ | ❌ | ❌ | ❌ |
| Сканирование баннеров TCP-портов | ✅ | ✅ | ❌ | ✅ |
| Экспорт отчётов PDF/CSV/Excel | ✅ | ✅ | ❌ | ✅ |
| Самообучающаяся модель рисков | ✅ | ❌ | ❌ | ❌ |
| Лёгкий и готовый для CLI | ✅ | ❌ | ✅ | ❌ |
| Бесплатный и с открытым исходным кодом | ✅ | ❌ | ✅ | ✅ |
Почему AISA-Scanner побеждает: Он объединяет интеллектуальную классификацию, автономное обогащение, глубокие связи CVE-MSF и лёгкий интерфейс без зависимостей для сканирования и отчётов в реальном времени — всё в одном скрипте. Автор: Haroon Ahmad Awan [email protected]
Ниже представлен пример корпоративного HTML-отчёта, созданного AISA-Scanner:
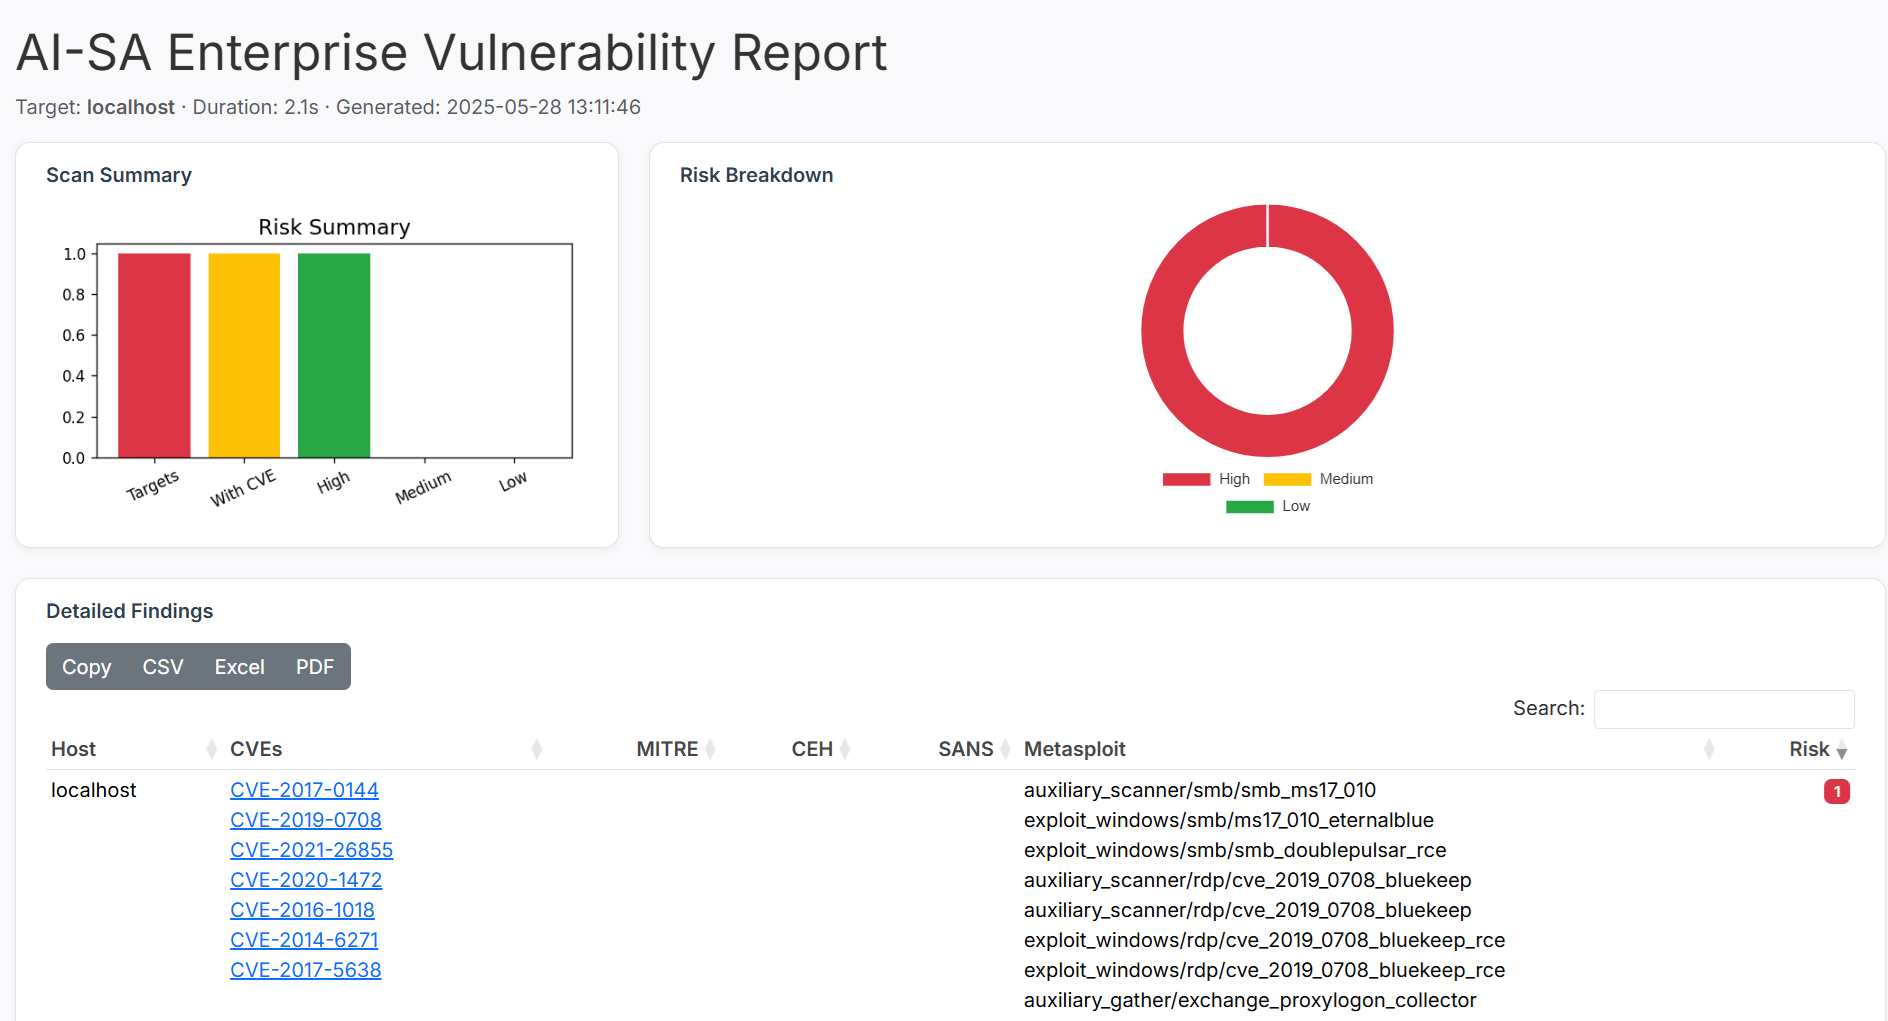
Включает ссылки на CVE, техники MITRE, диаграмму рисков, опции экспорта (PDF, Excel) и таблицу с поиском.
git clone https://github.com/haroonawanofficial/AISA-Scanner.git
cd AISA-Scanner
pip install -r requirements.txt







