 anlominus/bug-bounty
Bug Bounty ~ Потрясающие | Книги | Шпаргалки | Чек-листы | Инструменты | Списки слов | Ещё

בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
Исследователи в области безопасности программного обеспечения всё чаще взаимодействуют с интернет-компаниями для поиска уязвимостей.
Наша программа вознаграждений отдаёт должное этим исследователям и предлагает вознаграждение в размере $30 000 и более за критические уязвимости.
Подборка различных инструментов для bug bounty
Исчерпывающая подборка программ Bug Bounty и отчётов (write-ups) от охотников за ошибками.
Подборка фреймворков, библиотек, ресурсов, программ и руководств по
Capture The Flag(CTF). Этот список призван помочь как новичкам, так и опытным игрокам CTF найти всё, что связано с CTF, в одном месте.
Проект Awesome Bug Bounty Builder — все распространённые инструменты для поиска уязвимостей.
The Threat Hunter Playbook — это общественный проект с открытым исходным кодом, предназначенный для обмена логикой обнаружения, тактикой противника и ресурсами, чтобы сделать разработку детектов более эффективной. Все документы по обнаружению в этом проекте следуют структуре MITRE ATT&CK, классифицирующей поведение противника после компрометации по тактическим группам, и доступны в виде интерактивных блокнотов. Использование блокнотов позволяет делиться не только текстом, запросами и ожидаемыми результатами, но и кодом, помогая другим запускать логику обнаружения на предварительно записанных наборах данных безопасности локально или удалённо через облачные вычислительные среды BinderHub.
Список интересных полезных нагрузок (payloads), советов и хитростей для охотников за ошибками.
Список интересных полезных нагрузок (payloads), советов и хитростей для охотников за ошибками.
Советы и руководства по Bug Bounty, а также по тестам на проникновение.
Вот некоторые инструменты, которые мы используем, когда проводим Live Recon Passive ТОЛЬКО на Twitch:
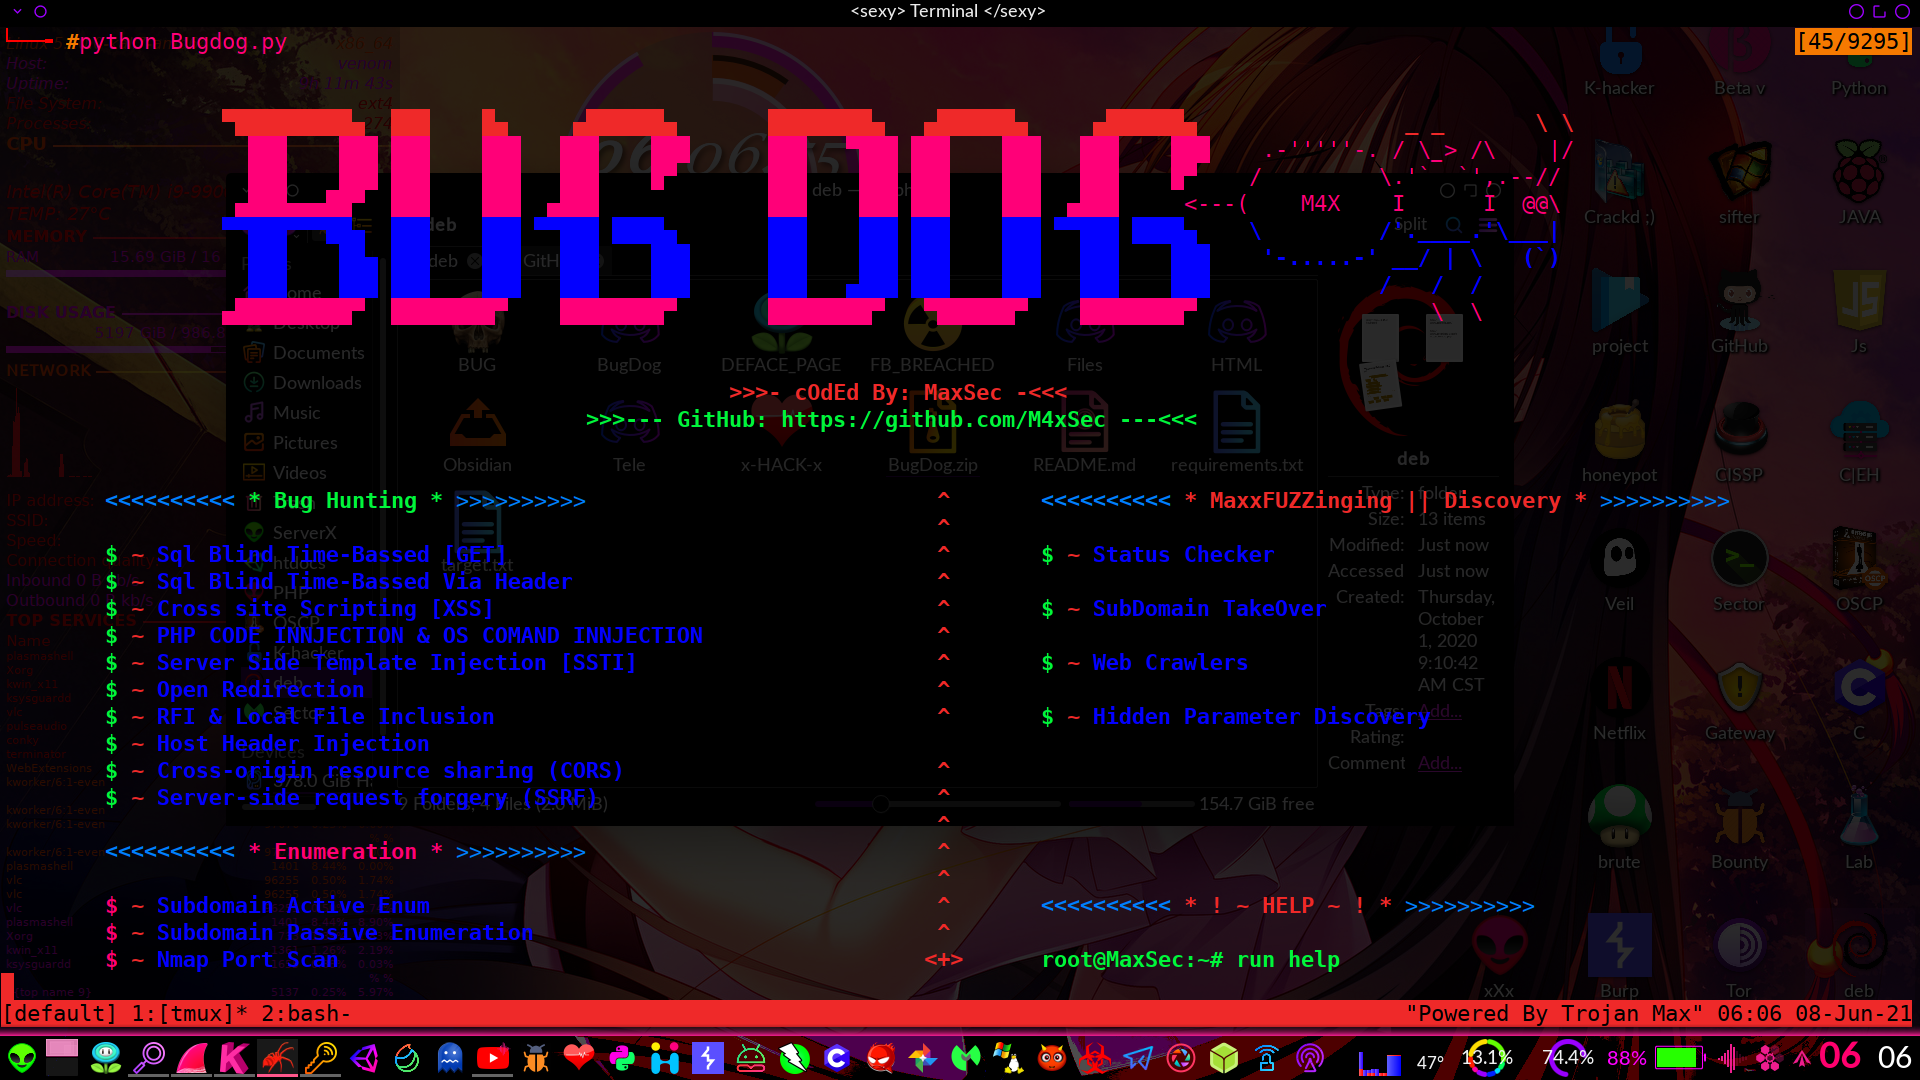
Мощный ИНСТРУМЕНТ ДЛЯ ОХОТЫ ЗА ОШИБКАМИ. Поддерживает SQL, XSS, выполнение PHP-кода, SSRF и т.д. Я добавил собственные полезные нагрузки (payloads), которые нашёл во время своей охоты за ошибками. Остальные — вы можете добавлять и свои КАСТОМНЫЕ payloads ;)
ПРИМЕЧАНИЕ: BugDog написан на Python и требует python2 для корректной работы.
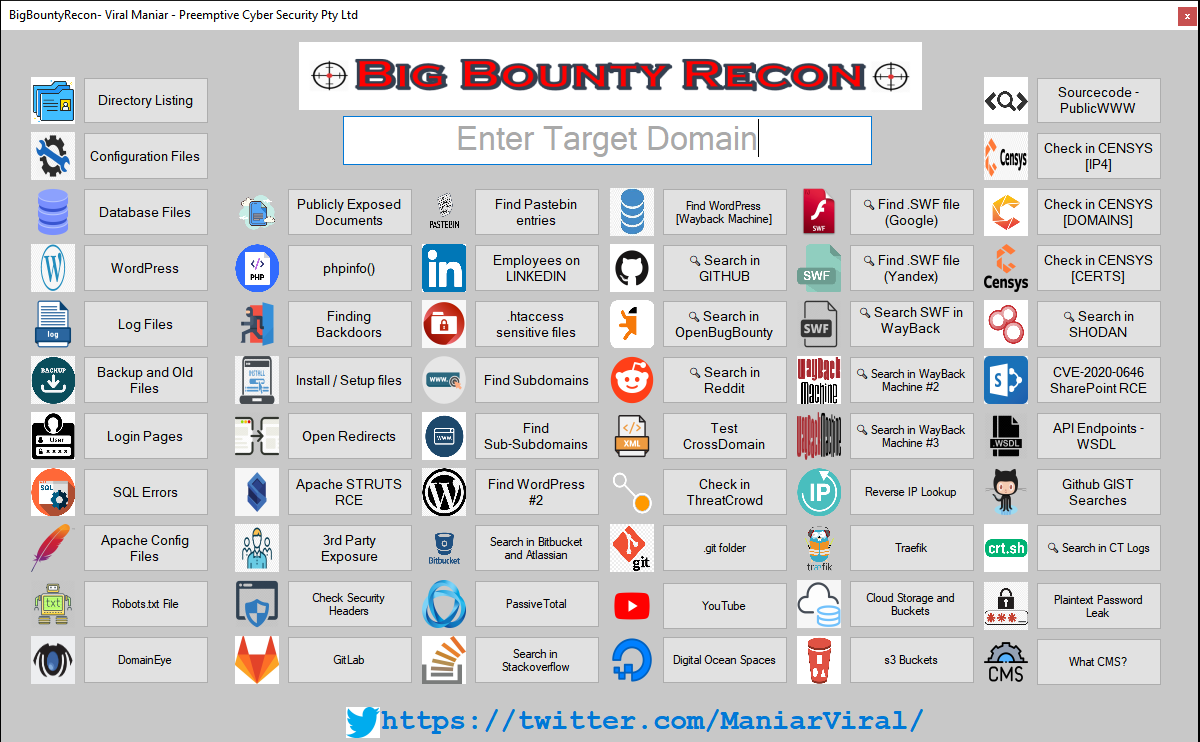
Инструмент BigBountyRecon использует 58 различных техник с применением разнообразных Google dorks и инструментов с открытым исходным кодом, чтобы ускорить процесс начальной разведки целевой организации.