
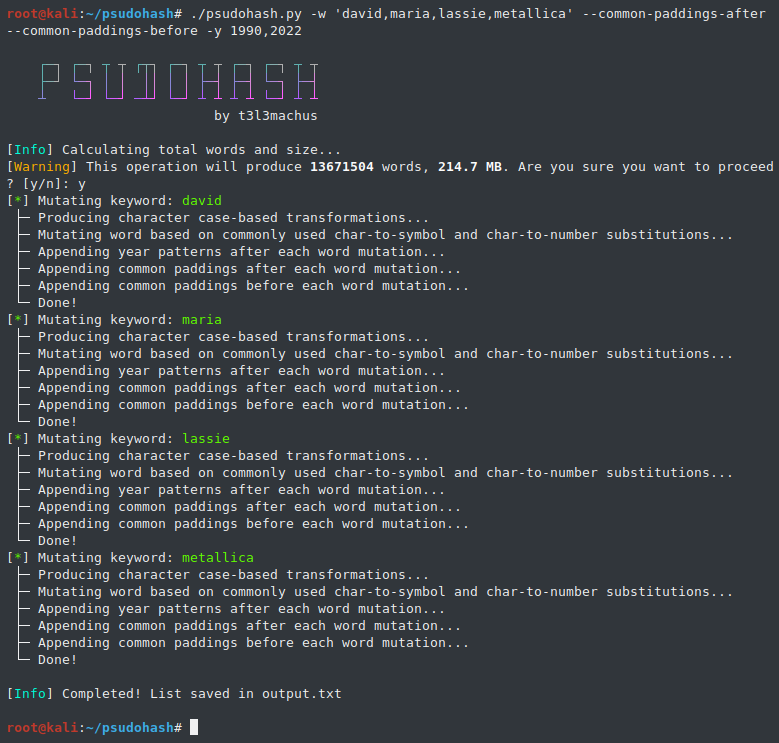
psudohash
 t3l3machus/psudohash
Генерирует миллионы мутаций паролей на основе ключевых слов за секунды.
password-crackingpassword-attackspenetration-testing
t3l3machus/psudohashГенерирует миллионы мутаций паролей на основе ключевых слов за секунды.
 puckblush/tofu
Инструмент для офлайн-взлома файловой системы Windows для Linux
 tw1sm/spraycharles
Инструмент для медленного и малозаметного перебора паролей, предназначенный для распыления атак с интервалом в течение длительного времени.
 hellgatecorp/docxnginxfx
Глубокая судебная экспертиза файлов. Создавайте или изменяйте списки слов из текстовых документов (например, для брутфорса). Сохраняйте построчно в…
 joelgmsec/evilnovnc
Платформа фишинга в реальном времени, которая обходит 2FA через живую сессию браузера noVNC, захватывая cookies, сохранённые пароли, историю…
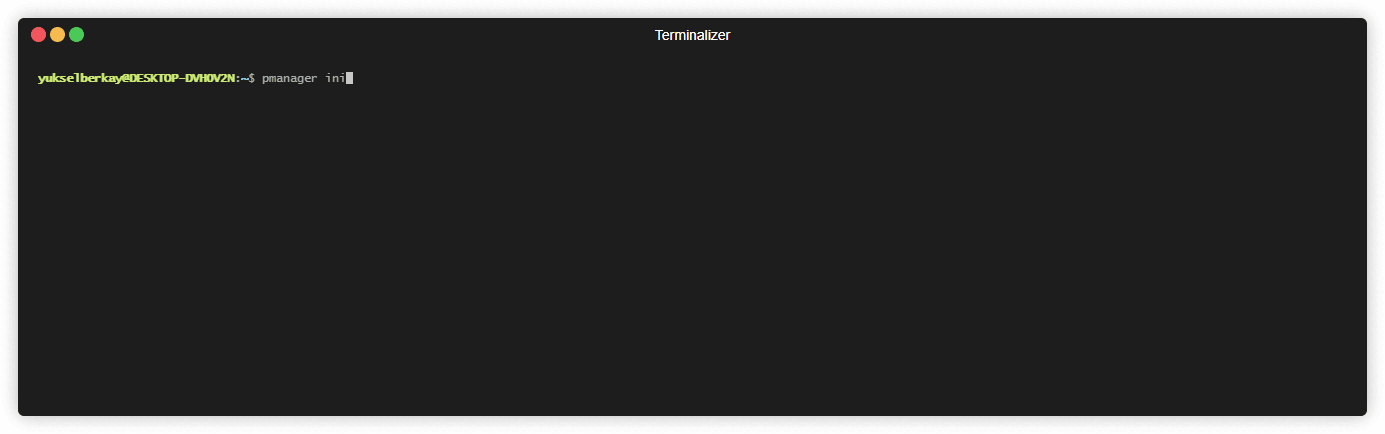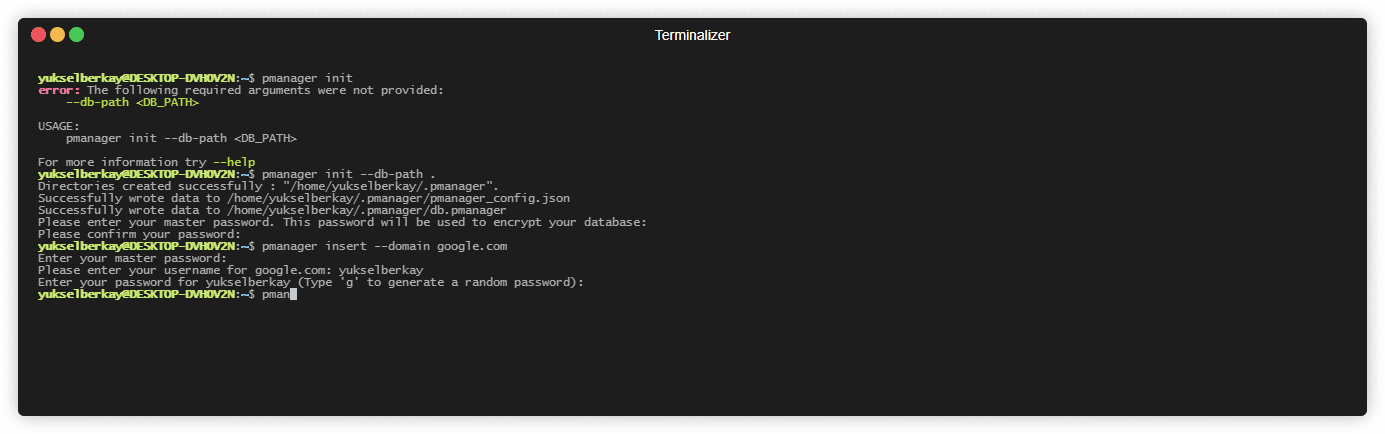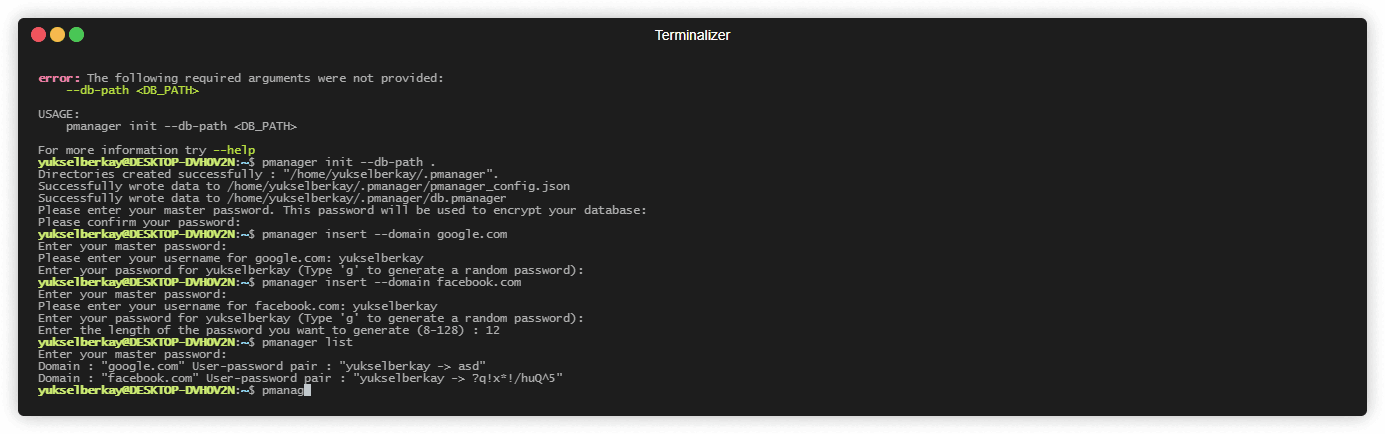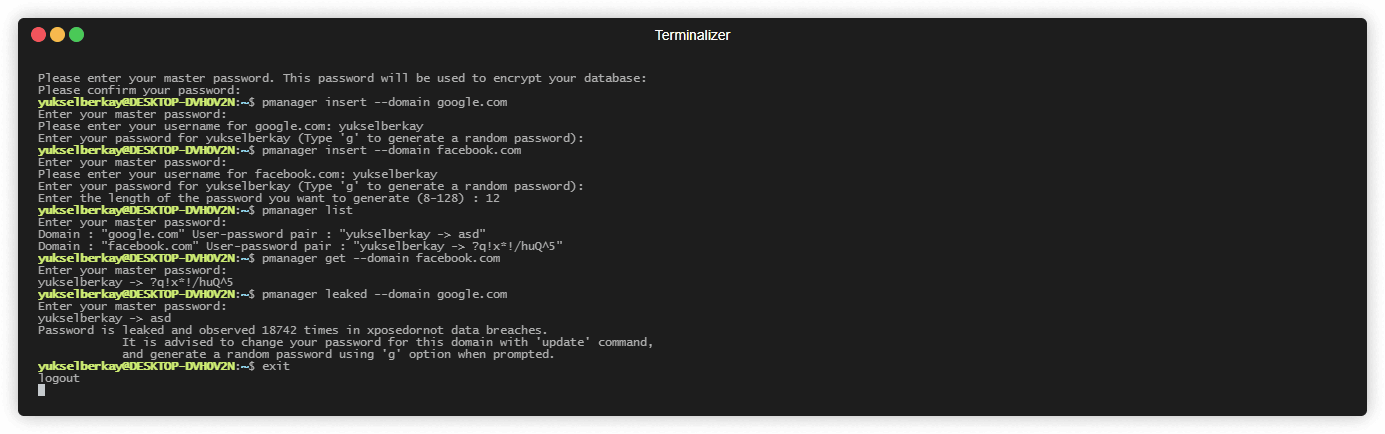 yukselberkay/pmanager
Храните и извлекайте свои пароли из безопасной офлайн-базы данных. Проверяйте, не были ли ваши пароли ранее скомпрометированы, чтобы предотвратить…
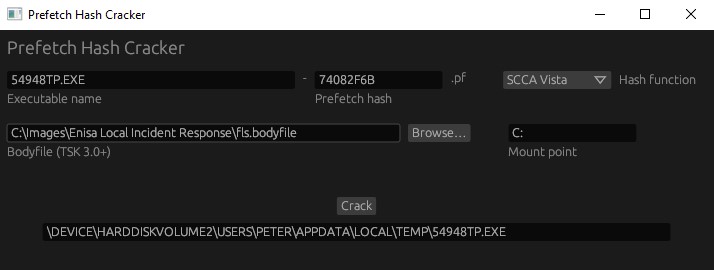 harelsegev/prefetch-hash-cracker
Инструмент для подбора (брутфорса), который восстанавливает полные пути к исполняемым файлам из хэшей prefetch Windows с помощью bodyfiles,…
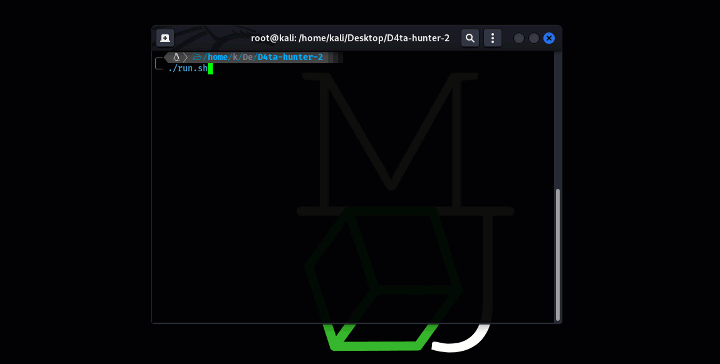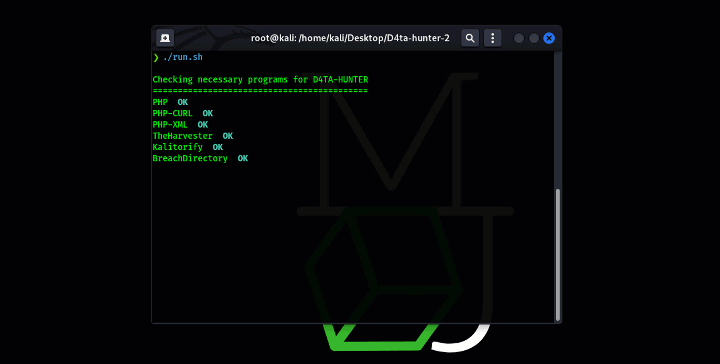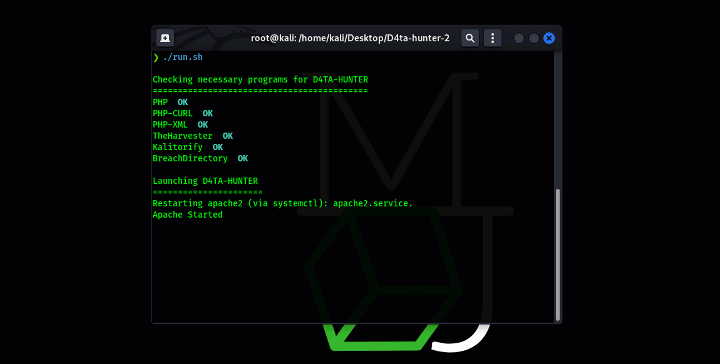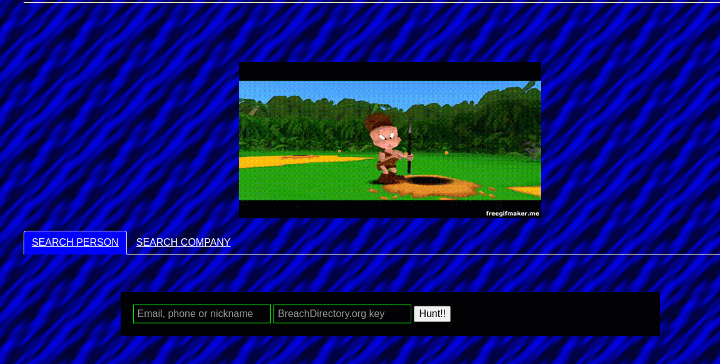 micro-joan/d4ta-hunter
Автоматизированная платформа OSINT для этичного хакинга и аудита. Собирает рабочие email-адреса сотрудников, хэши паролей, поддомены и IP-адреса…
 mdsecactivebreach/dragoncastle
PoC, который объединяет технику бокового перемещения AutodialDLL и SSP для извлечения NTLM-хешей из процесса LSASS.
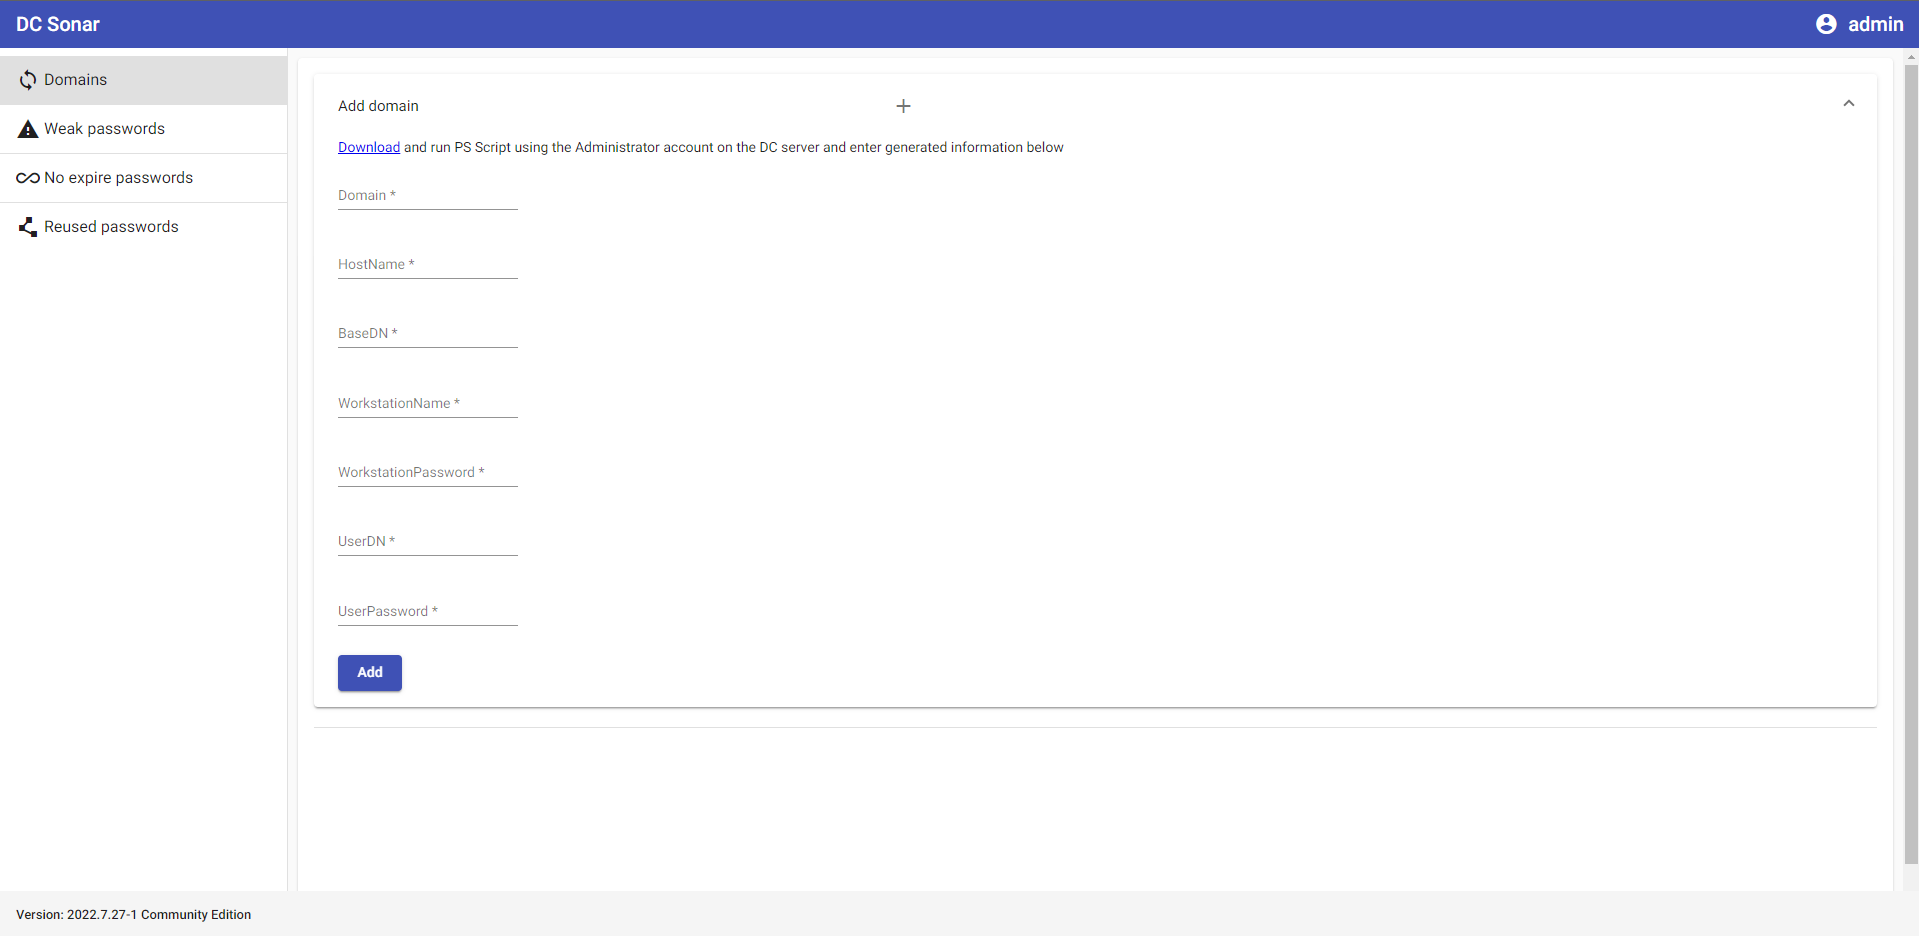 st1lly/dc-sonar
Анализ доменов AD на предмет рисков безопасности, связанных с учетными записями пользователей
 kimci86/bkcrack
Взлом устаревшего шифрования zip с помощью атаки по известному открытому тексту Бихама и Кохера.
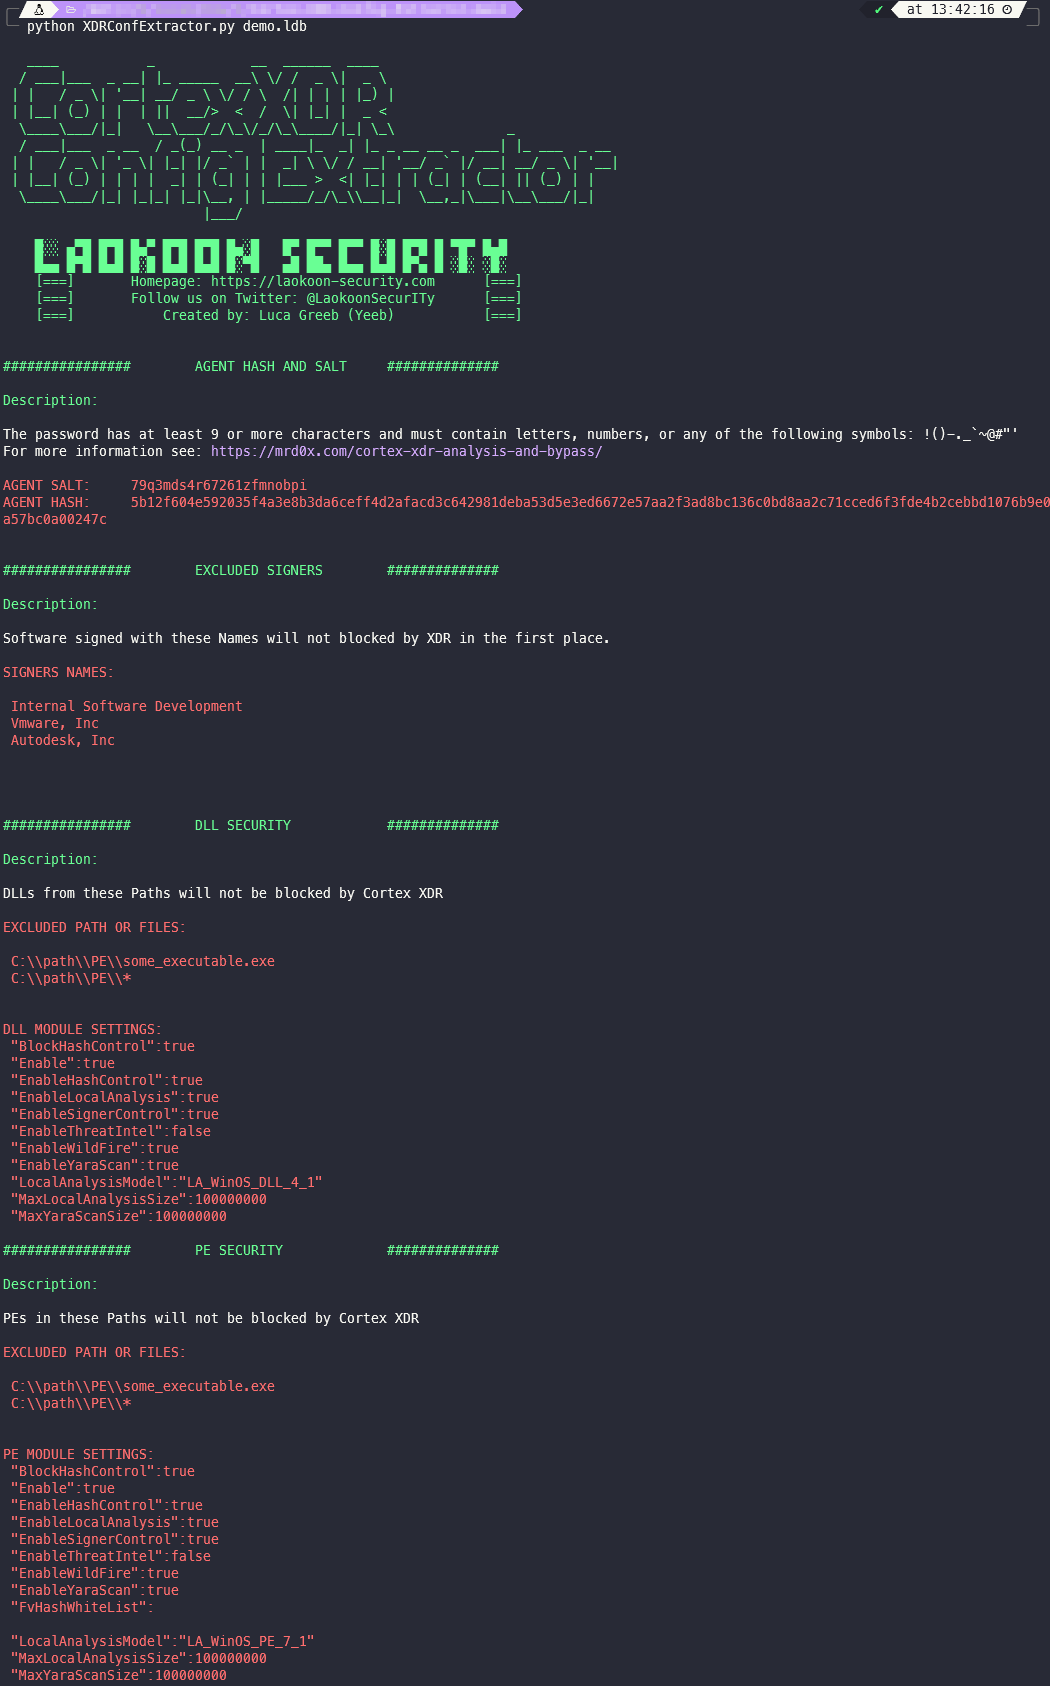 laokoon-security/cortex-xdr-config-extractor
Анализирует файлы блокировки базы данных агента Cortex XDR для извлечения настроек агента, хэша/соли пароля удаления и исключений безопасности для…
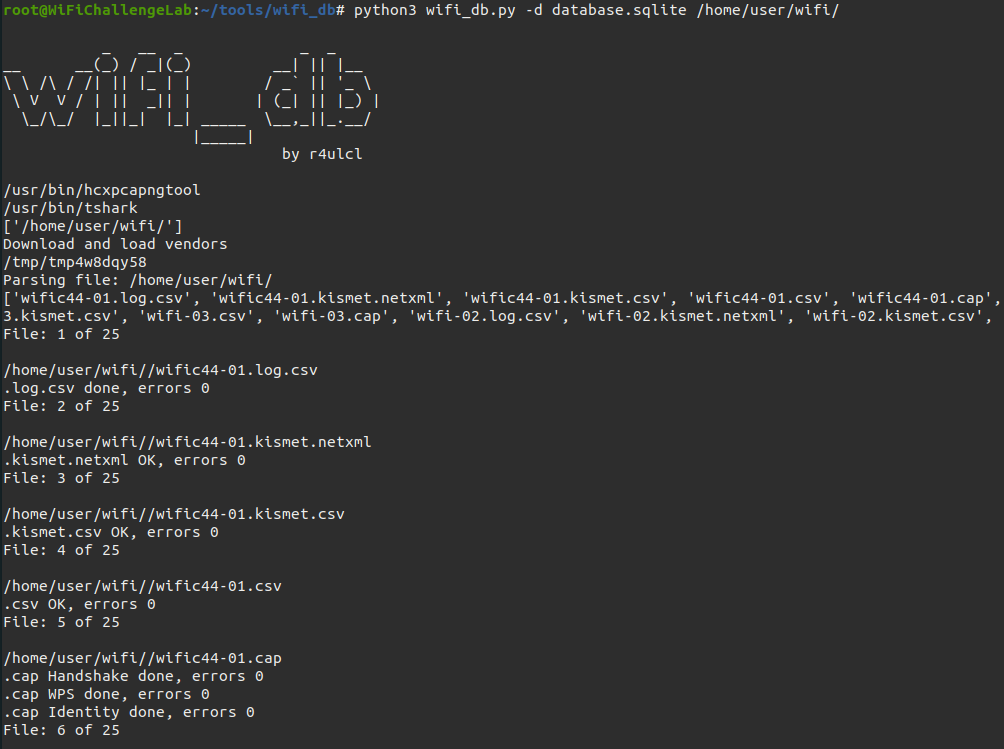 r4ulcl/wifi_db
Скрипт для парсинга захватов Aircrack-ng в базу данных SQLite и извлечения полезной информации, такой как handshakes, MGT-идентичности, интересные…
 ciscocxsecurity/creddump7
Автономный извлекатель учетных данных Windows, который извлекает хэши LM/NT, кэшированные пароли домена и секреты LSA из кустов реестра без…
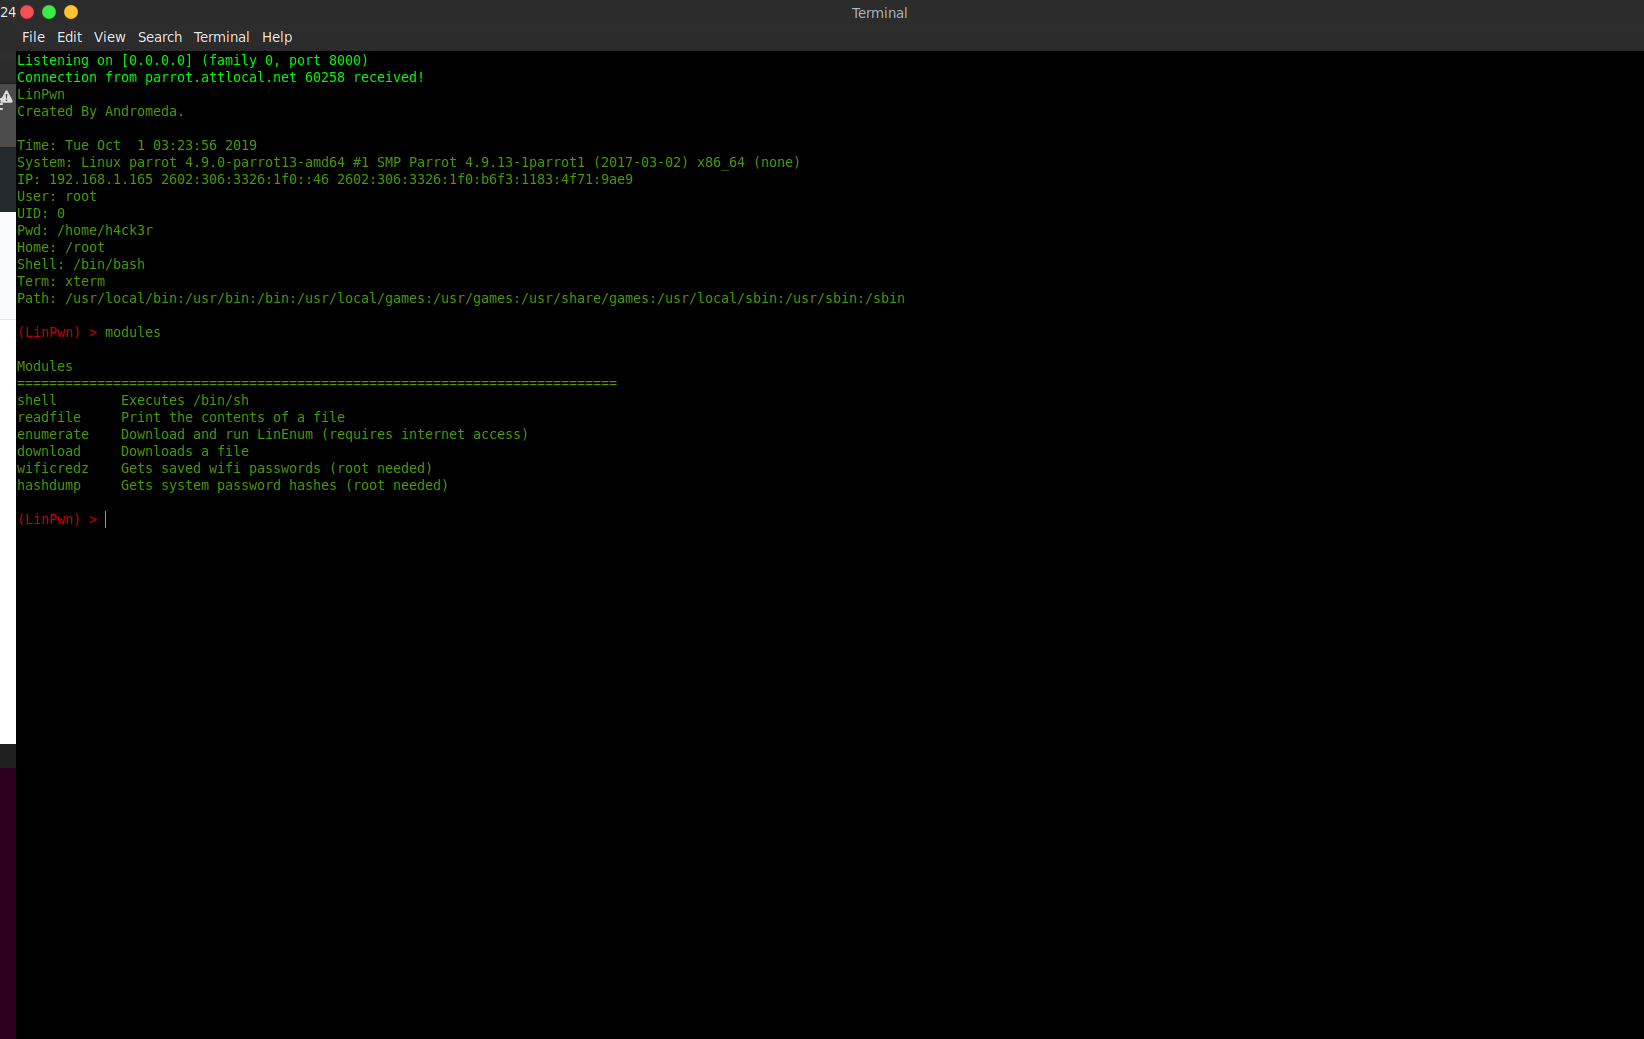 andromeda1957/linpwn
Интерактивный инструмент для пост-эксплуатации, предназначенный для повышения привилегий в Linux, перечисления, эксфильтрации файлов и сбора учетных…
 thatcherclough/betterbackdoor
Бэкдор с множеством функций.
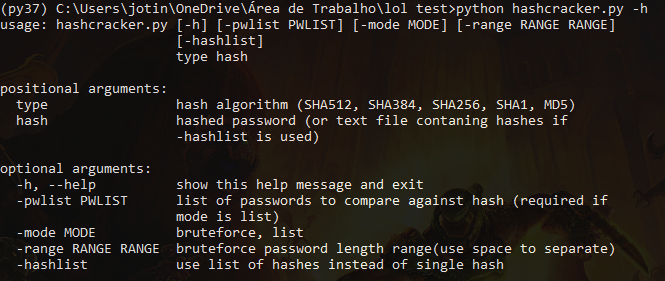 joaovdonaton/hashcracker
Крэкер хэшей на Python, поддерживающий SHA512, SHA256, SHA1, MD5 и другие. Особенности: автоматическое определение типа хэша, режимы перебора…
 aaaguirrep/offensive-docker
Offensive Docker — это образ с наиболее часто используемыми инструментами для атак, позволяющий быстро и легко создать среду для проведения оценки…