
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
hashcracker — Крэкер хэшей на Python, поддерживающий SHA512, SHA256, SHA1, MD5 и другие. Особенности: автоматическое определение типа хэша, режимы перебора (bruteforce) и подбора по словарю для взлома одного или нескольких хэшей. | Kitploit
Инструменты/GitHubGitHub/joaovdonaton/hashcracker
Взлом паролейАнализ хэшейТестирование на Проникновение
GitHubjoaovdonaton/hashcracker

hashcracker

Крэкер хэшей на Python, поддерживающий SHA512, SHA256, SHA1, MD5 и другие. Особенности: автоматическое определение типа хэша, режимы перебора (bruteforce) и подбора по словарю для взлома одного или нескольких хэшей.

Репозиторий
529732 лет назадПроверено Kitploit
Поделиться

hashcracker

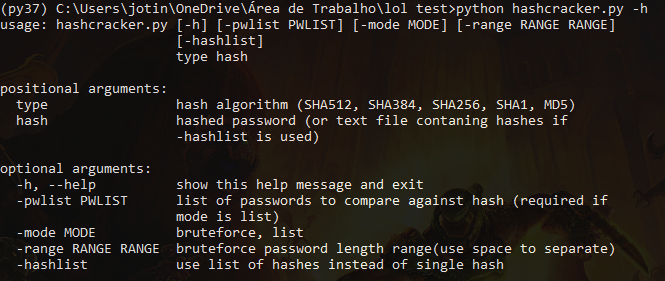
alt text

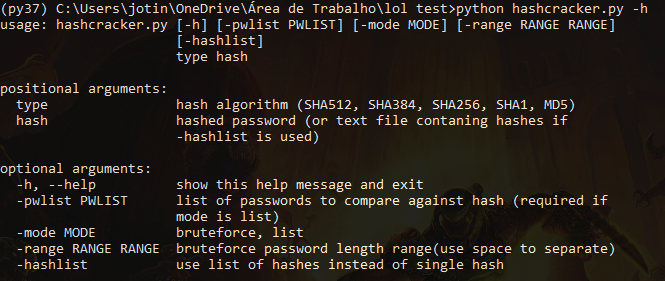
Поддерживаемые алгоритмы хеширования: SHA512, SHA256, SHA384, SHA1, MD5, SHA224
Возможности: автоматическое определение алгоритма хеширования по длине (не рекомендуется), bruteforce, список паролей
Аргументы:
type: алгоритм хеширования (должен быть одним из поддерживаемых алгоритмов, перечисленных выше, или AUTO для автоматического определения)
hash: может быть либо хешированным паролем, либо текстовым файлом, содержащим список хешей для взлома (hashlist должен быть активирован, если hash является текстовым файлом с несколькими хешами)
mode: list или bruteforce
pwlist: список паролей для сравнения с одним хешем или списком хешей
range: диапазон длины строки для bruteforce (по умолчанию: 8-11)
hashlist: для этого аргумента не требуется параметров, если используется hashlist, то hash должен быть текстовым файлом с более чем 1 хешем
chars: строка символов для генерации случайных строк для bruteforce (значение по умолчанию: abcdefghijklmnopqrstuvwxyzABCDEFGHJIKLMNOPQRSTUVWXYZ0123456789)

Примеры:
Взлом одного хеша с использованием списка паролей:
hashcracker.py SHA256 11a1162b984fef626ecc27c659a8b0eead5248ca867a6a87bea72f8a8706109d -mode list -pwlist passwordlist.txt

Взлом одного хеша с помощью bruteforce:
hashcracker.py SHA256 11a1162b984fef626ecc27c659a8b0eead5248ca867a6a87bea72f8a8706109d -mode bruteforce -range 6 11 -chars abcdefghijklmnopqrstuvwxyz0123456789$#@

Взлом списка хешей с использованием списка паролей:
hashcracker.py MD5 list_of_hashes.txt -mode list -pwlist passwordlist.txt -hashlist

Взлом списка хешей с помощью bruteforce:
hashcracker.py MD5 list_of_hashes.txt -mode bruteforce -hashlist -range 6 11 -chars ABCDEFGHJIKLMNOPQRSTUVWXYZ0123456789


alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





