

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Cortex-XDR-Config-Extractor — Анализирует файлы блокировки базы данных агента Cortex XDR для извлечения настроек агента, хэша/соли пароля удаления и исключений безопасности для оценки red team и аудита конфигурации. | Kitploit
Инструменты/GitHubGitHub/laokoon-security/cortex-xdr-config-extractor
Взлом паролейАудит конфигурацииТестирование на ПроникновениеRed Teaming
GitHublaokoon-security/cortex-xdr-config-extractor

Cortex-XDR-Config-Extractor

Анализирует файлы блокировки базы данных агента Cortex XDR для извлечения настроек агента, хэша/соли пароля удаления и исключений безопасности для оценки red team и аудита конфигурации.

Репозиторий
Поделиться
14124353 лет назадПроверено Kitploit

Извлекатель конфигурации Cortex XDR

⚠️ Для получения дополнительной информации посетите https://laokoon-security.com/cortex-xdr-config-exctractor/ (в настоящее время только на немецком языке)

Этот инструмент предназначен для использования во время оценки Red Team и аудита настроек XDR.

С помощью этого инструмента можно разобрать Database Lock Files агента Cortex XDR Agent от Palo Alto Networks и извлечь Agent Settings, Hash and Salt пароля удаления, а также возможные Exclusions.
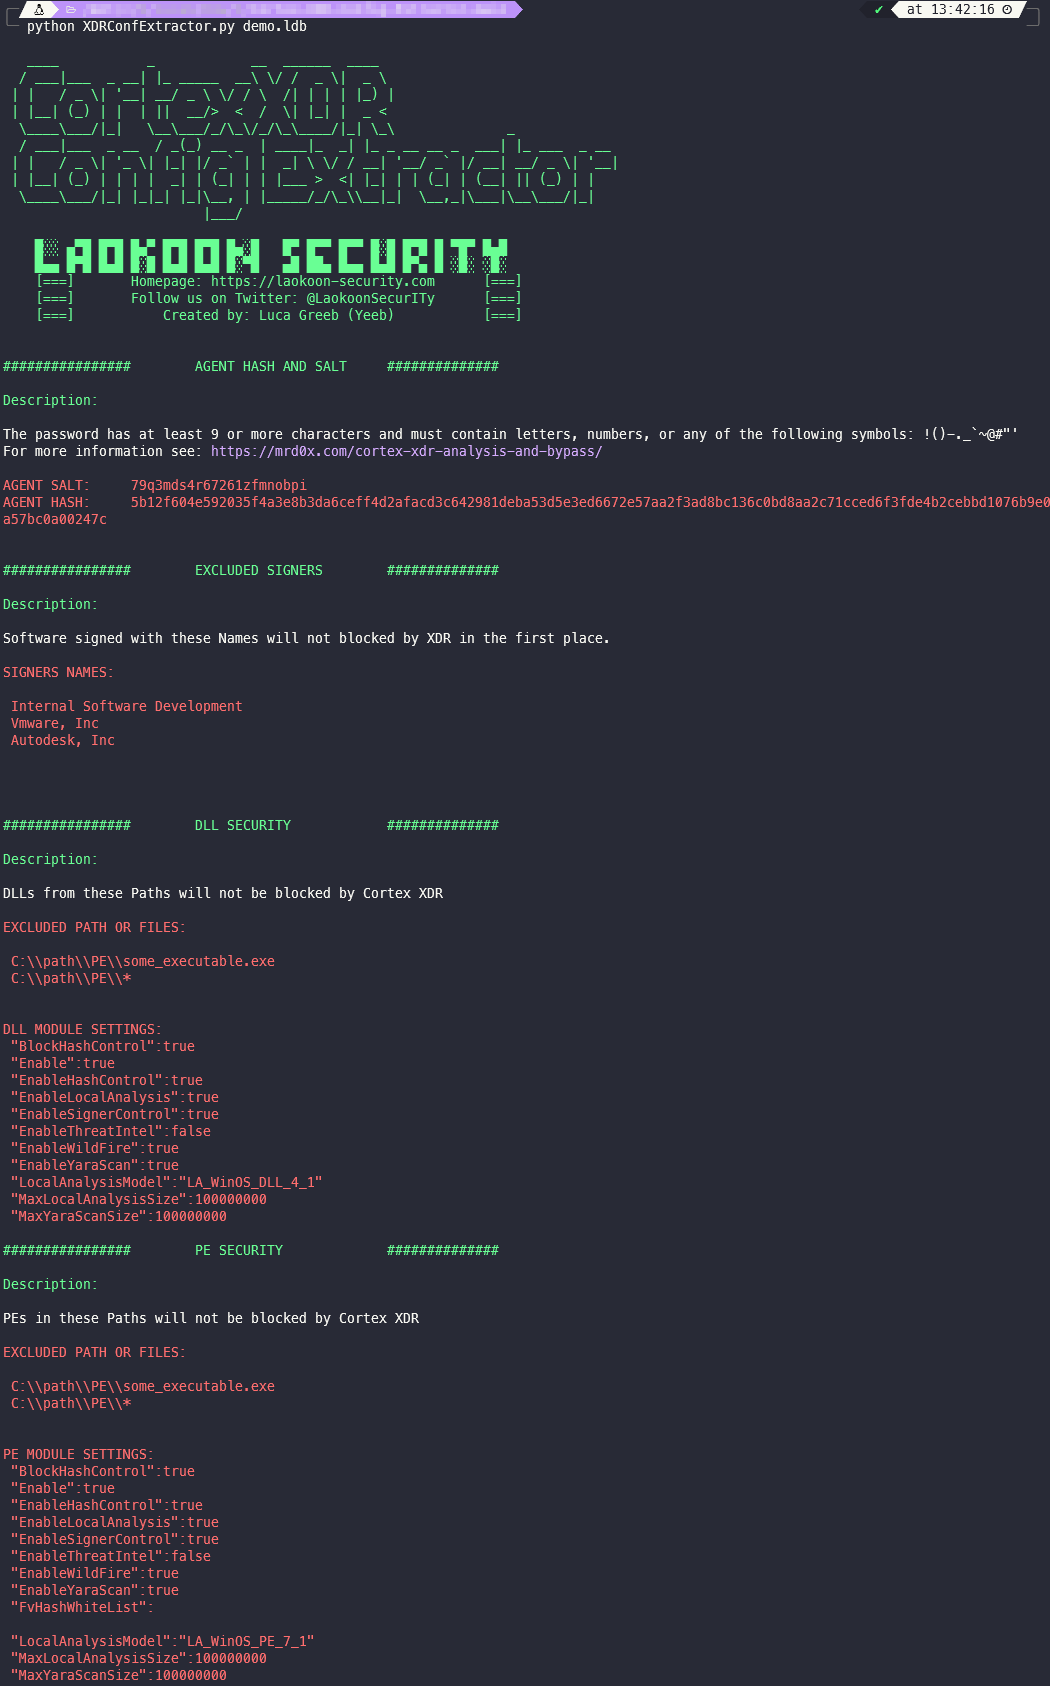
Поддерживаемые извлечения

  • Хэш и соль пароля удаления
  • Исключенные имена подписантов
  • Исключения и настройки безопасности DLL
  • Исключения и настройки безопасности PE
  • Исключения и настройки безопасности файлов Office
  • Исключения модуля сбора учетных данных
  • Исключения модуля защиты веб-оболочек
  • Исключения цепочки выполнения дочерних процессов
  • Исключения модуля поведенческих угроз
  • Исключения модуля локального сканирования вредоносных программ
  • Статус модуля защиты памяти
  • Глобальные исключения хэшей
  • Режим и настройки модуля защиты от программ-вымогателей

Использование

Usage = ./XDRConfExtractor.py [Filename].ldb
Help  = ./XDRConfExtractor.py -h

Получение файлов блокировки базы данных

Версия агента <7.8

В версиях агента до 7.8 любой аутентифицированный пользователь может создать файл поддержки в Windows через консоль Cortex XDR в системном трее. Файлы блокировки базы данных находятся внутри zip-архива:

logs_[ID].zip\Persistence\agent_settings.db\
Версия агента ≥7.8

Файлы поддержки от агентов версии 7.8 и выше зашифрованы, но если у вас есть повышенные привилегии на машине Windows, файлы можно скопировать напрямую из следующего каталога без шифрования.

Метод I

C:\ProgramData\Cyvera\LocalSystem\Persistence\agent_settings.db\

Метод II

Сгенерированные файлы поддержки не удаляются регулярно, поэтому можно найти старые незашифрованные файлы поддержки в следующей папке:

C:\Users\[Username]\AppData\Roaming\PaloAltoNetworks\Traps\support\

Версия агента >8.1

Предположительно, начиная с версии агента 8.1, извлечение данных из файлов блокировки должно быть невозможным. Это еще не было проверено.

Благодарности

Этот инструмент основан на методике, первоначально опубликованной mr.d0x в апреле 2022 года. https://mrd0x.com/cortex-xdr-analysis-and-bypass/

Юридическое предупреждение

Использование Cortex-XDR-Config-Extractor для атаки на цели без предварительного взаимного согласия незаконно. Конечный пользователь несет ответственность за соблюдение всех применимых местных, государственных и федеральных законов. Разработчики не несут никакой ответственности за неправильное использование или ущерб, причиненный этой программой. Используйте только в образовательных целях.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




